

Моделят Zero Trust („нулево доверие“) е концепция за сигурност, разработена от бившия анализатор на Forrester през 2010 година. Оттогава моделът „нулево доверие“ стана най-популярната концепция в сферата на киберсигурността. Напоследък, масовите изтичания на данни само потвърдиха необходимостта на компаниите да обръщат повече внимание на киберсигурността, а моделът Zero Trust може да се окаже правилният подход.
Zero Trust означава пълна липса на доверие към всеки — дори към потребителите вътре в периметъра. Моделът предполага, че всеки потребител или устройство трябва да потвърдят данните си всеки път, когато искат достъп до какъвто и да е ресурс вътре или извън мрежата.
Четете по-нататък, ако искате да научите повече за концепцията за сигурност Zero Trust.
Как работи концепцията Zero Trust
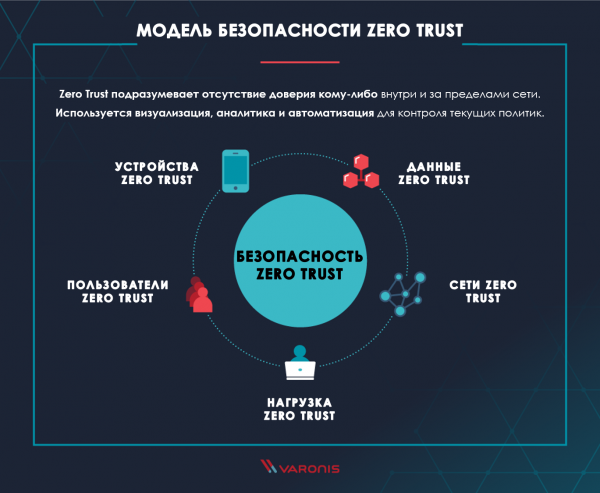
Концепцията Zero Trust е еволюирала в цялостен подход към киберсигурността, включващ множество технологии и процеси. Целта на модела „нулево доверие“ е да защити компанията от съвременни заплахи в киберсигурността и изтичане на данни, същевременно осигурявайки съответствие с правните нормативи за защита на данните и сигурност.
Нека анализираме основните области на концепцията Zero Trust. Forrester препоръчва на организациите да обърнат внимание на всеки от тези аспекти, за да изградят най-добрата стратегия за „нулево доверие“.
Данни за Zero Trust: Вашите данни са това, което нападателите се опитват да откраднат. Затова е напълно логично, че първият аспект на концепцията „нулево доверие“ е . Това означава необходимостта да можете да анализирате, защитавате, класифицирате, проследявате и поддържате сигурността на корпоративните си данни.
Мрежи Zero Trust: За да откраднат информация, нападателите трябва да могат да се движат из мрежата, затова вашата задача е да направите този процес максимално сложен. Сегментирайте, изолирайте и контролирайте мрежите си с помощта на съвременни технологии, като ново поколение защитни стени, специално проектирани за тези цели.
Потребители на Zero Trust: Хората са най-слабата връзка в стратегията за сигурност. Ограничете, проследявайте и строго налагайте принципите за достъп на потребителите до ресурсите в мрежата и интернет. Настройте VPN, CASB (брокери за сигурен достъп до облака) и други варианти за достъп, за да защитите служителите си.
Натоварване Zero Trust: Терминът натоварване се използва от представителите на отдела за обслужване и контрол на инфраструктурата, за да обозначи целия стек приложения и бекенд софтуер, който вашите клиенти използват за взаимодействие с бизнеса. Ненаправените ъпдейти на клиентските приложения са разпространен вектор на атака, от който трябва да се защитавате. Разглеждайте целия стек технологии - от хипервизора до уеб фронтенда - като вектор на заплаха и го защитявайте с инструменти, съответстващи на концепцията за „нулево доверие“.
Устройства Zero Trust: С разпространението на интернет на нещата (смартфони, смарт телевизори, умни кафемашини и др.) броят на устройствата, съществуващи в мрежите ви, значително се увеличи през последните няколко години. Тези устройства също представляват потенциален вектор на атака, така че те трябва да бъдат сегментирани и наблюдавани, както и всяко друго устройство в мрежата.
Визуализация и аналитика: За успешно прилагане на принципа на „нулевото доверие“ осигурете на служителите си в отдела по сигурност и реагиране на инциденти инструменти за визуализация на всичко, което се случва в мрежата ви, както и аналитика за разбиране на смисъла на събитията. и аналитика са ключови моменти в успешната борба с всякакви потенциални заплахи в мрежата.
Автоматизация и управление: помага да поддържате работоспособността на всички ваши системи с модел на „нулево доверие“ и да проследявате изпълнението на политиките Zero Trust. Хората просто не могат да следят за обема събития, необходим за принципа на „нулевото доверие“.
3 принципа на модела Zero Trust
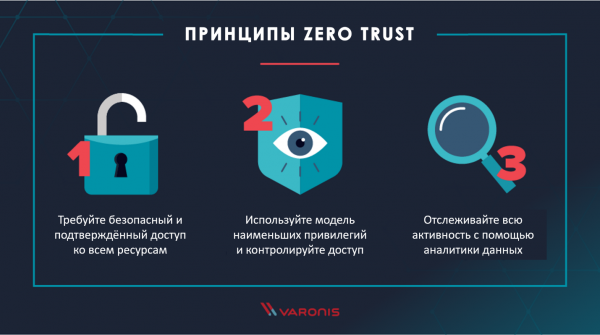
Изисквайте безопасен и потвърден достъп до всички ресурси
Първият основен принцип на концепцията Zero Trust – всички права на достъп до всички ресурси. Всеки път, когато потребителят се свързва с файлов ресурс, приложение или облачно хранилище, е необходимо да се извърши повторна аутентификация и авторизация на този потребител за съответния ресурс.
Трябва да разглеждате всяка опит за достъп до вашата мрежа като заплаха, докато не бъде потвърдено обратното, независимо от вашата хостинг модел и откъде идва свързването.
Използвайте модела на минимални привилегии и контролирайте достъпа
е парадигма за сигурност, която ограничава правата на достъп на всеки потребител до нивото, необходимо за изпълнение на служебните му задължения. Ограничавайки достъпа на всеки служител, вие предотвратявате злоумышленикът да получи достъп до голямо количество данни чрез компрометиране на един акаунт.
Използвайте , за да постигнете минимални привилегии и да предоставите възможност на бизнес собствениците сами да управляват разрешенията за техните контролирани данни. Провеждайте атестация на правата и членството в групи редовно.
Проследявайте всичко
Принципите на „нулевото доверие“ означават контрол и верификация на всичко. Логването на всеки мрежов повик, достъп до файл или имейл за анализ на злонамерена активност не е нещо, което е в състояние да извърши един човек или цяла екип. Затова използвайте върху събраните логове, за да откриете лесно заплахи в мрежата си, като , злонамерени програми или тайни ексфилтрации на данни.
Внедряване на модела „нулево доверие“
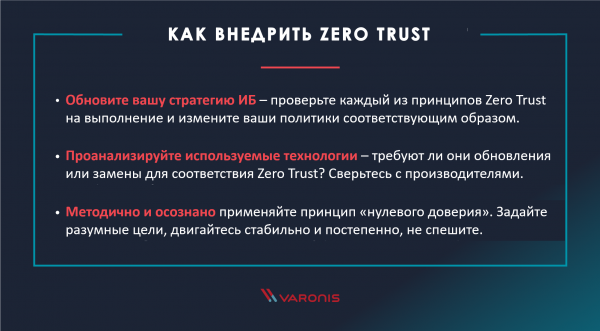
Да определим няколко основни препоръки при внедряване на модела „нулево доверие“:
- Актуализирайте всеки елемент от вашата ИБ стратегия, за да отговаря на принципите на Zero Trust: Проверете всички части на текущата си стратегия за съответствие с гореспоменатите принципи на „нулевото доверие“ и ги коригирайте при необходимост.
- Анализирайте използвания технологичен стек и проверете дали изисква актуализация или подмяна, за да достигне Zero Trust: Уточнете с производителите на използваните технологии относно съответствието им с принципите на „нулевото доверие“. Свържете се с нови доставчици с цел намиране на допълнителни решения, които могат да се наложат за внедряване на стратегията Zero Trust.
- Следвайте принципа на методичен и осъзнат подход при внедряване на Zero Trust: поставяйте пред себе си измерими задачи и постижими цели. Уверете се, че новите доставчици на решения също отговарят на избраната стратегия.
Моделът Zero Trust: доверявайте на своите потребители
Моделът „нулево доверие“ не съвсем отговаря на името си, но фразата „не вярвайте на нищо, проверявайте всичко“ също не звучи толкова добре. Вие наистина трябва да се доверите на своите потребители, ако (и това е наистина голямо „ако“) стига да са преминали адекватно ниво на удостоверение и вашите средства за мониторинг не са открили нищо подозрително.
Принципът „нулево доверие“ с Varonis
При внедряване на принципа Zero Trust, Varonis позволява прилагане на подход, ориентиран към сигурността на данните:
- Varonis сканира правата на достъп и структурата на папките за постигане на , назначаване на бизнес собственици на данни и на управление на правата на достъп от самите собственици.
- Varonis анализира съдържанието и открива критични данни с цел добавяне на допълнително ниво на сигурност и мониторинг към най-важната информация, а също и за спазване на законови изисквания.
- Varonis проследява и анализира достъпа до файлове, активността в Active Directory, VPN, DNS, Proxy и имейл за на поведението на всеки потребител в вашата мрежа.
сравнява текущата активност с модела на стандартно поведение, за да открие подозрителни действия и генерира инцидент по сигурността с препоръки за следващи стъпки за всяка от откритите заплахи. - Varonis предлага основа за мониторинг, класификация, управление на разрешения и откриване на заплахи, която е необходима за внедряването на принципа „нулево доверие“ във вашата мрежа.
Защо именно моделът Zero Trust?
Стратегия на нулевото доверие предлага значително ниво на защита срещу изтичане на данни и съвременни киберзаплахи. Всичко, от което нападателите се нуждаят, за да проникнат в мрежата ви, е време и мотивация. Никаки фаер стени или политики за пароли не могат да ги спрат. Необходимо е да изградите вътрешни бариери и да наблюдавате всичко, което се случва, за да откриете действията им при пробив.
Източник: habr.com
