

Изглежда, че ръководството на GitHub сериозно се заема с безопасността на софтуера. Първо, беше създадено хранилище на Шпицберген, и финансова подкрепа за разработчиците. А сега инициативата GitHub Security Lab, която предвижда участие на всички заинтересовани специалисти в подобряване на безопасността на отворения софтуер.
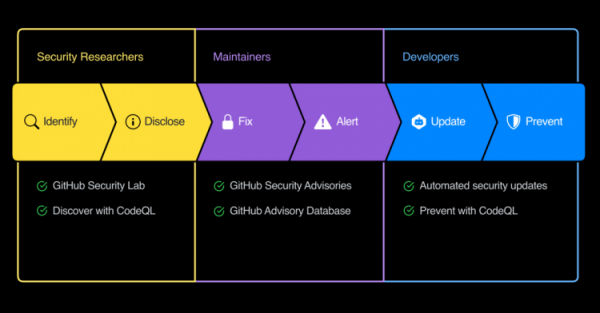
В инициативата вече участват F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber и VMWare. Те са помогнали да се идентифицират и отстранят 105 уязвимости в редица проекти през последните две години.
На другите участници се обещават награди до $3000 за выявени уязвимости. В интерфейса на GitHub вече е налична възможност за получаване на CVE идентификационен номер за проблема и съставяне на отчет за него. Введен е каталог на уязвимостите, съдържащ информация за проблеми с приложения, хоствани в GitHub, уязвими пакети и други.
Освен това, системата вече е добавила обновена защита, която следи за предотвратяване на изтичането на лични и конфиденциални данни, като токени, ключове и подобни, в публични хранилища. Както се твърди, системата автоматично сканира формати на ключове от 20 услуги и облачни системи. При откриване на проблем, на доставчика на услуги се изпраща искане за потвърждение на проблема и оттегляне на компрометирани ключове.
Важно е да се отбележи, че преди това GitHub беше придобит от компанията Microsoft. Изглежда, че в Редмънд са решили да се заемат сериозно с безопасността на данните.
Източник: 3dnews.ru
