

Много организации използват облачни услуги или премахват оборудването в
ЦОД. Какво има смисъл да оставим в сървърната и как най-добре да организираме защитата на периферията на офисната мрежа в такава ситуация?
Веднъж всичко беше на сървъра
В началото на развитието на Рунета повечето компании решаваха въпроса с ИТ инфраструктурата по една и съща схема: определяше се помещение, в което се поставяше климатик и където се концентрираше почти всичното мрежово и сървърно оборудване.
Системният администратор конфигурираше един или няколко сървъра на FreeBSD, Linux или OpenSolaris и т.н. А след това на това „стадо“ пускаше необходимите услуги: от уеб-сървър, корпоративна поща до обмен на файлове.
Когато компанията расте и се развива, неизбежно се сблъсква със ситуация, при която сървърната вече не отговаря на изискванията. Ако има средства, може да се построи собствен ЦОД. Може би е по-изгодно да се наемат стойки в търговски ЦОД. Качествено електрическо захранване на основата на DRUPS, промишлена климатична система, пълен штат от тясно специализирани специалисти — тези неща едва ли са достъпни в случай на офисна сървърна.
След големия бизнес, в съзнанието на ръководството на средни и малки компании постепенно настъпва преход от психологията „всичко моето нося със себе си“ и „моят дом — моя крепост“ към „да предам настрана и да не се мъча“.
За малкия бизнес такъв вариант 'настрана' се оказаха облачните доставчици. Ако преди наличието на собствен пощенски сървър за компания с 40 души беше нещо разбираемо, то днес услугата от същия Google привлича на своя страна всички, които преди не можеха да си представят работа без собствен Sendmail или Postfix.
Голяма помощ в подобно 'преселение' оказаха виртуалните системи. Ако преди тяхното появяване беше необходимо да се пренесе физическият сървър изцяло или всичко да се настрои на ново 'железо', то сега е достатъчно да се пренесе образ на виртуалната машина.
Какво ще остане в онази малка стаичка с климатик?
На първо място, това е мрежово оборудване. Както активно, така и пасивно. Често под звуковото название „серверна“ разбират кроссово с остатъци от мрежово оборудване. И за такива случаи не е нужно специално помещение с мощна система за климатизация, захранване и т.н.
Втората група оборудване, която все още е трудно да се премахне от серверната, са шлюзовете
за сигурност.
Но какви са тези шлюзове? Както беше споменато по-горе, ако в близкото минало системният администратор разполагаше с един или повече сървъри, на които можеше да разположи каквото душата пожелае, то сега такава разкош не може да съществува.
Но нуждата от защита от външни заплахи не е изчезнала. Разбира се, може да преместите всичките услуги и необходимо оборудване напълно в ЦОД и да управлявате трафика от такъв шлюз до офисната кросова по защитен канал, например, по VPN.
Тази схема на пръв поглед изглежда привлекателна, ако не за нарастващото натоварване на съществуващите канали. Ако нямате желание да плащате за по-дебел канал, това не е точно нужното.
Друг вариант е да закупите специализирано устройство за защита на трафика, чиято архитектура поради тясната си насоченост позволява да се измине без мощни енергийно интензивни и топлоотделящи компоненти.
Необходимостта от „зоопарк“ отпада
При отсъствие на класическа серверна, много по-добре е да получите веднага няколко услуги „в една кутия“, отколкото да развъждате „зоопарк“ в малко помещение или дори в малък кросов шкаф. При това решението трябва да е не скъпо, проверено и да има нормална поддръжка на руски език.
Забележка. Сега говорим за съвсем малки, средни и по-големи офиси. Големи компании, които изграждат свои собствени ЦОД, все още не сме разглеждали—в една статия „невъзможно е да се обхване необхватното“.
И за всеки случай Zyxel вече има решение, като при това в рамките на една продуктова линия. Словом, „зоопарк“ не е необходим.
Шлюзовете за сигурност ZyWALL ATP
По-рано вече разказахме за принципите на работа на такива устройства на примера на , Основната им характеристика е комбинирането на защитна стена с облачната услуга за сигурност Zyxel Cloud. С това разпределение на отговорностите ZyWALL ATP решават доста широк спектър от въпроси по защита на периметъра, без да изискват допълнителни хардуерни ресурси.
Списъкът с функции за защита е доста богат (виж таблица 1), включително инструменти за аналитика SecuReporter и Sandboxing — «песочница» за предварителен анализ на изтегляното съдържание.
Отново следва да се подчертае — в този случай просто пренасочваме услугите от локалния офис в облака. Всичко останало се извършва от Zyxel Cloud в анонимен режим. Освен удобството, този подход осигурява ефективна защита срещу нулеви заплахи благодарение на машинното обучение и обмена на информация между шлюзовете ATP по целия свят. За защитата е изградена цяла невронна мрежа.
: «При откритие на неизвестен файл Cloud Query бързо (в рамките на няколко секунди) проверява неговия хеш код в облачната база данни и определя дали е опасен или не. За работата на тази услуга е нужен минимум мрежови ресурси, поради което не намалява производителността на устройството. Ефективността на защитата срещу заплахи се осигурява чрез използването на постоянно обновяваща се облачна база данни, която съдържа данни за милиарди заплахи. Облачният запрос също така ускорява работата на интелигентните функции за откритие на нови заплахи Zyxel Security Cloud, което засилва защитата от злонамерен софтуер на всяка междусетвена стена ATP.»
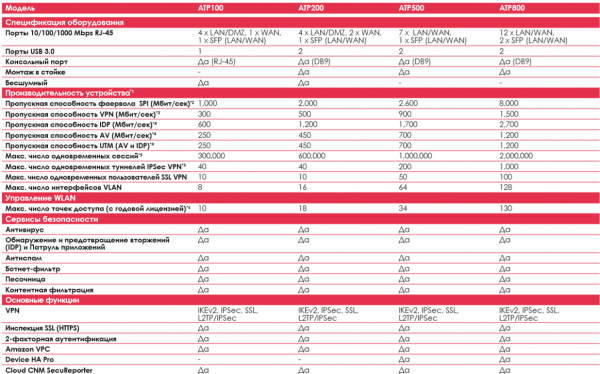
Таблица 1. Технически характеристики на серията ZyWALL ATP.
Бележки:
(1) Реалната производителност значително зависи от състоянието на мрежата и активните приложения.
(2) Максималната пропускна способност се основава на RFC 2544 (1,518-байтови UDP пакети).
(3) Измерената пропускна способност на VPN се основава на RFC 2544 (1,424-байтови UDP пакети).
(4) AV и IDP метрики за пропускна способност използват индустриалния стандартен HTTP тест за производителност (1,460-байтови HTTP пакети). Тестовете бяха извършени в многопоточен режим.
(5) При измерване на максималния брой сесии бе използван индустриалният стандартен инструмент — IXIA IxLoad тестов инструмент.
(6) Резултатите от теста за скорост на свързването с 1Gbps WAN бяха проведени при реални условия и могат да имат малки разлики в зависимост от качеството на канала.
(7): След изтичането на срока на Gold Pack, ще бъдат поддържани само 2 AP.
(8): Включете или разширете функционалността, като закупите допълнителни лицензии за услугите на Zyxel.
Обърнете внимание на поддържания набор от VPN услуги. Почти всичко необходимо за свръзка с централния офис или домашен офис вече е "в едно пакетче", затова може спокойно да се препоръча това устройство както за крайна точка на свръзка за филиал, така и за поддръжка на дистанционна работа на служителите.
Решения за малки офиси
Малките офиси могат условно да се разделят на две групи: независими предприятия и филиали на големи компании.
Независимите са новосформирани предприятия и тези, които са отредени да останат малки. Например, дизайнерски бюра, архитектурни студия, редакции на малки медии и т.н. Такива бизнес-единици често ползват облачни услуги, понеже пощенска и файлов обмен.
Филиалите на по-големи организации — за тях е най-важно да имат устойчиво свързване с централния офис. Всичко останало е "в Центъра".
Често тези "малчугани" имат нужда от прост интерфейс за управление. Мрежовият администратор от централния офис често няма възможност бързо да отиде в далечни краища, за да реши проблема на новия филиал. Местните малки компании изобщо нямат такава възможност. Налага се да се прибегне до услугите на "приходящия админ". За такива случаи е необходимо управление по принципа "колкото е по-просто — толкова е по-надеждно".
За малки офиси е разумно да се използват моделите ZyWALL ATP100 и ZyWALL ATP200.
Мрежовият шлюз
ATP100 продажба .
ATP200Рисунка 1. ZyWALL ATP100.
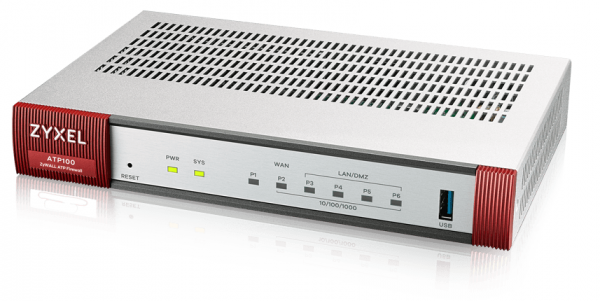
От конструктивни особености: ATP100 и ATP200 са безвентилаторни модели. Какво е добро в това: от една страна, няма шум, от друга страна, няма нужда от смяна на вентилатора. В ситуация с "приходящия админ" това е достатъчно важно показател.
Рисунка 2. ZyWALL ATP200.
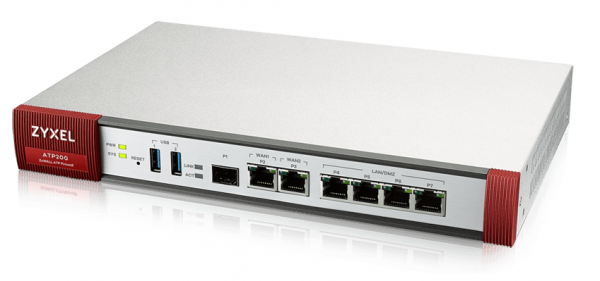
Моделът ATP200 поддържа два порта WAN и може да се свързва с две независими линии, например, от различни доставчици.
Моделът ATP200 поддържа два порта WAN и може да се свързва с две независими линии, например, от различни доставчици.
Както споменахме по-горе, за малкия офис най-важното след стабилното захранване с електричество е устойчива свързаност. За съжаление, местните доставчици не винаги могат да гарантират отсъствие на аварии. Принудени сме да търсим резервни опции.
ВАЖНО! Освен специални WAN портове, моделите ATP имат USB портове, към които могат да се свържат USB модеми и да се използват като WAN. Тази възможност е налична за всички ATP.
Ако устройството има SFP порт, той също може да се използва като WAN. Тази функция е налична за всички ATP.
Ето един лайфхак от компанията Zyxel.
Средни компании
За средни компании Zyxel предлага своя добра „железария“ —
Това е шлюз от ново поколение с разширена защита от еволюционни заплахи.
Сред интересните функции:
7 конфигурируеми порта позволяват гъвкава настройка, например, 2 WAN, 2 DMZ и 3 LAN порта при свързване на 3 отделни VLAN за вътрешна употреба. Има и 1 SFP порт.
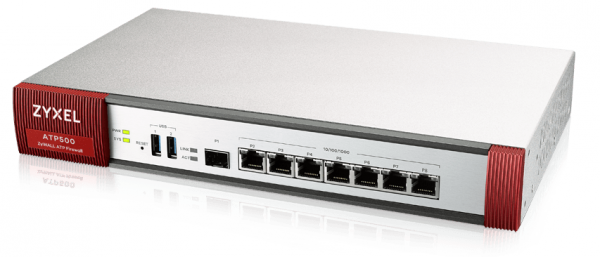
Рисунок 3. ZyWALL ATP500.
Съществува възможност за работа в режим на кластер с висока наличност Device HA Pro от два ZyWALL ATP500. Ако единият е неработоспособен, вторият все пак ще осигури свързаност.
Използвайки функциите на ATP500 по „пълна програма“, можете да получите гъвкава,
високонадеждна, безопасна свързаност с външния свят или отделен възел, например,
централата.
По-големи офиси
За тях се препоръчва най-мощният вариант от тази серия — ATP800.
Тази модел има приличен брой портове: 12 RJ-45 и 2 SFP, всички те могат да бъдат настроени в режим WAN, LAN или DNZ, което позволява използването на няколко WLAN, организиране на няколко DMZ и остава възможност за изход към външната мрежа за сложна вътрешна инфраструктура. Подходящ е за сравнително големи офиси с развита мрежа и високи изисквания за безопасност и контрол на достъпа.
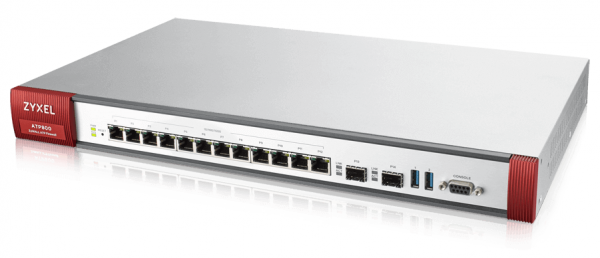
Рисунок 4. ZyWALL ATP800.
Трябва да се отбележи, че този модел се препоръчва за закупуване с тенденцията „за растеж“. Ако се планира растеж на компанията, например развитие на местна мрежа от магазини, има смисъл веднага да се придобие по-мощен модел, за да не се харчат пари два пъти.
Както виждаме, дори при най-спартански условия може да се осигури добър ниво на защита, отказоустойчивост и гъвкавост при работа.
Техническа поддръжка, съвети, обсъждания, новини, промоции и анонси — к нас в Telegram!
Полезни връзки
Източник: habr.com
