

Добре дошли в новия цикъл статии, този път за темата за разследване на инциденти, а именно – анализа на злонамерен софтуер с помощта на Check Point Forensics. По-рано публикувахме за работа в Smart Event, но този път ще разгледаме отчетите на Forensics за конкретни събития в различни продукти на Check Point:
Защо е важна Forensics за предотвратени инциденти? Изглежда, че ако откриете вирус, вече е добре, защо да се занимавате с него? Както показва практиката, атаката е желателно не само да се блокира, но и да се разбере как точно работи: каква е била входната точка, каква уязвимост е била използвана, какви процеси са задействани, засяга ли се регистърът и файловата система, какво е семейството на вируса, какъв е потенциалният щета и т.н. Тези и други полезни данни могат да бъдат получени в изчерпателните отчети на Forensics на Check Point (както в текстов, така и в графичен вид). Получаването на такъв отчет ръчно е много трудно. След това тези данни могат да помогнат за предприемането на необходимите мерки и да изключат възможността за успех на подобни атаки в бъдеще. Днес ще разгледаме отчета на Forensics на Check Point SandBlast Network.
SandBlast Network
Използването на песъчници, за да се засили защитата на периферията на мрежата, отдавна стана обичайна практика и също толкова задължителен компонент, колкото IPS. За функционалността на песъчницата при Check Point отговаря блейд Threat Emulation, който е част от технологиите SandBlast (там също има Threat Extraction). Вече публикувахме още за версия Gaia 77.30 (много препоръчвам да го гледате, ако не разбирате за какво става въпрос). От гледна точка на архитектурата оттогава принципиално нищо не се е променило. Ако на периферията на мрежата имате Check Point Gateway, можете да използвате два варианта за интеграция с песъчницата:
- SandBlast Local Appliance — в мрежата ви се инсталира допълнителен SandBlast appliance, на който се изпращат файловете за анализ.
- SandBlast Cloud — файловете се изпращат за анализ в облака на Check Point.
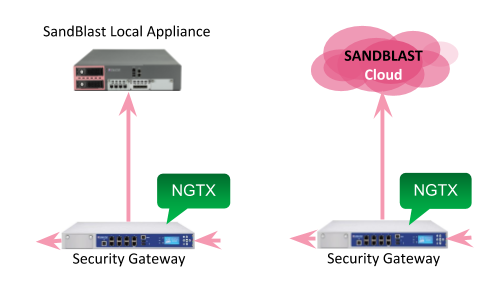
Пясъчницата може да се счита за последната линия на защита на периметъра на мрежата. Тя се свързва само след анализ с класически средства — антивирус и IPS. И ако такива традиционни сигнатурни средства не дават практически никаква аналитика, то пясъчницата може подробно да “разкаже” защо файлът е бил блокиран и какво точно злонамерено извършва. Такъв отчет за форензика може да се получи както от локална, така и от облачна пясъчница.
Check Point Forensics Report
Да предположим, че вие, като специалист по информационна безопасност, идвате на работа и отваряте таблото в SmartConsole. Веднага виждате инциденти за последните 24 часа и вниманието ви привличат събитията Threat Emulation — най-опасните атаки, които не са били блокирани от сигнатурния анализ.
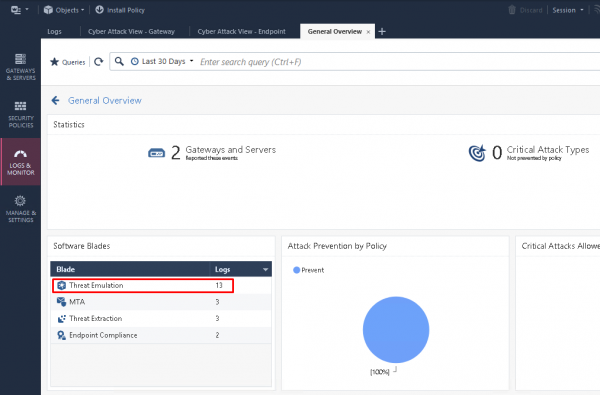
Можете да “проникнете” в тези събития (drill down) и да видите всички логове по блейда Threat Emulation.
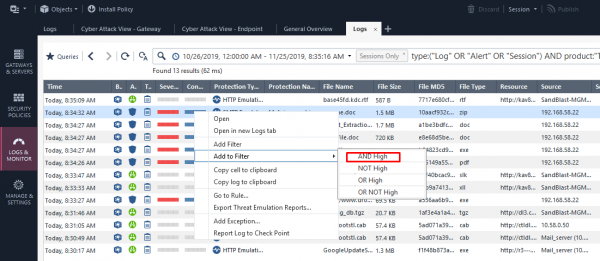
След това можете допълнително да филтрирате логовете по ниво на критичност на заплахата (Severity), както и по Confidence Level (надеждност на сработването):
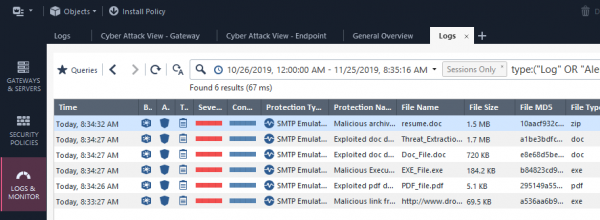
Разкривайки интересуващото ни събитие, можем да се запознаем с общата информация (src, dst, severity, sender и т.н.):
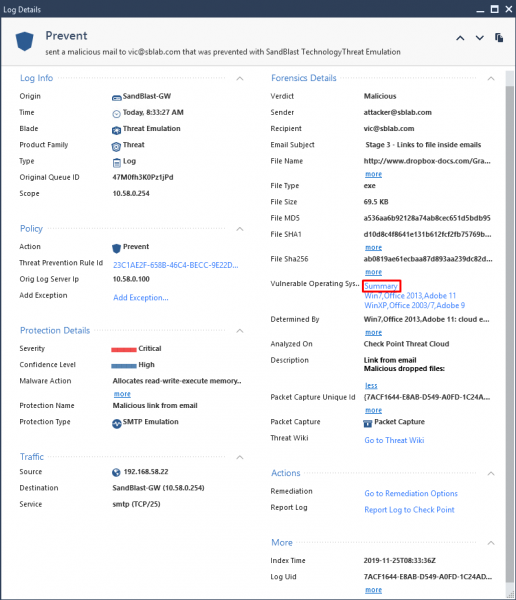
И там също може да забележите раздел Forensics с наличен Summary отчет. Натискайки на него, пред нас се отваря подробен анализ на злонамерения софтуер под формата на интерактивна HTML страница:
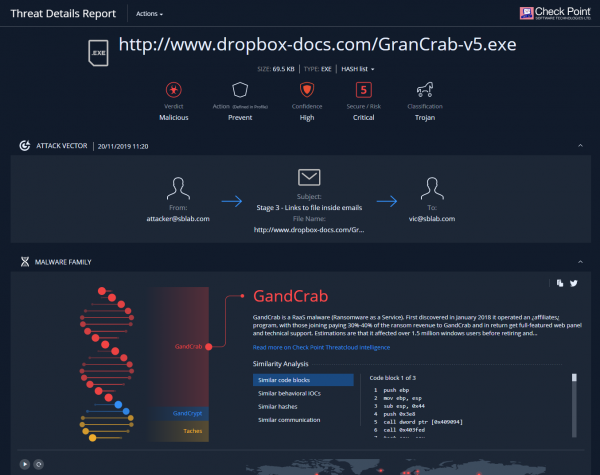
(Това е част от страницата. )
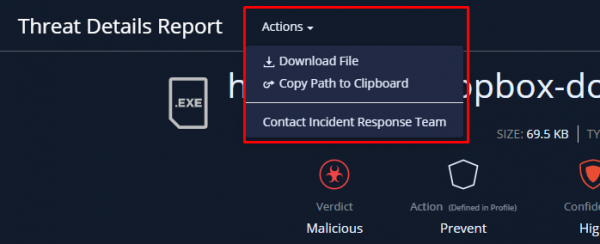
От този отчет можем да изтеглим оригинала на злонамерения софтуер (в защитен архив) или директно да се свържем с екипа за реакция на Check Point.
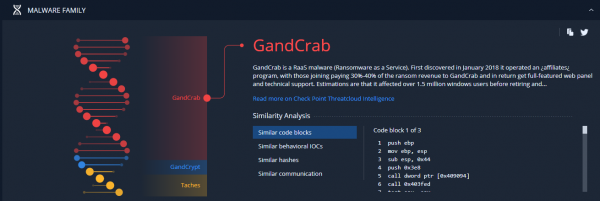
По-надолу можете да видите красива анимация, която в процентно отношение показва с какъв вече известен злонамерен код се свързва нашият екземпляр (включително самия код и макроси). Тази аналитика се предоставя с използване на машинно обучение в облака на Check Point Threat Cloud.
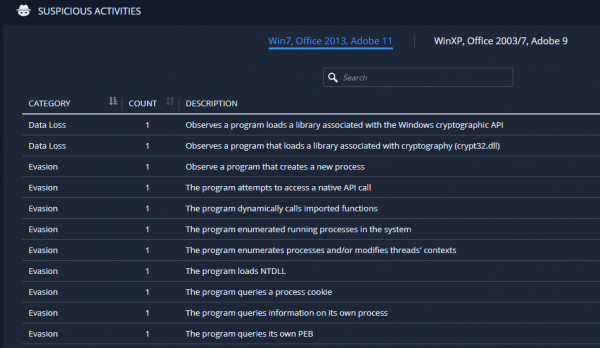
След това можем да видим какви точно активности в пясъчницата са позволили да се направи заключение за злонамерен характер на този файл. В конкретния случай виждаме използване на техники за заобикаляне и опит за зареждане на криптовируси:
Може да забележите, че в тази ситуация емуляцията е извършена в две системи (Win 7, Win XP) и различни версии на софтуер (Office, Adobe). По-долу има видео (слайдшоу) с процеса на отваряне на този файл в пясъчницата:
Пример видео:
В самия край можем подробно да видим как се е развивала атаката. Либо в табличен вид, либо в графичен:
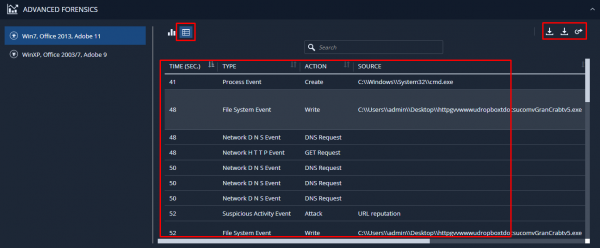
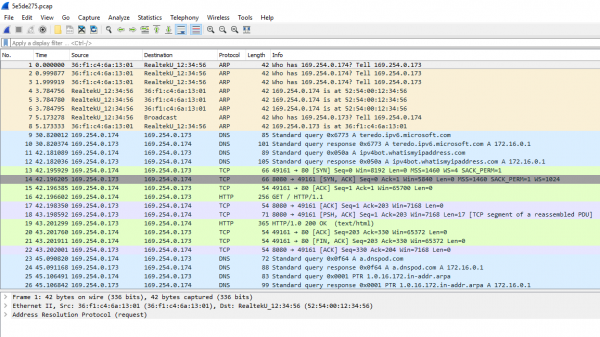
Тук можем да свалим информацията в RAW формат и pcap файл за детайлна аналитика на генерирания трафик в Wireshark:
Заключение
Използвайки тази информация, можете значително да засилите защитата на вашата мрежа. Да блокирате хостове за разпространение на вируси, да затворите експлоатируемите уязвимости, да блокирате възможната обратна връзка с C&C и много други. Не трябва да пренебрегвате тази аналитика.
В следващите статии ще разгледаме по аналогичен начин отчетите от SandBlast Agent, SandBlast Mobile, както и CloudGiard SaaS. Така че следете обновленията (, , , )!
Източник: habr.com
