

В края на 2019 година в отдела за разследване на киберпрестъпността на Group-IB се обърнаха няколко руски предприемачи, които се сблъскаха с проблема с неоторизирания достъп на неизвестни до техните съобщения в месенджъра Telegram. Инцидентите се случваха на устройства с iOS и Android, независимо от клиента на кой федерален оператор на мобилни услуги е пострадалият.
Атаката започвала с получаването от потребителя на съобщение в месенджъра Telegram от сервизния канал на Telegram (официалният канал на месенджъра с синята отметка за верификация) с код за потвърждение, който потребителят не е искал. След това на смартфона на жертвата идва SMS с код за активиране — и почти веднага в сервизния канал на Telegram идва уведомление, че в акаунта е извършено влизане от ново устройство.
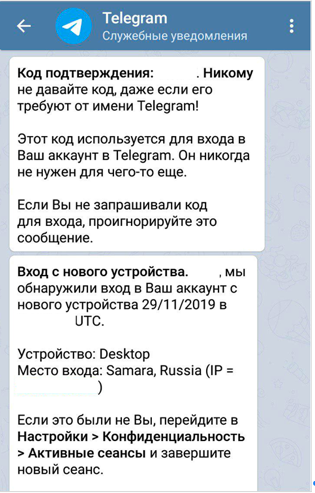
Във всички случаи, за които Group-IB разполага с информация, злоумышлениците са получавали достъп до чужд акаунт чрез мобилния интернет (вероятно са използвали еднократни SIM карти), а IP адресът на атакуващите в повечето случаи е бил в Самара.
Достъп по поръчка
Изследването на Лабораторията по компютърна криминалистика на Group-IB, на която бяха предадени електронните устройства на пострадалите, показа, че техниката не е била заразена със шпионски малуер или банков троян, акаунтите не са били хакнати, подмяна на SIM карти не е била извършена. Във всички случаи злоумышлениците получавали достъп до месенджъра на жертвата с помощта на SMS кодове, получавани при влизане в акаунта от ново устройство.
Тази процедура изглежда по следния начин: при активиране на месенджера на ново устройство, Telegram изпраща код чрез сервизния канал на всички устройства на потребителя, а след това (по искане) на телефона се изпраща SMS съобщение. Знаейки това, злоумышлениците сами инициират заявка за изпращане на SMS с код за активиране от месенджъра, прихващат това SMS и използват получения код за успешно удостоверяване в месенджъра.
По този начин, атакуващите получават незаконен достъп до всичките текущи чатове, с изключение на секретните, както и до историята на кореспонденцията в тези чатове, включително до файловете и снимките, които са били изпращани в тях. След като това бъде установено, легитимният потребител на Telegram може принудително да прекрати сесията на нарушителя. Благодарение на реализирания механизъм на защита не може да се случи обратното, нарушителят не може да прекрати по-стари сесии на истинския потребител в рамките на 24 часа. Затова е важно навреме да се открие чуждестранна сесия и да се прекрати, за да не се загуби достъп до акаунта. Специалистите на Group-IB изпратиха уведомление на екипа на Telegram за своето проучване на ситуацията.
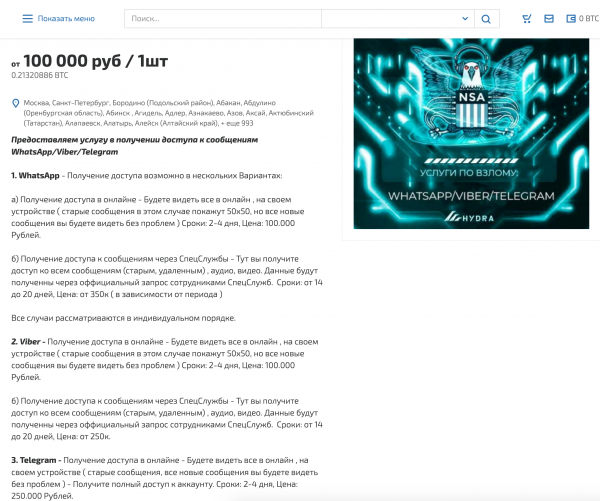
Разследването на инцидентите продължава, и в момента точно не е установено каква схема е била използвана за заобикалянето на СМС фактора. В различни моменти изследователите давали примери за прихващане на СМС с помощта на атаки срещу протоколите SS7 или Diameter, използвани в мобилните мрежи. Теоретично подобни атаки могат да бъдат реализирани с незаконното използване на специализирани технически средства или чрез информация от операторите на мобилни услуги. По-специално, на хакерски форуми в Даркнета свежи обяви предлагат хакване на различни месинджъри, включително и Telegram.
„Специалисти в различни страни, сред които и Русия, многократно заявяваха, че социалните мрежи, мобилният банкинг и месинджърите могат да бъдат хакнати чрез уязвимост в протокола SS7, но това бяха единични случаи на целенасочени атаки или експериментални изследвания“, коментира Сергей Лупанин, ръководител на отдела за разследване на киберпрестъпления в Group-IB, „В серия от нови инциденти, които вече са повече от 10, е очевидно желанието на атакуващите да превърнат този метод на доходи в практика. За да се предотврати това, е необходимо да се повиши собственото ниво на цифрова хигиена: поне да се използва двуфакторна автентикация навсякъде, където е възможно, и да се добави задължителен втори фактор към СМС, което е функционално заложено в същия Telegram“.
Как да се защитим?
1. В Telegram вече са реализирани всички необходими опции за киберсигурност, които ще сведат усилията на атакуващите до нула.
2. На устройстве iOS и Android за Telegram трябва да отидете в настройките на Telegram, да изберете раздела „Конфиденциалност“ и да зададете „Облак парола за двустепенна проверка“ или „Two step verification“. Подробно описание за активиране на тази опция можете да намерите в инструкциите на официалния сайт на мессенджера: (https://telegram.org/blog/sessions-and-2-step-verification)
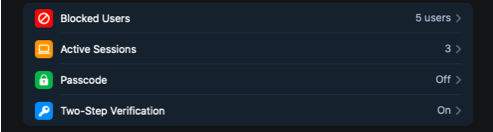
3. Важно е да не задавате имейл адрес за възстановяване на тази парола, тъй като обикновено възстановяването на парола за имейл също става чрез SMS. По подобен начин можете да повишите защитата на профила си в WhatsApp.
Източник: habr.com
