

Инфраструктура на съвременния мегаполис се изгражда на устройства с интернет на нещата: от видеокамери на пътищата до големи ВЕЦ и болници. Хакерите са в състояние да превърнат всяко свързано устройство в бот и да го използват за извършване на DDoS атаки.
Мотивите могат да бъдат много разнообразни: хакерите, например, могат да бъдат платени от правителството или корпорацията, а понякога това са просто престъпници, които искат да се забавляват и да спечелят пари.
В Русия военното ведомство все повече ни плаши с възможни кибератаки срещу "обектите на критичната инфраструктура" (точно за защитата срещу това, поне формално, беше приет законът за суверенния интернет).
Въпреки това, това не е само плашеща новина. Според данни от "Касперски" хакерите са атакували устройства с интернет на нещата повече от 100 милиона пъти в първото полугодие на 2019 г. — най-често чрез ботнетите Mirai и Nyadrop. Между другото, Русия по брой на такива атаки е едва на четвърто място (въпреки зловещия имидж на "руските хакери", създаден от западната преса); в първата тройка са Китай, Бразилия и дори Египет. САЩ са само на пето място.
Но можем ли успешно да отразим такива атаки? Нека първо разгледаме няколко известни случая на такива нападения, за да намерим отговор на въпроса как да защитим устройствата си поне на базово ниво.
Дамба Боуман Авеню (Bowman Avenue Dam)
Дамба Боуман Авеню се намира в град Рай Брук (щат Ню Йорк) с население под 10 хиляди души – височината ѝ е само шест метра, а ширината не надвишава и пет. През 2013 година разузнавателните служби на САЩ открили злонамерен софтуер в информационната система на дамбата. Тогава хакерите не използвали откраднатите данни, за да нарушат работата на обекта (вероятно, защото дамбата е била отключена от интернет за време на ремонтни дейности).
Дамба Боуман Авеню е необходима за предотвратяване на наводнения на териториите край ручея по време на разлив. И никакви разрушителни последици от работата на дамбата не може да имало — в най-лошия случай мазета на няколко сгради по течението на ручея биха били под вода, но това не може да се нарече дори наводнение.
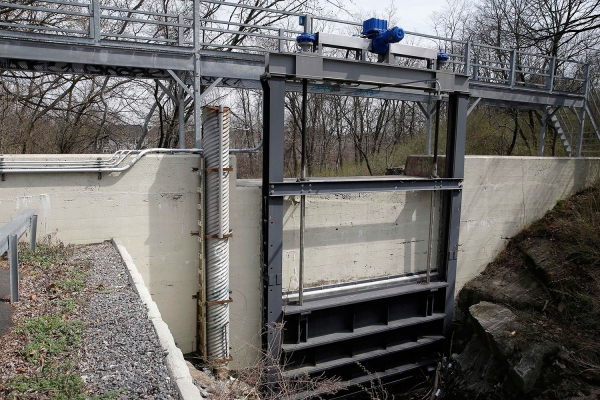
Кметът на града Пол Розенберг предположи, че хакерите може да са объркали съоръжението с друга голяма язовирна стена със същото име в Орегон. Тя се използва за напояване на многобройни ферми и там неизправностите биха нанесли сериозни щети на местните жители.
Съществува вероятност хакерите просто да са се упражнявали на малка язовирна стена, за да извършат по-сериозно нахлуване в голяма хидроелектрическа централа или в който и да е друг елемент от енергийната система на САЩ.
Атаката срещу язовир Боуман Авеню беше призната за част от серия от хакерски атаки срещу банкови системи, извършвани успешно от седем ирански хакери в продължение на година (DDoS-атаки). През това време беше нарушена работата на 46 от най-големите финансови институции в страната, а банковите сметки на стотици хиляди клиенти бяха блокирани.
По-късно обвинения в серия хакерски атаки срещу банките и срещу язовир Боуман Авеню бяха повдигнати срещу иранеца Хамид Фирузи. Установи се, че той е използвал метод на "Google-доркинг" за търсене на "дупки" в работата на язовира (по-късно местната преса отправи поредица от обвинения срещу корпорация Google). Хамид Фирузи не се е намирал на територията на САЩ. Понеже не съществува екстрадиция от Иран в САЩ, хакерите не получиха никакви реални наказания.
2. Безплатно метро в Сан Франциско
На 25 ноември 2016 година на всички електронни терминали за продажба на билети за обществен транспорт в Сан Франциско се появи съобщение: "Вие сте хакнати, всички данни са криптирани". Атаката също така засегна всички компютри с Windows, принадлежащи на Агенцията за градски транспорт. Зловредният софтуер HDDCryptor (криптограф, атакуващ главния зареден запис на Windows компютъра) достигна до контролера домейн на организацията.
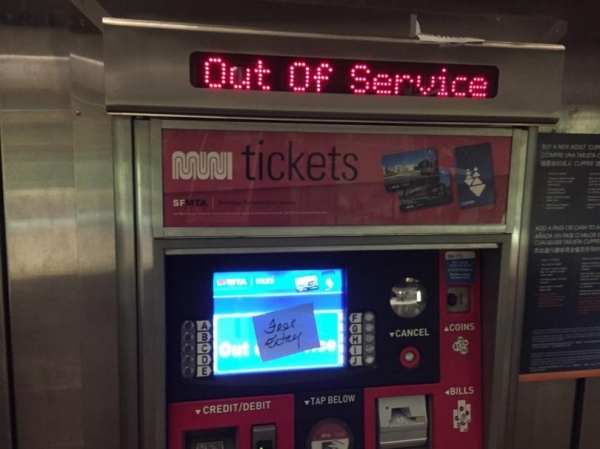
HDDCryptor криптира локалните твърди дискове и мрежови файлове с помощта на случайно генерирани ключове и след това презаписва MBR на твърдите дискове, за да предотврати правилното зареждане на системите. Обикновено оборудването се заразява поради действия на служители, които случайно отварят примамлив файл в имейл, след което вирусът се разпространява в мрежата.
Злоумышленниците предложиха на местното правителство да се свържат с тях на имейл cryptom27@yandex.com (да-да, Яндекс). За получаване на ключа за декодиране на всички данни те поискаха 100 биткойна (по онова време около 73 хиляди долара). Хакерите също така предложиха да декодират едно устройство за един биткойн, за да докажат, че възстановяването е възможно. Но правителството успя да се справи с вируса самостоятелно, въпреки че за това отне повече от 24 часа. По време на възстановяването на цялата система, преминаването в метрото беше безплатно.
„Отворихме турникетите като мярка за безопасност, за да минимизираме въздействието на тази атака върху пътниците“, обясни прессекретарят на общината Пол Роуз.
Престъпниците също така твърдяха, че са получили достъп до 30 GB вътрешни документи на Агенцията за градски транспорт на Сан Франциско и обещаха да ги излеят в мрежата, ако откупът не бъде заплатен в рамките на 24 часа.
Кстати, преди година в този същия щат нападение понесе Холивудският пресвитериански медицински център. Тогава хакерите получиха 17 хиляди долара, за да възстановят достъпа до компютърната система на болницата.
3. Системата за спешно оповестяване в Далас
През април 2017 година в Далас в 23:40 се включиха 156 аварийни сирени за оповестяване на населението за извънредни ситуации. Те успяха да бъдат изключени едва два часа по-късно. През това време в службата 911 постъпиха хиляди тревожни обаждания от местни жители (несколко дни преди инцидента над територията на Далас преминаха три слаби торнада, разрушили няколко къщи).
Системата за оповестяване за извънредни ситуации беше инсталирана в Далас през 2007 година, сирените бяха предоставени от компанията Federal Signal. Властите не уточниха подробности относно функционирането на системите, но съобщиха, че тя използва „тонови сигнали“. Тези сигнали обикновено се предават чрез метеорологичната служба с помощта на Dual-Tone Multi-Frequency (DTMF) или Audio Frequency Shift Keying (AFSK). Това са криптиране на команди, които се предават на честота от 700 MHz.
Властите на града предположиха, че злонамерените лица са записали аудиосигнали, които са се излъчвали по време на тестването на системата за предупреждение, а след това са ги възпроизвели (класическа атака с повторно възпроизвеждане). За да я осъществят, на хакерите им е било достатъчно да закупят тестово оборудване за работа с радиочестоти, което лесно може да се намери в специализирани магазини.
Експерти от изследователската компания Bastille отбелязаха, че провеждането на такава атака предполага, че злонамерените лица добре са изучили работата на системата за спешно оповестяване на града, честотите и кодовете.
Кметът на Далас на следващия ден направи изявление, че хакерите ще бъдат намерени и наказани, а всички системи за оповестяване в Тексас ще бъдат модернизирани. Въпреки това, виновниците така и не бяха открити.
***
Концепцията за умни градове е свързана с сериозни рискове. Ако системата за управление на мегаполиса бъде хакната, злонамерените лица ще получат отдалечен достъп за контрол над движението по пътищата и стратегически важни обекти на града.Рискът също така е свързан с кражба на бази данни, които включват не само информация за цялата инфраструктура на града, но и лични данни на жителите. Не трябва да се забравя и за прекомерната консумация на електрическа енергия и претоварването на мрежите – всички технологии са зависими от каналите и възлите за свързване, включително от потребяваното електричество.
Нивото на тревожност на собствениците на IoT устройства стреми към нула.
През 2017 година компанията Trustlook проведе изследване на степента на осведоменост на собствениците на IoT устройства относно тяхната безопасност. Установи се, че 35% от респондентите не сменят предварително зададения (фабричен) парола преди да започнат да използват устройството. А повече от половината потребители изобщо не инсталират допълнителен софтуер за защита от хакерски атаки. 80% от собствениците на IoT устройства никога не са чували за съществуването на ботнета Mirai.
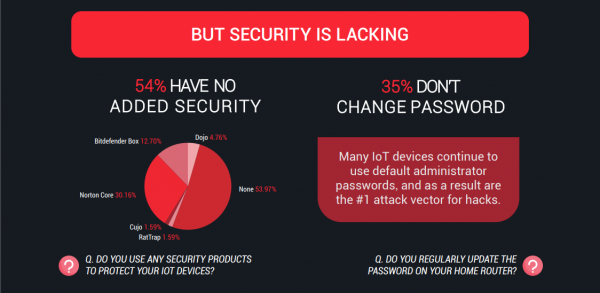
В същото време, с развитието на интернет на нещата, броят на кибератаките само ще нараства. И докато компаниите закупуват "умни" устройства, забравяйки елементарните правила за сигурност, киберпрестъпниците получават все повече възможности за печалба от необмислени потребители. Например, те използват мрежи от заразени устройства за провеждане на DDoS атаки или като прокси.сървър за други вредоносни действия. И повечето от тези неприятни инциденти могат да бъдат предотвратени, ако се спазват прости правила:
- Сменете фабричната парола преди да започнете да експлоатирате устройството
- Инсталирайте надеждно софтуер за интернет безопасност на своите компютри, таблети и смартфони.
- Направете свое проучване преди покупка. Устройствата стават интелигентни, защото събират много лични данни. Трябва да знаете какъв тип информация ще бъде събирана, как ще бъде съхранявана и защитавана, и дали ще бъде предавана на трети страни.
- Редовно проверявайте за актуализации на фърмуера на сайта на производителя на устройството
- Не забравяйте да провеждате одит на журнала с събития (преди всичко, анализ на всички използвания на USB портове)
Източник: habr.com
