

Тази статия завършва цикъла от преводни бележки за OpenWhisk от автора . Днес ще разгледаме процеса на разгръщане на OpenWhisk върху Kubernetes с коригирани команди за работа с актуалните версии на приложенията. Ще бъде описан и процесът на стартиране на функции OpenWhisk с използване на Knative и TektonCD в Kubernetes с използване на среда за изпълнение Nodejs.
Разгръщаме OpenWhisk на Kubernetes
В рамките на няколко дни проведох експеримент за разгръщане на OpenWhisk в Kubernetes за създаване на прост и бърз полигон за изпълнение на задачи. Тъй като съм новак в Kubernetes, предполагам, че един ден и половина е бил достатъчен за успешно разгръщане. В репозиторията има много ясни инструкции за разгръщане на OpenWhisk в Kubernetes. Тук ще бъдат представени инструкциите за разгръщане, направени за Mac (аз също ще правя всичко на Linux, защото предпочитам Linux. — заб. на преводача).
- Инсталираме пакетния мениджър
asdf, след което автоматично коригираме~/ .bash_profileили неговия аналог по следния начин:
$ brew install asdf
$ [ -s "/usr/local/opt/asdf/asdf.sh" ] && . /usr/local/opt/asdf/asdf.sh
$ source ~/.bash_profile[На Linux тази стъпка не е необходима, въпреки че brew съществува. — прим. переводчика]
- Добавяме плъгини
minikubeиkubelet:
$ asdf plugin-add kubectl
$ asdf plugin-add minikube[Отново пропускаме тази стъпка на Linux. — прим. переводчика]
- Инсталираме minikube и kubelet:
$ asdf install kubectl 1.9.0
$ asdf global kubectl 1.9.0
$ asdf install minikube 0.25.2
$ asdf global minikube 0.25.2[инсталират се конкретни версии, но проверявах всичко с последните налични версии за Linux; предполагам, че може спокойно да се инсталира latest. — прим. переводчика]
На Linux тази стъпка се прави по следния начин (всичко се инсталира в ~/bin, който е зададен в PATH, заб. на преводача):
$ curl -L0 minikube https://storage.googleapis.com/minikube/releases/latest/minikube-linux-amd64 && chmod +x minikube && mv minikube ~/bin/
$ curl -L0 https://storage.googleapis.com/kubernetes-release/release/$(curl -s https://storage.googleapis.com/kubernetes-release/release/stable.txt)/bin/linux/amd64/kubectl && chmod +x kubectl && mv kubectl ~/bin/- Създаваме виртуална машина minikube (трябва предварително да бъде инсталиран VirtualBox):
$ minikube start --cpus 2 --memory 4096 --kubernetes-version=v1.9.0 --extra-config=apiserver.Authorization.Mode=RBAC[При мен всичко работи с командата minikube start , без параметри и със стойности по подразбиране. — прим. переводчика]
$ minikube start
  minikube v1.5.2 на Debian 8.11
  Автоматично избран драйверът 'virtualbox'
  Изтегляне на изображението за стартиране на VM ...
    > minikube-v1.5.1.iso.sha256: 65 B / 65 B [--------------] 100.00% ? p/s 0s
    > minikube-v1.5.1.iso: 143.76 MiB / 143.76 MiB [-] 100.00% 5.63 MiB p/s 26s
  Създаване на виртуален VM с virtualbox (CPUs=2, Памет=4096MB, Диск=20000MB) ...
  Подготовка на Kubernetes v1.16.2 на Docker '18.09.9' ...
  Изтегляне на kubelet v1.16.2
  Изтегляне на kubeadm v1.16.2
  Изтегляне на изображения ...
  Стартиране на Kubernetes ...  Изчакване за: apiserver
Готово! kubectl е сега конфигуриран да използва "minikube"- Преминаваме мрежата в Docker в неразборчив режим:
$ minikube ssh -- sudo ip link set docker0 promisc on- Създаваме namespace и обозначаваме работния възел:
$ kubectl create namespace openwhisk
$ kubectl label nodes --all openwhisk-role=invoker- Получаваме съдържанието на репозитория и пренастройваме типа за ingress в файла mycluster.yaml:
$ git clone https://github.com/apache/incubator-openwhisk-deploy-kube.git
$ cd incubator-openwhisk-deploy-kube/
$ cat < mycluster.yaml
whisk:
    ingress:
        type: NodePort
            api_host_name: 192.168.99.100
            api_host_port: 31001
nginx:
    httpsNodePort: 31001
EOF- Инсталираме Helm и провеждаме развертане с негова помощ:
$ brew install kubernetes-helm
$ helm init # инициализиране на Helm Tiller, не е нужно на Helm v3+
$ kubectl get pods -n kube-system # проверете дали tiller-deploy е в работещо състояние, не е нужно на helm v3+
$ kubectl create clusterrolebinding tiller-cluster-admin --clusterrole=cluster-admin --serviceaccount=kube-system:default
$ helm install ./openwhisk/helm/ --namespace=openwhisk -f mycluster.yaml[На Linux с последните версии (беше налична v3.0.1) ще бъде малко по-различно. — прим. переводчика]
$ curl -L0 https://get.helm.sh/helm-v3.0.1-linux-amd64.tar.gz | tar -xzvf - linux-amd64/helm --strip-components=1; sudo mv helm /usr/local/bin
$ kubectl create clusterrolebinding tiller-cluster-admin --clusterrole=cluster-admin --serviceaccount=kube-system:default
$ helm install ./openwhisk/helm/ --namespace=openwhisk --generate-name -f mycluster.yaml- Проверяваме дали всичко е стартирало (STATUS = Running или Completed):
$ kubectl get pods -n openwhisk
NAME                                                              READY   STATUS      RESTARTS   AGE
openwhisk-1576070780-alarmprovider-6868dc694-plvpf                1/1     Running     1          1d5h
openwhisk-1576070780-apigateway-8d56f4979-825hf                   1/1     Running     1          1d5h
openwhisk-1576070780-cloudantprovider-544bb46596-9scph            1/1     Running     1          1d5h
openwhisk-1576070780-controller-0                                 1/1     Running     2          1d5h
openwhisk-1576070780-couchdb-7fd7f6c7cc-42tw6                     1/1     Running     1          1d5h
openwhisk-1576070780-gen-certs-z9nsb                              0/1     Completed   0          1d5h
openwhisk-1576070780-init-couchdb-r2vmt                           0/1     Completed   0          1d5h
openwhisk-1576070780-install-packages-27dtr                       0/1     Completed   0          1d4h
openwhisk-1576070780-invoker-0                                    1/1     Running     1          1d5h
openwhisk-1576070780-kafka-0                                      1/1     Running     1          1d5h
openwhisk-1576070780-kafkaprovider-f8b4cf4fc-7z4gt                1/1     Running     1          1d5h
openwhisk-1576070780-nginx-6dbdbf69bc-5x76n                       1/1     Running     1          1d5h
openwhisk-1576070780-redis-cfd8756f4-hkrt6                        1/1     Running     1          1d5h
openwhisk-1576070780-wskadmin                                     1/1     Running     1          1d5h
openwhisk-1576070780-zookeeper-0                                  1/1     Running     1          1d5h
wskopenwhisk-1576070780-invoker-00-1-prewarm-nodejs10             1/1     Running     0          61s
wskopenwhisk-1576070780-invoker-00-2-prewarm-nodejs10             1/1     Running     0          61s
wskopenwhisk-1576070780-invoker-00-3-whisksystem-invokerhealtht 1/1 Running 0 59s- Настройваме wsk за работа:
$ wsk property set --apihost 192.168.99.100:31001
$ wsk property set --auth 23bc46b1-71f6-4ed5-8c54-816aa4f8c502:123zO3xZCLrMN6v2BKK1dXYFpXlPkccOFqm12CdAsMgRU4VrNZ9lyGVCGuMDGIwP
Проверяваме:
$ wsk -i list
Entities in namespace: default
packages
actions
triggers
rules
Проблеми и техните решения
getsockopt: connection refused
$ wsk -i list
error: Unable to obtain the list of entities for namespace 'default': Get http://192.168.99.100:31001/api/v1/namespaces/_/actions?limit=0&skip=0: dial tcp 192.168.99.100:31001: getsockopt: connection refused
Проверяваме, че контейнерите в namespace openwhisk са в статус В процес на изпълнение, тъй като понякога те се сриват с грешки CreateContainerConfigError.
Invoker все още се инициализира — Init:1/2
Процесът на сваляне на различни среди за изпълнение може да отнеме много време. За ускоряване, можете да зададете съкратен минимален списък в файла mycluster.yaml:
whisk:
  runtimes: "runtimes-minimal-travis.json"
Контейнер с име -install-packages- попада в грешка
Просто увеличете таймаутите за liveness тестовете.
Инсталиране на OpenWhisk над Knative
Прити Десаи прави инсталация над кластера в облака IBM, както и на обикновен minikube, използвайки Knative Build и BuildTemplates. Аз също ще инсталирам над minikube, вдъхновен от начина, по който в нашия блог по-рано — с използване на последните версии на софтуера. Тъй като Knative Build и BuildTemplates официално са обявени за остарели, ще използвам препоръчителната замяна под формата на Tekton Pipelines. Продължаващата част от статията е написана след прочитането на документацията към Tekton Pipelines, но е основана на идеите на Priti. За работа ще е необходим достъп до Docker Registry — аз, както и оригиналният автор, ще използвам DockerHub.
$ curl -L0 https://github.com/solo-io/gloo/releases/download/v1.2.10/glooctl-linux-amd64; chmod +x glooctl-linux-amd64; mv glooctl-linux-amd64 ~/bin
$ glooctl install knative
$ kubectl get pods -n knative-serving
NAME                              READY   STATUS    RESTARTS   AGE
activator-77fc555665-rvrst        1/1     Running   0          2m23s
autoscaler-5c98b7c9b6-x8hh4       1/1     Running   0          2m21s
autoscaler-hpa-5cfd4f6845-w87kq   1/1     Running   0          2m22s
controller-7fd74c8f67-tprm8       1/1     Running   0          2m19s
webhook-74847bb77c-txr2g          1/1     Running   0          2m17s
$ kubectl get pods -n gloo-system
NAME                                      READY   STATUS    RESTARTS   AGE
discovery-859d7fbc9c-8xhvh                1/1     Running   0          51s
gloo-545886d9c6-85mwt                     1/1     Running   0          51s
ingress-67d4996d75-lkkmw                  1/1     Running   0          50s
knative-external-proxy-767dfd656c-wwv2z   1/1     Running   0          50s
knative-internal-proxy-6fdddcc6b5-7vqd8   1/1     Running   0          51s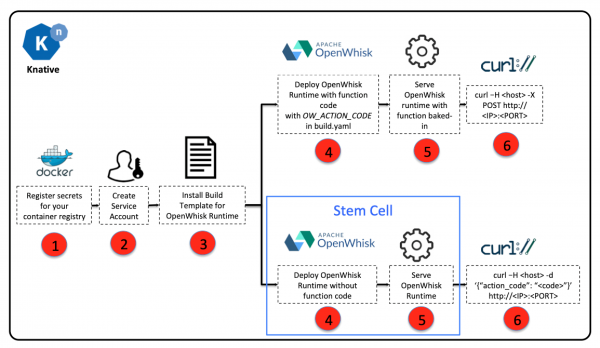
Създаване и работа на OpenWhisk върху Knative
- Получаваме съдържанието :
$ git clone https://github.com/tektoncd/catalog/
$ cd catalog/openwhisk- Настройваме данните за достъп до Registry като променливи на средата и ги запазваме като тайна в Kubernetes:
$ export DOCKER_USERNAME=
$ export DOCKER_PASSWORD=
$ sed -e 's/${DOCKER_USERNAME}/"$DOCKER_USERNAME"/' -e 's/${DOCKER_PASSWORD}/"$DOCKER_PASSWORD"/' docker-secret.yaml.tmpl > docker-secret.yaml
$ kubectl apply -f docker-secret.yaml
Проверяваме:
$ kubectl get secret
NAME                    TYPE                                  DATA      AGE
dockerhub-user-pass kubernetes.io/basic-auth 2 21s- Създаваме акаунт за изграждане на среди:
$ kubectl apply -f service-account.yamlПроверяваме:
$ kubectl get serviceaccount/openwhisk-runtime-builder
NAME                        SECRETS   AGE
openwhisk-runtime-builder 2 31m- Създаваме задача за изграждане на образ за OpenWhisk
$ kubectl apply -f openwhisk.yaml
task.tekton.dev/openwhisk created- Стартираме задачата за изграждане на образ (на примера на NodeJS):
Създаваме файл taskrun.yaml със следното съдържание:
# Git Pipeline Resource for OpenWhisk NodeJS Runtime
apiVersion: tekton.dev/v1alpha1
kind: PipelineResource
metadata:
    name: openwhisk-nodejs-runtime-git
spec:
    type: git
    params:
        - name: revision
          value: master
        - name: url
          value: https://github.com/apache/openwhisk-runtime-nodejs.git
---

# Image Pipeline Resource for OpenWhisk NodeJS Sample Application
apiVersion: tekton.dev/v1alpha1
kind: PipelineResource
metadata:
    name: openwhisk-nodejs-helloworld-image
spec:
    type: image
    params:
        - name: url
          value: docker.io/${DOCKER_USERNAME}/openwhisk-nodejs-helloworld
---

# Task Run to build NodeJS image with the action source
apiVersion: tekton.dev/v1alpha1
kind: TaskRun
metadata:
    name: openwhisk-nodejs-helloworld
spec:
    serviceAccountName: openwhisk-runtime-builder
    taskRef:
        name: openwhisk
    inputs:
        resources:
            - name: runtime-git
              resourceRef:
                name: openwhisk-nodejs-runtime-git
        params:
            - name: DOCKERFILE
              value: "./runtime-git/core/nodejs10Action/knative/Dockerfile"
            - name: OW_ACTION_NAME
              value: "nodejs-helloworld"
            - name: OW_ACTION_CODE
              value: "function main() {return {payload: 'Hello World!'};}"
            - name: OW_PROJECT_URL
              value: ""
    outputs:
        resources:
            - name: runtime-image
              resourceRef:
                name: openwhisk-nodejs-helloworld-image
---
Прилагаме актуализираните данни за този файл:
$ sed 's/${DOCKER_USERNAME}/"$DOCKER_USERNAME"/' -i taskrun.yamlПрилагаме:
$ kubectl apply -f taskrun.yaml
pipelineresource.tekton.dev/openwhisk-nodejs-runtime-git created
pipelineresource.tekton.dev/openwhisk-nodejs-helloworld-image created
taskrun.tekton.dev/openwhisk-nodejs-helloworld created
Проверка на работата се състои в получаването на името на pod`а, преглеждане на неговия статус. Също така може да се види журналът на изпълнението на всяка стъпка, например:
$ kubectl get taskrun
NAME                          SUCCEEDED   REASON      STARTTIME   COMPLETIONTIME
openwhisk-nodejs-helloworld   True        Succeeded   5m15s       44s
$ kubectl get pod openwhisk-nodejs-helloworld-pod-4640d3
NAME                                     READY   STATUS      RESTARTS   AGE
openwhisk-nodejs-helloworld-pod-4640d3   0/6     Completed   0          5m20s
$ kubectl logs openwhisk-nodejs-helloworld-pod-4640d3 -c step-git-source-openwhisk-nodejs-runtime-git-r8vhr
{"level":"info","ts":1576532931.5880227,"logger":"fallback-logger","caller":"logging/config.go:69","msg":"Fetch GitHub commit ID from kodata failed: open /var/run/ko/refs/heads/master: no such file or directory"}
{"level":"info","ts":1576532936.538926,"logger":"fallback-logger","caller":"git/git.go:81","msg":"Successfully cloned https://github.com/apache/openwhisk-runtime-nodejs.git @ master in path /workspace/runtime-git"}
{"level":"warn","ts":1576532936.5395331,"logger":"fallback-logger","caller":"git/git.go:128","msg":"Unexpected error: creating symlink: symlink /tekton/home/.ssh /root/.ssh: file exists"}
{"level":"info","ts":1576532936.8202565,"logger":"fallback-logger","caller":"git/git.go:109","msg":"Successfully initialized and updated submodules in path /workspace/runtime-git"}
След изпълнение, в Registry ще има образ, който може да бъде развернат с помощта на утилитата kn, предназначена за работа с Knative услуги, например:
kn service create nodejs-helloworld --image docker.io/${DOCKER_USERNAME}/openwhisk-nodejs-helloworld
Услугата 'nodejs-helloworld' успешно създадена в пространство 'default'.
Изчакване на услугата 'nodejs-helloworld' да стане готова ... OK

URL на услугата:
http://nodejs-helloworld.default.example.com
В случай на използване на Gloo, проверка на работоспособността може да стане по следния начин:
$ curl -H "Host: nodejs-helloworld.default.example.com" -X POST $(glooctl proxy url --name knative-external-proxy)
{"OK":true}
$ curl -H "Host: nodejs-helloworld.default.example.com" -X POST $(glooctl proxy url --name knative-external-proxy)
{"payload":"Hello World!"}
Други статии от цикъла
Източник: habr.com
