

Очевидно е, че разработката на нов стандарт за връзка без да се обмислят механизмите за сигурност е крайно съмнителна и безсмислена.
Архитектура на сигурността в 5G — съвкупност от механизми и процедури за сигурност, реализирани в и обхващащи всички компоненти на мрежата, от ядрото до радиоинтерфейсите.
Мрежите от пето поколение са по същността си еволюция на Най-съществените промени бяха в технологиите за радиодостъп. За 5G мрежите бе разработена нова (Radio Access Technology) — Що се отнася до ядрото на мрежата, то не претрпя толкова значителни промени. Поради това архитектурата на сигурността в 5G мрежите бе разработена с акцент върху повторната употреба на съответстващите технологии, приети в стандарта 4G LTE.
Въпреки това, си струва да се отбележи, че преосмислянето на познати заплахи, като атаки на радиоинтерфейсите и сигнализацията ( plane), DDoS атаки, Man-In-The-Middle атаки и др., подтикна операторите на мрежи да разработят нови стандарти и да интегрират напълно нови механизми за сигурност в мрежите от пето поколение.
Предпоследите
През 2015 година Международният съюз по електронни съобщения състави първия в света глобален план за развитие на мрежи от пето поколение, поради което въпросът за разработването на механизми и процедури за сигурност в 5G мрежите стана особено важен.
Новата технология предлагаше наистина впечатляващи скорости на предаване на данни (над 1 Gb/s), закъснение по-малко от 1 ms и възможност за едновременна свързаност на около 1 милион устройства в радиус от 1 км². Такива изключително високи изисквания към мрежите от пето поколение се отразиха и на принципите на тяхната организация.
Главният от тях стана децентрализацията, която предполага разполагане на множество локални бази данни и центрове за обработка на периферията на мрежата. Това позволяваше минимизиране на закъсненията при -комуникациите и разтовари ядрото на мрежата поради обслужването на огромен брой IoT устройства. По този начин, границата на мрежите от ново поколение се разширяваше чак до базовите станции, позволявайки създаването на локални комуникационни центрове и предоставянето на облачни услуги без риск от критични закъснения или отказ в обслужването. Естествено, изменен подход към организацията на мрежите и обслужването на клиентите привлече интереса на злоумышлениците, тъй като осигуряваше нови възможности за атаки както на конфиденциалната информация на потребителите, така и на самите компоненти на мрежата с цел предизвикване на отказ в обслужването или захващане на изчислителни ресурси на оператора.
Основни уязвимости на мрежите от 5-то поколение
Голяма повърхност на атака
Научете повечеПри изграждането на телекомуникационни мрежи от 3-то и 4-то поколение, операторите на свързаност обикновено се ограничаваха до работа с един или няколко вендора, които предоставяха комплекс от хардуер и софтуер. Тоест, всичко можеше да работи, така да се каже, "от кутията" — достатъчно беше само да инсталирате и конфигурирате оборудването, закупено от вендора; при това нямаше нужда да се заменя или допълва собствен софтуер. Съвременните тенденции противоречат на този "класически" подход и са насочени към виртуализация на мрежите, много-вендорен подход към тяхното изграждане и разнообразие в софтуерното осигуряване. Все по-популярни стават технологии като (англ. Software Defined Network) и (англ. Network Functions Virtualization), което води до включване на огромно количество софтуер, изграден на база отворени изходни кодове, в процесите и функциите на управление на комуникационни мрежи. Това предоставя на злоумышлениците възможност да изучат по-добре мрежата на оператора и да открият повече уязвимости, което от своя страна увеличава повърхността на атака на мрежите от ново поколение в сравнение с настоящите.
Голям брой IoT устройства
Научете повечеДо 2021 година около 57% от устройствата, свързани с 5G мрежи, ще представляват IoT устройства. Това означава, че повечето хостове ще имат ограничени криптографски възможности (вижте точка 2) и, следователно, ще бъдат уязвими на атаки. Огромното количество такива устройства ще увеличи риска от разпространение на ботнети и ще позволи извършването на още по-мощни и разпределени DDoS атаки.
Ограничени криптографски възможности на IoT устройствата
Научете повечеКакто вече беше споменато, мрежите от пето поколение активно използват периферийни устройства, които позволяват да се свали част от натоварването от ядрото на мрежата и по този начин да се намали забавянето. Това е необходимо за важни услуги като управление на безпилотни автомобили, система за спешно предупреждение и други, за които осигуряването на минимално забавяне е критично, тъй като от него зависят човешките животи. Поради свързването на голям брой IoT устройства, които заради малките си размери и ниско енергопотребление разполагат с доста ограничени изчислителни ресурси, мрежите 5G стават уязвими на атаки, насочени към прихващане на управлението с последваща манипулация на такива устройства. Например, възможни са сценарии на заразяване на IoT устройства, част от системата „“, с типове зловреден софтуер като . Също така са възможни сценарии за прихващане на управлението на безпилотни автомобили, които получават команди и навигационна информация през „облака“. Формално тази уязвимост е резултат от децентрализацията на новото поколение мрежи, но следващата точка ще определи проблема с децентрализацията по-очевидно.
Децентрализация и разширяване на границите на мрежата
Научете повечеПериферийни устройства, играещи роля на локални ядра на мрежата, осъществяват маршрутизация на потребителски трафик, обработка на заявки, както и локално кеширане и съхранение на потребителски данни. Така границите на 5-то поколение мрежи се разширяват, освен ядро, на периферията, включително локални бази данни и радиоинтерфейси 5G-NR (5G New Radio). Това създава възможност за атака на изчислителните ресурси на локалните устройства, които по принцип са защитени по-слабо от централните възли на ядрото на мрежата, с цел да предизвикат отказ в обслужването. Това е опасно, тъй като може да доведе до загуба на интернет достъп в цели райони, неправилно функциониране на IoT устройства (например в системата „умният дом“), а също така и недостъпност на услугата за спешни уведомления IMS.
Въпреки това, в момента ETSI и 3GPP вече са публикували над 10 стандарта, заемащи се с различни аспекти на сигурността на 5G мрежи. Подавляващото мнозинство от механизмите, описани там, са насочени към защита от уязвимости (включително и споменатите по-горе). Един от основните е стандартът , описващ архитектурата на сигурността на 5-то поколение мрежи.
Архитектурата на 5G
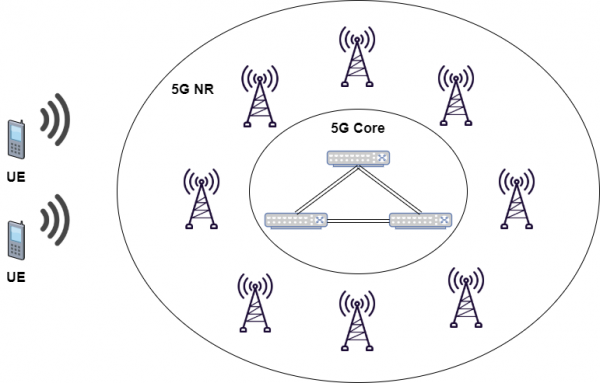
Преди всичко, нека се обърнем към ключовите принципи на архитектурата на 5G мрежите, които ще позволят в последствие да се разберат напълно смисълът и зоните на отговорност на всеки софтуерен модул и всяка функция на сигурността на 5G.
- Разделяне на мрежовите възли на елементи, осигуряващи работа на протоколите (от англ. UP — User Plane) и елементи, осигуряващи работа на протоколите (от англ. CP — Control Plane), което увеличава гъвкавостта в частта на мащабиране и разгръщане на мрежата, т.е. възможно е централизирано или децентрализирано разполагане на отделни съставни части на мрежовите възли.
- Подкрепа на механизма , основан на услуги, предоставяни на конкретни групи крайни потребители.
- Реализация на мрежовите елементи под формата на .
- Подкрепа за simultaneен достъп до централизирани и локални услуги, т.е. реализиране на концепции за облачни (от англ. ) и погранични (от англ. ) изчисления.
- Реализация архитектура, обединяваща различни типове мрежов достъп — 3GPP 5G New Radio и (Wi-Fi и т.н.) — с единно ядро на мрежата.
- Подкрепа на единни алгоритми и процедури за аутентификация независимо от типа на достъпа до мрежата.
- Подкрепа на мрежови функции без запазване на състоянието, при които изчислителният ресурс е отделен от хранилището на ресурсите.
- Подкрепа на роуминг с маршрутизация на трафика както през домашната мрежа, така и с локално "приземяване" в гостоприемната мрежа.
- Взаимодействието между мрежовите функции е представено по два начина: и .
Концепцията за сигурност на мрежите от пето поколение включва:
- Аутентификация на потребителя от страна на мрежата.
- Аутентификация на мрежата от страна на потребителя.
- Съгласуване на криптографски ключове между мрежата и потребителското оборудване.
- Шифроване и контрол на целостта на сигналния трафик.
- Шифроване и контрол на целостта на потребителския трафик.
- Защита на идентификатора на потребителя.
- Защита на интерфейсите между различни елементи на мрежата в съответствие с концепцията за мрежов домейн на сигурност.
- Изолация на различни слоеве на механизма и определяне на собствени нива на сигурност за всеки слой.
- Аутентификация на потребителя и защита на трафика на ниво крайни услуги (IMS, IoT и други).
Основни софтуерни модули и мрежови функции за сигурност 5G
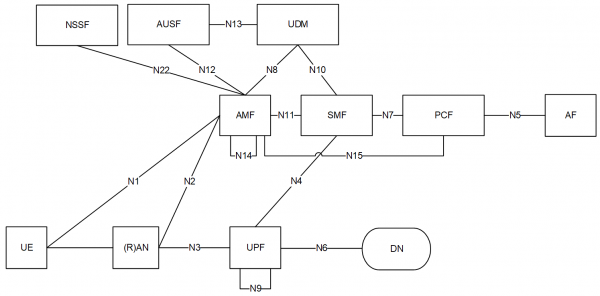 AMF (Функция за управление на достъпа и мобилността) — осигурява:
- Организация на интерфейсите на контролната равнина.
- Организация на обмена на сигнален трафик , шифроване и защита на целостта на неговите данни.
- Организация на обмена на сигнален трафик , шифроване и защита на целостта на неговите данни.
- Управление на регистрацията на потребителското оборудване в мрежата и контрол на възможните състояния на регистрация.
- Управление на свързването на потребителското оборудване с мрежата и контрол на възможните състояния.
- Управление на достъпността на потребителското оборудване в мрежата в състояние CM-IDLE.
- Управление на мобилността на потребителското оборудване в мрежата в състояние CM-CONNECTED.
- Предаване на кратки съобщения между потребителското оборудване и SMF.
- Управление на услугите за геолокация.
- Отделяне на идентификатора на потока за взаимодействие с EPS.
SMF (Функция за управление на сесиите) — осигурява:
- Управление сесиите на връзка, т.е. създаване, промяна и освобождаване на сесия, включително поддръжка на тунел между достъпната мрежа и UPF.
- Разпределение и управление на IP адресите на потребителското оборудване.
- Избор на използвания шлюз UPF.
- Организация на взаимодействието с PCF.
- Управление на прилагането на политики .
- Динамична настройка на потребителското оборудване с помощта на протоколите DHCPv4 и DHCPv6.
- Контрол на събирането на тарификационни данни и организация на взаимодействието с системата за фактуриране.
- Безшовност на предоставянето на услуги (от англ. ).
- Взаимодействие с гостуващи мрежи в рамките на роуминг.
UPF (англ. User Plane Function — функция на потребителската равнина) — осигурява:
- Взаимодействие с външни мрежи за предаване на данни, включително глобалния Интернет.
- Маршрутизиране на потребителски пакети.
- Маркиране на пакети в съответствие с политиките за QoS.
- Диагностика на потребителските пакети (например, откриване на приложения на базата на сигнатури).
- Осигуряване на отчети за използването на трафик.
- UPF също е основна точка за поддръжка на мобилност както в една, така и между различни технологии за радиодостъп.
UDM (англ. Unified Data Management — унифицирано управление на данни) — осигурява:
- Управление на данни за профили на потребители, включително съхранение и модификация на списъка с услуги, налични за потребителите, и съответните им параметри.
- Управление
- Генериране на данни за автентикация 3GPP .
- Авторизация на достъп на базата на данни от профила (например, ограничаване на роуминга).
- Управление на регистрацията на потребителя, т.е. съхранение на обслужващото AMF.
- Поддръжка на безшовност в обслужването и сесията, т.е. съхранение на назначеното за текущата сесия SMF.
- Управление на доставката на SMS.
- Няколко различни UDM могат да обслужват един и същ потребител в рамките на различни транзакции.
UDR (англ. Unified Data Repository — хранилище за унифицирани данни) — осигурява съхранение на различни потребителски данни и е основна база данни за всички абонати на мрежата.
UDSF (на англ. Unstructured Data Storage Function — функция за съхранение на неструктурирани данни) — осигурява запазване на модулите AMF на текущите контексти на регистрираните потребители. Тази информация обикновено може да бъде представена като данни с неясна структура. Потребителските контексти могат да бъдат използвани за осигуряване на безпроблемност и непрекъснатост на абонатните сесии, както при планирано извеждане на услугата от един от AMF, така и при възникване на аварийна ситуация. В двата случая резервният AMF ще „поеме“ услугата, използвайки контекстите, запазени в USDF.
Комбинирането на UDR и UDSF на една физическа платформа е типична реализация на данните мрежови функции.
PCF (на англ. Policy Control Function — функция за контрол на политиките) — формира и назначава на потребителите различни политики на обслужване, включително параметри за QoS и правила за тарифиране. Например, за предаване на определен тип трафик могат динамично да се създават виртуални канали с различни характеристики. При това могат да се вземат предвид изискванията на услугата, запрашвана от абоната, нивото на натовареност на мрежата, обемът на потребявания трафик и т.н.
NEF (на англ. Network Exposure Function — функция за мрежова експозиция) — осигурява:
- Организиране на безопасно взаимодействие между външни платформи и приложения с ядро на мрежата.
- Управление на параметрите QoS и правилата за тарифиране за конкретни потребители.
SEAF (на англ. Security Anchor Function — якорна функция за сигурност) — съвместно с AUSF осигурява автентикация на потребителите при регистрацията им в мрежата с всяка технология за достъп.
AUSF (на англ. Authentication Server Function — функция на сървъра за автентикация) — играе роля на сървър за автентикация, приемаща и обработваща заявки от SEAF и насочваща ги към ARPF.
ARPF (на англ. Authentication Credential Repository and Processing Function — функция на хранилище и обработка на данни за автентикация) — осигурява съхранение на персонални секретни ключове (KI) и параметри на криптографски алгоритми, а също така генериране на вектори за автентикация в съответствие с алгоритмите 5G-AKA или -AKA. Разполага се в защитен от външни физически въздействия ЦОД на домашния оператор на връзка и обикновено се интегрира с UDM.
SCMF (на англ. Security Context Management Function — функция за управление на контекстите за сигурност) ) — осигурява управление на жизнения цикъл на контекста на сигурността 5G.
SPCF (англ. Security Policy Control Function — функция за управление на политиката на сигурността) — осигурява съгласуването и прилагането на политиките на сигурността за конкретни потребители. При това се вземат предвид възможностите на мрежата, възможностите на потребителското оборудване и изискванията на конкретната услуга (например, нивата на защита, осигурявани от услугата за критични комуникации и услугата за безжичен широколентов достъп до интернет, могат да са различни). Прилагането на политиките на сигурността включва: избор на AUSF, избор на алгоритъм за аутентификация, избор на алгоритми за криптиране на данни и контрол на целостта, определяне на дължината и жизнения цикъл на ключовете.
SIDF (англ. Subscription Identifier De-concealing Function — функция за извличане на идентификатора на потребителя) — осигурява извличането на постоянен идентификатор на абоната (англ. SUPI) от скрития идентификатор (англ. ), получен в рамките на заявка за процедура за аутентификация „Auth Info Req“.
Основни изисквания за сигурност към 5G мрежите
Научете повечеАутентификация на потребителя: Обслужващата 5G мрежа трябва да аутентифицира SUPI на потребителя в процеса на 5G AKA между потребителя и мрежата.
Аутентификация на обслужващата мрежа: Потребителят трябва да аутентифицира идентификатора на обслужващата 5G мрежа, като аутентификацията се осигурява чрез успешно използване на ключовете, получени в резултат на процедурата 5G AKA.
Авторизация на потребителя: Обслужващата мрежа трябва да авторизира потребителя по потребителския профил, получен от мрежата на домашния оператор.
Авторизация на обслужващата мрежа от мрежата на домашния оператор: Потребителят трябва да получи потвърждение, че е свързан към обслужващата мрежа, която е разрешена от мрежата на домашния оператор за предоставяне на услуги. Авторизацията е неявна, като се осигурява чрез успешното завършване на процедурата 5G AKA.
Авторизация на мрежата за достъп от мрежата на домашния оператор: Потребителят трябва да получи потвърждение, че е свързан към достъпна мрежа, която е одобрена от домашния оператор за предоставяне на услуги. Одобрението е подразбиращо се, тъй като се осигурява чрез успешно установяване на сигурността на достъпната мрежа. Този тип одобрение трябва да се прилага за всеки тип достъпна мрежа.
Неавтентифицирани аварийни услуги: За да се отговори на нормативните изисквания в някои региони, 5G мрежите трябва да предоставят възможност за неавтентифициран достъп до аварийни услуги.
Ядро на мрежата и мрежа за радиодостъп: В ядрото на 5G мрежата и радиодостъпната мрежа трябва да се поддържат алгоритми за криптиране и защита на целостта с дължина на ключа 128 бита за осигуряване на сигурност. и . Мрежовите интерфейси трябва да поддържат 256-битови ключове за криптиране.
Основни изисквания за сигурността на потребителското оборудване
Научете повече
- Потребителското оборудване трябва да поддържа криптиране, защита на целостта и защита от атаки с повторно възпроизвеждане на потребителски данни, предавани между него и радиодостъпната мрежа.
- Потребителското оборудване трябва да активира механизми за криптиране и защита на целостта на данните по указание, получено от радиодостъпната мрежа.
- Потребителското оборудване трябва да поддържа криптиране, защита на целостта и защита от атаки с повторно възпроизвеждане на сигналния трафик RRC и NAS.
- Потребителското оборудване трябва да поддържа следните криптоалгоритми: NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2.
- Потребителското оборудване може да поддържа следните криптоалгоритми: 128-NEA3, 128-NIA3.
- Потребителското оборудване трябва да поддържа следните криптоалгоритми: 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2 в случай, че поддържа свързване към радиодостъпната мрежа E-UTRA.
- Защитата на конфиденциалността на потребителските данни, предавани между потребителското оборудване и радиодостъпната мрежа, е опционална, но трябва да се осигури във всички случаи, когато е разрешено от нормативните актове.
- Защитата на конфиденциалността на сигналния трафик RRC и NAS е опционална.
- Постоянният потребителски ключ трябва да бъде защитен и да се съхранява в добре защитени компоненти на потребителското оборудване.
- Постоянният идентификатор на абонамента не трябва да се предава в открит вид през радиомрежата, освен информацията, необходима за коректна маршрутизация (например и ).
- Отвореният ключ на домашния оператор, идентификаторът на този ключ, идентификаторът на схемата за защита и маршрутизационният идентификатор трябва да се съхраняват в .
На всеки алгоритъм за криптиране се съответства двоично число:
- „0000“: NEA0 — Нулев алгоритъм за криптиране
- „0001“: 128-NEA1 — 128-битова алгоритъм, базиран на 3G
- „0010“ 128-NEA2 — 128-битова базиран алгоритъм
- „0011“ 128-NEA3 — 128-битова базиран алгоритъм.
Криптиране на данни с използване на 128-NEA1 и 128-NEA2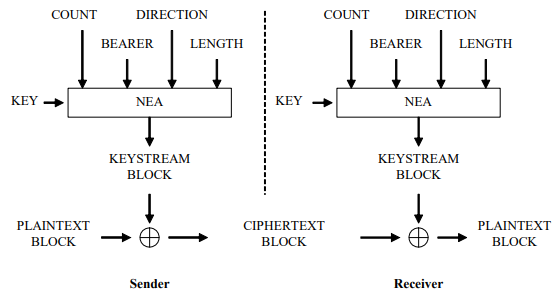
P.S. Схемата е заимствана от
Генериране на имитовставки от алгоритмите 128-NIA1 и 128-NIA2 за осигуряване на целостта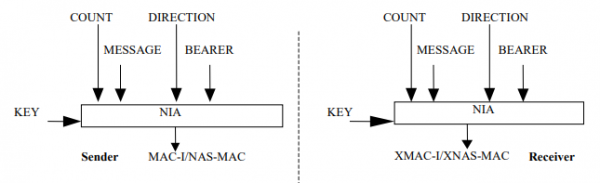
P.S. Схемата е заимствана от
Основни изисквания за безопасност към мрежовите функции на 5G
Научете повече
- AMF трябва да поддържа първична автентикация с използване на SUCI.
- SEAF трябва да поддържа първична автентикация с използване на SUCI.
- UDM и ARPF трябва да съхраняват постоянния потребителски ключ и да осигуряват неговата защита от кражба.
- AUSF трябва да предоставя SUPI на местната обслужваща мрежа само при успешна първична автентикация с използване на SUCI.
- NEF не трябва да предава скрита информация за ядрото на мрежата извън домейна на безопасност на оператора.
Основни процедури за безопасност
Доверителни домейни
В мрежите от пето поколение доверието в елементите на мрежата намалява с отдалечаването на елементите от ядрото на мрежата. Тази концепция влияе на решенията, реализирани в архитектурата на сигурността на 5G. Така можем да говорим за модел на доверие в 5G мрежите, който определя поведението на механизмите за сигурност на мрежата.
От страна на потребителя доверителният домейн се образува от UICC и USIM.
От страната на мрежата доверителният домейн има по-сложна структура.
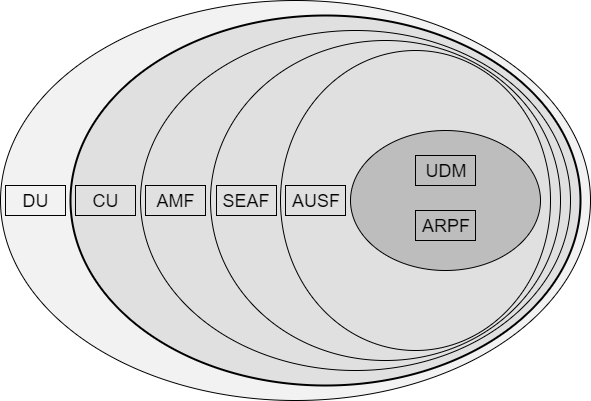 Радиомрежата се разделя на две съставляващи — DU (от английски: Distributed Units — разпределени единици на мрежата) и CU (от английски: Central Units — централни единици на мрежата). Заедно те формират gNB — радиоинтерфейс на базовата станция на 5G мрежа. DU нямат пряк достъп до потребителски данни, тъй като могат да бъдат разположени в сегменти на незасищана инфраструктура. CU обаче трябва да бъдат разположени в защитени сегменти на мрежата, тъй като отговарят за терминализацията на трафика на механизмите за безопасност AS. В ядрото на мрежата се намира AMF, който терминализира трафика на механизмите за безопасност NAS. В настоящата спецификация 3GPP 5G Phase 1 е описано съвместяването AMF с функциите за безопасност SEAF, съдържащи коренен ключ (известен също като "якорен ключ") на обслужващата мрежа. AUSF отговаря за съхранението на ключа, получен след успешна аутентификация. Той е необходим за повторна употреба при случаи с едновременно свързване на потребителя с множество мрежи за радио достъп. ARPF съхранява данните на потребителите и е аналогичен на USIM при абонатите. UDR и UDM съхраняват потребителската информация, която се използва за определяне на логиката на генерирането на данни за достъп, идентификатори на потребители, осигуряване на непрекъснатост на сесиите и др.
Иерархия на ключовете и схемите за тяхното разпределение
В 5G мрежите, за разлика от 4G-LTE, процедурата за аутентификация има две съставки: първична и вторична аутентификация. Първичната аутентификация е задължителна за всички потребителски устройства, свързващи се към мрежата. Вторичната аутентификация може да се извършва по искане от външни мрежи, ако абонатът се свързва с такива.
След успешно завършване на първичната аутентификация и генерирането на споделен ключ К между потребителя и мрежата, от ключа К се извлича KSEAF — специален якорен (коренен) ключ на обслужващата мрежа. Впоследствие от този ключ се генерират ключове, осигуряващи конфиденциалност и интегритет на данните на сигналния трафик RRC и NAS.
Схема с обяснения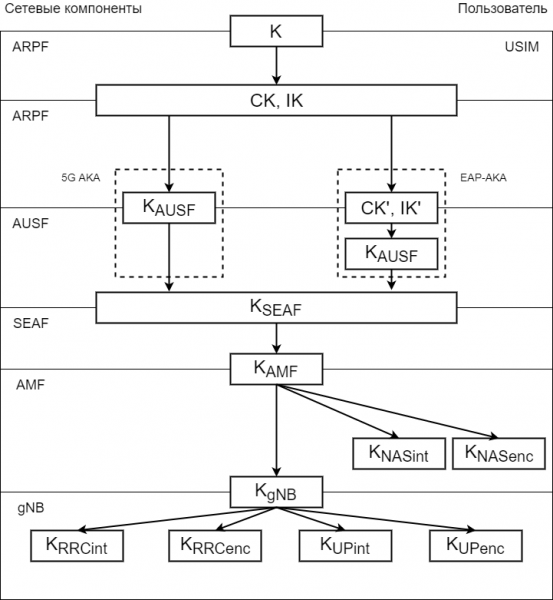
Обозначения:
CK (англ. Cipher Key)
IK (англ. Integrity Key) — ключ, използван в механизмите за защита на целостта на данните.
CK’ (англ. Cipher Key) — друг криптографски ключ, създаден от CK за механизма EAP-AKA.
IK’ (англ. Integrity Key) — друг ключ, използван в механизмите за защита на целостта на данните за EAP-AKA.
KAUSF — създава се от функцията ARPF и оборудването на потребителя от CK и IK по време на 5G AKA и EAP-AKA.
KSEAF — якорен ключ, получаван от функцията AUSF от ключа KAMFAUSF.
KAMF — ключ, получаван от функцията SEAF от ключа KSEAF.
KNASint, KNASenc — ключовете, получавани от функцията AMF от ключа KAMF за защита на сигналния трафик NAS.
KRRCint, KRRCenc — ключовете, получавани от функцията AMF от ключа KAMF за защита на сигналния трафик RRC.
KUPint, KUPenc — ключовете, получавани от функцията AMF от ключа KAMF за защита на сигналния трафик AS.
NH — междинен ключ, получаван от функцията AMF от ключа KAMF за осигуряване на безопасността на данните по време на хендовери.
KgNB — ключ, получаван от функцията AMF от ключа KAMF за осигуряване на безопасността на механизмите за мобилност.
Схеми за генериране на SUCI от SUPI и обратно
Схеми за получаване на SUPI и SUCI
Генериране на SUCI от SUPI и SUPI от SUCI:
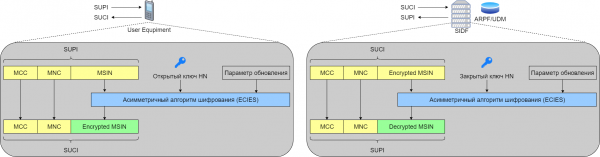
Аутентикация
Първоначална аутентификация
В мрежите 5G EAP-AKA и 5G AKA са стандартни механизми за първоначална аутентификация. Нека разделим механизма на две фази: първата отговаря за инициирането на аутентификацията и избора на метод за аутентификация, а втората — за взаимна аутентификация между потребителя и мрежата.
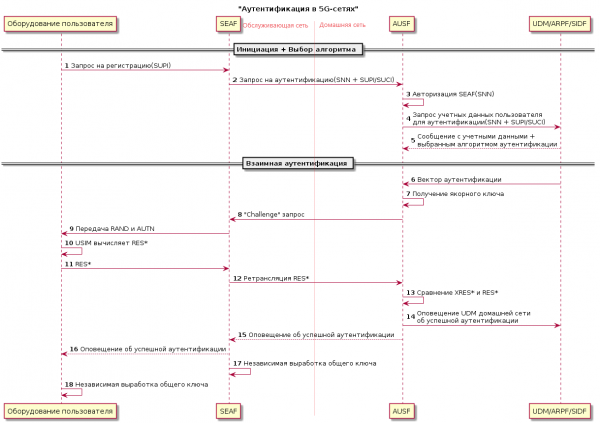
Иницииране
Потребителят изпраща искане за регистрация в SEAF, което съдържа скрития идентификатор на абонамента на потребителя SUCI.
SEAF изпраща в AUSF искане за аутентификация (Nausf_UEAuthentication_Authenticate Request), съдържащо SNN (от англ. Serving Network Name — име на обслужващата мрежа) и SUPI или SUCI.
AUSF проверява дали запитващият аутентификация SEAF има разрешение да използва този SNN. Ако обслужващата мрежа не е упълномощена да използва този SNN, AUSF отговаря с съобщение за грешка: "Serving network not authorized" (Nausf_UEAuthentication_Authenticate Response).
Запитването за идентификационни данни за аутентификация от страна на AUSF към UDM, ARPF или SIDF се извършва чрез SUPI или SUCI и SNN.
Въз основа на SUPI или SUCI и потребителската информация UDM/ARPF избира метода на аутентификация, който ще бъде използван впоследствие, и предоставя идентификационните данни на потребителя.
Взаимна аутентификация
При използване на какъвто и да е метод за аутентификация мрежовите функции UDM/ARPF трябва да генерират вектор за аутентификация (англ. AV).
EAP-AKA: UDM/ARPF първо генерира вектор за аутентификация с разделящ бит AMF = 1, след което генерира CK’ и IK’ от CK, IK и SNN и съставя нов вектор за аутентификация AV (RAND, AUTN, XRES*, CK’, IK’), който се изпраща в AUSF с указание да се използва само за EAP-AKA.
5G AKA: UDM/ARPF получава ключ KAUSF от CK, IK и SNN, след което генерира 5G HE AV (англ. 5G Home Environment Authentication Vector). Векторът за аутентификация 5G HE AV (RAND, AUTN, XRES, KAUSF) се изпраща в AUSF с указание да се използва само за 5G AKA.
След това AUSF получава основен ключ KSEAF от ключа KAUSF и изпраща в SEAF заявка «Challenge» в съобщение «Nausf_UEAuthentication_Authenticate Response», което съдържа също RAND, AUTN и RES*. След това се предава RAND и AUTN на потребителското оборудване чрез защитено сигналиращо съобщение NAS. USIM на потребителя изчислява RES* от получените RAND и AUTN и го изпраща в SEAF. SEAF повторно изпраща това значение в AUSF за проверка.
AUSF сравнява съхранения в него XRES* и полученото от потребителя RES*. В случай на съвпадение, AUSF и UDM в домашната мрежа на оператора се уведомяват за успешна аутентификация, а потребителят и SEAF независимо един от друг генерират ключ KAMF от KSEAF и SUPI за по-нататъшна комуникация.
Вторична аутентификация
Стандартът 5G поддържа опционална вторична аутентификация, базирана на EAP-AKA между потребителското оборудване и външната мрежа за предаване на данни. В този случай SMF играе роля на EAP аутентификатор и разчита на работата -сървъра на външната мрежа, който аутентифицира и упълномощава потребителя.
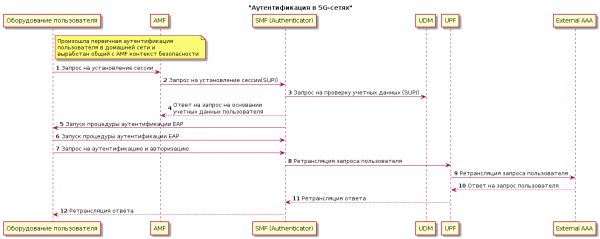
- Задължителна е първичната аутентификация на потребителя в домашната мрежа, която създава общ контекст за сигурност NAS с AMF.
- Потребителят изпраща в AMF заявка за установяване на сесия.
- AMF изпраща заявка за установяване на сесия в SMF с указание за SUPI на потребителя.
- SMF проверява данните за клиента в UDM, използвайки предоставения SUPI.
- SMF изпраща отговор на заявката от AMF.
- SMF инициира процедура на аутентификация EAP, за да получи разрешение за установяване на сесия от AAA-сървъра на външната мрежа. За това SMF и потребителят обменят съобщения, за да инициират процедурата.
- Потребителят и AAA-сървърът на външната мрежа след това обменят съобщения, за да извършат аутентификация и упълномощаване на потребителя. При това потребителят изпраща съобщения в SMF, който от своя страна обменя съобщения с външната мрежа чрез UPF.
Заключение
Въпреки че архитектурата за сигурност на 5G се основава на повторната употреба на съществуващи технологии, пред нея стои съвсем нов набор от задачи. Огромното количество IoT-устройства, разширените граници на мрежата и елементите на децентрализирана архитектура — това са само някои от основните принципи на стандарта 5G, които дават поле за въображението на киберпрестъпниците.
Основният стандарт за сигурността на 5G архитектурата — — съдържа ключовите моменти относно функционирането на механизмите и процедурите за сигурност. По-специално, описва ролята на всяка от VNF в защитата на потребителските данни и мрежовите възли, в генерирането на криптографски ключове и в осъществяването на процедурата за удостоверяване. Но дори и този стандарт не дава отговори на остри въпроси по сигурността, които се поставят пред операторите на мобилни мрежи все по-често, колкото по-интензивно се развиват и внедряват новите поколения мрежи.
С оглед на това, се надявам, че трудностите при експлоатацията и защитата на 5-то поколение мрежи няма да окажат влияние върху обикновените потребители, на които се обещават скорости на предаване и отговор равни на тези на сина на мамините приятелки, които нетърпеливо искат да изпробват всички заявени възможности на новите мрежи.
Полезни връзки
Източник: habr.com
