

Здравейте! Добре дошли на петия урок от курса . На разгледахме работата на политиките за сигурност. Сега е време да освободим локалните потребители в интернет. В този урок ще разгледаме механизма на NAT.
Освен че пускаме потребителите в интернет, ще обсъдим и метода за публикуване на вътрешни услуги. Под кат е представена кратка теория от видеото, както и самият видео урок.
Технологията NAT (Network Address Translation) е механизъм за преобразуване на IP адреси в мрежовите пакети. В термини на Fortinet, NAT разделя на два типа: Source NAT и Destination NAT.
Имената говорят сами за себе си — при използване на Source NAT се променя адресът на източника, а при Destination NAT — адресът на получателя.
Освен това, има и няколко варианта за настройка на NAT — Firewall Policy NAT и Central NAT.
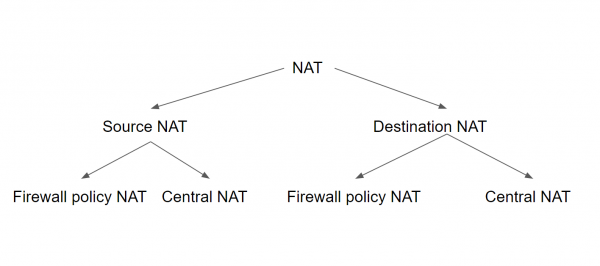
При използване на първия вариант, Source и Destination NAT трябва да бъдат настроени за всяка политика за сигурност. В такъв случай Source NAT използва или IP адреса на изходящия интерфейс, или предварително зададен IP Pool. Destination NAT използва предварително зададен обект (т.нар. VIP — Virtual IP) като адрес на получателя.
При използване на Central NAT, конфигурацията на Source и Destination NAT се извършва веднага за цялото устройство (или виртуален домейн). В такъв случай, параметрите на NAT се прилагат към всички политики, в зависимост от правилата на Source NAT и Destination NAT.
Правилата на Source NAT се настройват в централната политика на Source NAT. Destination NAT се конфигурира от менюто DNAT с използване на IP адреси.
В този урок ще разгледаме само Firewall Policy NAT — както показва практиката, този вариант на конфигурация се среща много по-често от Central NAT.
Както вече споменах, при конфигуриране на Firewall Policy Source NAT, има два варианта за настройка: замяна на IP адреса с адреса на изходящия интерфейс или с IP адрес от предварително зададен пул от IP адреси. Изглежда това по начина, показан на изображението по-долу. По-нататък ще разгледам кратко възможните пулове, но на практика ще разгледаме само варианта с адреса на изходящия интерфейс — в нашата схема пуловете от IP адреси не са необходими.
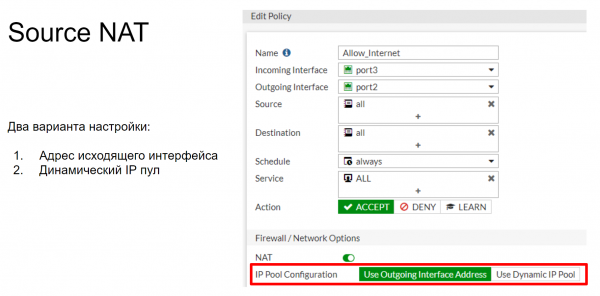
IP пул определя един или повече IP адреси, които ще се използват като адрес на източника през сесията. Тези IP адреси ще се използват вместо IP адреса на изходящия интерфейс на FortiGate.
Съществуват 4 типа IP пулове, които могат да бъдат настроени на FortiGate:
- Overload
- One-to-one
- Fixed Port Range
- Порт блоково разпределение
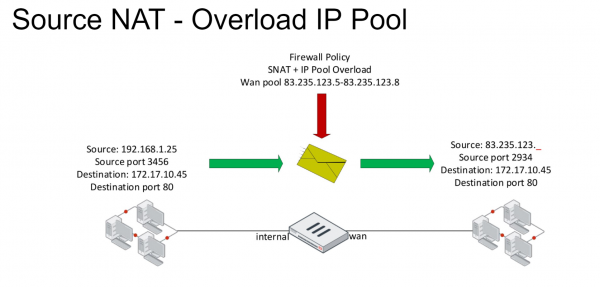
Overload е основният IP пул. В него IP адресите се преобразуват по схемата много към едно или много към много. Използва се също така и транслация на портове. Нека разгледаме схемата, посочена на изображението по-долу. Имаме пакет с определени полета Source и Destination. Когато попадне под политиката на междудържавната защита, която позволява на този пакет достъп до външната мрежа, към него се прилага правило на NAT. В резултат на това в този пакет полето Source се заменя с един от IP адресите, посочени в IP пула.
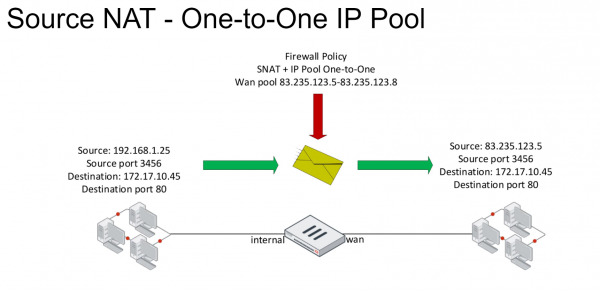
В пула тип One to One също така се определя множество външни IP адреси. Когато пакетът попадне под политиката на междудържавната защита с включено правило NAT, IP адресът в полето Source се променя на един от адресите, принадлежащи на този пул. Замяната се извършва по правилото — “първи постъпил, първи обслужен”. За да стане по-ясно, нека го разгледаме на пример.
Компютър от локалната мрежа с IP адрес 192.168.1.25 изпраща пакет във външната мрежа. Той попада под правилото на NAT, и полето Source се променя на първия IP адрес от пула, в нашия случай това е 83.235.123.5. Струва си да се отбележи, че при използването на този IP пул транслацията на портове не се използва. Ако след това компютър от същата локална мрежа, с адрес, да кажем, 192.168.1.35, изпрати пакет във външната мрежа и също попадне под това правило на NAT, IP адресът в полето Source на този пакет ще се промени на 83.235.123.6. Ако адресите в пула не останат, последващите свързвания ще бъдат отхвърлени. Тоест в този случай под нашето правило на NAT едновременно могат да попаднат 4 компютъра.
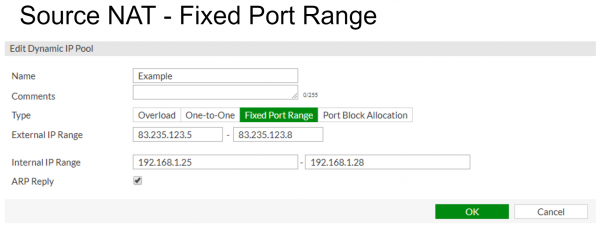
FIxed Port Range свързва вътрешните и външните диапазони на IP адреси. Транслацията на портове също е деактивирана. Това позволява фиксирано свързване на началото или края на пула вътрешни IP адреси с началото или края на пула външни IP адреси. В примера, приведен по-долу, вътрешният пул адреси 192.168.1.25 — 192.168.1.28 се поставя в съответствие с външния пул адреси 83.235.123.5 — 83.235.125.8.
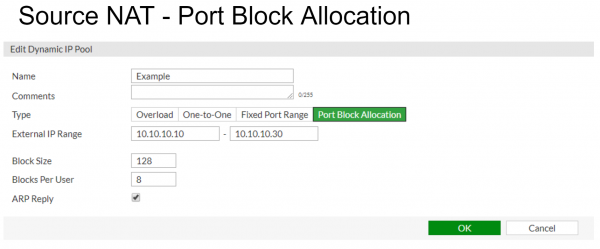
Port Block Allocation — този IP пул се използва за разпределение на блок портовете за потребителите на IP пула. Освен самия IP пул, тук трябва да бъдат посочени и два параметъра — размер на блока и количество блокове, разпределени за всеки потребител.
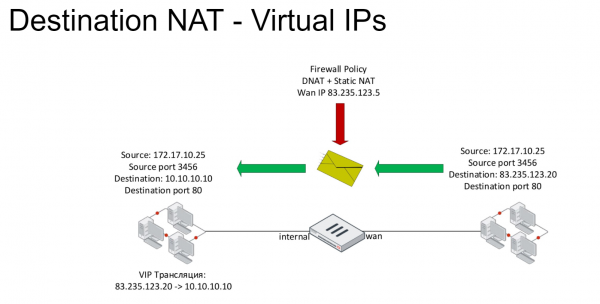
Сега ще разгледаме технологията Destination NAT. Тя е основана на виртуални IP адреси (VIP). При пакетите, които попадат под правилата на Destination NAT, се променя IP адресът в полето Destination: обикновено публичният интернет адрес се променя на частен адрес на сървъра. Виртуалните IP адреси се използват в политиките за междудържавна защита като поле Destination.
Стандартният тип виртуални IP адреси е Static NAT. Това е съответствие на външни и вътрешни адреси един към един.
Вместо Static NAT, виртуалните адреси могат да бъдат ограничени до пренасочване на конкретни портове. Например, свързването с външен адрес на порт 8080 може да бъде асоциирано с свързването с вътрешен IP адрес на порт 80.
В примера, представен по-долу, компютър с адрес 172.17.10.25 се опитва да получи достъп до адрес 83.235.123.20 на порт 80. Това свързване попада под правилото DNAT, така че IP адресът на дестинацията се променя на 10.10.10.10.
Във видеото е разгледана теорията и са дадени практическите примери за настройка на Source и Destination NAT.
В следващите уроци ще преминем към осигуряване на сигурността на потребителите в Интернет. Конкретно в следващия урок ще бъде разгледан функционалът за уеб филтриране и контрол на приложенията. За да не го пропуснете, следете актуализациите на следните канали:
Източник: habr.com
