

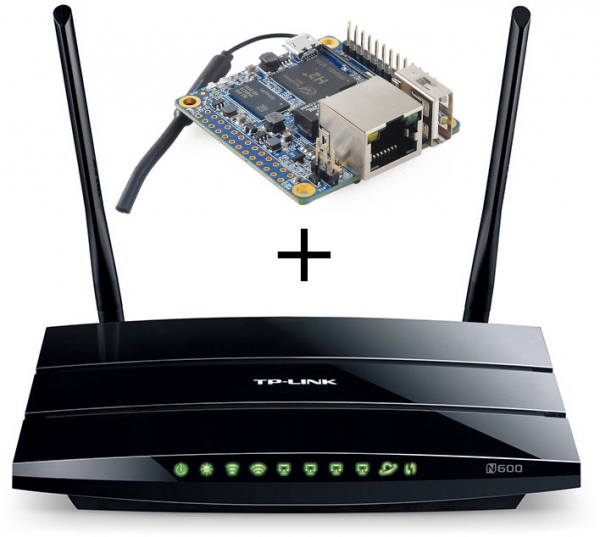
Здравейте на всички, наскоро прочетох за това как може да се ускори OpenVPN на рутер, прехвърляйки криптирането на отделно устройство, което се запоява вътре в самия рутер. Имам аналогичен случай с автора — TP-Link WDR3500 с 128 мегабайта RAM и беден процесор, който напълно не се справя с криптирането на тунелите. Въпреки това, не ми се искаше да лутам в рутера с запойка. Под кат заглавието е моят опит за пренасяне на OpenVPN на отделно устройство с резервиране на рутера в случай на авария.
Задача
Имаме рутер TP-Link WDR3500 и Orange Pi Zero H2. Искаме криптирането на тунелите в стандартен режим да се осъществява от Orange Pi, а ако нещо се случи с него, обработката VPN да се върне обратно на рутера. Всички настройки на защитната стена на рутера трябва да работят както преди. И всъщност добавянето на допълнително устройство трябва да премине прозрачно и незабележимо. OpenVPN работи по TCP, адаптер TAP в режим мост (server-bridge).
Решение
Вместо да се свържа чрез USB, реших да използвам един порт на рутера и да закача Orange Pi към всички подсетки, в които има VPN мост. Получава се, че устройството физически ще се намира в същите мрежи, в които са VPN сървърите на рутера. След това установяваме точно такива сървъри на Orange Pi, а на рутера настройваме някакъв прокси, който да предава всички входящи връзки на външния сървър, а ако Orange Pi се скапе или стане недостъпен — тогава на вътрешния резервен сървър. Аз използвах HAProxy.
Получава се така:
- Клиентът пристига
- Ако външният сървър е недостъпен — както и преди, връзката отива на вътрешния сървър
- Ако е достъпен — клиентът се приема от Orange Pi
- VPN на Orange Pi декриптира пакетите и ги изплюва обратно в рутера
- Рутерът маршрутизира тях където и да е
Пример за реализиране
И така, нека имаме две мрежи на рутера — main(1) и guest(2), за всяка от които има OpenVPN сървър за свързване от вън.
Конфигурация на мрежата
Трябва да пробием и двете мрежи през един порт, затова създаваме 2 VLAN-a.
На рутера, в раздел Network/Switch, създаваме VLAN-ове (например 1 и 2) и ги активираме в tagged режим на необходимия порт, добавяме новосъздадените eth0.1 и eth0.2 към съответните мрежи (например, добавяме в бридж).
На Orange Pi създаваме два VLAN интерфейса (имам Archlinux ARM + netctl):
/etc/netctl/vlan-main
Описание='Основен VLAN на eth0'
Интерфейс=vlan-main
Свързване=vlan
СвързваСИнтерфейси=eth0
VLANID=1
IP=не
/etc/netctl/vlan-guest
Описание='Гост VLAN на eth0'
Интерфейс=vlan-guest
Свързване=vlan
СвързваСИнтерфейси=eth0
VLANID=2
IP=не
И веднага създаваме два бриджа за тях:
/etc/netctl/br-main
Описание="Основен бридж връзка"
Интерфейс=br-main
Свързване=bridge
СвързваСИнтерфейси=(vlan-main)
IP=dhcp
/etc/netctl/br-guest
Описание="Гост бридж връзка"
Интерфейс=br-guest
Свързване=bridge
СвързваСИнтерфейси=(vlan-guest)
IP=dhcp
Включваме автостарт на всички 4 профила (netctl enable). Сега след рестартиране Orange Pi ще бъде свързан в двете нужни мрежи. Адресите на интерфейсите на Orange Pi настройваме в Static Leases на рутера.
ip addr show
4: vlan-main@eth0:  mtu 1500 qdisc noqueue master br-main state UP group default qlen 1000
    link/ether 02:42:f0:f8:23:c8 brd ff:ff:ff:ff:ff:ff
    inet6 fe80::42:f0ff:fef8:23c8/64 scope link
       valid_lft forever preferred_lft forever

5: vlan-guest@eth0:  mtu 1500 qdisc noqueue master br-guest state UP group default qlen 1000
    link/ether 02:42:f0:f8:23:c8 brd ff:ff:ff:ff:ff:ff
    inet6 fe80::42:f0ff:fef8:23c8/64 scope link
       valid_lft forever preferred_lft forever

6: br-main:  mtu 1500 qdisc noqueue state UP group default qlen 1000
    link/ether 52:c7:0f:89:71:6e brd ff:ff:ff:ff:ff:ff
    inet 192.168.1.3/24 brd 192.168.1.255 scope global dynamic noprefixroute br-main
       valid_lft 29379sec preferred_lft 21439sec
    inet6 fe80::50c7:fff:fe89:716e/64 scope link
       valid_lft forever preferred_lft forever

7: br-guest:  mtu 1500 qdisc noqueue state UP group default qlen 1000
    link/ether ee:ea:19:31:34:32 brd ff:ff:ff:ff:ff:ff
    inet 192.168.2.3/24 brd 192.168.2.255 scope global br-guest
       valid_lft forever preferred_lft forever
    inet6 fe80::ecea:19ff:fe31:3432/64 scope link
       valid_lft forever preferred_lft forever
Настройка на VPN
След това копираме от рутера настройките за OpenVPN и ключовете. Настройките обикновено могат да бъдат взети от /tmp/etc/openvpn*.conf
По подразбиране openvpn, работещ в режим TAP и server-bridge, поддържа своя интерфейс неактивен. За да заработи всичко, е необходимо да добавите скрипт, който да се изпълни при активиране на връзката.
/etc/openvpn/main.conf
dev vpn-main
dev-type tap

client-to-client
persist-key
persist-tun
ca /etc/openvpn/main/ca.crt
cert /etc/openvpn/main/main.crt
cipher AES-256-CBC
comp-lzo yes
dh /etc/openvpn/main/dh2048.pem
ifconfig-pool-persist /etc/openvpn/ipp_main.txt
keepalive 10 60
key /etc/openvpn/main/main.key
port 443
proto tcp
push "redirect-gateway"
push "dhcp-option DNS 192.168.1.1"
server-bridge 192.168.1.3 255.255.255.0 192.168.1.200 192.168.1.229
status /tmp/openvpn.main.status
verb 3

setenv profile_name main
script-security 2
up /etc/openvpn/vpn-up.sh
/etc/openvpn/vpn-up.sh
#!/bin/sh

ifconfig vpn-${profile_name} up
brctl addif br-${profile_name} vpn-${profile_name}
В резултат, веднага щом се случи свързването, интерфейсът vpn-main ще бъде добавен в br-main. За гост мрежата — по същия начин с точност до името на интерфейса и адреса в server-bridge.
Маршрутизиране на заявки отвън и проксиране
На този етап Orange Pi вече може да приема връзки и да допуска клиентите в нужните мрежи. Остава само да настроим проксирането на входящите връзки на рутера.
Преместваме VPN сървърите на рутера на други портове, инсталираме HAProxy на рутера и го настройваме:
/etc/haproxy.cfg
глобално
        maxconn 256
        uid 0
        gid 0
        демон

по подразбиране
        retries 1
        contimeout 1000
        опция splice-auto

слушай guest_vpn
        свържи :444
        режим tcp
        сървър 0-orange 192.168.2.3:444 check
        сървър 1-local 127.0.0.1:4444 check backup

слушай main_vpn
        свържи :443
        режим tcp
        сървър 0-orange 192.168.1.3:443 check
        сървър 1-local 127.0.0.1:4443 check backup
Наслаждаваме се
Ако всичко е минало по план - клиентите ще преминат на Orange Pi и процесорът на рутера вече няма да се загрява, а скоростта на VPN ще се увеличи значително. В същото време ще останат валидни всички мрежови правила, написани на рутера. В случай на повреда на Orange Pi, той ще се изключи и HAProxy ще пренасочи клиентите към локалните сървъри.
Благодаря за вниманието, пожелания и корекции са добре дошли.
Източник: habr.com
