

Компания Positive Technologies обявява новата версия на софтуера MaxPatrol SIEM 5.1, предназначен за мониторинг на събития в информационната сигурност и откриване на различни инциденти в реално време.
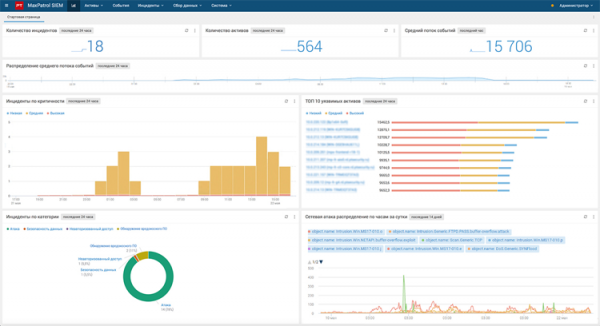
Платформата MaxPatrol SIEM събира данни за текущите събития и автоматично открива заплахи, включително и досега неизвестни. Системата помага на службите по информационна сигурност бързо да реагират на атака, да проведат детайлно разследване и да предотвратят репутационни и финансови загуби за организацията.
В MaxPatrol SIEM версия 5.1 е реализиран преход към нова архитектура на базата данни Elasticsearch, което, според уверенията на разработчиците, е увеличило скоростта на работа на продукта с повече от една трета.
Друго нововъведение на софтуера е гъвката модел за управление на ролите на потребителите. Ако преди в системата можеше да се зададат две роли — „Администратор“ или „Оператор“, сега ИТ-администраторите имат възможност да създават допълнителни роли, предоставяйки или ограничаване на достъпа до определени раздели на продукта.
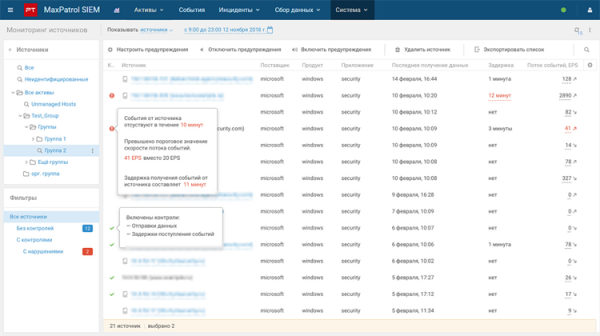
Сред другите характеристики на продукта се открояват разширени средства за откриване на атаки, подобрен потребителски интерфейс, както и допълнителни инструменти за анализ и обработка на събития в информационната сигурност.
Подробна информация за системата MaxPatrol SIEM е на разположение за разглеждане на сайта .
Източник: 3dnews.ru
