

Разработчик на антивирусни решения „Доктор Веб“ за откритие на опасен бекдор, разпространяван от злоумышленици под формата на актуализация за популярния браузър Google Chrome. Съобщава се, че вече над 2000 души са станали жертви на киберпрестъпниците, а броят им продължава да нараства.
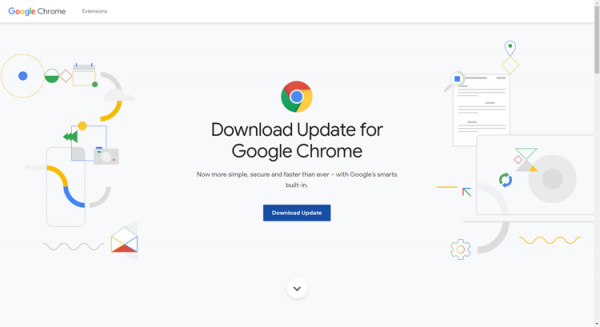
Според вирусната лаборатория „Доктор Веб“, в интерес на максимално покритие на аудиторията, злоумышлениците са използвали ресурси на базата на CMS WordPress — от новинарски блогове до корпоративни портали, до които хакерите са успели да получат административен достъп. В кодовете на страниците на компрометирани платформи е вграден JavaScript скрипт, който пренасочва потребителите към фишинг сайт, маскиращ се под официалния ресурс на компанията Google (вж. снимката по-горе).
С помощта на бекдора злонамерителите получават възможност да доставят на инфектирани устройства „полезен“ товар под формата на злонамерени приложения. Сред тях са: кейлогер X-Key Keylogger, стилер Predator The Thief и троян за дистанционно управление по протокол RDP.
За да се избегнат неприятни инциденти, експертите на компанията „Доктор Веб“ препоръчват при работа в интернет да бъдат изключително внимателни и съветват да не се пренебрегва филтърът за фишинг ресурси, предвиден в много съвременни браузъри.
Източник: 3dnews.ru
