

Здравейте на всички. В навечерието на старта на курса подготвихме за вас превод на интересна статия.
Днешното ръководство ще ви запознае с основите, необходими за работа с пакета aircrack-ng. Разбира се, невъзможно е да предоставим всичката необходима информация и да обхванем всеки сценарий. Затова бъдете готови да правите домашните си задания и да провеждате проучвания самостоятелно. На и в има много допълнителни туториали и друга полезна информация.
Въпреки че ръководството не обхваща всички стъпки от начало до край, то по-добре обяснява работата с aircrack-ng.
Настройка на оборудването, инсталиране на Aircrack-ng
Първата стъпка за осигуряване на правилната работа aircrack-ng в системата ви Linux е патчирането и инсталирането на съответния драйвер за вашата мрежова карта. Много карти работят с няколко драйвера, като някои от тях предоставят необходимата функционалност за използването на aircrack-ng, а други не.
Мисля, че е излишно да казвам, че имате нужда от мрежова карта, съвместима с пакета aircrack-ng. Тоест, хардуер, който е напълно съвместим и може да внедрява инжекции на пакети. С помощта на съвместима мрежова карта можете да хакнете безжичен точка за достъп за по-малко от час.
За да определите в коя категория попада картата ви, се запознайте със страницата . Прочетете , ако не знаете как да се справите с таблицата. Въпреки това, това няма да ви попречи при четенето на ръководството, което ще ви помогне да научите нещо ново и да се уверите в определени свойства на картата ви.
За начало, трябва да знаете какъв чипсет се използва във вашата мрежова карта и какъв драйвер ще ви е необходим. Трябва да определите това с информацията от горния параграф. В раздела ще научите какви драйвери са ви необходими.
Инсталиране на aircrack-ng
Последната версия на aircrack-ng можете да получите, , или можете да използвате дистрибуция за тестване на проникване, като Kali Linux или Pentoo, където е налична последната версия. aircrack-ng.
За да инсталирате aircrack-ng, се обърнете към .
Основи на IEEE 802.11
Добре, сега когато всичко е готово, е време да направим кратка пауза, преди да започнем да действаме, и да научим нещо за начина, по който работят безжичните мрежи.
Следващата част е важна за разбиране, за да можете да се справите, в случай че нещо не работи както се очаква. Разбирането на начина, по който всичко това функционира, ще ви помогне да откриете проблема или поне правилно да го опишете, за да може някой друг да ви помогне. Тук всичко е малко сложно и може би ще искате да пропуснете тази част. Въпреки това, за да хакнете безжични мрежи, е нужно малко познание, така че хакването е малко повече от просто да напишете една команда и да оставите aircrack да свърши всичко.
Как да намерите безжична мрежа
Тази част е кратко въведение в управлявани мрежи, които работят с точки за достъп (Access Point, AP). Всяка точка за достъп изпраща около 10 т. нар. Бикон-фреймове (beacon frame) в секунда. Тези пакети съдържат следната информация:
- Име на мрежата (ESSID);
- Използва ли се шифроване (и какво шифроване се използва, но имайте предвид, че тази информация може да не е вярна, само защото точката за достъп я съобщава);
- Какви скорости на предаване се поддържат (в MBit);
- На кой канал се намира мрежата.
Тази информация се показва в инструмента, който се свързва конкретно с тази мрежа. Тя се показва, когато разрешите на картата да сканира мрежи с помощта на iwlist <интерфейс> сканиране
Всяка точка за достъп има уникален MAC адрес (48 бита, 6 двойки шестнадесетични числа). Изглежда приблизително така: 00:01:23:4A:BC:DE. Всяко мрежово устройство има такъв адрес, и мрежови устройства взаимодействат помежду си чрез него. Така че това е нещо като уникално име. MAC адресите са уникални и няма две устройства с идентични MAC адреси.
Свързване с мрежа
Има няколко варианта за свързване с безжична мрежа. В повечето случаи се използва Open System Authentication. (По желание: ако искате да научите повече за аутентификацията, .)
Open System Authentication:
- Искане на аутентификация от точката за достъп;
- Точката за достъп отговаря: ОК, вие сте аутентифицирани.
- Искане за асоцииране с точката за достъп;
- Точката за достъп отговаря: ОК, свързахте се.
Това е най-простият случай, но проблеми възникват, когато нямате права за достъп, тъй като:
- Използва се WPA/WPA2 и ви е необходима аутентификация APOL. Точката за достъп ще откаже на втория етап.
- Точката за достъп има списък на разрешени клиенти (MAC адреси) и няма да позволи на никого друг да се свърже. Това се нарича филтриране по MAC.
- Точката за достъп използва Shared Key Authentication, тоест трябва да предоставите правилния WEP ключ, за да се свържете. (Вижте раздела за да научите повече за това)
Просто подслушване и хакване
Откриване на мрежи
Първото нещо, което трябва да направите, е да намерите потенциална цел. В пакета aircrack-ng за това има , но можете да използвате и други програми като например, .
Преди да търсите мрежи, трябва да превключите мрежовата си карта в така наречения „мониторинг режим“. Мониторинг режимът е специален режим, който позволява на компютъра ви да слуша мрежови пакети. Този режим също така позволява инжекции. За инжекциите ще говорим следващия път.
За да превключите мрежовата карта в режим на мониторинг, използвайте :
airmon-ng start wlan0Така ще създадете друг интерфейс и ще добавите към него „mon“. И така, wlan0 ще бъде wlan0mon. За да проверите дали мрежовата карта действително е в режим на мониторинг, изпълнете iwconfig и се уверете сами.
След това стартирайте за търсене на мрежи:
airodump-ng wlan0monАко airodump-ng не може да се свърже с WLAN устройство, ще видите нещо подобно:
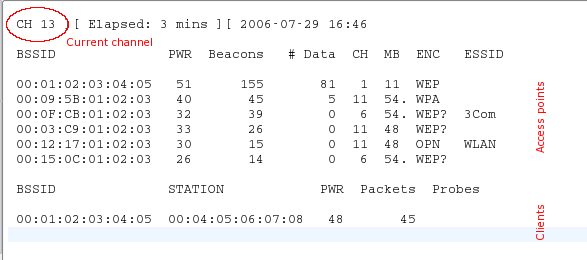
прескача от канал на канал и показва всички точки за достъп, от които получава бикони. Каналите от 1 до 14 се използват за стандартите 802.11 b и g (в САЩ е разрешено да се използват само от 1 до 11; в Европа от 1 до 13 с някои изключения; в Япония от 1 до 14). 802.11a работи в диапазона от 5 GHz и наличността му варира в различни страни повече, отколкото в диапазона 2,4 GHz. По принцип известните канали започват от 36 (32 в някои страни) до 64 (68 в някои страни) и от 96 до 165. В Уикипедия можете да намерите по-подробна информация за наличността на каналите. В Linux за разрешаване/забраняване на предаване по определени канали за вашата страна се грижи ; обаче той трябва да бъде настроен правилно.
Текущият канал е показан в горния ляв ъгъл.
След известно време ще се появят точки за достъп и (надявам се) някои свързани клиенти.
Горният блок показва откритите точки за достъп:
bssid
mac-адрес на точката за достъп
pwr
качество на сигнала, когато е избран канал
pwr
силата на сигнала. Някои драйвери не я предоставят.
beacons
брой получени бикони. Ако нямате показател за сила на сигнала, можете да го измерите в бикони: колкото повече бикони, толкова по-добър е сигналът.
data
брой получени данни фреймове
ch
канал, на който работи точката за достъп
mb
скорост или режим на точката за достъп. 11 – това е чист 802.11b, 54 – това е чист 802.11g. Стойностите между тези две са смеси.
enc
шифроване: opn: без шифроване, wep: wep шифроване, wpa: wpa или wpa2, wep?: wep или wpa (все още не е ясно)
essid
име на мрежата, понякога скрито
Долният блок показва откритите клиенти:
bssid
mac-адрес, с който клиентът се асоциира с тази точка за достъп
station
mac-адрес на самия клиент
pwr
силата на сигнала. Някои драйвери не я предоставят.
packets
брой получени данни фреймове
probes
имена на мрежи (essid), които този клиент вече е опитал
Сега трябва да следите целевата мрежа. Трябва да има свързано поне едно клиентско устройство, тъй като хакването на мрежи без клиенти е сложна тема (вж. раздел ). Тя трябва да използва WEP-шифроване и да има добър сигнал. Може да се наложи да промените позицията на антената, за да подобрите приемането на сигнала. Понякога дори няколко сантиметра могат да се окажат решаващи за силата на сигнала.
В примера по-горе има мрежа 00:01:02:03:04:05. Тя се оказа единствената възможна цел, тъй като само към нея е свързан клиент. Освен това има добър сигнал, затова е подходяща цел за практика.
Снифинг на вектори за инициализация
Заради прекъсванията между каналите не можете да прихващате всички пакети от целевата мрежа. Затова искаме да слушаме само на един канал и допълнително да записваме всичките данни на диск, за да можем в бъдеще да ги използваме за хакване:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon С помощта на параметъра -с избирате канала, а параметърът след -w е префикс на мрежовите дампове, записани на диск. Флагът –bssid вместо с MAC-адреса на точката за достъп ограничава получаването на пакети до една точка за достъп. Флагът –bssid е наличен само в новите версии airodump-ng.
Преди да хакнете WEP, ще ви трябват между 40 000 и 85 000 различни вектора на инициализация (Initialization Vector, IV). Всеки данни пакет съдържа вектор на инициализация. Те могат да се използват повторно, затова броят на векторите обикновено е малко по-малък от броя на перехващаните пакети.
Така че ще трябва да изчакате, за да перехванете между 40к и 85к данни пакета (с IV). Ако мрежата не е натоварена, това ще отнеме много време. Можете да ускорите този процес с активна атака (или атака на повторното изпълнение). За тях ще говорим в следващата част.
Хакване
Ако вече имате достатъчно перехванати вектори на инициализация, съхранени в един или няколко файла, можете да опитате да хакнете WEP ключа:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC адрес след флага -b – това е BSSID на целта, а dump-01.cap – това е файлът, съдържащ перехванатите пакети. Можете да използвате няколко файла, просто добавете всички имена в командата или използвайте символа за търсене, например dump*.cap.
Повече информация за параметрите , изхода и употребата можете да получите от .
Броят на векторите на инициализация, необходими за хакване на ключа, не е ограничен. Това се случва, защото някои вектори са по-слаби и загубват повече информация за ключа в сравнение с другите. Обикновено тези вектори на инициализация се смесват със по-силни. Така че, ако имате късмет, можете да хакнете ключ с само 20 000 вектора на инициализация. Въпреки това, често и това може да не е достатъчно, aircrack-ng може да работи дълго (седмица или повече при висока погрешност) и след това да ви каже, че ключът не може да бъде хакнат. Колкото повече вектори на инициализация имате, толкова по-бързо може да стане хакването и обикновено се случва за няколко минути или дори секунди. Опитът показва, че за хакване са достатъчни 40 000 – 85 000 вектора.
Съществуват по-напреднали точки за достъп, които използват специални алгоритми, за да филтрират слаби вектори на инициализация. В резултат на това няма да можете да получите повече от N вектора от точката за достъп, или ще ви трябват милиони вектори (например, 5-7 милиона), за да хакнете ключа. Можете да , какво да правите в такива случаи.
Активни атаки
Повечето устройства не поддържат инжекции, поне без модифицирани драйвери. Някои поддържат само определени атаки. Обърнете се към и погледнете в колоната aireplay. Понякога тази таблица не предоставя актуална информация, затова ако видите думата “NO” пред вашия драйвер, не се притеснявайте, а по-добре погледнете на началната страница на драйвера, в списъка с разпратки на драйвери на . Ако успеете да възпроизведете успешно с драйвер, който не е включен в списъка със съвместимост, не се колебайте да предложите промени на страницата с таблицата за съвместимост и добавете линк към кратко ръководство. (За това е необходимо да поискате акаунт в wiki на IRC.)
Първо, уверете се, че инжектирането на пакети наистина работи с вашата мрежова карта и драйвера. Най-лесният начин да проверите това е да проведете тестова инжекционна атака. Преди да продължите, уверете се, че сте преминали този тест. Вашата карта трябва да е в състояние да осъществява инжекции, за да можете да изпълните следващите стъпки.
Нуждаете се от BSSID (MAC адрес на достъпната точка) и ESSID (име на мрежата) на достъпната точка, която не филтрира по MAC адреси (например вашата собствена) и е в наличим обхват.
Опитайте да се свържете с достъпната точка с помощта на :
aireplay-ng --fakeauth 0 -e "вашето мрежово ESSID" -a 00:01:02:03:04:05 wlan0mon Стойността след -а ще бъде BSSID на вашата достъпна точка.
Инжекцията е сработила, ако видите нещо подобно:
12:14:06  Изпращане на заявка за удостоверяване
12:14:06  Удостоверяването е успешно
12:14:06  Изпращане на заявка за асоцииране
12:14:07  Асоциацията е успешна :-)
Ако не:
- Проверете коректността на ESSID и BSSID;
- Убедете се, че на вашата достъпна точка е изключена филтрацията по MAC адреси;
- Опитайте същото на друга достъпна точка;
- Убедете се, че вашият драйвер е правилно настроен и поддържан;
- Вместо „0“ опитайте „6000 -o 1 -q 10.“
ARP повторно изпращане
Сега, когато знаем, че инжектирането на пакети работи, можем да направим нещо, което значително ускори перехвата на инициализационни вектори: атака на инжекции .
Основната идея
Простими словами, ARP працює, передаючи широкомовний запит на IP-адресу, а пристрій з цією IP-адресою відправляє назад відповідь. Оскільки WEP не захищає від повторного відтворення, ви можете перехопити пакет і відправляти його знову і знову, поки він дійсний. Таким чином, вам потрібно просто перехопити і відтворити ARP-запит, надісланий точці доступу, щоб створити трафік (і отримати вектори ініціалізації).
Ледачий спосіб
Спочатку відкрийте вікно з airodump-ng, що перехоплює трафік (див. вище). Aireplay-ng и airodump-ng можуть працювати одночасно. Дочекайтеся появи клієнта в цільовій мережі та розпочинайте атаку:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b вказує на цільовий BSSID, -h на MAC-адресу підключеного клієнта.
Тепер вам потрібно дочекатися отримання ARP-пакета. Зазвичай потрібно почекати кілька хвилин (або прочитати статтю далі).
Якщо вам пощастить, ви побачите щось подібне:
Saving ARP requests in replay_arp-0627-121526.cap
You must also start airodump to capture replies.
Read 2493 packets (got 1 ARP requests), sent 1305 packets...
Якщо вам потрібно припинити відтворення, не потрібно чекати появи наступного ARP-пакета, ви можете просто використовувати раніше перехоплені пакети за допомогою параметра -r <filename>
При використанні ARP-ін'єкцій, ви можете використовувати метод PTW для зламу WEP-ключа. Він значно скорочує кількість необхідних пакетів, а з ними і час на злом. Вам потрібно перехопити повний пакет за допомогою airodump-ng, тобто не використовувати опцію “--ivs” при виконанні команди. Для aircrack-ng використовуйте “aircrack -z <file name>”
Якщо кількість даних, що отримуються пакетів, airodump-ng перестає зростати, вам, можливо, потрібно буде зменшити швидкість відтворення. Зробіть це за допомогою параметра -x <packets per second>
Агресивний спосіб
Більшість операційних систем очищають кеш ARP при відключенні. Якщо потрібно надіслати наступний пакет після повторного підключення (або просто використати DHCP), вони надсилають ARP-запит. Як побічний ефект, ви можете перехопити ESSID і, можливо, keystream під час перепідключення. Це зручно, якщо ESSID вашої цілі прихований або вона використовує shared-key authentication.
Нека airodump-ng и aireplay-ng работят. Отворете още едно прозорче и стартирайте :
Тук -a – това е BSSID на достъпната точка, -с MAC адресът на избрания клиент.
Поизчакайте секунди и ARP replay ще заработи.
Повечето клиенти се опитват автоматично да възстановят връзката. Но рискът някой да разпознае тази атака или поне да прояви внимание към това, което се случва в WLAN, е по-висок от при други атаки.
Повече инструменти и информация за тях можете .
Източник: habr.com
