

кдпв — Reuters
Ако сте наели сървър, нямате пълен контрол над него. Това означава, че по всяко време в хостинг компанията могат да дойдат специализирани лица и да поискат да предоставят ваши данни. И хостингът ще ги предостави, ако искането е формулирано по закона.
Не искате логовете на вашия уеб сървър или потребителските данни да попаднат в неподходящи ръце. Няма да успеете да изградите идеална защита. Защитата от хостинг, който притежава хипервизор и предоставя виртуална машина, е почти невъзможна. Но все пак може да успеете да намалите рисковете. Шифроването на наетите машини не е толкова безполезно, колкото изглежда на пръв поглед. Също така ще разгледаме заплахите от извличане на данни от физически сървъри.
Модел на заплахите
Обикновено хостинг компаниите се стараят да защитят интересите на клиентите си в максимална степен, доколкото това е възможно по закона. Ако в писмото от официалните органи е поискано само достъп до логовете, хостинг провайдерът няма да предостави дампове на всички ваши виртуални машини с бази данни. Поне не трябва. Ако поискат всички данни, хостингът ще копира виртуалните дискове с всички файлове и вие няма да разберете за това.
Независимо от сценария на развитие на събитията, вашата основна задача е да направите атаката твърде сложна и скъпа. Обикновено има три основни варианта на заплахата.
Официален
Най-често в официалния офис на хостинга се изпраща писмо с искане за предоставяне на нужните данни съгласно съответното постановление. Ако всичко е оформено коректно, хостингът предоставя необходимите логове и друга информация на официалните органи. Обикновено просто искат да изпратят нужните данни.
От време на време, ако е наистина необходимо, представители на правоохранителните органи идват лично в дата центъра. Например, когато имате собствен виден сървър и данните от него могат да бъдат взети само физически.
Във всички страни за достъп до частни територии, провеждане на обиск и други мероприятия е необходимо наличие на доказателства, че данните могат да съдържат важна информация за разследване на престъпление. Освен това се изисква издаден в съответствие с всички регламенти заповед за обиск. Тук могат да има нюанси, свързани с особеностите на местното законодателство. Най-важното, което трябва да се разбере — в случай на правилен официален път, представителите на ЦОД не пускат никого зад пропускателната точка.
Освен това, в повечето страни не може просто така да се изземе работещо оборудване. Например, в Русия до края на 2018 година, съгласно член 183 от НПК на РУ, част 3.1, се гарантира, че при производството на изземване, изземането на електронни носители на информация се извършва с участието на специалист. По искане на законния собственик на изземаните електронни носители на информация или на притежателя на съдържащата се на тях информация, специалистът, участващ в изземването, в присъствието на свидетели, извършва копиране на информацията на други електронни носители на информация.
След това, за съжаление, този пункт от статията беше премахнат.
Тайно и неофициално
Това вече е територия за действия на специално обучени лица от NSA, FBI, MI5 и други трибуквени организации. Най-често законодателството на страните предвижда изключително широки правомощия за подобни структури. Освен това, почти винаги има законодателна забрана за всякакво пряко и косвено разкриване на самия факт на сътрудничеството с подобни служби. В Русия има аналогични .
В случай на подобна заплаха за вашите данни, те почти сигурно ще бъдат иззети. При това, освен просто изземване, може да се използват всички неофициални средства като бекдори, уязвимости на нулевия ден, извличане на данни от оперативната памет на вашата виртуална машина и други радости. Хостинг доставчикът ще бъде задължен да осигури максимална помощ на специалистите от силовите структури.
Недобросовестен служител
Не всички хора са еднакво добри. Някой от администраторите на ЦОД може да реши да спечели допълнителни пари и да продаде вашите данни. Как ще се развият събитията зависи от неговите права и достъпи. Най-неприятното е, че администратор с достъп до конзолата за виртуализация има пълен контрол над вашите машини. Винаги може да се направи снимка на състоянието заедно с целия кеш в оперативната памет и след това спокойно да се анализира.
VDS
И така, имате виртуална машина, която ви предоставя хостинг компанията. Как можете да организирате криптиране, за да се защитите? В действителност, практически няма начин. Повече от това, дори чуждият dedicted-сервер може в крайна сметка да се окаже виртуална машина, в която са включени нужните устройства.
Ако задачата на отдалечената система не е просто съхранение на данни, а извършване на определени изчисления, единственият вариант за работа с ненадеждна машина е реализирането на . При това, системата ще извършва изчисления без възможност да разберете какво точно прави. За съжаление, разходите за реализиране на такова криптиране са толкова високи, че практическият им приложимост е в момента ограничен до много специфични задачи.
Освен това, в момента, когато виртуалната машина е активна и изпълнява действия, всички криптирани томове са в достъпно състояние, иначе операционната система просто не може да работи с тях. Това означава, че имайки достъп до конзолата за виртуализация, вие винаги можете да направите снимка на работещата машина и да извлечете всички ключове от оперативната памет.
Мнозина доставчици са опитвали да организират хардуерно криптиране на RAM, за да не може дори хостинг компанията да има достъп до тези данни. Например, технологията Intel Software Guard Extensions, която организира области във виртуалното адресно пространство, защитени от четене и запис извън тази област от други процеси, включително ядрото на операционната система. За съжаление, няма да можете напълно да се доверите на тези технологии, тъй като ще сте ограничени до вашата виртуална машина. Освен това, вече съществуват готови примери по тази технология. И все пак, криптирането на виртуални машини не е толкова безсмислено, колкото може да изглежда.
Криптираме данни на VDS
На първо място, нека кажа, че всичко, което правим по-долу, не е наистина задоволително за пълна защита. Хипервизорът ще позволи да се направят нужните копия без спиране на услугата и незабелязано за вас.
- Ако хостърът предостави „студен“ образ на вашата виртуална машина при запитване, вие ще бъдете относително в безопасност. Това е най-често срещаният сценарий.
- Ако хостърът предаде пъленsnapshot на работещата машина, нещата не са много добри. Всички данни ще бъдат монтирани в системата на открито. Освен това ще се появи възможност за разглеждане на RAM в търсене на лични ключове и подобни данни.
По подразбиране, ако сте инсталирали ОС от ванилов образ, хостърът няма root достъп. Винаги може да се монтира носител с rescue образ и да се смени паролата за root, като се направи chroot в средата на виртуалната машина. Но това ще изисква рестартиране, което ще бъде забелязано. Освен това, всички монтирани криптирани дялове ще бъдат затворени.
Въпреки това, ако разгръщането на виртуалната машина не е от ванилов образ, а от предварително подготвен, хостърът често може да добави привилегирована акаунт за оказване на помощ в аварийна ситуация на клиента. Например, за да промени забравената парола за root.
Дори в случая на пълен snapshot не всичко е толкова лошо. Атакуващият няма да получи криптирани файлове, ако сте ги монтирали от отдалечена файлова система на друга машина. Да, в теорията можете да разгледате дампа на оперативната памет и да извлечете ключовете за криптиране оттам. Но на практика това е доста сложно и много малко вероятно е процесът да напредне извън простото предаване на файлове.
Поръчваме машина
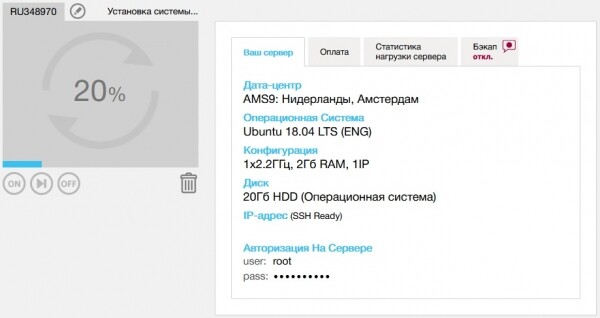
За нашите тестови цели вземаме проста машина в . Не ни трябват много ресурси, затова ще изберем варианта с плащане за фактически изразходвани мегахерци и трафик. Точно ще е достатъчно, за да поиграем.
Класическият dm-crypt за целия дял не сработи. Дискът по подразбиране се предоставя в един блок, с root на целия дял. Намаляването на дяла с ext4 на монтиран root е практически гарантиран начин за получаване на brick вместо файлова система. Опитах) Бубенът не помогна.
Създаваме криптоконтейнер
Затова няма да криптираме целия раздел, а ще използваме файлови криптоконтейнери, по-специално одобрения и надежден VeraCrypt. Това е достатъчно за нашите цели. Първо ще изтеглим и инсталираме пакета с CLI версията от официалния сайт. Можете да проверите подписа.
wget https://launchpad.net/veracrypt/trunk/1.24-update4/+download/veracrypt-console-1.24-Update4-Ubuntu-18.04-amd64.deb
dpkg -i veracrypt-console-1.24-Update4-Ubuntu-18.04-amd64.deb
Сега ще създадем самия контейнер някъде в нашия home, за да можем да го монтираме ръчно след перезареждане. В интерактивния вариант задайте размера на контейнера, паролата и алгоритмите за криптиране. Можете да изберете патриотичния шифър Костенурка и хеш-функцията Стрибог.
veracrypt -t -c ~/my_super_secretСега нека инсталираме nginx, монтираме контейнера и качим в него секретна информация.
mkdir /var/www/html/images
veracrypt ~/my_super_secret /var/www/html/images/
wget https://upload.wikimedia.org/wikipedia/ru/2/24/Lenna.png
Няколко настройки на /var/www/html/index.nginx-debian.html, за да получим нужната страница и можем да проверим.
Свързваме се и проверяваме
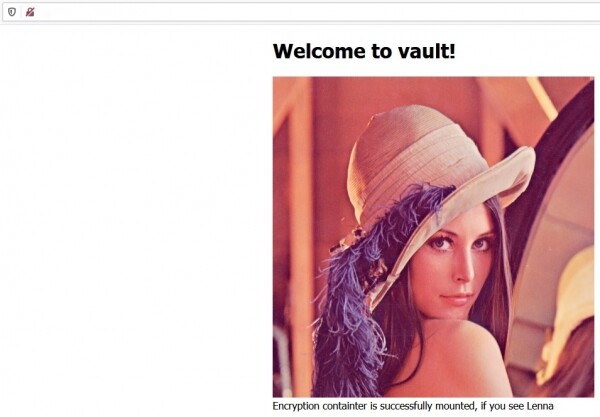
Контейнерът е монтиран, данните са достъпни и се подават.
А ето машината след перезареждане. Данните са надеждно съхранени в ~/my_super_secret.
Ако много искате и търсите адреналин, можете да криптирате цялата ОС, така че след перезареждане да изисква свързване по ssh и въвеждане на парола. Това също ще бъде достатъчно в сценария на простото изземване на "студени данни". Ето и отдалеченото криптиране на дискове. Въпреки това, в случая с VDS това е сложно и излишно.
Bare metal
Не е лесно да се инсталира собствен сървър в дата център. Чуждият dedicated може да се окаже виртуална машина, в която са прокарани всички устройства. Но нещо интересно в аспект на защитата започва, когато имате възможността да разположите собствен доверен физически сървър в дата център. Тук вече можете да използвате в пълна сила традиционния dm-crypt, VeraCrypt или всяко друго криптиране по ваш избор.
Трябва да разберете, че при реализиране на тотално криптиране сървърът не може самостоятелно да се стартира след ребут. Ще трябва да повдигнете връзката до локалния интерфейс IP-KVM, IPMI или друг подобен аналог. След което ръчно въвеждаме главния ключ. Схемата изглежда не особено добра от гледна точка на непрекъснатост и устойчивост на откази, но няма особени алтернативи, ако данните са толкова ценни.
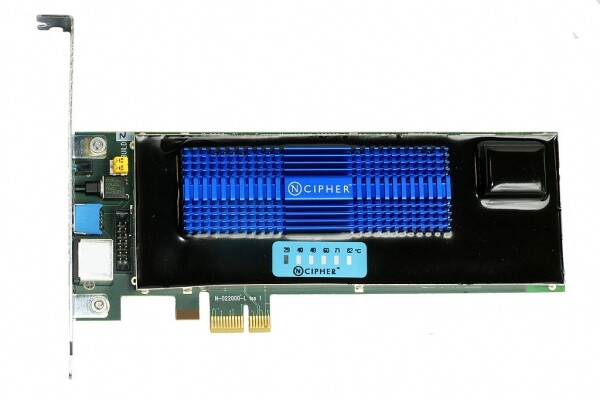
NCipher nShield F3 Hardware Security Module
По-мек вариант предполагава, че данните са криптирани, а ключът е директно в сървъра в специален HSM (Hardware Security Module). Обикновено това са много функционални устройства, които не само осигуряват хардуерна криптография, но и разполагат с механизми за откриване на опити за физическо разбиване. Ако някой започне да фрезова вашия сървър, HSM с независим източник на захранване ще нулира ключовете, които съхранява в паметта си. На атакуващия ще остане криптирано пюре. При това, рестартирането може да се случи автоматично.
Премахването на ключовете е значително по-бърз и хуманен вариант, отколкото активирането на термитна шашка или електромагнитен разрядник. За такива устройства вашите съседи в датацентъра ще ви нападат дълго време. Особено, ако използвате шифроване на самите носители, почти не усещате никакъв оверхед. Всичко това се случва прозрачно за ОС. Вярно, при това трябва да се доверите на условния Samsung и да се надявате, че там има честен AES256, а не обикновен XOR.
Все пак не трябва да забравяте, че всички излишни портове трябва да бъдат физически изключени или просто запечатани с компаунд. В противен случай давате възможност на атакуващите да проведат . Ако имате излизащ PCI Express или Thunderbolt, включително USB с поддръжка, вие сте уязвими. Атакуващият ще може да проведе атака през тези портове и да получи директен достъп до паметта с ключовете.
В абсолютно изпечен вариант, атакуващият може да проведе cold boot атака. При това той просто изсипва добра доза течен азот във вашия сървър, грубо изважда замразените RAM планки и снима дамп с всички ключове от тях. Често за извършването на атаката е достатъчен обикновен охладителен спрей и температура около -50 градуса. Има и по-внимателен вариант. Ако не сте изключили зареждането от външни устройства, алгоритъмът на атакуващия ще бъде още по-прост:
- Замразяване на RAM планките без отваряне на корпуса
- Подключване на собствена зареждаща флашка
- С помощта на специализирани утилити да извадите данните от оперативната памет, които са оцелели след рестартиране, благодарение на замразяването.
Разделяй и владей
Ок, имаме само виртуалки, но искаме поне да намалим рисковете от изтичане на данни.
Може в принципа да се опита да се преосмисли архитектурата и да се разсее съхранението на данни и обработката по различни юрисдикции. Например, фронтенд с ключове за криптиране на хостера в Чехия, а бекенд с криптирани данни някъде в Русия. В случай на стандартен опит за изземване е изключително малко вероятно силовите структури да могат да действат едновременно в различни юрисдикции. Освен това това частично ни предпазва от сценария със снимка на състоянието.
Или може да се разгледа съвсем чист вариант — End-to-End криптиране. Разбира се, това излиза извън рамките на ТЗ и не предполага извършване на изчисления на страната на отдалечената машина. Въпреки това, това е напълно приемлив вариант, ако става въпрос за съхранение и синхронизация на данни. Например, това е много удобно реализирано в същия Nextcloud. При това синхронизацията, версионирането и други плюшки от сървърната част не изчезват.
Общо
Не съществуват абсолютно защитени системи. Задачата е просто да се направи атаката по-скъпа от потенциалната полза.
Някои понижения на рисковете от достъп до данни на виртуална машина могат да се постигнат, комбинирайки криптиране и разтваряне на съхранението при различни хостери.
По-малко или повече надежден вариант — използването на собствен сървър.
А хостерът все пак ще трябва да се доверява по един или друг начин. На това се основава цялата индустрия.
Източник: habr.com
