

Утечките на данни са болезнен въпрос за службата за сигурност. А сега, когато повечето работят от вкъщи, опасността от утечки се увеличава многократно. Именно затова известни киберпрестъпни групи обръщат повишено внимание на остарели и недостатъчно защитени протоколи за отдален достъп. И, интересното е, че все повече утечки на данни в днешно време са свързани с Ransomware. Как, защо и по какъв начин – прочетете по-долу.
Нека започнем с това, че разработването и разпространението на програми-вымогатели само по себе си е много печеливш престъпен бизнес. Например, според оценки на американското ФБР, през изминалата година е печелила около 1 милион долара на месец. А злодеите, използващи Ryuk, получавали дори повече - в началото на дейността на групировката доходите им достигали до 3 милиона долара на месец. Затова не е изненадващо, че много директори по информационната сигурност (CISO) посочват програмите-вымогатели като един от петте основни риска за бизнеса.
Центърът за сигурност Acronis Cyber Protection Operation Center (CPOC), разположен в Сингапур, потвърдява активизирането на киберпрестъпността в областта на Ransomware. През втората половина на май по целия свят бяха блокирани с 20% повече програми-вымогатели, отколкото обикновено. След малък спад сега, през юни, отново наблюдаваме нарастване на активността. И за това има няколко причини.
Да попаднеш на компютъра на жертвата
Технологиите за защита се развиват и злодеите трябва да променят малко тактиката си, за да попаднат на конкретна система. Целевите атаки с Ransomware все още се разпространяват чрез добре обмислени фишинг имейли (тук не става без социална инженерия). Въпреки това, в последно време разработчиците на злонамерен софтуер обръщат много внимание именно на отдалечените служители. За да ги атакуват, могат да открият слабо защитени услуги за отдалечен достъп, например, RDP или VPN-сървъри с уязвимости.
Това е което правят. В тъмен мрежа се появиха дори услуги ransomware-as-a-service, които предоставят всичко необходимо, за да атакуват избрана организация или лице.
Злоумышленниците търсят всякакви начини да проникнат в корпоративната мрежа и да разширят спектъра на атаката. По този начин, популярна насока стана опитите да заразят мрежите на услугите доставчици. Тъй като облачните услуги днес едва започват да набират популярност, заразяването на популярна услуга позволява да се атакуват веднага десетки или дори стотици жертви наведнъж.
В случай на хакване на уеб консолите за управление на системите за сигурност или резервно копиране, атакуващите могат да деактивират защитата, да изтрият резервни копия, а също така да осигурят на своето злонамерено софтуерно решение внедряването в цялата организация. Всъщност, затова експертите препоръчват внимателно да се защитават всички сервисни акаунти с помощта на многофакторна автентикация. Например, всички облачни услуги на Acronis позволяват настройката на двойна защита, тъй като в случай на компрометиране на паролата, злонамерителите могат да унищожат всички предимства от използването на комплексна система за киберзащита.
Разширение на спектъра на атаката
Когато желаната цел е достигната и злонамереното софтуерно решение вече се намира вътре в корпоративната мрежа, за по-нататъшно разпространение, обикновено се използват напълно стандартни тактики. Злоумышленниците изучават ситуацията и се стремят да преодолеят тези бариери, които са създадени вътре в компанията за противодействие на заплахите. Тази част от атаката може да протича в ръчен режим (все пак, ако вече са попаднали в мрежата, значи „наживката е на кукичката“!). За това се използват вече добре известни инструменти, като PowerShell, WMI PsExec, а също и по-новият емулатор Cobalt Strike и други утилити. Някои криминални групи целенасочено нападат мениджъри на пароли, за да проникнат по-дълбоко в корпоративната мрежа. А такъв злонамерен софтуер като Ragnar наскоро бе забелязан в напълно затворен образ на виртуална машина VirtualBox, която помага да се скрие присъствието на чужд софтуер на машината.
По този начин, попадайки в корпоративната мрежа, зловредният софтуер се опитва да провери нивото на достъп на потребителя и да използва откраднатите пароли. Инструменти като Mimikatz и Bloodhound & Co. помагат за хакване на акаунти на администратори в домейни. Само когато атакуващият счита, че възможностите за разпространение са изчерпани, зловредният софтуер се зарежда директно в клиентските системи.
Ransomware като прикритие
С оглед на сериозността на заплахата от загуба на данни, всяка година все повече компании реализират така наречения "Disaster recovery plan". Благодарение на това те не се тревожат много за криптираните данни и в случай на атака от Ransomware не започват да събират откуп, а стартират процеса на възстановяване. Но и престъпниците не спят. Под прикритието на Ransomware се извършва масова кражба на данни. Първите, които масово приложиха такава тактика, бяха Maze през 2019 година, въпреки че и други групи периодично комбинираха атаките. Сега, освен Maze, кражба на данни заедно с криптиране извършват поне Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO и Sekhmet.
Понякога престъпниците успяват да изтеглят от компаниите десетки терабайти данни, които биха могли да бъдат открити чрез средства за мрежов мониторинг (ако бяха инсталирани и настроени). Най-често предаването на данни става посредством FTP, Putty, WinSCP или скриптове PowerShell. За преодоляване на DLP и системите за мрежов мониторинг данните могат да бъдат криптирани или изпратени като архив с парола, което е ново предизвикателство за службите за сигурност, които трябва да проверяват изходящия трафик за наличие на подобни файлове.
Изучаването на поведението на infostealer-ите показва, че злонамерените лица не събират всичко накуп — интересуват се именно от финансовите отчети, клиентски бази, лични данни на служителите и клиентите, договори, записи, юридически документи. Зловредният софтуер сканира дисковете в търсене на всякаква информация, която теоретично би могла да бъде използвана за изнудване.
Ако такава атака е успешна, обикновено нападателите публикуват малък тизер, показващ няколко документа, за да потвърдят, че данните са изтекли от организацията. Някои групи дори публикуват целия набор от данни на своя сайт, ако срокът за плащане на откупа вече е изтекъл. За да избегнат блокиране и да осигурят широк достъп, данните се публикуват и в мрежата TOR.
Друг начин за монетизация е продажбата на данни. Например, Sodinokibi наскоро обявиха провеждането на обществени търгове, на които данните се предоставят на участника, направил най-високата оферта. Стартовата цена на такива търгове варира между 50 000 и 100 000 долара в зависимост от качеството и съдържанието на данните. Например, набор от 10 000 записа за парични потоци, конфиденциални бизнес данни и сканирани шофьорски книжки са продавани за цена от 100 000 долара. А за 50 000 долара можеше да се закупят над 20 000 финансови документа плюс три бази данни с счетоводни файлове и клиентски данни.
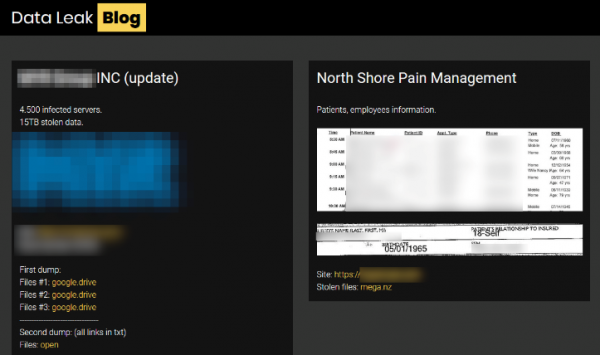
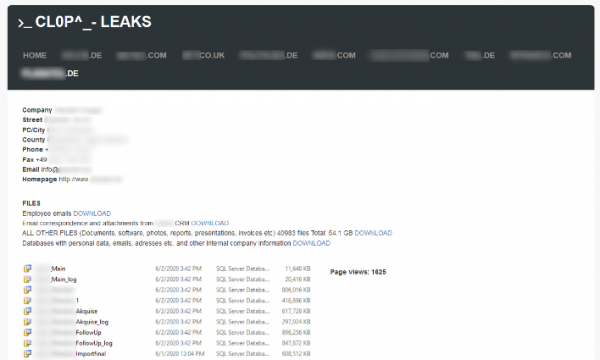
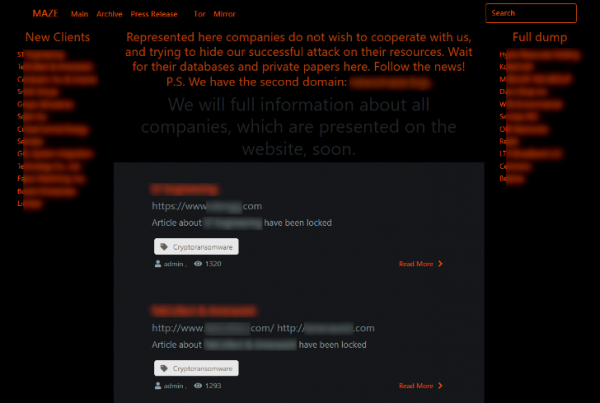
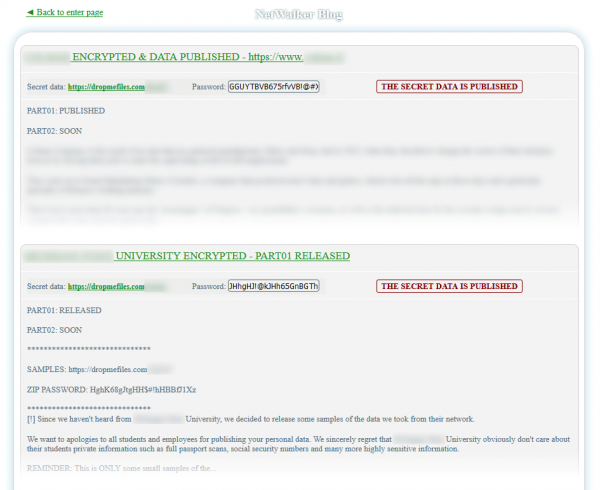
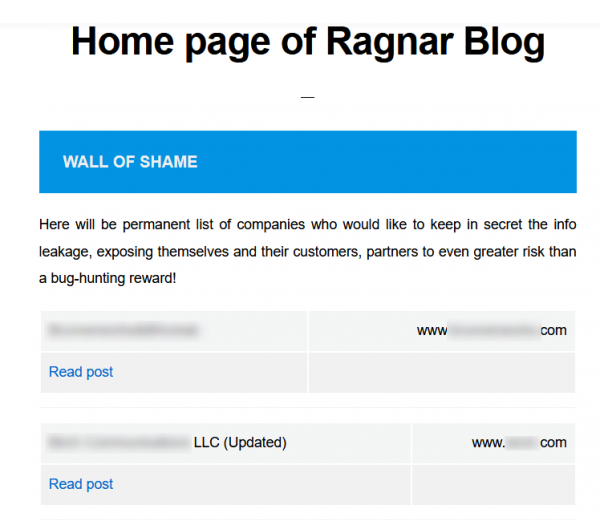
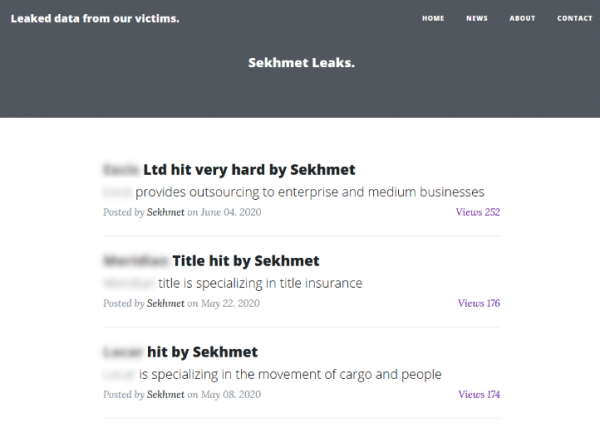
Сайтовете, на които се публикуват изтичания, варират значително. Това може да бъде проста страница, на която просто са изложени всички откраднати данни, както и по-сложни структури с раздели и възможности за покупка. Но основното е, че всички те служат на една цел — да увеличат шансовете на нападателите за получаване на реални пари. Ако тази бизнес модел покаже добри резултати за нападателите, не бива да се съмнявате, че ще се появят още подобни сайтове и техниките за кражба и монетизация на корпоративни данни ще бъдат допълнително разширени.
Така изглеждат актуалните сайтове, на които се публикуват изтичания на данни:
Какво да правим с новите атаки
Основното предизвикателство за службите за сигурност в тези условия е, че напоследък все повече инциденти, свързани с ransomware, се оказват просто метод за отвлечение от кражба на данни. Нападателите вече не залагат само на криптиране на сървъри. Напротив, основната цел става организирането на изтичане, докато вие се борите с шифровачите.
Следователно, използването само на система за резервно копиране, дори с добър план за възстановяване, се оказва недостатъчно за справяне с многослойни заплахи. Разбира се, резервните копия са необходими, тъй като нападателите винаги ще се опитат да криптират нещо и да искат откуп. По-скоро става дума за това, че всяка атака с използване на Ransomware сега трябва да се разглежда като повод за цялостен анализ на трафика и за започване на разследване за възможна атака. Също така трябва да помислите за допълнителни средства за защита, които биха могли:
- Бързо да откриват атаки и да анализират нетипична активност в мрежата с помощта на ИИ
- Моментално да възстановяват системите в случай на атаки с Ransomware нулеви дни, за да можете да проследявате мрежовата активност
- Да блокират разпространението на класически зловреден софтуер и нови типове атаки в корпоративната мрежа
- Да анализират софтуер и системи (включително отдалечен достъп) за наличие на актуални уязвимости и експлойти
- Да предотвратяват предаването на непозната информация извън корпоративния периметър
Само регистрирани потребители могат да участват в анкетата. , моля.
Дали сте анализирали фоновата активност по време на атака с Ransomware?
20,0%Да1
80,0%Не4
Гласували 5 потребители. Въздържали се 2 потребителя.
Източник: habr.com
