

В края на май открихме кампания за разпространение на ВПО от класата Remote Access Trojan (RAT) - програми, които позволяват на злонамерените лица да управляват отдалечено заразената система.
Групировката, която разглеждаме, се отличава с това, че не е избрала определено семейство RAT за заразяване. В атаките в рамките на кампанията бяха забелязани няколко трояна (всички в свободен достъп). Тази особеност на групировката ни напомни на крысин цар - митично същество, състоящо се от гризачи с преплетени опашки.
Оригиналът е взет от монографията на К. Н. Росиков «Мишки и мишевидни гризачи, най-важни от стопанска гледна точка» (1908 г.)
В чест на това същество нарекохме разглежданата от нас групировка RATKing. В този пост ще разкажем подробно как злонамерените лица провеждаха атаката, какви инструменти използваха, както и ще споделим нашите размишления относно атрибуцията на тази кампания.
Ход на атаката
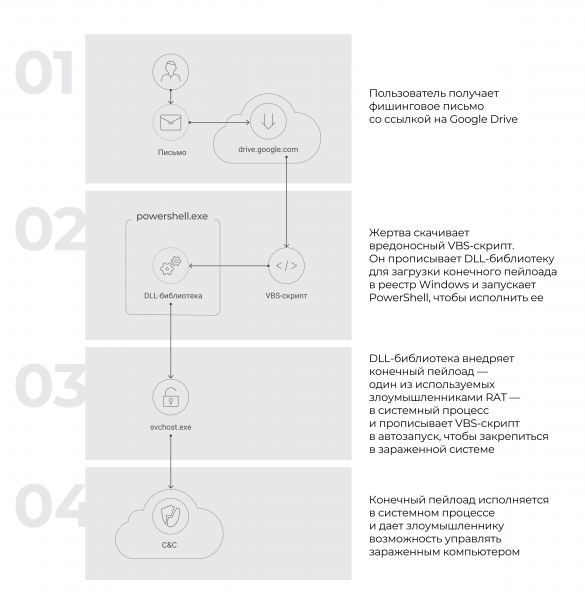
Всички атаки в тази кампания протичаха по следния алгоритъм:
- Потребителят получаваше фишинг имейл със свързваща линк на Google Drive.
- По линка жертвата сваляше вредоносен VBS-скрипт, който записваше DLL-библиотека за зареждане на крайния полезен товар в регистъра на Windows и стартираше PowerShell, за да я изпълни.
- DLL-библиотеката внедряваше крайния полезен товар - всъщност, един от използваните от злонамерените лица RAT - в системния процес и записваше VBS-скрипта за автоматично стартиране, за да се закрепи в инфектирания компютър.
- Крайният полезен товар се изпълняваше в системния процес и даваше на злонамерените лица възможност да управляват инфектирания компютър.
Схематично това може да бъде представено така:
По-нататък ще се съсредоточим върху първите три етапа, тъй като ни интересува самият механизъм на доставка на ВПО. Няма да описваме подробно механизма на работа на самите вредоносни програми. Те са в широк достъп - или се продават на специализирани форуми, или дори се разпространяват като проекти с отворен код - а следователно не са уникални за групировката RATKing.
Анализ на етапите на атаката
Етап 1. Фишингова разпространение
Атаката започваше с това, че жертвата получаваше вредоносно писмо (злонамерените лица използваха различни шаблони с текст, на екрана по-долу е даден един от примера). В съобщението имаше линк към легитимно хранилище drive.google.com, който предполагаемо водеше до страницата за изтегляне на документа във формат PDF.
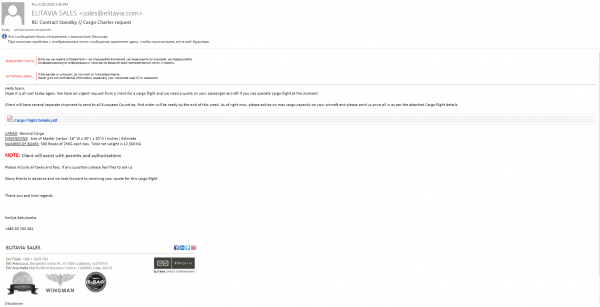
Пример за фишинг имейл
В действителност обаче не беше изтеглен PDF документ, а VBS скрипт.
При преминаване по връзката от имейла на горния екран се изтегляше файл с име Cargo Flight Details.vbs. В този случай нападателите дори не се опитваха да маскират файла под легитимен документ.
Същевременно в рамките на тази кампания открихме скрипт с име Cargo Trip Detail.pdf.vbs. Той вече можеше да изглежда като легитимен PDF, тъй като по подразбиране Windows скрива разширението на файловете. Въпреки това, в този случай иконата, съответстваща на VBS скрипт, все още можеше да предизвика съмнения.
На този етап жертвата можеше да разпознае измамата: достатъчно е да се вгледа за секунда в изтегляните файлове. Въпреки това, в такива фишинг кампании нападателите често разчитат именно на небрежни или бързащи потребители.
Етап 2. Работа на VBS скрипта
VBS скриптът, който потребителят можеше да отвори по небрежност, записваше DLL библиотека в регистра на Windows. Скриптът беше обфусциран: редовете в него бяха записани под формата на байтове, разделени с произволен символ.
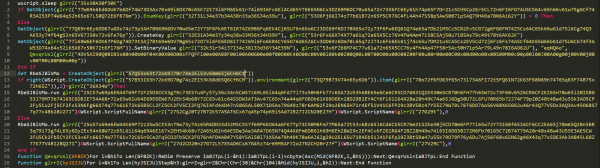
Пример за обфусциран скрипт
Алгоритъмът за деобфускация е достатъчно прост: от обфусцирания ред се изключваше всеки трети символ, след което резултатът се декодираше от base16 до оригинален ред. Например, от стойността 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (известен на горния екран) получаваше се редът WScript.Shell.
За деобфукация на редовете използвахме функция на Python:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
По-долу, на редове 9–10, е подчертано стойността, при деобфукация на която получавахме DLL файл. Именно той се стартираше на следващия етап с помощта на PowerShell.

Ред с обфусциран DLL
Всяка функция в VBS скрипта се изпълняваше при деобфукация на редовете.
След стартиране на скрипта се извикваше функцията wscript.sleep — с нейна помощ се извършваше отложено изпълнение.
След това скриптът работеше с регистъра на Windows. Той използваше технологията WMI за тази цел. С нея се създаваше уникален ключ и в неговия параметър се записваше съдържанието на изпълнимия файл. Обращението към регистъра чрез WMI се извършваше с помощта на следната команда:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 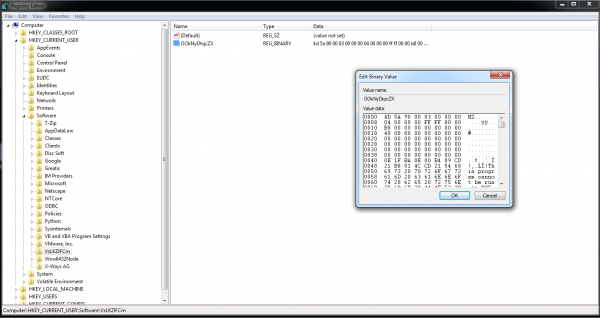
Записът, направен в регистъра от VBS скрипта
Етап 3. Работата на DLL библиотеката
На третия етап злонамерен DLL модул е зареждал финалния payload, внедрявал го в системния процес и осигурявал автоматично стартиране на VBS скрипта при влизане на потребителя в системата.
Стартиране чрез PowerShell
DLL библиотеката се изпълнявала с помощта на следната команда в PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software/<rnd_sub_key_name> ).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Тази команда извършваше следното:
- вземаше данните от регистъра с име
rnd_value_name— тези данни представляваха DLL файл, написан на платформата .Net; - зареждаше получения .Net модул в паметта на процеса
powershell.exeс помощта на функция[System.Threading.Thread]::GetDomain().Load()(подробно описание на функцията Load() ); - изпълняваше функцията
GUyyvmzVhebFCw]::EhwwK()— от нея започваше изпълнението на DLL библиотеката — с параметритеvbsScriptPath,xorKey,vbsScriptName. ПараметърътxorKeyсъхраняваше ключа за декриптиране на финалния payload, а параметритеvbsScriptPathиvbsScriptNameбяха предадени за да бъде вписан VBS скрипта в автоматичното стартиране.
Описание на DLL библиотеката
В декомпилиран вид загрузчикът изглеждаше така:
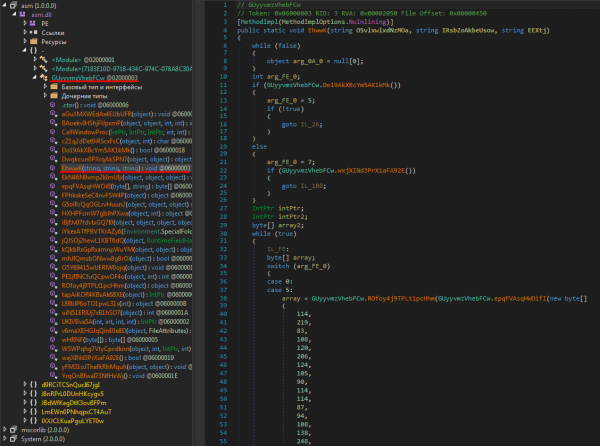
Загрузчикът в декомпилиран вид (с червена подчертаност е функцията, с която започваше изпълнението на DLL библиотеката)
Загрузчикът е защитен с протектор .Net Reactor. Утилитата de4dot отлично се справя с премахването на този протектор.
Този загрузчик:
- осъществяваше инжектиране на payload в системния процес (в този пример това е
svchost.exe); - вписваше VBS скрипта в автоматичното стартиране.
Инжектиране на payload
Нека разгледаме функцията, която извикваше PowerShell скрипта.
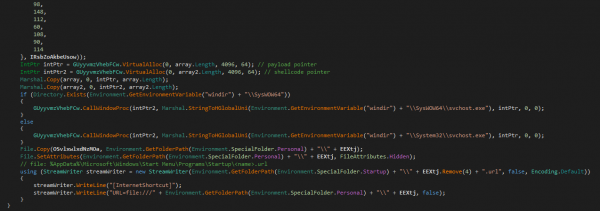
Функция, извиквана от PowerShell скрипта
Тази функция извършваше следните действия:
- декриптираше два масива данни (
arrayиarray2на екрана). Първоначално те бяха компресирани с помощта на gzip и шифрирани с алгоритъм XOR с ключxorKey; - копираше данните в определените области на паметта. Данните от
array— в областта на паметта, на която сочешеintPtr(payload pointerна екрана); данните отarray2— в областта на паметта, на която сочешеintPtr2(shellcode pointerна екрана); - извикваше функцията
CallWindowProcA( информация за тази функция е налична на сайта на Microsoft) с следните параметри (по-долу са изброени имената на параметрите, на екрана те са в същия ред, но с работни стойности):lpPrevWndFunc— указател на данните отarray2;hWnd— указател на стринга, съдържащ пътя до изпълнимия файлsvchost.exe;Msg— указател на данните отarray;wParam,lParam— параметри на съобщението (в този случай тези параметри не бяха използвани и имаха стойност 0);
- създаваше файл
%AppData%MicrosoftWindowsStart MenuProgramsStartup<name>.url, където<name>— това са първите 4 символа на параметъраvbsScriptName(на екрана фрагментът от кода с това действие започва с командаFile.Copy). По този начин злонамереният софтуер добавяше URL файл в списъка с файлове за автоматичен старт при влизане на потребителя в системата, и по този начин се закрепваше на заразения компютър. URL файлът съдържаше линк към скрипта:
[InternetShortcut]
URL = file : \/\/\<vbsScriptPath>
За да разберем как се извършваше инжекцията, разшифровахме масивите от данни array и array2. За това използвахме следната функция на Python:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
В резултат на това установихме, че:
arrayпредставлява PE файл — това е крайният полезен товар;array2представляваше шелл код, необходим за извършване на инжекцията.
Шелл кодът от масива array2 се предаваше като стойност на функцията lpPrevWndFunc в функцията CallWindowProcA. lpPrevWndFunc — функция за обратно извикване, нейният прототип изглежда така:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
По този начин, при стартиране на функцията CallWindowProcA с параметрите hWnd, Msg, wParam, lParam се изпълняваше шелл код от масива array2 с аргументите hWnd и Msg. hWnd — това е указател към низ, съдържащ пътя към изпълнимия файл svchost.exe, а Msg — указател към крайния полезен товар.
Шелл кодът получаваше адресите на функциите от kernel32.dll и ntdll32.dll по стойностите на хешовете от техните имена и извършваше инжекция на крайния полезен товар в паметта на процеса svchost.exe, използвайки техника за Процесна Празнина (подробно за нея можете да прочетете в тази ). При инжекцията шелл кодът:
- създаваше процес
svchost.exeв спряно състояние с помощта на функциятаCreateProcessW; - после скриваше показването на секцията в адресното пространство на процеса
svchost.exeчрез функциятаNtUnmapViewOfSection. По този начин програмата освобождаваше паметта на оригиналния процесsvchost.exe, за да може след това на този адрес да задели памет за полезния товар; - заделяше памет за полезния товар в адресното пространство на процеса
svchost.exeчрез функциятаVirtualAllocEx;
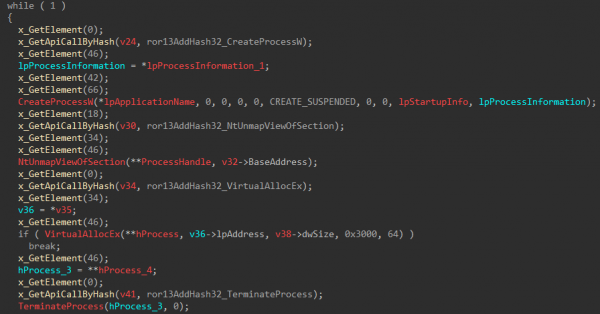
Началото на инжекцията
- записваше съдържанието на полезния товар в адресното пространство на процеса
svchost.exeчрез функциятаWriteProcessMemory(както на екрана по-долу); - възобновяваше процеса
svchost.exeчрез функциятаResumeThread.
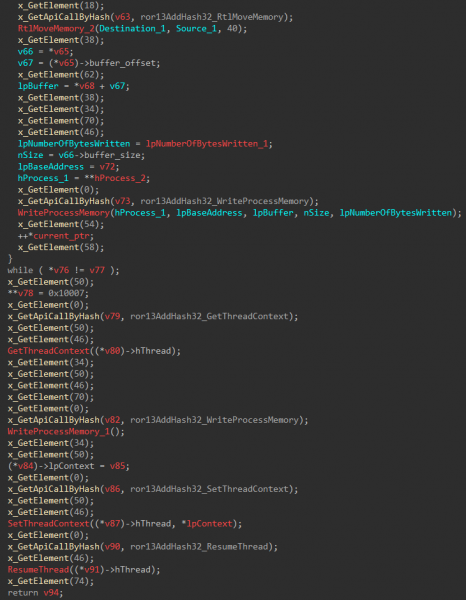
Завършване на инжекцията
Заразяващо ВПО
В резултат на описаните действия в заразената система се инсталираше една от няколко злонамерени програми от клас RAT. В таблицата по-долу са изброени използваните в атаката зловредни софтуери, които можем с увереност да приписваме на една група извършители, тъй като семплите са се свързвали с един и същ управляващ сървър.
Име на злонамерен софтуер
За първи път забелязан
SHA-256
C&C
Процес, в който се извършва инжектиране
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Примери на разпространявания злонамерен софтуер с един и същ управляващ сървър
Тук са забележителни две неща.
На първо място, самият факт, че извършителите са използвали няколко различни семейства RAT. Такова поведение не е характерно за известни кибер групировки, които често използват приблизително една и съща гама от инструменти.
На второ място, RATKing е използвал злонамерени програми, които или се продават на специализирани форуми на ниска цена, или изобщо са проекти с отворен код.
По-пълен списък на използвания в кампанията злонамерен софтуер — с едно важно уточнение — е приведен в края на статията.
За групировката
Не можем да отнесем описаната злонамерена кампания към някои известни извършители. В момента смятаме, че тези атаки са извършени от принципно нова групировка. Както вече написахме в началото, я нарекохме RATKing.
За създаването на VBS скрипт групировката вероятно е използвала инструмент, подобен на утилитата от разработчика . Това се потвърждава от сходството на скрипта, който създава тази програма, със скрипта на извършителите. По-специално, и двата:
- осъществяват отложено изпълнение чрез функция
Sleep; - използват WMI;
- записват тялото на изпълняемия файл като параметър на ключа в регистъра;
- изпълняват този файл чрез PowerShell в неговото собствено адресно пространство.
За илюстрация сравнете командата PowerShell за стартиране на файла от регистъра, която използва скриптът, създаден с помощта на VBS-Crypter:
((Get-ItemPropertyHKCU:SoftwareNYANxCAT).NYANxCAT);$text=-join$text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);с аналогична команда, която използваше скриптът на нападателите:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software/<rnd_sub_key_name> ).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Забелязваме, че в качеството на един от payload-ите нападателите използваха друга утилита от NYAN-x-CAT — .
Адресите на C&C сървърите сочат на още една отличителна черта на RATKing: групировката предпочита услуги с динамичен DNS (вж. списъка с C&C в таблицата с IoC).
IoC
В таблицата по-долу е представен пълният списък на VBS-скриптове, които с голяма вероятност могат да се отнесат към описаната кампания. Всички тези скриптове са сходни и извършват приблизително еднаква последователност от действия. Всички те инжектират ВПО клас RAT в доверен процес на Windows. Всички тях адресите на C&C са регистрирани с използването на услуги за Dynamic DNS.
Въпреки това, не можем да твърдим, че всички тези скриптове са разпространявани от едни и същи нападатели, с изключение на семплите с еднакви адреси на C&C (например, kimjoy007.dyndns.org).
Име на злонамерен софтуер
SHA-256
C&C
Процес, в който се извършва инжектиране
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Източник: habr.com
