

Надеждността на шифроването е един от най-важните показатели при използването на информационни системи за бизнеса, тъй като ежедневно те участват в предаването на огромно количество конфиденциална информация. Общоприетото средство за оценка на качеството на SSL връзката е независимият тест от Qualys SSL Labs. Тъй като този тест може да бъде стартиран от всеки, особено е важно за SaaS доставчиците оценката в този тест да бъде максимална. За качеството на SSL връзката се грижат не само SaaS доставчиците, но и обикновените предприятия. За тях този тест е отлична възможност да идентифицират потенциално уязвими места и навреме да затворят всички лазейки за кибер престъпниците.
В Zimbra OSE е допустимо да се използват два вида SSL сертификати. Първият — самоподписан сертификат, който автоматично се добавя при инсталацията. Този сертификат е безплатен и не е ограничен във времето, което означава, че е идеален за тестване на Zimbra OSE или за използването ѝ единствено в рамките на вътрешна мрежа. Въпреки това, при влизане в уеб клиента, потребителите ще видят предупреждение от браузъра, че този сертификат не е надежден, и тестът от Qualys SSL Labs вашият сървър определено ще провали.
Вторият — търговски SSL сертификат, подписан от удостоверяващ център. Такива сертификати се възприемат без проблеми от браузерите и обикновено се използват при търговска експлоатация на Zimbra OSE. Веднага след коректната инсталация на търговския сертификат Zimbra OSE 8.8.15 показва оценка A в теста от Qualys SSL Labs. Това е отличен резултат, но нашата цел е да постигнем резултат A+.
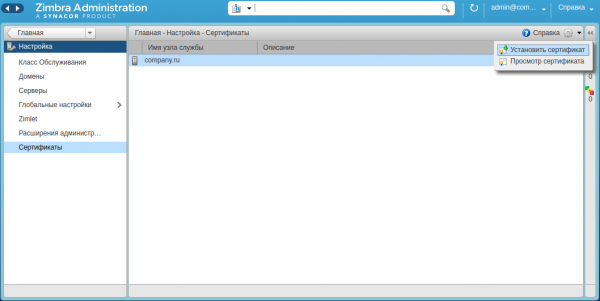
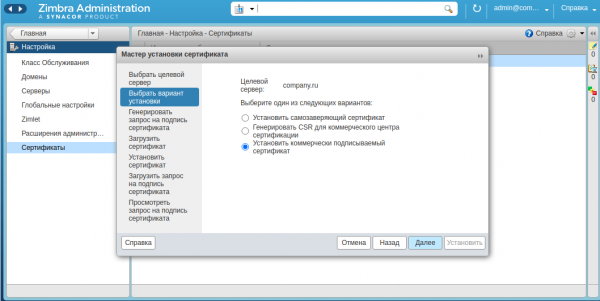
За да достигнете максималната оценка в теста от Qualys SSL Labs при използване на Zimbra Collaboration Suite Open-Source Edition е необходимо да изпълните редица стъпки:
1. Увеличаване на параметрите на протокола Диффи-Хелмън
По подразбиране във всички компоненти на Zimbra OSE 8.8.15, които използват OpenSSL, стойността на параметрите на Диффи-Хелмана е 2048 бита. Всъщност, това е повече от достатъчно за получаване на оценка A+ в теста на Qualys SSL Labs. Въпреки това, ако актуализирате от по-стари версии, стойностите на параметрите могат да бъдат по-ниски. Затова се препоръчва след приключване на актуализацията да изпълните командата zmdhparam set -new 2048, която ще повиши параметрите на протокола Диффи-Хелмана до приемливите 2048 бита, а при желание с помощта на същата команда може да увеличите стойността до 3072 или 4096 бита, което от една страна ще увеличи времето за генериране, но от друга страна ще подобри нивото на сигурност на пощенския сървър.
2. Активиране на препоръчания списък с шифрове
По подразбиране Zimbra Collaboration Suite Open-Source Edition поддържа широк спектър от силни и слаби шифрове, с които се криптират данните, преминаващи през защитена връзка. Въпреки това, използването на слаби шифрове представлява сериозен недостатък при проверка на сигурността на SSL връзката. За да се избегне това, е необходимо да се конфигурира списъкът на използваните шифрове.
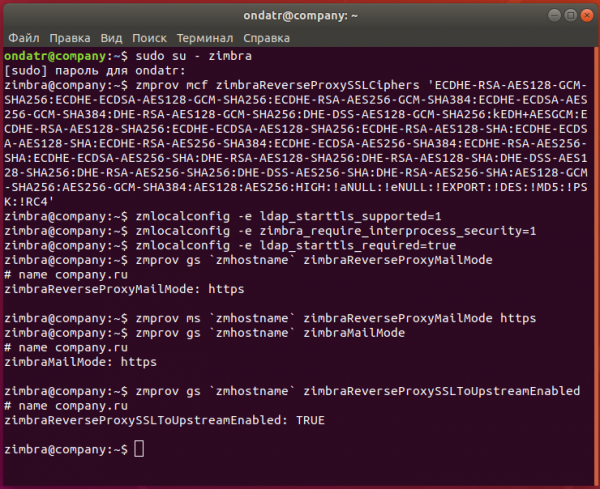
За целта трябва да се изпълни командата zmprov mcf zimbraReverseProxySSLCiphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128:AES256:HIGH:!aNULL:!eNULL:!EXPORT:!DES:!MD5:!PSK:!RC4'
В тази команда незабавно е включен набор от препоръчани шифрове и благодарение на нея можете незабавно да включите надеждни шифрове и да изключите ненадеждните. Сега остава само да презаредите възлите с обратни прокси с помощта на командата zmproxyctl restart. След презареждането направените промени ще влязат в сила.
Ако този списък не ви удовлетворява поради някакви причини, можете да премахнете някои слаби шифрове с помощта на командата zmprov mcf +zimbraSSLExcludeCipherSuites. Например, командата zmprov mcf +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites TLS_ECDHE_RSA_WITH_RC4_128_SHA, която напълно ще изключи използването на шифри RC4. Можете да направите същото и с шифрите AES и 3DES.
3. Активиране на HSTS
Активирането на механизми за задължително включване на криптиране на връзката и възстановяване на TLS сесията също е задължително условие за получаване на най-висок бал от теста на Qualys SSL Labs. За да ги активирате, е необходимо да въведете командата zmprov mcf +zimbraResponseHeader "Strict-Transport-Security: max-age=31536000". Тази команда ще добави необходимия заглавен ред в конфигурацията, а за да влязат новите настройки в сила, е необходимо да рестартирате Zimbra OSE с командата zmcontrol restart.
Вече на този етап тестът от Qualys SSL Labs ще показва оценка A+, но ако желаете допълнително да подобрите сигурността на сървъра си, можете да предприемете още няколко мерки.
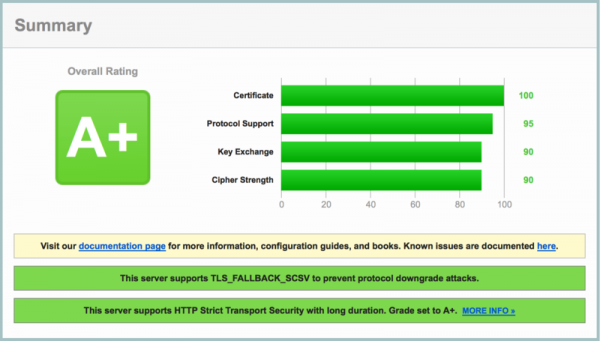
Например, можете да включите задължително криптиране на междупроцесни връзки, както и да активирате задължително криптиране при свързване със службите на Zimbra OSE. За проверка на междупроцесните връзки трябва да въведете следните команди:
zmlocalconfig -e ldap_starttls_supported=1
zmlocalconfig -e zimbra_require_interprocess_security=1
zmlocalconfig -e ldap_starttls_required=true
За активиране на задължителното криптиране е необходимо да въведете:
zmprov gs `zmhostname` zimbraReverseProxyMailMode
zmprov ms `zmhostname` zimbraReverseProxyMailMode https

zmprov gs `zmhostname` zimbraMailMode
zmprov ms `zmhostname` zimbraMailMode https

zmprov gs `zmhostname` zimbraReverseProxySSLToUpstreamEnabled
zmprov ms `zmhostname` zimbraReverseProxySSLToUpstreamEnabled TRUE
Благодарение на тези команди, всички връзки с прокси-сървъри и пощенските сървъри ще бъдат криптирани, а също така ще се извършва проксирането на всички тези връзки.
По този начин, следвайки нашите препоръки, можете не само да постигнете най-висока оценка в теста за сигурност на SSL връзката, но и значително да повишите сигурността на цялата инфраструктура на Zimbra OSE.
За всички въпроси, свързани с Zextras Suite, можете да се свържете с представителя на компанията „Zextras“ Екатерина Триандафилиди на имейл katerina@zextras.com
Източник: habr.com
