

Преди няколко години изследователските агенции и доставчиците на информационна сигурност вече започнаха да съобщават за на броя на DDoS атаките. Но до първото тримесечие на 2019 година същите изследователи съобщиха за тяхното зашеметяващо с 84%. А след това всичко започна да нараства. Дори пандемията не създаде атмосфера на мир — напротив, киберпрестъпниците и спамерите видяха в това чудесен сигнал за атака, и обемът на DDoS нарасна .
Убедени сме, че времето на простите и лесно откриваеми DDoS атаки (и на несложните инструменти, които могат да ги предотвратят) вече премина. Киберпрестъпниците се научиха да прикриват тези атаки по-добре и да ги провеждат все по-изискано. Тъмната индустрия премина от brute force към атаки на приложение. Тя получава сериозни поръчки за разрушаване на бизнес процеси, включително напълно офлайн.
Влизайки в реалността
През 2017 година серия от DDoS атаки, насочени срещу транспортни услуги в Швеция, доведоха до дългосрочни . През 2019 година системите за продажба на националния железопътен оператор на Дания спряха да работят. В резултат на това на станциите не работеха автоматите за продажба на билети и автоматичните врати, и над 15 хиляди пътници не бяха в състояние да заминат никъде. В същата 2019 година мощна кибератака предизвика спиране на електричеството в .
Последствията от DDoS атаките вече усещат не само онлайн потребителите, но и хората, така да се каже, IRL (в реалния живот). Въпреки че исторически атакуващите самоцелят онлайн услуги, сега често тяхната задача е да нарушат всякакви бизнес операции. По нашите оценки днес повече от 60% от атаките имат такава цел — за изнудване или нечестна конкурентна борба. Особено уязвими в това отношение са транзакциите и логистиката.
По-смарт и по-скъпо
DDoS продължава да се счита за един от най-разпространените и бързо растящи видове киберпрестъпност. Според прогнозите на експертите, от 2020 година броят им само ще нараства. Това се свързва с различни причини — както с още по-голямото преминаване на бизнеса в онлайн поради пандемията, така и с развитието на самата сенчеста индустрия на киберпрестъпленията, и дори с .
„Популярните“ DDoS атаки се появиха поради леснотата на разгръщането им и ниските разходи: преди няколко години можеха да бъдат инициирани за $50 на ден. Днес целите и методите на атаките се промениха, което доведе до увеличаване на тяхната сложност и, следователно, цената. Да, цените от $5 на час все още присъстват в прайс листите (да, киберпрестъпниците имат прайс листи и тарифни мрежи), но за сайт с защита вече искат от $400 на ден, а цената на „индивидуалните“ поръчки за големи компании достига до няколко хиляди долара.
В момента съществуват два основни типа DDoS атаки. Първият тип има за цел да направи онлайн ресурса недостъпен за определен период от време. Плащането за тях е за времето на самата атака. В този случай DDoS операторът не се грижи за конкретен резултат, а клиентът фактически прави предварително плащане за започването на атаката. Тези методи са сравнително евтини.
Вторият тип — атаките, които се плащат само при достигане на определен резултат. Те са доста по-интригуващи. Те са много по-сложни за изпълнение и следователно значително по-скъпи, тъй като атакуващите трябва да изберат най-ефективните методи за постигане на целите. В Variti понякога провеждаме цели шахматни партии с киберпрестъпниците, при които те веднага променят тактиката и инструментите си и опитват да пробият на няколко уязвимости на различни нива едновременно. Това са явно командни атаки, при които хакерите много добре знаят как да реагират и да противодействат на действията на защитниците. С тях е не само трудно да се борим, но и много скъпо за компаниите. Например, един от нашите клиенти, голям търговец на дребно в мрежата, почти три години поддържаше екип от 30 души, чиято задача беше да се бори с DDoS атаките.
Според данни на Variti, простите DDoS атаки, извършвани единствено от скука, тролене или недоволство към определена компания, в момента представляват по-малко от 10% от всички DDoS атаки (разбира се, незащитените ресурси могат да имат различна статистика, ние разглеждаме данните на нашите клиенти). Всичко останало е работа на професионални екипи. Освен това, три четвърти от всички 'лоши' ботове са сложни ботове, които е трудно да се открият с помощта на повечето съвременни решения на пазара. Те имитират поведението на истински потребители или браузъри и внедряват модели, които затрудняват разграничаването между 'добри' и 'лоши' запитвания. Това прави атаките по-малко забележими и следователно по-ефективни.
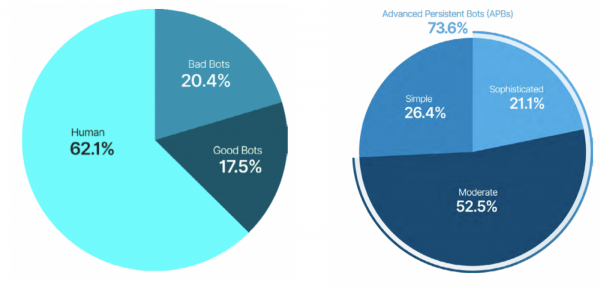
Данни от GlobalDots
Нови цели на DDoS
Доклад от анализаторите на GlobalDots сочи, че ботовете в момента генерират 50% от целия уеб трафик, като 17,5% от тях са именно злонамерени ботове.
Ботовете могат по разнообразен начин да развалят живота на компаниите: освен че 'свалят' сайтове, те сега се занимават и с увеличаване на разходите за реклама, кликване на реклами, парсинг на цени, за да ги направят стотинки по-ниски и да привлекат клиенти, и крадат съдържание с различни неуместни цели (например, наскоро говорихме за сайтове с откраднато съдържание, които принуждават потребителите да решават чужди капчи). Ботовете силно изкривяват различни бизнес статистики и в крайна сметка решенията се вземат на базата на неверни данни. DDoS атака често служи като димна завеса за още по-сериозни престъпления като хакерство и кражба на данни. А сега виждаме, че се е добавил цял нов клас кибер заплахи — нарушаване работата на определени бизнес процеси на компанията, често — офлайн (веднага щом няма нищо напълно 'извън мрежата'). Особено често наблюдаваме, че се нарушават логистичните процеси и комуникацията с клиентите.
'Не доставено'
Логистичните бизнес процеси са ключови за повечето компании, затова често стават обект на атаки. Ето какви сценарии на атаки могат да се появят в този случай.
Няма в наличност
Ако работите в сферата на онлайн търговията, вероятно вече сте запознати с проблема с фалшивите поръчки. При атаки, роботи претоварват логистичните ресурси и правят стоките недостъпни за други купувачи. За целта те правят огромно количество фалшиви поръчки, равно на максималното количество налични стоки. Тези стоки след това не се заплащат и след известно време се връщат на сайта. Но работата вече е свършена: те са били обозначени като „няма в наличност“, а част от клиентите вече са се насочили към конкурентите. Тактиката е добре позната в индустрията на самолетните билети, където понякога роботи мигновено „изкупуват“ всички билети буквално веднага след появата им. Например, един от нашите клиенти - голяма авиокомпания - пострада от такава атака, организирана от китайски конкуренти. Само за два часа техните роботи поръчаха 100% от билетите на определени направления.
Sneakers bots
Следващият популярен сценарий: роботи мигновено купуват цялата гама продукти, а техните собственици ги продават по-късно на завишена цена (в средния случай наценката е 200%). Такива роботи наричат sneakers bots, защото с този проблем са добре запознати в индустрията на модните кецове, особено - лимитираните колекции. Роботите почти мигновено изкупуваха новите колекции, при това блокирайки ресурса така, че истинските потребители да не могат да влязат. Това е рядък случай, в който роботите са писани в модни списания. Въпреки това, прекупвачите на билети за популярни събития, като футболни мачове, следват същия сценарий.
Други сценарии
Но и това не е всичко. Има още по-сложен вариант на атаки срещу логистиката, който носи сериозни загуби. Това могат да правят, ако услугата предлага опция „Плащане при получаване на стоката“. Роботите оставят фалшиви поръчки за такива стоки, посочвайки фалшиви, а понякога и реални адреси на нищо неподозиращи хора. А компаниите понасят огромни разходи за доставка, съхранение, изясняване на детайлите. През това време стоките са недостъпни за другите клиенти и заемат място на склада.
Какво още? Ботовете оставят масови фалшиви негативни отзиви за продукти, запълват функцията „възстановяване на плащането“, блокират транзакции, крадат данни на клиенти, спамят реални купувачи — вариантите са многобройни. Добър пример е последната атака срещу DHL, Hermes, AldiTalk, Freenet, Snipes.com. Хакерите , че те „тестирт системите за защита от DDoS“, а в крайна сметка сринали портала на бизнес клиентите на компанията и всичките API. В резултат на това настъпиха големи прекъсвания в доставката на стоки на клиентите.
Обадете се утре
През миналата година Федералната търговска комисия (FTC) съобщи за двойно увеличение на оплакванията от фирми и потребители относно спам и измамнически телефонни обаждания от ботове. Според някои оценки, те съставят от всички обаждания.
Както и при случая с DDoS, целите на TDoS — масови атаки на ботове срещу телефоните — варират от “игри” до нечестна конкурентна борба. Ботовете могат да претоварят контакт-центровете и да не пропуснат истински клиенти. Този метод е ефективен не само за кол центрове с “живи” оператори, но и там, където се използват AVR системи. Ботовете също могат масово да нападат други комуникационни канали с клиенти (чатове, имейли), да нарушават работата на CRM системи и дори в известна степен да оказват негативно влияние върху управлението на персонала, тъй като операторите са натоварени, опитвайки се да се справят с кризата. Атаките също могат да бъдат синхронизирани с традиционна DDoS атака срещу онлайн ресурсите на жертвата.
Наскоро подобна атака наруши работата на службата за спешна помощ в САЩ — обикновени хора, които спешно се нуждаят от помощ, просто не можеха да се свържат. Около това време Дъблинският зоопарк понесе същата участ: най-малко 5000 души получиха спам под формата на текстови SMS-съобщения, подтикващи ги спешно да се обадят на телефона на зоопарка и да помолят измислен човек.
Wi-Fi няма да има
Киберпрестъпниците също могат лесно да блокират цялата корпоративна мрежа. Често блокирането на IP се използва като борба с DDoS атаки. Но това не само че е неефективна, но и много опасна практика. IP адресът е лесен за откриване (например, с помощта на мониторинг на ресурсите) и лесен за замяна (или подправяне). Нашите клиенти преди да дойдат в Variti имаха случаи, когато блокирането на определен IP просто изключи Wi-Fi в техните собствени офиси. Имаше случай, когато на клиент му
Какво ново?
Новите заплахи изискват нови решения за защита. Въпреки това, тази нова ниша на пазара едва започва да се формира. Има множество решения за ефективно отразяване на простите бот атаки, но със сложните не е толкова просто. Много решения все още практикуват методи за блокиране на IP. На други им е нужно време, за да съберат основни данни за започване на работа и тези 10-15 минути могат да станат уязвимост. Съществуват решения, базирани на машинно обучение, които позволяват да се определи бот по неговото поведение. И в същото време екипи от
Какво да правим, ако трябва да се борим с професионални екипи от бот натрапници и сложни, многоетапни атаки едновременно на няколко нива?
Нашият опит показва, че трябва да се фокусираме върху филтриране на нелегитимни заявки без блокиране на IP адреси. За сложни DDoS атаки е необходимо филтриране на няколко нива, включително транспортно ниво, ниво на приложения и API интерфейси. Благодарение на това можем да отразяваме дори нискочестотни атаки, които обикновено остават незабелязани и затова често преминават. Накрая, необходимо е да се пропуснат всички реални потребители дори по време на активната фаза на атаката.
На второ място, на компаниите им е необходима възможност да създават собствените си многоетапни защитни системи, в които, освен инструментите за предотвратяване на DDoS атаки, ще бъдат вградени системи против измами, кражба на данни, защита на съдържанието и така нататък.
На първо място, те трябва да работят в реално време от самото начало — способността да реагират незабавно на инциденти по сигурността значително увеличава шансовете за предотвратяване на атака или намаляване на разрушителната им сила.
Блиското бъдеще: управление на репутацията и събиране на големи данни с помощта на ботове
Историята на DDoS еволюира от проста до сложна. Първоначално целта на хакерите беше да спрат работата на сайта. Сега те считат за по-ефективно да целят основните бизнес процеси.
Сложността на атаките ще продължи да нараства, това е неизбежно. В допълнение към това, което лошите ботове правят в момента — кражба на данни и тяхната фалшификация, изнудване, спам — ботове ще събират данни от множество източници (Big Data) и ще създават „надеждни“ фалшиви акаунти за управление на влиянието, репутацията или масов фишинг.
В момента само големи компании могат да си позволят да инвестират средства в защита от DDoS и ботове, но дори те не винаги могат напълно да проследят и филтрират трафика, генериран от ботове. Единственото положително нещо от това, че атаките от ботове стават по-сложни, е, че то стимулира пазара да създава “умни” и по-усъвършенствани решения за защита.
Какво мислите — как ще се развива индустрията за защита от ботове и какви решения са необходими на пазара в момента?
Източник: habr.com
