

Здравейте! В предишния пост Описах работата на нашия сервиз MultiSIM в частта резервиране и балансиране на канали. Както беше споменато, клиентите се свързват с мрежата чрез VPN, и днес ще разкажа малко повече за VPN и нашите възможности в тази област.
Нека започнем с това, че като оператор на мрежа имаме своя огромна MPLS мрежа, която за клиенти с фиксирни връзки е разделена на два основни сегмента — един, който се използва директно за достъп до интернет, и един, който се използва за създаване на изолирани мрежи — и именно чрез този сегмент MPLS минава трафикът IPVPN (L3 OSI) и VPLAN (L2 OSI) за нашите корпоративни клиенти.
Обикновено свързването на клиент става по следния начин.
До офиса на клиента се прокарва линия за достъп от най-близката Точка на Присъствие в мрежата (узел MEN, РРЛ, БССС, FTTB и т.н.) и след това, каналът се записва по транспортната мрежа до съответния РЕ-MPLS маршрутизатор, на който я извеждаме в специално създаден VRF за клиента, съобразен с профила на трафика, необходим на клиента (етикетите на профила се избират за всеки достъпен порт, основавайки се на стойностите ip precedence 0,1,3,5).
Ако по някакви причини не можем напълно да организираме последната миля за клиента, например, офисът на клиента се намира в бизнес център, където друг оператор има приоритет, или просто наблизо няма наша точка на присъствие, то по-рано клиентите трябваше да създават няколко IPVPN мрежи при различни оператори (не е най-изгодната ценова архитектура) или самостоятелно да решават проблемите с организацията на достъпа до своя VRF през интернет.
Много от тях правеха това чрез инсталиране на IPVPN интернет шлюз — инсталираха граничен маршрутизатор (апаратен или решение на базата на Linux), свързваха към него с един порт IPVPN канала, а с другия — интернет канала, стартираха на него своя VPN сървър и свързваха потребителите чрез собствен VPN шлюз. Естествено, такава схема носи и тежести: подобна инфраструктура трябва да се умее да се построява и, най-неудобното — да се експлоатира и развива.
За да улесним живота на нашите клиенти, инсталирахме централен VPN хъб и организирахме поддръжка на включвания в интернет с помощта на IPSec. Тоест, сега клиентите трябва само да настроят рутера си за работа с нашия VPN хъб чрез IPSec тунел през публичен интернет, и ние ще пуснем трафика на този клиент в неговия VRF.
Кому ще е полезно
- На тези, които вече имат голяма IPVPN мрежа и имат нужда от нови свързвания в кратки срокове.
- На всички, които по някакви причини искат да прехвърлят част от трафика си от публичния интернет в IPVPN, но преди това са се сблъсквали с технически ограничения, свързани с няколко доставчика на услуги.
- На тези, които в момента имат няколко разпръснати VPN мрежи при различни оператори. Съществуват клиенти, които успешно организират IPVPN и от Билайн, и от Мегафон, и от Ростелеком и т.н. За да стане по-лесно, могат да останат само при нашия единствен VPN, а всички останали канали на другите оператори да се пренастроят на интернет, след което да се свързват с IPVPN на Билайн през IPSec и интернет от тези оператори.
- На тези, които вече имат IPVPN мрежа, надстроена върху интернет.
Ако се разгръща всичко при нас, клиентите получават както пълна поддръжка по VPN, така и сериозно резервиране на инфраструктурата, и типови настройки, които ще заработят на всеки познат рутер (независимо дали е Cisco или Mikrotik, важното е да поддържа IPSec/IKEv2 със стандартизирани методи за удостоверяване). Между другото, за IPSec — в момента поддържаме само него, но в плановете е да пуснем и OpenVPN, и Wireguard, за да могат клиентите да не зависият от протокола и още по-лесно да прехвърлят всичко при нас, а също така искаме да започнем да свързваме клиенти от компютри и мобилни устройства (вградени в операционните системи решения, Cisco AnyConnect и strongSwan и подобни). С такъв подход де факто изграждането на инфраструктурата може спокойно да бъде поверено на оператора, оставяйки само настройката на СРЕ или хоста.
Как протича процесът на свързване за режим IPSec:
- Клиентът подава заявление на своя мениджър, в което посочва необходимата скорост на свързване, профил на трафика и параметри на IP адресиране за тунела (по подразбиране подсет с маска /30) и тип маршрутизация (статична или BGP). За предаване на маршрути до локалните мрежи на клиента в свързания офис се използват механизми IKEv2 от фазата на протокола IPSec с помощта на съответните настройки на клиентския маршрутизатор, или се анонсират по BGP в MPLS от посочения в заявлението частен BGP AS на клиента. По този начин информацията за маршрутите на клиентските мрежи се контролира напълно от клиента чрез настройките на клиентския маршрутизатор.
- В отговор на своя мениджър клиентът получава данни за акаунтинг, които да включи в своя VRF вида:
- IP адрес VPN-HUB
- Логин
- Парола за удостоверяване
- Настройва CPE, по-долу, за пример две варианта на базова конфигурация:Вариант за Cisco:
crypto ikev2 keyring BeelineIPsec_keyring
peer Beeline_VPNHub
address 62.141.99.183 – VPN концентратор Билайн
pre-shared-key
!
За варианта със статична маршрутизация маршрутите до мрежите, достъпни през Vpn-hub, могат да бъдат зададени в настройката IKEv2 и те автоматично ще се появят като статични маршрути в таблицата за маршрутизация на CPE. Тези настройки могат да се извършат и по стандартния начин на задаване на статични маршрути (вижте по-долу).crypto ikev2 authorization policy FlexClient-author
Маршрутът до мрежите зад CPE маршрутизатора е задължителна настройка при статичната маршрутизация между CPE и PE. Предаването на данните за маршрути на PE се извършва автоматично при изграждане на тунела чрез взаимодействие IKEv2.
route set remote ipv4 10.1.1.0 255.255.255.0 – Локална мрежа на офиса
!
crypto ikev2 profile BeelineIPSec_profile
identity local
authentication local pre-share
authentication remote pre-share
keyring local BeelineIPsec_keyring
aaa authorization group psk list group-author-list FlexClient-author
!
crypto ikev2 client flexvpn BeelineIPsec_flex
peer 1 Beeline_VPNHub
client connect Tunnel1
!
crypto ipsec transform-set TRANSFORM1 esp-aes 256 esp-sha256-hmac
mode tunnel
!
crypto ipsec profile default
set transform-set TRANSFORM1
set ikev2-profile BeelineIPSec_profile
!
interface Tunnel1
ip address 10.20.1.2 255.255.255.252 – Адрес на тунела
tunnel source GigabitEthernet0/2 – Интерфейс за достъп до интернет
tunnel mode ipsec ipv4
tunnel destination dynamic
tunnel protection ipsec profile default
!
Маршрутите до частните мрежи на клиента, достъпни през VPN концентратор Билайн, могат да бъдат зададени статично.ip route 172.16.0.0 255.255.0.0 Tunnel1
ip route 192.168.0.0 255.255.255.0 Tunnel1Вариант за Huawei (ar160/120):
ike local-name
#
acl name ipsec 3999
правило 1 разрешает ip источник 10.1.1.0 0.0.0.255 – Локална мрежа на офиса
#
aaa
сервисная схема IPSEC
набор маршрутов acl 3999
#
ipsec предложение ipsec
esp алгоритм аутентификации sha2-256
esp алгоритм шифрования aes-256
#
ike предложение по умолчанию
алгоритм шифрования aes-256
dh группа2
алгоритм аутентификации sha2-256
метод аутентификации предварительная передача
алгоритм целостности hmac-sha2-256
prf hmac-sha2-256
#
ike партнер ipsec
предварительно обShared-ключ простой
тип локального идентификатора fqdn
тип удаленного идентификатора ip
удаленный адрес 62.141.99.183 – VPN концентратор Билайн
сервисная схема IPSEC
запрос конфигурации обмена
принимает набор конфигурации обмена
отправьте набор конфигурации обмена
#
профиль ipsec ipsecprof
ike-партнер ipsec
предложение ipsec
#
интерфейс Tunnel0/0/0
ip address 10.20.1.2 255.255.255.252 – Адрес на тунела
туннельный протокол ipsec
источник GigabitEthernet0/0/1 – Интерфейс за достъп до интернет
профиль ipsec ipsecprof
#
Маршрути до частных мрежи клиента, достъпни чрез VPN концентратор Билайн, могат да бъдат зададени статическиip маршрут-статически 192.168.0.0 255.255.255.0 Tunnel0/0/0
ip маршрут-статически 172.16.0.0 255.255.0.0 Tunnel0/0/0
Получаващата се схема на свързаност изглежда така:
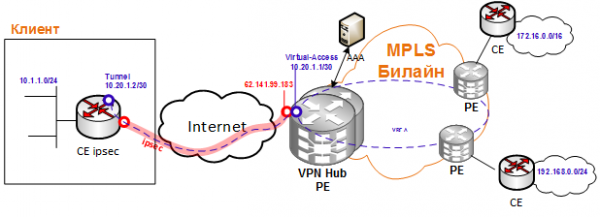
Ако клиентът няма примери за основна конфигурация — ние обикновено помагаме с тяхната формация и ги правим достъпни за всички останали.
Остава да свържете CPE в Интернет, да направите ping до посрещащата част на VPN тунела и до някой хост вътре в VPN, и всичко, можете да смятате, че свързването е осъществено.
В следващата статия ще разкажем как комбинирахме тази схема с IPSec и MultiSIM Резервиране с помощта на CPE Huawei: поставяме на клиентите нашето CPE Huawei, в което може да се използва не само проводен интернет канал, но и 2 различни SIM карти, и CPE автоматично реконструира IPSec тунела, както през проводен WAN, така и през радио (LTE#1/LTE#2), реализирайки висока отказоустойчивост на крайния сервис.
Отделно благодаря за подготовката на тази статия (и, всъщност, на авторите на тези техрешения) на колегите от нашето RnD!
Източник: habr.com
