

От май 2020 г. в Русия започнаха официалните продажби на външни хард дискове WD My Book, които поддържат хардуерно криптиране AES с 256-битови ключове. Заради законодателни ограничения, преди това подобни устройства можеха да бъдат закупени само от чуждестранни онлайн магазини за електроника или на "сивия" пазар, но сега всеки, който желае, може да се сдобие с защитен носител с фирмена 3-годишна гаранция от Western Digital. В чест на това значимо събитие решихме да направим малък преглед на историята и да разберем как се появи стандартът за напреднало криптиране и в какво е толкова добър в сравнение с конкурентните решения.
Дълго време официалният стандарт за симетрично криптиране в САЩ беше DES (Data Encryption Standard — стандарт за криптиране на данни), разработен от компанията IBM и включен в списъка на федералните стандарти за обработка на информация през 1977 г. (FIPS 46-3). В основата на алгоритъма легнаха разработки, получени в хода на изследователски проект с кодово име Lucifer. Когато на 15 май 1973 г. Националният институт по стандарти в САЩ обяви конкурс с цел създаване на стандарт за криптиране за държавни учреждения, американската корпорация се включи в криптографската надпревара с третата версия на Люцифер, използваща обновена мрежа Фейстел. Наред с другите участници, IBM претърпя провал: нито един от алгоритмите, представени на първия конкурс, не отговаряше на строгите изисквания, формулирани от експертите на НБС.
Разбира се, в IBM не можеха просто да се примирят с поражението: когато на 27 август 1974 г. конкурсът беше възобновен, американската корпорация отново подаде молба, представяйки подобрена версия на Lucifer. Този път журито нямаше абсолютно никакви претенции: след като проведоха грамотна работа над грешките, IBM успешно отстрани всички недостатъци, така че нямаше за какво да се заяждат. След като постигнаха убедителна победа, Люцифер смени името си на DES и на 17 март 1975 г. беше публикуван в Федералния регистър.
Въпреки това, по време на откритите симпозиуми, организирани през 1976 г. с цел обсъждане на нов криптографски стандарт, DES беше подложен на сериозна критика от експертната общност. Причината за това бяха измененията, направени в алгоритъма от специалистите на АНБ: по-специално, беше намалена дължината на ключа до 56 бита (първоначално Lucifer поддържаше работа с 64- и 128-битови ключове), а също така беше променена логиката на работа на блоковете за перестановка. Според криптографите, „подобренията“ нямат смисъл и единственото, което АНБ се опитваше да постигне, внедрявайки модификации, бе да получи възможност да преглежда безпроблемно криптирани документи.
С оглед на тези обвинения, в Сената на САЩ беше създадена специална комисия, чиято цел беше проверка на обосноваността на действията на АНБ. През 1978 г., след разследването, беше публикуван доклад, в който се съобщаваше следното:
- представителите на АНБ участваха в доработването на DES само косвено, като техният принос касаеше единствено промените в работата на блоковете за перестановка;
- окончателната версия на DES се оказа по-устойчива на хакерски атаки и криптографски анализ, отколкото първоначалната, така че направените изменения бяха оправдани;
- дължината на ключа от 56 бита е повече от достатъчна за подавляващото мнозинство от приложенията, тъй като за хакване на такова шифроване е необходим суперкомпютър на стойност най-малко няколко десетки милиона долара, а тъй като обикновените злонамерени лица и дори професионалните хакери нямат подобни ресурси, няма какво да притеснява.
Изводите на комисията частично бяха потвърдени през 1990 г., когато израелските криптографи Ели Бихам и Ади Шамир, работещи над концепцията за диференциален криптоанализ, проведоха обширно изследване на блоковите алгоритми, между които беше и DES. Учените достигнаха до извода, че новият модел на перестановки се оказа много по-устойчив на атаки, отколкото първоначалният, а следователно АНБ наистина е помогнало за ликвидиране на няколко дупки в алгоритъма.
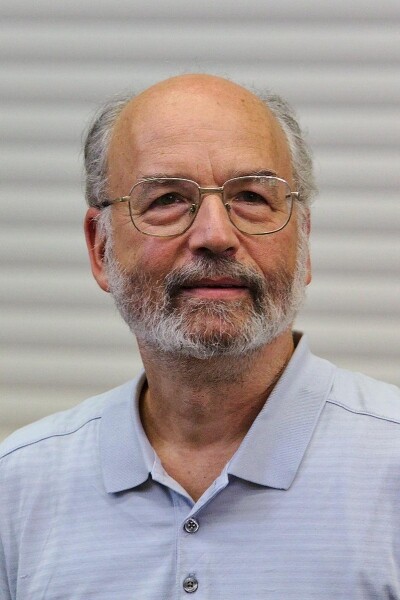
Ади Шамир
В същото време ограничението на дължината на ключа се оказа проблем, и то доста сериозен, което обществената организация Electronic Frontier Foundation (EFF) убедително доказа през 1998 година в рамките на експеримента DES Challenge II, проведен под егидата на RSA Laboratory. Специално за разбиването на DES беше построен суперкомпютър, получил кодово название EFF DES Cracker, над създаването на който работеха Джон Гилмор, съосновател на EFF и ръководител на проекта DES Challenge, и Пол Кочер, основател на компанията Cryptography Research.
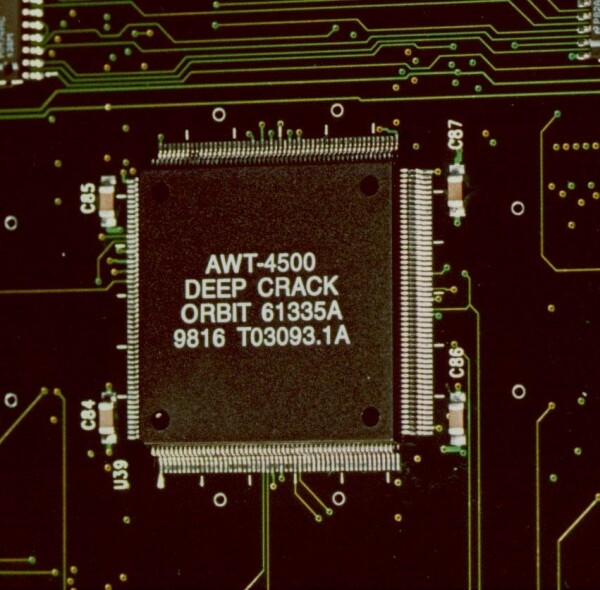
Процесор EFF DES Cracker
Разработената от тях система успя успешно да подбере ключа към криптирания образец чрез метод на просто подберане за само 56 часа, тоест по-малко от три дни. За това на DES Cracker му беше необходимо да провери около четвърт от всички възможни комбинации, което означава, че дори при най-неблагоприятни обстоятелства, разшифровката би отнела около 224 часа, или не повече от 10 дни. Като имаме предвид, че цената на суперкомпютъра, с оглед на средствата вложени в проектирането му, беше само 250 хиляди долара. Не е трудно да се предположи, че днес разбиването на подобен шифър е още по-лесно и по-евтино: освен че хардуерът стана значително по-мощен, благодарение на развитието на интернет технологиите, хакерът изобщо не е задължен да купува или наема нужното оборудване — напълно е достатъчно да създаде ботнет от заразени с вируси компютри.
Този експеримент наочо демонстрира колко морално остарял е DES. А тъй като по онова време алгоритъмът беше използван в почти 50% от решенията в областта на криптиране на данни (по оценка на същото EFF), въпросът за търсенето на алтернатива стана по-актуален от всякога.
Нови предизвикателства — нов конкурс
За справедливост може да се каже, че търсенето на заместител на Data Encryption Standard започна почти едновременно с подготовката на EFF DES Cracker: Националният институт по стандарти и технологии (NIST) на САЩ обяви през 1997 г. старта на конкурс за алгоритми за криптиране, предназначен да идентифицира новия „златен стандарт“ за криптосигурност. И докато в миналото подобно събитие се провеждаше изключително „за свои“, с оглед на неуспешния опит от преди 30 години, в NIST решиха да направят конкурса напълно отворен: в него можеха да участват всяка компания и всяко частно лице, независимо от местонахождението или гражданството.
Този подход се оправда още на етапа на подбор на кандидатите: сред авторите, подали заявки за участие в конкурса Advanced Encryption Standard, се оказаха както световно известни криптолози (Рос Андерсън, Ели Бихам, Ларс Кнудсен), така и малки ИТ компании, специализирани в киберсигурността (Counterpane), големи корпорации (немската Deutsche Telekom) и учебни заведения (Католическия университет в Льовен, Белгия), както и стартъпи и малки фирми, за които малко хора знаят извън техните страни (например, Tecnologia Apropriada Internacional от Коста Рика).
Интересно е, че този път NIST утвърди само две основни изисквания за участващите алгоритми:
- блокът данни трябва да има фиксирован размер от 128 бита;
- алгоритъмът трябва да поддържа най-малко три размера на ключовете: 128, 192 и 256 бита.
Постигането на такъв резултат беше сравнително просто, но, както се казва, дяволът е в детайлите: вторичните изисквания се оказаха много повече, а да се отговори на тях беше много по-трудно. Междувременно именно на тяхна база рецензентите на NIST извършваха селекцията на участниците. Ето какви критерии трябваше да отговарят кандидатите за победа:
- способността да се противопоставят на всички криптоаналитични атаки, известни по време на провеждането на конкурса, включително атаките по странични канали;
- отсъствието на слаби и еквивалентни криптографски ключове (под еквивалентни се разбират такива ключове, които, макар и да имат значителни различия помежду си, водят до получаване на идентични шифри);
- скоростта на криптиране е стабилна и приблизително еднаква на всички актуални платформи (от 8 до 64 бита);
- оптимизация за многоядрени системи, поддръжка на паралелно изпълнение на операции;
- минимални изисквания за обем на оперативната памет;
- липса на ограничения за използване в стандартни сценарии (като основа за изграждане на хеш функции, ГПСЧ и т.н.);
- структурата на алгоритъма трябва да е обоснована и лесна за разбиране.
Последният пункт може да изглежда странен, обаче, ако се замислите, той не е лишен от смисъл, защото добре структурираният алгоритъм е много по-лесен за анализ и в него е много по-трудно да се скрие "закладка", чрез която разработчикът може да получи неограничен достъп до криптирани данни.
Приемането на заявки за конкурса Advanced Encryption Standard продължи година и половина. В него участваха 15 алгоритъма:
- CAST-256, разработен от канадската компания Entrust Technologies на база CAST-128, създаден от Карлайл Адамс и Стафорд Таварес;
- Crypton, създаден от криптолога Че Хун Лим от южнокорейската компания Future Systems, занимаваща се с киберсигурност;
- DEAL, концепцията на който първоначално е предложена от датския математик Ларс Кнудсен, а впоследствие неговите идеи са развити от Ричард Аутербридж, който и подаде заявката за участие в конкурса;
- DFC, съвместен проект на Парижкия висш педагогически институт, Националния център за научни изследвания на Франция (CNRS) и телекомуникационната корпорация France Telecom;
- E2, разработен под егидата на най-голямата телекомуникационна компания в Япония Nippon Telegraph and Telephone;
- FROG, дете на костариканската компания Tecnologia Apropriada Internacional;
- HPC, измислен от американския криптолог и математик Ричард Шрепел от Университета в Аризона;
- LOKI97, създаден от австралийските криптографи Лоурънс Браун и Дженифър Себери;
- Magenta, разработен от Майкъл Якобсън и Клаус Хубер за немската телекомуникационна компания Deutsche Telekom AG;
- MARS от компания IBM, в създаването на който участва Дон Копърсмит — един от авторите на Lucifer;
- RC6, написан от Рон Ривест, Мэт Робшау и Рей Сидни специално за конкурса AES;
- Rijndael, създаден от Винсент Реймън и Ёхан Дамен от Католическия университет в Льовен;
- SAFER+, разработен от калифорнийската корпорация Cylink съвместно с Националната академия на науките на Република Армения;
- Серпент, създаден от Рос Андресън, Ели Бихам и Ларс Кнудсен;
- Туфиш, разработен от изследователска група на Брюс Шнайер, базиран на криптографския алгоритъм Блоуфиш, предложен от Брюс още през 1993 година.
След първия кръг бяха определени 5 финалисти, сред които се оказаха Серпент, Туфиш, МАРС, RC6 и Риндал. Членовете на журито откриха недостатъци практически при всеки от посочените алгоритми, с изключение на един. Кой обаче стана победител? Нека да удължим интригата и първо да разгледаме основните предимства и недостатъци на всеки от посочените решения.
МАРС
В случай с "бога на войната" експертите отбелязаха идентичност в процедурата за криптиране и декриптиране на данни, но предимствата му свършваха дотук. Алгоритъмът на IBM беше изненадващо лаком, което го правеше неподходящ за работа в условия на ограничени ресурси. Имаше проблеми и с разпределението на изчисленията. За ефективна работа, МАРС се нуждаеше от хардуерна поддръжка за 32-битово умножение и ротация на променлив брой битове, което отново налагаше ограничения на списъка с поддържани платформи.
МАРС също така се оказа достатъчно уязвим на атаки по време и енергийно потребление, имаше проблеми с разширяването на ключовете "на място", а прекалено сложността му затрудняваше анализа на архитектурата и създаваше допълнителни проблеми на етапа на практическа реализация. С други думи, на фона на другите финалисти, МАРС изглеждаше като истински аутсайдер.
RC6
Алгоритъмът наследи част от преобразованията си от предшественика си, RC5, внимателно проучен по-рано, което в комбинация с простата и ясна структура го правеше напълно прозрачен за експертите и изключваше наличието на "закладки". Освен това, RC6 демонстрираше рекордни скорости на обработка на данни на 32-битови платформи, а процедурите за криптиране и декриптиране бяха реализирани абсолютно идентично.
Но алгоритъмът имаше същите проблеми, които споменахме по-горе за МАРС: уязвимост на атаки по странични канали, зависимост на производителността от поддръжката на 32-битови операции, както и проблеми с паралелни изчисления, разширяване на ключовете и изисквания за хардуерни ресурси. Поради това, той не можеше да бъде избран за победител.
Twofish
Twofish се оказа доста бърз и добре оптимизиран за работа на слабо мощни устройства, отличаваше се с възможности за разширяване на ключовете и предлагаше няколко варианта за реализация, което позволяваше тънко адаптиране към конкретни задачи. В същото време "две рибки" бяха уязвими на атаки от странични канали (в частност, от време и консумация на енергия), не се справяха особено добре с многопроцесорни системи и се отличаваха с прекомерна сложност, което, между другото, оказа влияние и на скоростта на разширение на ключа.
Serpent
Алгоритъмът имаше проста и ясна структура, което значително улесняваше одита му, не изискваше особено мощни хардуерни платформи, предлагаше поддръжка за разширяване на ключовете "в движение" и сравнително лесно се поддаваше на модификации, с което се отличаваше от своите опоненти. Въпреки това, Serpent беше по принцип най-бавният от финалистите, а процедурата за криптиране и декриптиране на информация в него коренно се различаваше и изискваше принципно различни подходи за реализация.
Rijndael
Rijndael се оказа изключително близък до идеала: алгоритъмът напълно отговаряше на изискванията на NIST, като в същото време не отстъпваше, а по съвкупност от характеристики значително превъзхождаше конкурентите. Слабите места на Рейндал бяха само две: уязвимост на атаките по консумация на енергия в процедурата за разширяване на ключа, което е доста специфичен сценарий, и определени проблеми с разширяването на ключа "в движение" (този механизъм работеше без ограничения само при двама от конкурентите — Serpent и Twofish). Освен това, според оценките на експертите, Рейндал имаше малко по-малък запас от криптостойкост отколкото Serpent, Twofish и MARS, което, в интерес на истината, беше повече от компенсирано от устойчивостта си на преобладаващото мнозинство от разновидностите на атаки от странични канали и широк спектър от възможности за реализация.
Категория
Serpent
Twofish
МАРС
RC6
Rijndael
Криптостойкост
+
+
+
+
+
Запас криптостойкост
++
++
++
+
+
Скорост на криптиране при софтуерна реализация
—
±
±
+
+
Скорост на разширение на ключа при софтуерна реализация
±
—
±
±
+
Смарт карти с голям обем ресурси
+
+
—
±
++
Смарт карти с ограничен обем ресурси
±
+
—
±
++
Хардуерна реализация (FPGA)
+
+
—
±
+
Хардуерна реализация (специализиран чип)
+
±
—
—
+
Защита от атаки по време на изпълнение и консумация на енергия
+
±
—
—
+
Защита от атаки чрез потребление мощност на процедурата за разширение на ключа
±
±
±
±
—
Защита от атаки чрез потребление мощност на реализации в смарт-карти
±
+
—
±
+
Възможност за разширение на ключа "на лето"
+
+
±
±
±
Наличие на варианти за реализация (без загуби в съвместимостта)
+
+
±
±
+
Възможност за паралелни изчисления
±
±
±
±
+
По съвкупност от характеристики, Рейндал значително изпревари конкурентите, така че резултатът от финалното гласуване беше напълно закономерен: алгоритъмът спечели убедителна победа, получавайки 86 гласа "за" и само 10 "против". Serpent зае почетно второ място с 59 гласа, докато Twofish се нареди на трето място с 31 глас. След тях следва RC6 с 23 гласа, а MARS логично зае последното място, получавайки само 13 гласа "за" и 83 "против".
На 2 октомври 2000 година Rijndael бе обявен за победител в конкурса AES, като традиционно смени името си на Advanced Encryption Standard, под което е известен и до днешно време. Процесът на стандартизация продължи около година: на 26 ноември 2001 година AES бе включен в списъка на Федералните стандарти за обработка на информация, получавайки индекс FIPS 197. Новият алгоритъм беше високо оценен и от АНБ, а от юни 2003 година Агенцията за национална сигурност на САЩ дори призна AES с 256-битов ключ за достатъчно надежден за осигуряване на безопасността на документи от категория "строго секретно".
Външни дискове WD My Book с поддръжка на хардуерно шифриране AES-256
Благодарение на съчетанието от висока надеждност и производителност, Advanced Encryption Standard бързо спечели световна признателност, станал один от най-популярните алгоритми за симетрично шифриране в света и влязъл в състава на множество криптографски библиотеки (OpenSSL, GnuTLS, Crypto API на Linux и др.). В момента AES се използва широко в приложения с корпоративен и потребителски характер, а поддръжката му е реализирана в много различни устройства. По-специално, именно хардуерното шифриране AES-256 се прилага във външните дискове Western Digital от семейството My Book за осигуряване на защита на съхраняваните данни. Нека се запознаем по-близо с тези устройства.
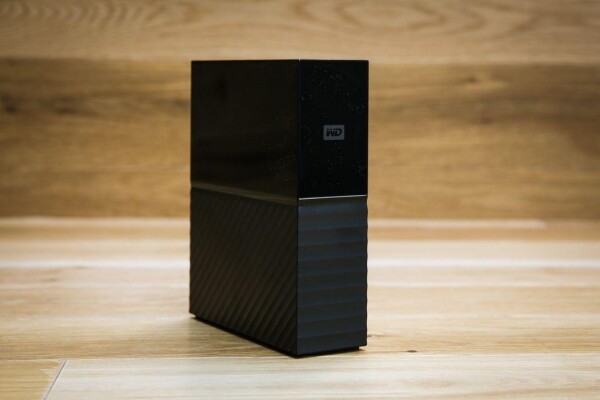
Линията на настолни хард дискове WD My Book включва шест модели с различен капацитет: 4, 6, 8, 10, 12 и 14 терабайта, което позволява избор на устройство, оптимално съобразено с вашите нужди. По подразбиране, външните HDD използват файловата система exFAT, осигуряваща съвместимост с широк спектър операционни системи, включително Microsoft Windows 7, 8, 8.1 и 10, както и Apple macOS версии 10.13 (High Sierra) и по-нови. Потребителите на ОС Linux имат възможност да монтират диска с помощта на драйвер exfat-nofuse.
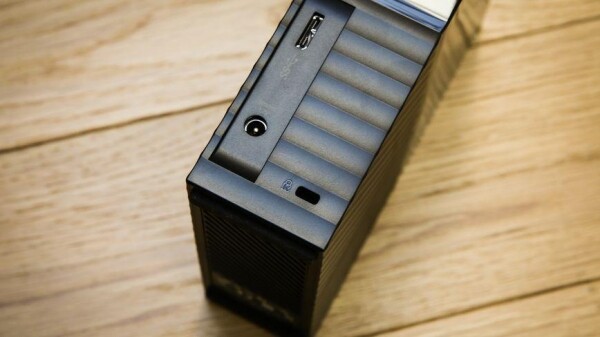
Свързването на My Book с компютър се извършва с помощта на високоскоростен интерфейс USB 3.0, обратно съвместим с USB 2.0. От една страна, това позволява предаване на файлове с максимална възможна скорост, тъй като капацитетът на USB SuperSpeed е 5 Гбит/с (т.е. 640 МБ/с), което е повече от достатъчно. В същото време функцията за обратно съвместимост осигурява поддръжка на почти всички устройства, произведени през последните 10 години.
Въпреки че My Book не изисква инсталиране на допълнителен софтуер благодаря на технологията за автоматично разпознаване и конфигуриране на периферни устройства Plug and Play, все пак препоръчваме да се възползвате от фирмения софтуерен пакет WD Discovery, който се предлага с всяко устройство.
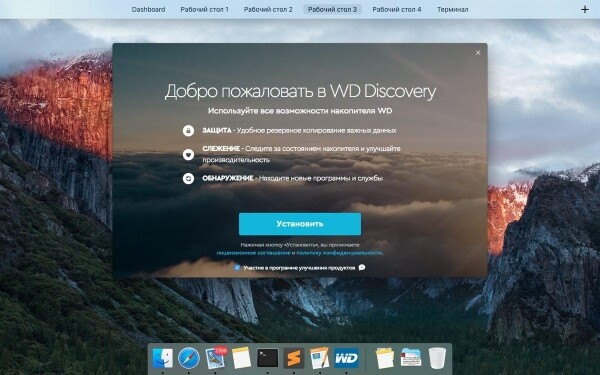
Комплектът включва следните приложения:
WD Drive Utilities
Програмата позволява да получите актуална информация за текущото състояние на диска базирана на данни S.M.A.R.T. и да проверите хард диска за наличие на повредени сектори. Освен това, с помощта на Drive Utilities можете бързо да унищожите всички данни, записани на вашия My Book: в този случай файловете ще бъдат не просто изтрити, а напълно записани няколко пъти, така че възстановяването им след приключване на процедурата вече няма да е възможно.
WD Backup
С използването на този инструмент можете да настроите резервно копие според зададено разписание. Струва си да се спомене, че WD Backup поддържа работа с Google Drive и Dropbox, позволявайки ви да изберете всякакви възможни комбинации „източник-цел” при създаване на резервно копие. По този начин можете да настроите автоматичен трансфер на данни от My Book в облака или да импортирате необходимите файлове и папки от изброените услуги както на външен диск, така и на локалната машина. Освен това е предвидена възможност за синхронизация с вашия акаунт в социалната мрежа Facebook, което позволява автоматично създаване на резервни копия на снимки и видеозаписи от вашия профил.
WD Security
С помощта на този инструмент можете да ограничите достъпа до устройството с парола и да управлявате шифроването на данни. Всичко, което е необходимо, е да зададете парола (нейната максимална дължина може да достига до 25 символа), след което всички данни на диска ще бъдат шифрована, а достъпът до съхранените файлове ще може да получи само онзи, който знае кодовата фраза. За по-голямо удобство WD Security позволява да създадете списък с доверени устройства, с които My Book ще се отключва автоматично.
Подчертаваме, че WD Security предоставя единствено удобен визуален интерфейс за управление на криптографската защита, докато шифроването на данни се осъществява от самото външно устройство на хардуерно ниво. Този подход осигурява редица важни предимства, а именно:
- отговорният за създаването на ключовете за шифроване е хардуерният генератор на случайни числа, а не ПСЧ, което помага за постигане на висока степен на ентропия и увеличава тяхната криптографска устойчивост;
- в процеса на шифроване и дешифроване криптографските ключове не се извеждат в оперативната памет на компютъра, нито се създават времеви копия на обработваните файлове в скрити папки на системния диск, което помага да се минимизира вероятността от тяхното прихващане;
- скоростта на обработка на файловете изобщо не зависи от производителността на клиентското устройство;
- след активирането на защитата, шифроването на файловете ще се осъществява автоматично, „на лето”, без да изисква допълнителни действия от страна на потребителя.
Всичко изброено по-горе гарантира сигурността на данните и практически напълно изключва вероятността от кражба на конфиденциална информация. Със счетоводството на допълнителните възможности на хранилището, My Book става едно от най-добре защитените хранилища на достъпния руски пазар.
Източник: habr.com
