

Здравей, Хабр! В коментарите на един от нашите читателите зададоха интересен въпрос: “Защо е нужна флашка с хардуерно криптиране, когато има TrueCrypt?”, – и дори изразиха известни опасения относно това “Как може да се уверим, че в софтуера и хардуерната част на Kingston не има вградени зловредни елементи?”. Ние кратко отговорихме на тези въпроси, но след това решихме, че темата заслужава задълбочено разглеждане. С това ще се занимаем в този пост.
Хардуерното криптиране AES, подобно на софтуерното, съществува отдавна, но как точно то защитава важни данни на флаш-паметта? Кой сертифицира подобни устройства и можем ли да се доверим на тези сертификати? Кому изобщо са нужни такива “сложни” флашки, след като можем да използваме безплатни програми като TrueCrypt или BitLocker. Както виждате, зададената в коментарите тема поражда наистина много въпроси. Нека се опитаме да разберем всичко това.
С какво хардуерното криптиране се различава от софтуерното?
В случая с флаш-паметта (както и с HDD и SSD) за осъществяването на хардуерното криптиране на данни се използва специален чип, разположен на печатната платка на устройството. В него е вграден генератор на случайни числа, който създава ключове за криптиране. Данните се криптират автоматично и се дешифрират мигновено при въвеждане на потребителската парола. В този сценарий достъпът до данните без парола е практически невъзможен.
При използването на софтуерно криптиране “блокирането” на данните на устройството се осигурява от външно софтуерно приложение, което служи като бюджетна алтернатива на хардуерните методи за криптиране. Недостатъците на такова софтуерно решение могат да включват обикновено изискване за редовни актуализации, за да осигури устойчивост на постоянно подобряващите се методи за хакване. Освен това за дешифриране на данните се използват мощностите на компютърния процесор (а не на отделен хардуерен чип), и всъщност нивото на защита на компютъра определя нивото на защита на устройството.
Основната характеристика на устройствата с хардуерно криптиране е отделен криптографски процесор, наличието на който показва, че ключовете за криптиране никога не напускат USB флаш паметта, за разлика от софтуерните ключове, които могат временно да се съхраняват в оперативната памет на компютъра или на твърдия диск. А тъй като софтуерното криптиране използва паметта на ПК за съхраняване на броя опити за вход в системата, то не може да спре атаки с груба сила върху паролата или ключа. Броячът на опитите за вход може постоянно да бъде нулиран от злонамерен потребител, докато програмата за автоматично разбиване на пароли не открие необходимата комбинация.
Между другото…, в коментарите към статията “” потребителите също отбелязаха, че, например, програмата TrueCrypt предлага портативен режим на работа. Въпреки това, това не е голямо предимство. Работата е там, че в такъв случай програмата за криптиране се съхранява в паметта на флаш устройството, което я прави по-уязвима на атаки.
В крайна сметка: софтуерният подход не осигурява толкова висок ниво на сигурност, колкото AES криптирането. Това е по-скоро базова защита. От друга страна – софтуерното криптиране на важни данни все пак е по-добро от напълно липсата на криптиране. И този факт ни позволява ясно да разграничим тези типове криптография: хардуерното криптиране на флаш памети е необходимо, по-скоро за корпоративния сектор (напр. когато служителите на компанията използват устройства, предоставени на работа); а софтуерното е по-подходящо за потребителски нужди.
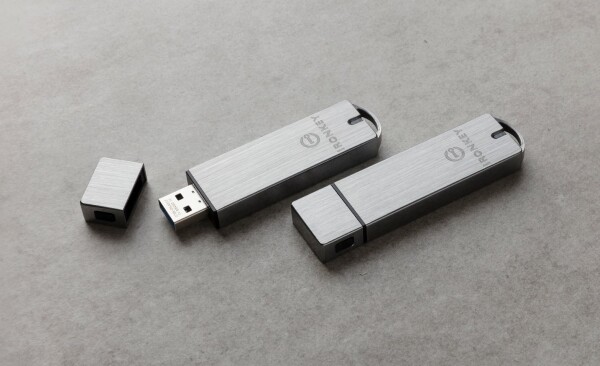
Въпреки това, Kingston разделя своите модели устройства (например, IronKey S1000) на версии Basic (основна) и Enterprise (корпоративна). По отношение на функционалността и свойствата на защитата те са практически идентични едни на други, но корпоративната версия предлага възможност за управление на устройството чрез софтуера SafeConsole/IronKey EMS. Чрез този софтуер, устройството работи или с облачни, или с локални сървъри за дистанционно прилагане на политики за паролна защита и достъп. На потребителите се предоставят възможности за възстановяване на забравени пароли, а на администраторите – за превключване на неизползвани устройства към нови задачи.
Как работят флашките на Kingston с AES шифроване?
Kingston използва 256-битово хардуерно шифроване AES-XTS (с помощта на допълнителен пълноразмерен ключ) за всички свои защитени устройства. Както вече споменахме по-горе, флашките съдържат в своята компонентна база отделен чип за шифроване и де-шифроване на данни, който функционира като постоянно активен генератор на случайни числа.
Когато свържете устройството към USB порта за първи път, майстор настройка инициализация предлага да зададете майстор парола за достъп до устройството. След активиране на устройството алгоритмите за шифроване автоматично ще започнат своята работа в съответствие с предпочитанията на потребителя.
При това, принципът на работа на флашката остава непроменен за потребителя – той все още може да изтегля и съхранява файлове в паметта на устройството, както при работа с обикновена USB флашка. Единствената разлика е, че при свързването на флашката към нов компютър ще е необходимо да въведете зададената парола за достъп до информацията си.
Защо и на кого са нужни флашки с хардуерно шифроване?
За организации, в които конфиденциалните данни са част от бизнеса (независимо дали става въпрос за финансови, медицински или държавни институции), шифроването е най-надеждното средство за защита. хардуерно криптиране AES – мащабируемо решение, което може да се използва от всякакви компании: от частни лица и малки предприятия до големи корпорации, както и военни и правителствени организации. Ако разгледаме въпроса малко по-конкретно, използването на криптирани USB флаш устройства е задължително:
- За да се осигури безопасността на конфиденциалните данни на компанията
- За защита на информацията за клиентите
- За защита на компаниите от загуба на печалба и лоялност на клиентите
Струва си да се отбележи, че някои производители на защитени флаш устройства (между които и компанията Kingston) предлагат индивидуални решения за корпорации, разработени според нуждите и задачите на клиентите. Но и масовите линии (между които флашките DataTraveler) отлично се справят със своите задачи и са способни да осигурят корпоративен клас безопасност.
1. Осигуряване на безопасността на конфиденциалните данни на компанията
През 2017 г. жител на Лондон откри в един от парковете USB флаш устройство, на което имаше незаключена информация относно безопасността на летище Хийтроу, включително местоположението на камерите за наблюдение, подробна информация за мерките за защита при пристигане на високопоставени лица. Също така на флашката имаше данни за електронни пропуски и кодове за достъп до закрити зони на летището.
Анализаторите посочват като причина за подобни ситуации кибернеп грамотността на служителите в компаниите, които могат да "излеят" секретни данни по собствена небрежност. Флаш устройства с хардуерно криптиране отчасти решават този проблем, тъй като в случай на загуба на такова устройство – достъпът до данните на него без основната парола на същия служител от охраната няма да е възможен. Във всеки случай, това не отменя необходимостта служителите да бъдат обучени как да боравят с флаш устройства, дори когато става въпрос за устройства, защитени с криптиране.
2. Защита на информацията за клиентите
Още по-важна задача за всяка организация е грижата за клиентските данни, които не трябва да бъдат изложени на риск от компрометиране. Всъщност, именно тази информация най-често се предава между различни сектори на бизнеса и обикновено е конфиденциална: например, тя може да съдържа данни за финансови операции, медицинска история и т.н.
3. Защита срещу загуба на печалби и лоялност на клиентите
Използването на USB устройства с хардуерно криптиране може да помогне за предотвратяване на разрушителни последствия за организациите. Компаниите, които нарушават закона за защита на личните данни, могат да получат големи глоби. Следователно, трябва да се постави въпросът дали си струва рискът от обмен на информация без подходяща защита?
Дори без да се вземат предвид финансовите последици, количеството време и ресурси, изразходвани за коригиране на възникнали проблеми със сигурността, може да бъде също толкова значително. Освен това, ако изтичането на данни е компрометирало клиентската информация, компанията рискува лоялността към бранда, особено на пазари, където съществуват конкуренти, предлагащи аналогични продукти или услуги.
Кой гарантира отсъствието на "закладки" от производителя при използването на флашки с хардуерно криптиране?
В повдигнатата от нас тема този въпрос, може би, е един от най-важните. Сред коментарите на статията за Kingston DataTraveler не попаднахме на един интересен въпрос: "Имате ли одит на вашите устройства от независими специалисти?" Честно казано..., напълно логичен интерес: потребителите искат да се уверят, че в нашите USB флашки няма разпространени грешки, като слабо криптиране или възможност за заобикаляне на паролата. И в тази част на статията ще разкажем за сертификационните процедури, през които преминават флашките Kingston преди да получат статут на наистина безопасни устройства.
Кой гарантира надеждността? Изглежда, можем да кажем, че "Kingston произведе - той и гарантира". Но в този случай подобно изявление би било невярно, тъй като производителят е заинтересована страна. Ето защо всички продукти преминават проверка от трети лица с независима експертиза. Конкретно, устройствата на Kingston с хардуерно криптиране (с изключение на DTLPG3) са част от програмата за валидиране на криптографски модули (Cryptographic Module Validation Program или CMVP) и са сертифицирани по федералния стандарт за обработка на информация (Federal Information Processing Standard или FIPS). Също така, устройствата се сертифицират по стандартите GLBA, HIPPA, HITECH, PCI и GTSA.
1. Програма за валидиране на криптографски модули
Програмата CMVP е съвместен проект на Националния институт за стандарти и технологии при Министерството на търговията на САЩ и Канадския център за киберсигурност. Целта на проекта е да се стимулира търсенето на проверени криптографски устройства и да се предоставят показатели за сигурност на федералните агенции и регулираните отрасли (като финансови и медицински институции), които се използват при закупуването на оборудване.
Проверките на устройствата за съответствие на набор от криптографски изисквания и изисквания за сигурност се извършват от независими лаборатории по криптография и тестване на сигурността, акредитирани от NVLAP (National Voluntary Laboratory Accreditation Program / "Национална програма за доброволна акредитация на лаборатории"). При това всяко лабораторно заключение се проверява за съответствие с Федералния стандарт за обработка на информация (FIPS) 140-2 и се потвърджава от CMVP.
Модулите, потвърдени като отговарящи на стандарта FIPS 140-2, се препоръчват за използване от федералните агенции на САЩ и Канада до 22 септември 2026 година. След това те ще попаднат в архивния списък, макар и да могат да се използват все още. Крайният срок за приемане на заявки за валидиране по стандарта FIPS 140-3 изтече на 22 септември 2020 година. След като преминат проверките, устройствата ще бъдат преместени за пет години в активния списък на проверените и надеждни устройства. Ако криптографското устройство не премине проверката – използването му в държавните учреждения на САЩ и Канада не се препоръчва.
2. Какви изисквания за сигурност поставя сертификация FIPS?
Злотоношението на данни дори от незасвидетелстван диск с криптиране е сложно и е по силите на малцина, затова при избора на потребителско устройство за домашна употреба с наличието на сертификат може и да не е нужно да се тревожите. В корпоративния сектор обаче ситуацията е различна: при избора на защитени USB устройства, компаниите често придават значение на нивата на сертификация FIPS. Въпреки това не всички имат ясна представа за това какво означават тези нива.
Настоящият стандарт FIPS 140-2 определя четири различни нива на сигурност, на които могат да отговарят флаш устройствата. Първото ниво предлага умерен набор от функции за сигурност. Четвъртото ниво предполага строги изисквания за самозащита на устройствата. Нивата две и три осигуряват градация на тези изисквания и формират някаква златна среда.
- Първо ниво на сигурност: за USB устройства, сертифицирани на първо ниво, се предполага използването на поне един алгоритъм за криптиране или друга функция за осигуряване на сигурността.
- Второ ниво на сигурност: тук от устройството се изисква не само осигуряване на криптографска защита, но и регистриране на неразрешени прониквания на микропрограмно ниво, ако някой се опита да отвори устройството.
- Трето ниво на сигурност: предвижда предотвратяване на взломи чрез унищожаване на "ключовете" за криптиране. Тоест се изисква наличие на отговорна реакция при опити за проникване. Също така третото ниво гарантира по-високо ниво на защита от електромагнитни смущения: тоест не е възможно да се прочетат данни от флаш устройството, използвайки безжични устройства за атакуване.
- Четвърто ниво на сигурност: най-високото ниво, което предполага пълна защита на криптографския модул, осигуряваща максимална вероятност за откритие и противодействие на всякакви опити за неразрешен достъп от страна на трети лица. Флаш устройствата, получили сертификат четвърто ниво, включват и такива опции за защита, които не позволяват хакерство посредством изменение на напрежението и температурата на околната среда.
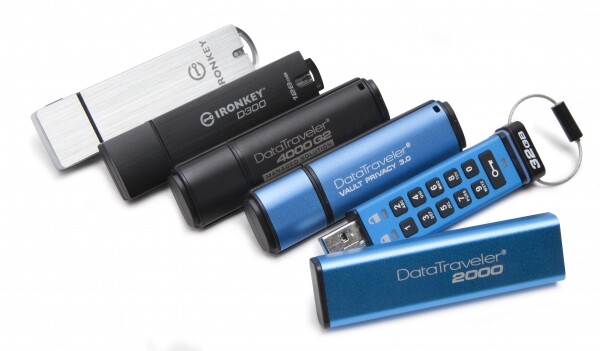
Според стандарта FIPS 140-2 трето ниво, сертифицираните носители на Kingston са: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. Ключовата особеност на тези устройства е способността им да реагират на опити за неоторизиран достъп: при 10 последователно грешни въвеждания на паролата, данните на устройството ще бъдат унищожени.
Какво друго могат да правят флашките Kingston, освен да шифрират?
Когато става дума за пълна сигурност на данните, наред с хардуерното шифриране на флаш-накопителите, на помощ идват вградените антивируси, защита от външни въздействия, синхронизация с лични облаци и други функции, за които ще говорим по-долу. Няма значителна разлика при флашките с софтуерно шифриране. „Дяволът“ е в детайлите. И ето каквито са те.
1. Kingston DataTraveler 2000
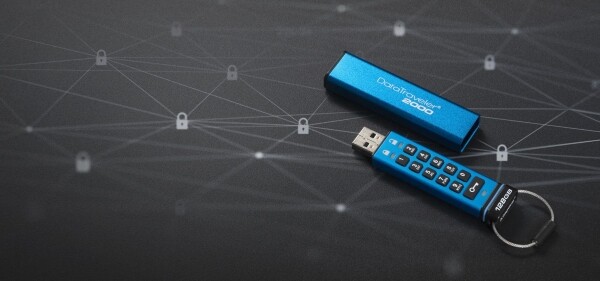
Да вземем за пример USB-накопителя . Това е един от флашките с хардуерно шифриране, но и единственият с собствена физическа клавиатура на корпуса. Тази клавиатура с 11 бутона прави DT2000 напълно независим от хост-системите (за да използвате DataTraveler 2000, трябва да натиснете бутона „Ключ“, след това да въведете паролата си и отново да натиснете бутона „Ключ“). Освен това, този флаш носител има защита IP57 от вода и прах (изненадващо, Kingston никъде не посочва това нито на опаковката, нито в спецификациите на официалния сайт).
Вътре в DataTraveler 2000 има литиево-полимерна батерия (с капацитет 40 мАч), и Kingston съветва клиентите да включат устройството в USB порта поне за час, преди да го използват, за да може батерията да се зареди. Между другото, в един от предишните материали : няма причина за притеснение – в зарядното устройство флашката не се активира, тъй като не липсват заявки към контролера от системата. Затова никой няма да краде вашите данни чрез безжични нападения.
2. Kingston DataTraveler Locker+ G3
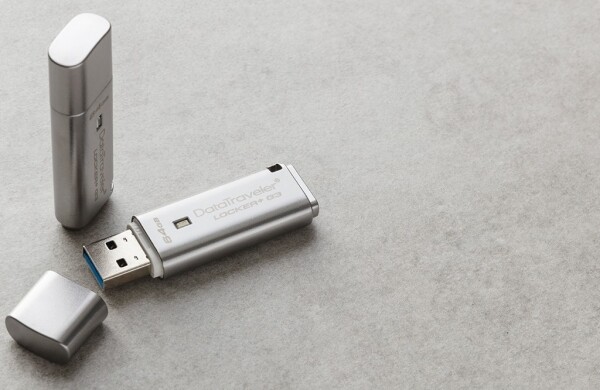
Ако говорим за модела Kingston – той привлича вниманието с възможността да настроите резервно копие на данните от флашката в облачно хранилище Google, OneDrive, Amazon Cloud или Dropbox. Предвидена е и синхронизация на данни с тези услуги.
Един от въпросите, които читателите ни задават, е: “Как да вземем криптирани данни от резервно копие?”. Много просто. Става въпрос, че при синхронизация с облака информацията се дешифрира, а защитата на резервното копие в облака зависи от възможностите на самото облако. Следователно подобни процедури се извършват изцяло по усмотрение на потребителя. Без неговото разрешение няма да има износ на данни в облака.
3. Kingston DataTraveler Vault Privacy 3.0
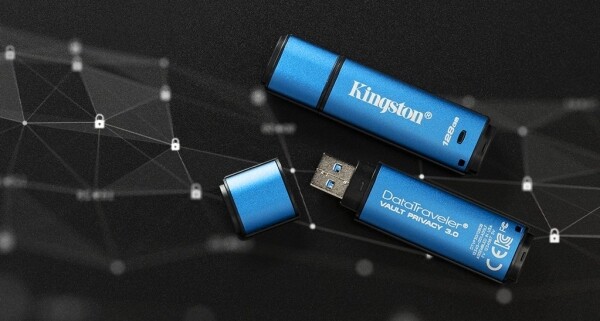
А ето, че устройствата Kingston предлагат и вградена антивирусна програма Drive Security от компанията ESET. Тя защитава данните от вируси, шпионски софтуер, троянски коне, „червеи“, руткити и подключения към чужди компютри. Антивирусът веднага ще предупреди притежателя на устройството за потенциални заплахи, ако те бъдат открити. В същото време потребителят не е задължен сам да инсталира антивирусен софтуер и да заплаща за тази опция. ESET Drive Security е предварително инсталиран на флаш паметта с лиценз за пет години.
Kingston DT Vault Privacy 3.0 е проектиран и насочен основно към ИТ специалисти. Той позволява на администраторите да го използват като автономно устройство или да го добавят като част от решение за централизирано управление, а също така може да се използва за настройка или отдалечено нулиране на пароли и настройка на политики за устройства. Kingston дори добави USB 3.0, който позволява прехвърляне на защитени данни много по-бързо, отколкото чрез USB 2.0.
Като цяло DT Vault Privacy 3.0 е отличен вариант за корпоративния сектор и организации, на които е необходима максимална защита на данните. Освен това може да бъде препоръчан на всички потребители, които използват компютри, намиращи се в обществени мрежи.
За допълнителна информация относно продуктите на Kingston, моля, свържете се с .
Източник: habr.com
