

Здравейте, приятели! Радваме се да ви приветстваме на нашия нов курс FortiAnalyzer Getting Started. В курса вече разгледахме функционалността на FortiAnalyzer, но се спирахме на нея доста повърхностно. Сега искам по-подробно да ви разкажа за този продукт, неговите цели, задачи и възможности. Този курс трябва да бъде по-малко обемен от предишния, но се надявам, че ще бъде интересен и познавателен.
Тъй като урокът се оказа напълно теоретичен, за ваше удобство решихме да го представим и в формат на статия.
В хода на този курс ще разгледаме следните моменти:
- Общи сведения за продукта, неговото предназначение, задачите, които решава, и ключовите характеристики
- Ще подготвим макет и подробно ще разгледаме началната конфигурация на FortiAnalyzer
- Ще се запознаем с механизма за съхранение, обработка и филтриране на логове за удобно търсене, както и с механизма FortiView, който представя визуална информация за състоянието на мрежата под формата на различни графики, диаграми и други виджети
- Ще разгледаме процеса на създаване на съществуващи отчети, както и ще научим как да създаваме свои собствени отчети и да редактираме съществуващи отчети
- Ще преминем през основните въпроси, свързани с администрирането на FortiAnalyzer
- Отново ще обсъдим схемата на лицензиране — вече ви разказах за нея в 11-ия урок на курса , но, както се казва, повторението е майка на учението.
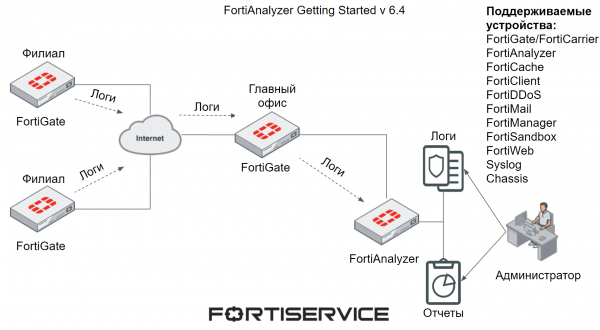
Основното предназначение на FortiAnalyzer е централизирано съхранение на логовете от едно или няколко устройства на компанията Fortinet, както и тяхната обработка и анализ. Това позволява на администраторите по сигурността да следят различни мрежови събития и събития за сигурност от едно място, бързо да получават необходимата информация от логовете и виджетите, а също така да генерират отчети за всички или интересуващи устройства.
Списъкът на устройствата, от които FortiAnalyzer може да приема логове и да ги анализира, е представен на изображението по-долу.
FortiAnalyzer се отличава с три ключови характеристики — отчетност, известия, архивиране. Нека разгледаме всяка от тях.
Отчетността — отчетите предоставят визуално представяне на мрежовите събития, събитията за сигурност, различни активности, които се случват на поддържаните устройства. Механизмът за отчетност събира необходимите данни от наличните логове и ги представя в удобно за четене и анализиране вид. Чрез отчетите може бързо да се получи необходимата информация за производителността на устройствата, сигурността на мрежата, най-посещаваните ресурси и т.н. Вариантите са многобройни. Също така, отчетите могат да се използват за анализ на състоянието на мрежата и поддържаните устройства за продължителен период от време. Често те са незаменими при разследване на различни инциденти за сигурност.
Уведомленията позволяват бърза реакция на различни заплахи, възникващи в мрежата. Системата генерира уведомления, когато се появят логове, които отговарят на предварително конфигурирани условия — откритие на вирус, експлоатация на различни уязвимости и т.н. Тези уведомления могат да се видят в уеб интерфейса на FortiAnalyzer, а също така могат да се настроят за изпращане по протокол SNMP, на syslog сървър, а също и на определени имейл адреси.
Архивирането позволява запазването на FortiAnalyzer копия на различно съдържание, преминаващо през мрежата. Обикновено това се използва в съчетание с механизма DLP за съхранение на различни файлове, попадащи под различни правила на този механизъм. Това също така може да бъде полезно при разследване на различни инциденти за сигурност.
Още една интересна особеност е възможността за използване на административни домейни. Технологията позволява създаването на групи устройства по различни признаци — типове устройства, географско положение и т.н. Създаването на такива групи устройства има следните цели:
- Групирането на устройства по сходни признаци за удобство при мониторинг и управление — например, устройствата са групирани по географско положение. Необходимо ви е да намерите информация в логовете за устройства, намиращи се в една група. Вместо да филтрирате логовете внимателно, просто разглеждате логовете за необходимия административен домейн и търсите необходимата информация.
- За разделяне на административния достъп — всеки административен домейн може да има един или повече администратори, които имат достъп само до този административен домейн.
- Ефективното управление на дисковото пространство и политиките за съхранение на данни, получени от устройства — вместо да създавате единна конфигурация за съхранение на данни за всички устройства, административните домейни позволяват да се задават по-подходящи конфигурации за отделни групи устройства. Това може да бъде полезно, ако разполагате с няколко устройства и от една група устройства е необходимо да съхранявате данни за година, а от друга — за 3 години. Съответно, за всяка група може да се выдели подходящо дисково пространство — за група, генерираща голямо количество логове, да се отдели повече място, а за друга група — по-малко.
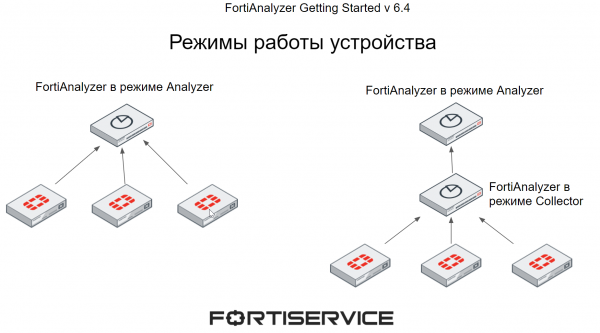
FortiAnalyzer може да работи в два режима — Analyzer и Collector. Режимът на работа се избира в зависимост от индивидуалните изисквания и топологията на мрежата.
Когато FortiAnalyzer работи в режим Analyzer, той действа като основен агрегатор на логовете от един или повече сборника на логове. Сборниците на логове са както FortiAnalyzer в режим Collector, така и други устройства, поддържани от FortiAnalyzer (списъкът им беше представен по-горе на илюстрацията). Този режим на работа се използва по подразбиране.
Когато FortiAnalyzer работи в режим Collector, той събира логовете от други устройства и след това ги прехвърля на друго устройство, като FortiAnalyzer в режим Analyzer или Syslog. В режим Collector FortiAnalyzer не може да използва повечето функции, като отчитане и известия, тъй като основната му цел е да събира и прехвърля логове.
Използвайки няколко устройства FortiAnalyzer в различни режими, може да се увеличи производителността — FortiAnalyzer в режим Collector събира логовете от всички устройства и ги изпраща на Analyzer за последващ анализ, което позволява на FortiAnalyzer в режим Analyzer да спестява ресурси, изразходвани за прием на логове от множество устройства, и напълно да се съсредоточи върху обработката на логовете.
FortiAnalyzer поддържа декларативен SQL език за заявки за регистрация и отчитане. С него логовете се представят в четим вид. Също така, чрез този език за заявки се генерират различни отчети. За някои възможности за отчетност са необходими определени познания по SQL и бази данни, но често вградените възможности на FortiAnalyzer позволяват да се обходим без тези знания. Ще се сблъскаме с това отново, когато разглеждаме механизма за отчетност.
Самият FortiAnalyzer може да бъде представен в няколко варианта. Това може да бъде отделно физическо устройство, виртуална машина — поддържат се различни хипервизори, техният пълен списък можете да намерите в . Също така може да бъде разположен в специализирани инфраструктури — AWS, Azure, Google Cloud и други. И последният вариант — FortiAnalyzer Cloud — облачна услуга, предоставяна от компанията Fortinet.
На следващия урок ще подготвим макета за по-нататъшни практическите работи. За да не го пропуснете, абонирайте се за нашия .
Също така можете да следите обновленията на следните ресурси:
Източник: habr.com
