

Добре дошли в третата публикация от поредицата статии, посветени на Cisco ISE. Всяка от статиите в поредицата е посочена по-долу:
В тази публикация ще се запознаете с гостенския достъп, както и с ръководство стъпка по стъпка за интегриране на Cisco ISE и FortiGate за конфигуриране на FortiAP — точка за достъп от Fortinet (в общи линии е подходящо всяко устройство, което поддържа RADIUS CoA — Промяна на разрешение).
Допълнително прилагам нашите статии .
Забележка: Устройствата Check Point SMB не поддържат RADIUS CoA.
Чудесно на английски език описва как да създадете гостенски достъп с помощта на Cisco ISE на Cisco WLC (Wireless Controller). Нека разберем!
1. Въведение
Гостенският достъп (портал) позволява предоставяне на достъп до интернет или до вътрешни ресурси за гости и потребители, които не искате да допускате в своята локална мрежа. Съществуват 3 предварително зададени типа гостенски портал (Guest portal):
Hotspot Guest portal — достъп до мрежата на гостите се предоставя без данни за вход. Обикновено от потребителите се изисква да приемат “Политиката за ползване и конфиденциалност” на компанията, преди да получат достъп до мрежата.
Sponsored-Guest portal — достъпът до мрежата и данните за вход се издават от спонсор — потребителят, отговорен за създаването на гостенски акаунти в Cisco ISE.
Self-Registered Guest portal — в този случай гостите използват съществуващи данни за вход или сами създават акаунт с данни за вход, като е необходимо одобрение от спонсора за получаване на достъп до мрежата.
На Cisco ISE можете да разположите множество портали едновременно. По подразбиране на гостенския портал потребителят вижда логото на Cisco и стандартни общи фрази. Всичко това може да бъде персонализирано и дори е възможно да се установи показване на задължителна реклама преди получаването на достъп.
Настройката на гостенския достъп може да бъде разделена на 4 основни етапа: настройка на FortiAP, установяване на свързаност между Cisco ISE и FortiAP, създаване на гостенски портал и настройка на политиката за достъп.
2. Настройка на FortiAP на FortiGate
FortiGate е контролер за точки за достъп и всички настройки се извършват на него. Точките за достъп FortiAP поддържат PoE, така че веднага след като я свържете в мрежата през Ethernet, можете да започнете настройката.
1) На FortiGate отидете в раздела WiFi & Switch Controller > Managed FortiAPs > Create New > Managed APИзползвайки уникалния сериен номер на точката за достъп, който е посочен на самата точка за достъп, добавете я като обект. Или тя може да се открие сама и след това щракнете Авторизиране с десен бутон на мишката.
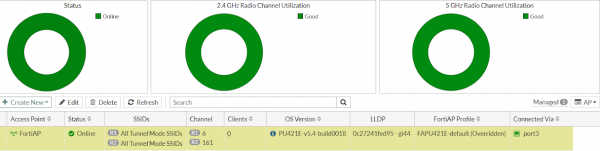
2) Настройките на FortiAP могат да бъдат по подразбиране, за пример оставете така, както е на екрана. Настоятелно препоръчвам да активирате режима на 5 GHz, тъй като някои устройства не поддържат 2.4 GHz.
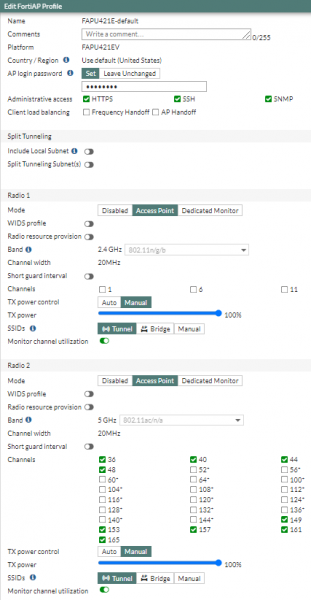
3) След това в раздела WiFi & Switch Controller > FortiAP Profiles > Създайте нов създаваме профил на настройките за точката за достъп (версия на протокола 802.11, режим на SSID, честота на канала и тяхното количество).
Пример на настройки на FortiAP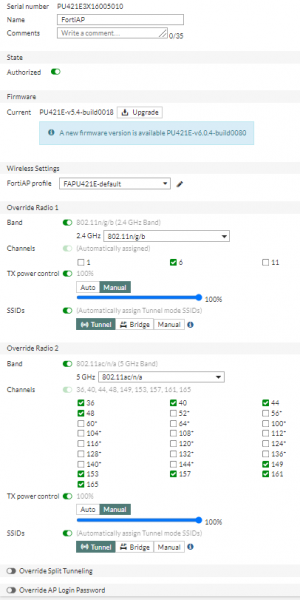
4) Следващата стъпка е създаването на SSID. Превключете на раздела WiFi & Switch Controller > SSIDs > Създайте ново > SSID. Тук от важното следва да настроите:
адресното пространство за гостов WLAN — IP/Netmask
RADIUS счетоводство и Secure Fabric Connection в полето Administrative Access
Опцията Device Detection
SSID и опцията Broadcast SSID
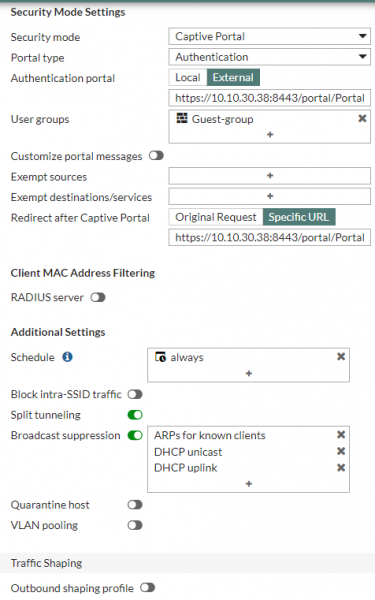
Настройки на Security Mode > Captive Portal
Authentication Portal — External и вмъкнете линка към създения гост портала от Cisco ISE от т. 20
Група потребители — Guest Group — External — добавете RADIUS на Cisco ISE (т. 6 и следващите)
Пример на настройка на SSID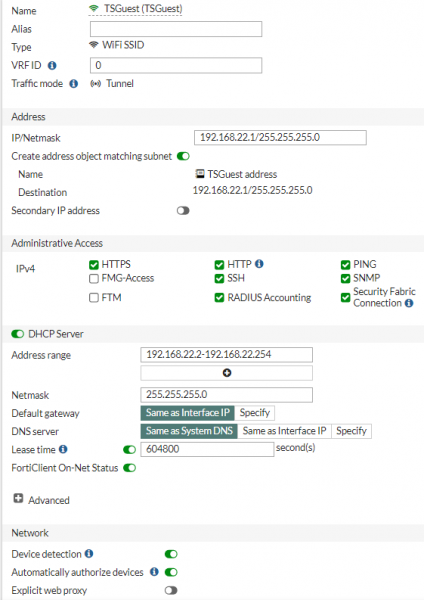
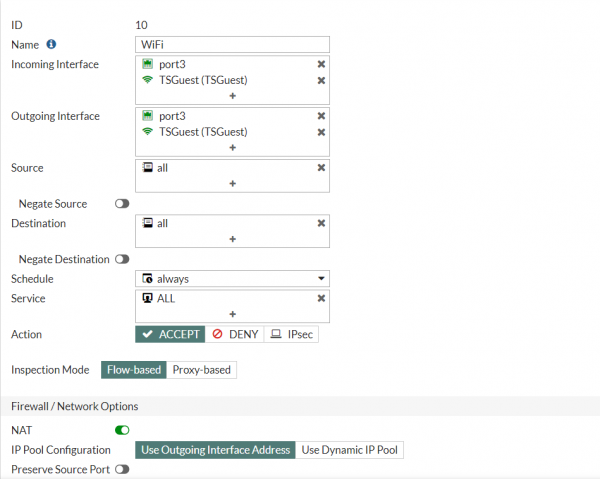
5) След това трябва да създадете правила в политиката за достъп на FortiGate. Превключете на раздела Policy & Objects > Firewall Policy и създайте правило от следния вид:
3. Настройка на RADIUS
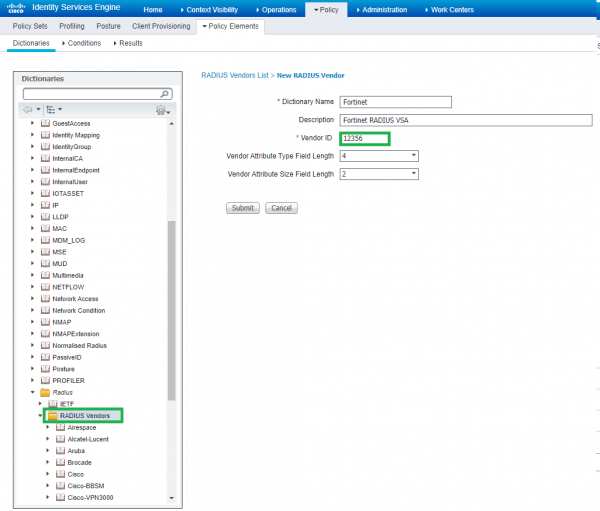
6) Отидете в уеб интерфейса на Cisco ISE в раздела Policy > Policy Elements > Dictionaries > System > Radius > RADIUS Vendors > Добавяне. В този раздел ще добавим в списъка поддържаните протоколи RADIUS от Fortinet, тъй като почти всеки вендор има свои специфични атрибути — VSA (Vendor-Specific Attributes).
Списък на атрибутите RADIUS Fortinet можете да намерите . VSA се различават с уникалния номер на Vendor ID. За Fortinet този ID = 12356. Пълният VSA е публикуван от организацията IANA.
7) Задайте име на речника, указвайки Vendor ID (12356) и натиснете Изпрати.
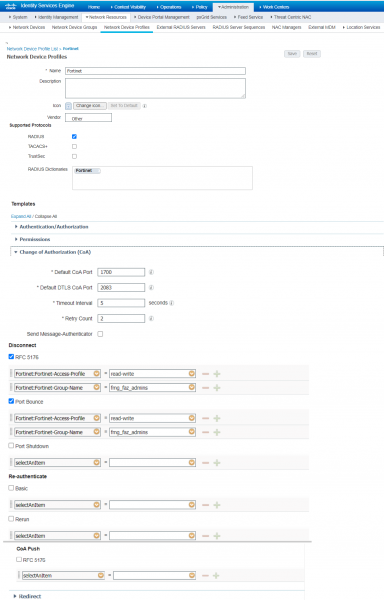
8) След това отидете на Administration > Network Device Profiles > Добавяне и създайте нов профил на устройство. В полето RADIUS Dictionaries следва да изберете създадения по-рано Fortinet RADIUS речник и да изберете методи CoA, за да ги използвате после в политиката на ISE. Аз избрах RFC 5176 и Port Bounce (shutdown/no shutdown на мрежовия интерфейс) и съответните VSA:
Fortinet-Access-Profile = read-write
Fortinet-Group-Name = fmg_faz_admins
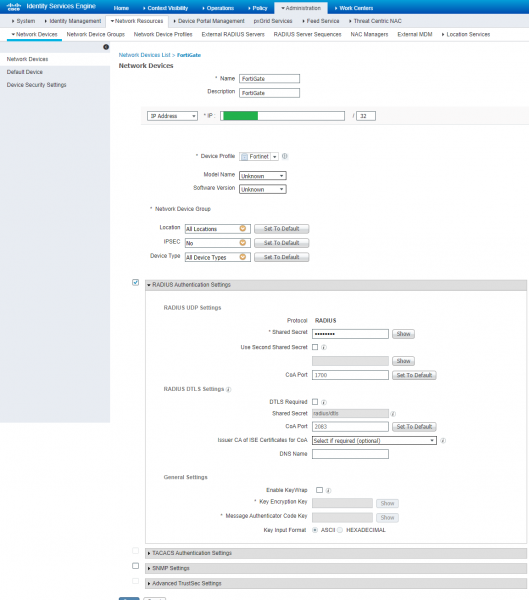
9) След това трябва да добавите FortiGate за свързаност с ISE. За това отидете на раздела Administration > Network Resources > Network Device Profiles > Добавяне. Трябва да промените полетата Име, Вендор, RADIUS Dictionaries (IP адресът използва FortiGate, а не FortiAP).
Пример за настройка на RADIUS от ISE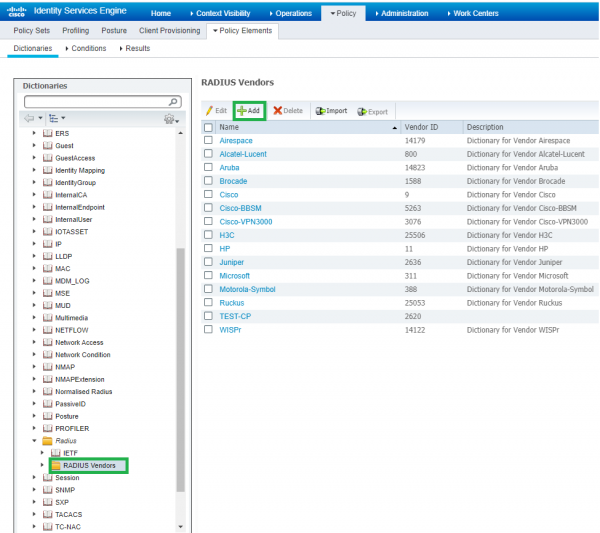
10) След това трябва да настроите RADIUS от страна на FortiGate. В уеб интерфейса на FortiGate отидете на User & Authentication > RADIUS Servers > Create New. Въведете име, IP адрес и Shared secret (парола) от предишната точка. След това натиснете Test User Credentials и въведете каквито и да било данни за вход, които могат да бъдат изтеглени чрез RADIUS (например, локален потребител на Cisco ISE).
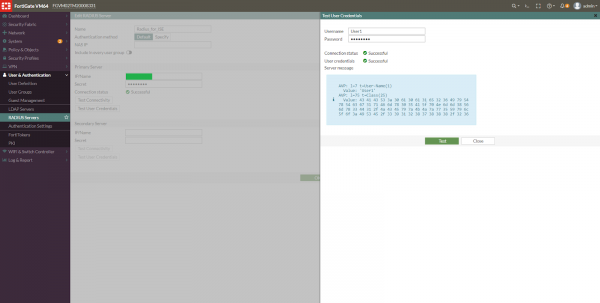
11) Добавете RADIUS сървъра в групата Guest-Group (ако я няма, създайте я) и външния източник на потребители.
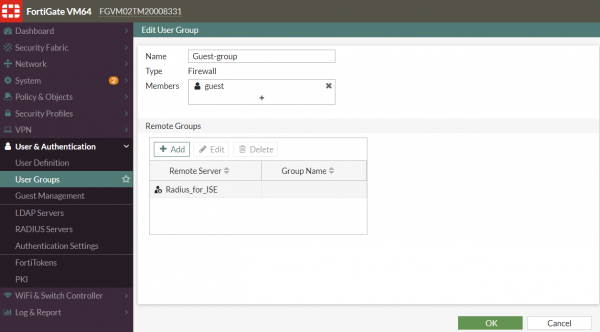
12) Не забравяйте да добавите групата Guest-Group в SSID, който създадохме по-рано в т. 4.
4. Настройка на потребителите за аутентификация
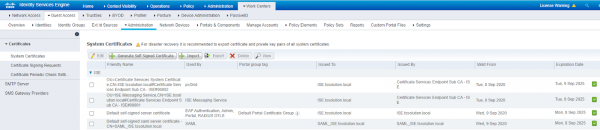
13) По желание можете да импортирате сертификат на гостевия портал ISE или да създадете самоподписан сертификат в раздела Work Centers > Guest Access > Administration > Certification > System Certificates.
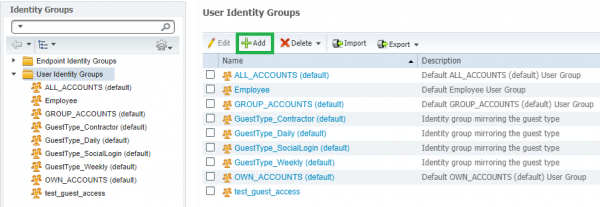
14) След това в раздела Work Centers > Guest Access > Identity Groups > User Identity Groups > Add създайте нова група потребители за гостев достъп, или използвайте вече създадените по подразбиране.
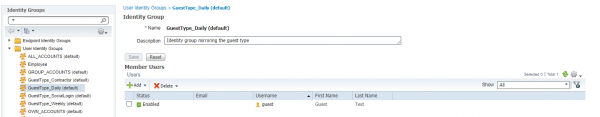
15) След това в раздела Administration > Identities създайте гостеви потребители и ги добавете в групите от предишната точка. Ако искате да използвате външни акаунти, можете да пропуснете тази стъпка.
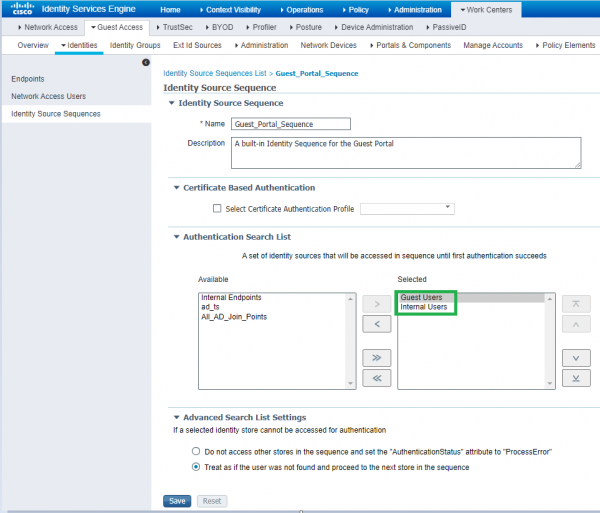
16) След това преминете към настройките Work Centers > Guest Access > Identities > Identity Source Sequence > Guest Portal Sequence — това е предварително зададена последователност за аутентификация на гостевите потребители. И в полето Authentication Search List изберете реда за аутентификация на потребителите.
17) За уведомяване на гостите с еднократни пароли можете да конфигурирате SMS доставчици или SMTP сървър за тази цел. Отидете в раздела Work Centers > Guest Access > Administration > SMTP Server или SMS Gateway Providers за тези настройки. В случай на SMTP сървър, е необходимо да се създаде акаунт за ISE и да се въведат данните в този раздел.
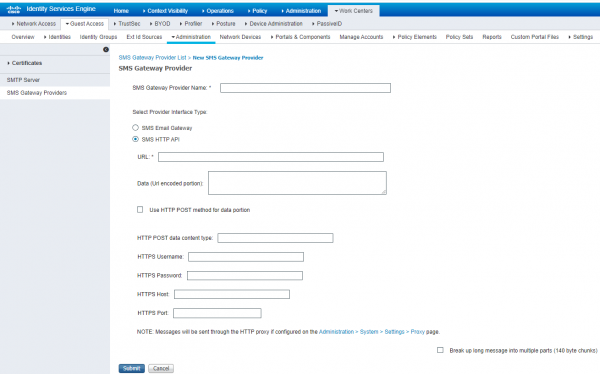
18) За уведомления по SMS използвайте съответния раздел. В ISE има предварително зададени профили на популярни SMS доставчици, но е по-добре да създадете свой. Използвайте тези профили като пример за настройки SMS Email Gatewayили SMS HTTP API.
Пример за настройка на SMTP сървър и SMS шлюз за еднократна парола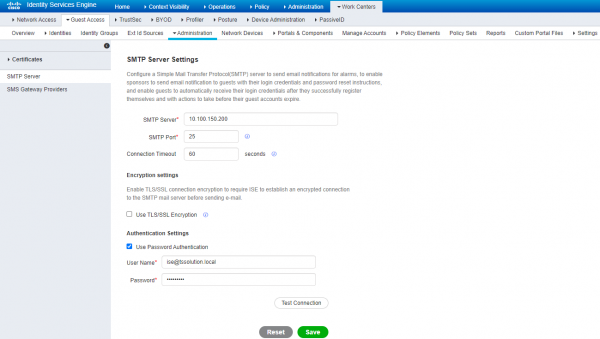
5. Настройка на гостевия портал
19) Как беше споменато в началото, съществуват 3 типа предварително зададени гост-portal: Hotspot, Sponsored, Self-Registered. Предлагам да изберете третия вариант, тъй като той е най-често срещаният. Във всеки случай настройките в голяма степен са идентични. Затова преминаваме на раздела Work Centers > Guest Access > Portals & Components > Guest Portals > Self-Registered Guest Portal (по подразбиране).
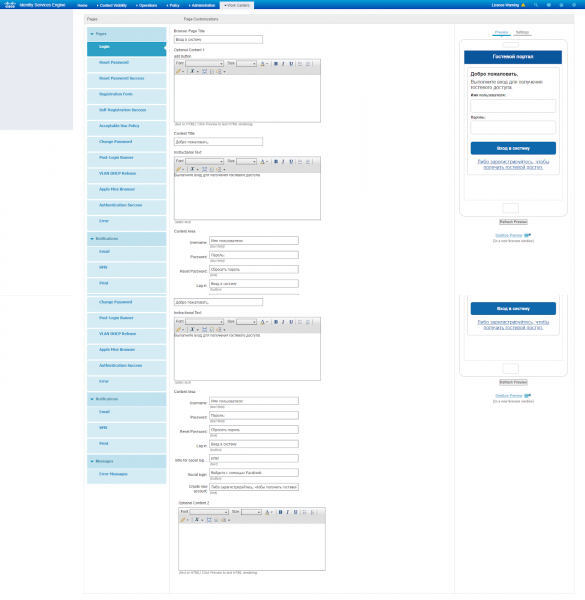
20) След това в раздела Portal Page Customization изберете “View in Bulgarian — Български”, за да се визуализира портала на български език. Можете да променяте текста на всяка таб, да добавяте своето лого и много друго. Вдясно в ъгъла има предварителен преглед на гост-portal за по-удобно представяне.
Пример за настройка на гост-портала с саморегистрация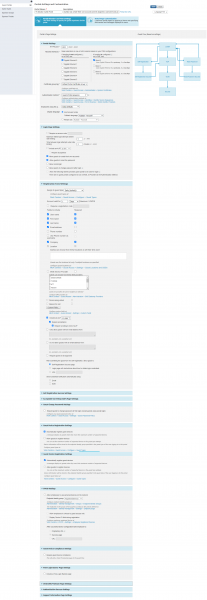
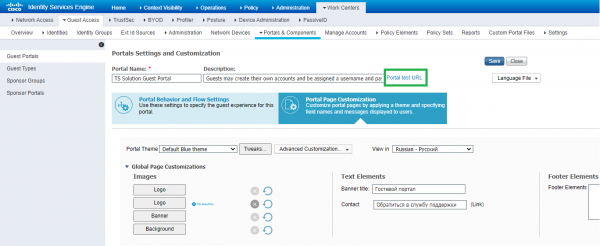
21) Кликнете върху фразата “Portal test URL” и копирайте URL адреса на портала в SSID на FortiGate в стъпка 4. Примерен вид на URL адреса
За да се визуализира вашият домейн, трябва да качите сертификат на гост-портала, вижте стъпка 13.
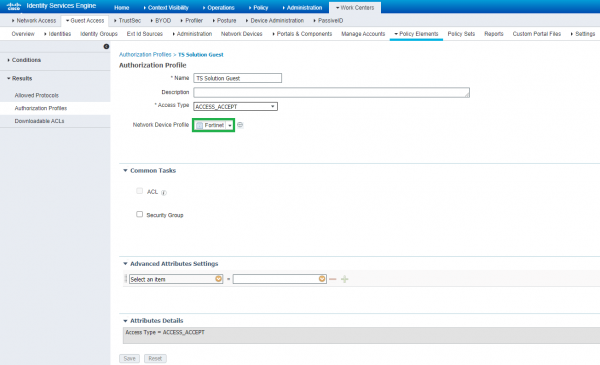
22) Преминете в раздела Work Centers > Guest Access > Policy Elements > Results > Authorization Profiles > Add за да създадете профил за авторизация под предварително създадена Network Device Profile.
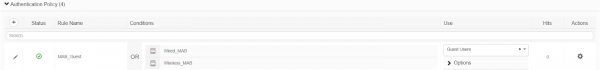
23) В раздела Work Centers > Guest Access > Policy Sets редактирайте политиката за достъп за WiFi потребителите.

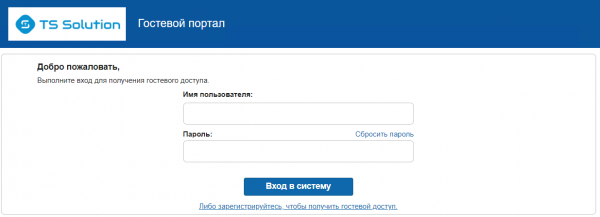
24) Нека се опитаме да се свържем с гостовия SSID. Незабавно ме пренасочва на страницата за вход. Тук можем да влезем с акаунта guest, създаден локално на ISE, или да се регистрираме като гост-потребител.
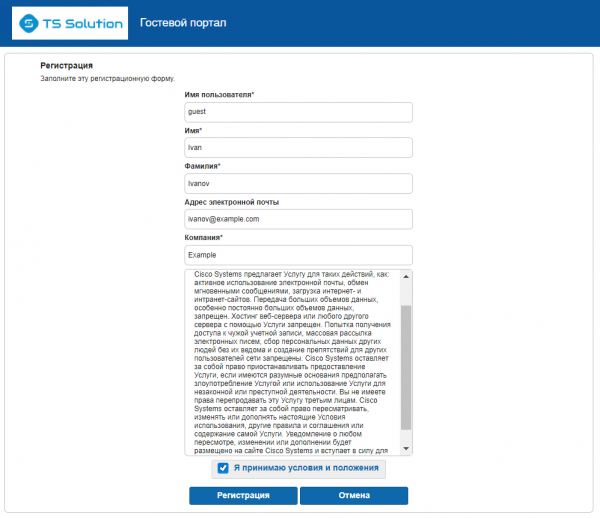
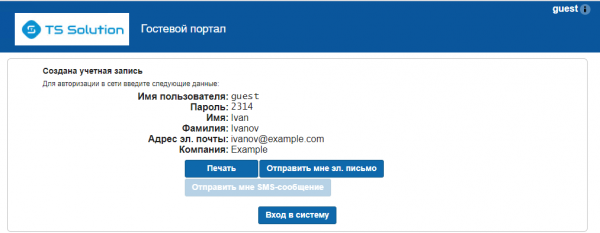
25) Ако сте избрали варианта за саморегистрация, можете да изпратите еднократните данни за вход по имейл, чрез SMS или да ги разпечатате.
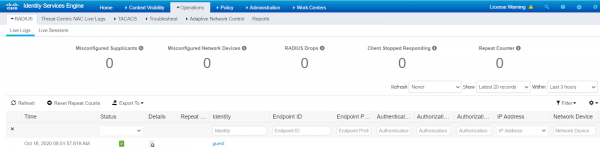
26) В раздела RADIUS > Live Logs на Cisco ISE ще видите съответните входящи логове.
6. Заключение
В тази дълга статия успяхме да настроим гостов достъп на Cisco ISE, където FortiGate служи като контролер на точките за достъп, а FortiAP служи като точка за достъп. Създаде се тази нестандартна интеграция, което отново доказва широко приложение на ISE.
За тестване на Cisco ISE, моля, свържете се с нас на , както и следете обновленията в нашите канали (, , , , ).
Източник: habr.com
