

Добре дошли в новия цикъл статии, посветен на защитата на личните работни места с помощта на решение и новата облачна система за управление — . SandBlast Agent бе разгледан в статиите ни относно и , и отдавна обещахме да публикуваме пълен курс статии за внедряване и администриране на агенти. А представената облачна система за управление на агенти Check Point, Management Platform в рамките на Infinity Portal, е най-подходяща за това — от момента на регистрацията в портала до стартиране на сканирането на работната станция от агента и откритие на зловредна активност ще отминат само няколко минути.
Защо SandBlast Agent?
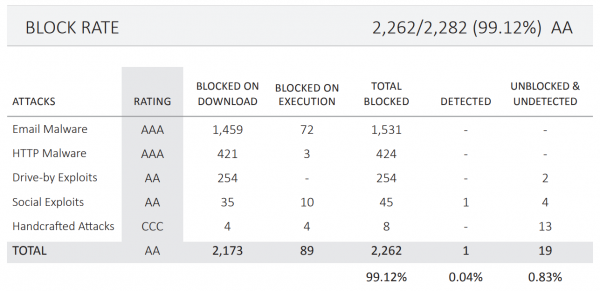
Според последния тест продуктът Check Point SandBlast Agent получи оценка «АА» и статус «препоръчано» с следните резултати от тестовете:
- Процент на блокиране в WEB трафика — 100%;
- Процент на блокиране в електронната поща — 100%;
- Процент на блокиране на заплахи офлайн — 100%;
- Процент на блокиране на опити за заобикаляне — 100%;
- Общ процент на блокиране — 99,12%;
- Стойност на фалшивите сработвания (False-positive) — 0,8%.
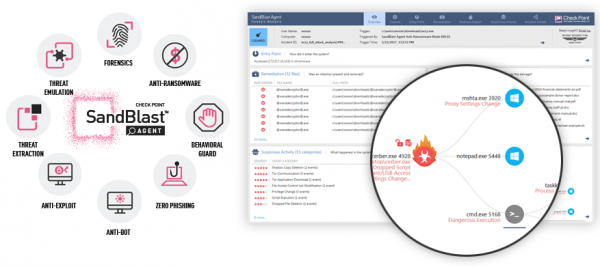
SandBlast Agent осигурява високо ниво на защита на работните станции на потребителите чрез сътрудничество между няколко компонента, наречени «блейдове» в терминологията на Check Point. Кратко описание на блейдовете, използвани в SandBlast Agent:
- Emulatio на заплахи — технология «песочница», устойчива на различни техники за уклонение, позволяваща предотвратяване на атаки с нулев ден;
- Извлечение на заплахи — технология за почистване на файлове «в момента», позволяваща на потребителя да получи документ, почистен от активни компоненти, преди окончателната оценка на емуляцията;
- Противодействие на експлойти — защита на широко използвани приложения (Microsoft Office, Adobe PDF Reader, браузъри и др.) от атаки с експлойти;
- Противодействие на ботове — технология за защита на персонални компютри от присъединяване към ботнет мрежи, позволяваща откриване на зарази, спиране на вредоносен софтуер и «лечение» на заразени устройства;
- Нулево фишинг — модул за защита, блокиращ измамни фишинг сайтове и уведомяващ потребителя за използването на работна парола на странични ресурси;
- Поведенчески охранител — технология, насочена за предотвратяване на атаки, използващи технологии за заобикаляне и уклонение от откритие;
- Anti-Ransomware — модул за защита, който открива и блокира действията на крипто вируси, а също така позволява възстановяване на криптирани файлове с помощта на Snapshot-ове;
- Forensics — модул за сигурност, който записва и анализира всички събития на машината и в резултат предоставя качествен отчет относно разследваните атаки.
Освен посочените възможности, SandBlast Agent позволява пълно криптиране на диска, криптиране на сменяеми носители и защита на портовете на компютъра, разполага с вграден VPN клиент, модули за защитата от зловреден софтуер на базата на сигнатури и хевристика. По-подробно възможностите на всички компоненти на SandBlast Agent ще бъдат разгледани в последващи статии, а сега е време да се запознаем с активно развиващата се платформа — Check Point Infinity.
Check Point Infinity: защита от заплахи от V поколение
Компанията Check Point от 2017 година развива и промотира единна консолидирана архитектура за сигурност , която успешно защитава всички компоненти на съвременната IT инфраструктура: мрежова и облачна инфраструктура, работни станции, мобилни устройства. Основната идея — възможността за управление на средства за защита от различни категории от единна браузерна конзола за управление.
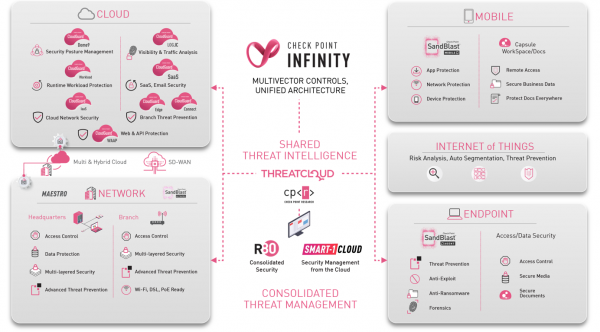
В момента архитектурата на Check Point Infinity позволява администриране на решения за защита на облаци — CloudGuard SaaS, мрежова сигурност — CloudGuard Connect, Smart-1 Cloud, Infinity SOC, както и защита на потребителски устройства чрез SandBlast Agent Management Platform, SandBlast Agent Cloud Management и SandBlast Web Dashboard.
Този цикъл от статии ще бъде посветен на решението SandBlast Agent Management Platform (все още Beta-версия), което позволява в рамките на минути да развернете облачен управляващ сървър, да настроите политика за сигурност и да разпространите агентите на потребителските компютри.
Infinity Portal & SandBlast Agent Management Platform: начало на работа
Процесът на разверване на SandBlast Agent чрез Management Platform се състои от 5 етапа:
- Регистрация на портала Check Point Infinity Portal;
- Регистрация на приложението SandBlast Agent Management Platform;
- Създаване на нов Endpoint Management Service за управление на агентите;
- Създаване и настройка на политика за агентите;
- Разверване на агентите на потребителските компютри.
В тази статия са описани първите три етапа, а в следващите публикации ще разгледаме подробно останалите два, включително ще изучим интерфейса на платформата за управление, ще разпространим агентите на клиентските компютри, ще настроим политиката и ще проверим способността на агента да се справя с най-популярните заплахи за сигурността.
1. Регистрация на портала Infinity Portal
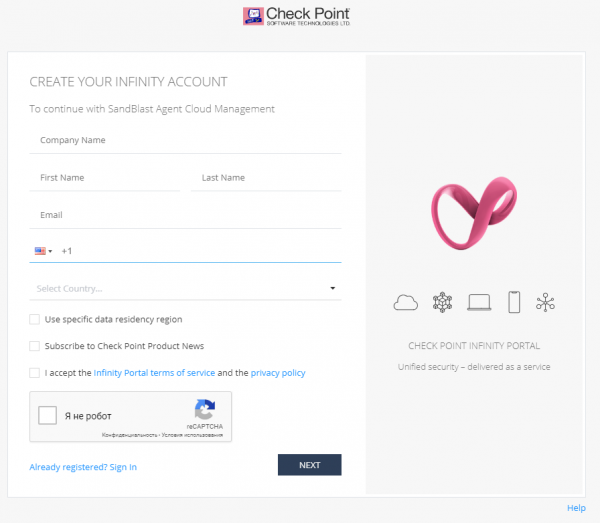
На първо място, трябва да посетите сайта и да попълните формуляра за регистрация, като посочите името на компанията, контактните данни и се съгласите с правилата за ползване на услугата и политиката за конфиденциалност на портала, както и да преминете през reCAPTCHA. Струва си да се отбележи, че при регистрацията можете да изберете страната, в дата центъра на която ще се съхраняват данните, събирани от портала съгласно правилата за ползване на услугата и политиката за конфиденциалност. Вариантите са само два: Ирландия и САЩ. За това е необходимо да поставите отметка „Use specific data residency region“ и да изберете страната.
При успешна регистрация на портала, на посочения от Вас имейл ще получим писмо, което потвърдождава наличието на достъп до Infinity Portal и предлага да влезете в портала. Струва си да се отбележи, че при първоначалното влизане в портала може да се наложи избор на опцията за нулиране на паролата за успешна аутентификация впоследствие.
2. Регистрация на приложението SandBlast Agent Management Platform
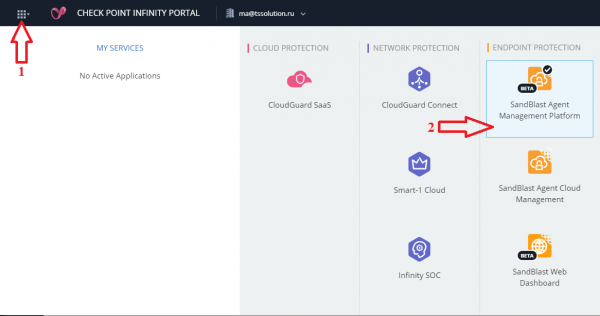
След автентикация на портала и натискане на иконата „Menu“ (стъпка 1 на изображението по-долу), ще бъдете помолени да регистрирате приложение от списъка на наличните в следните категории: Cloud Protection, Network Protection и Endpoint Protection. Всяко приложение заслужава отделен курс на запознаване, затова няма да спираме по-подробно на тях и избираме в категория Endpoint Protection приложението SandBlast Agent Management Platform (стъпка 2 на изображението по-долу).
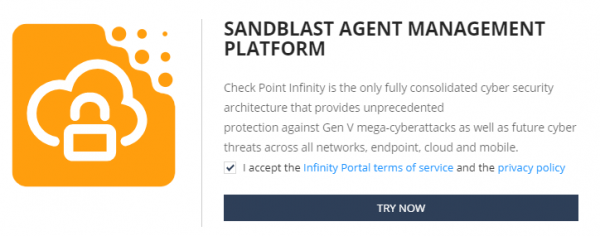
След избора на приложението, е необходимо да се съгласите с правилата за ползване на услугата и политиката за конфиденциалност на портала, и след натискане на бутона „TRY NOW“ ще имате достъп до интерфейса за създаване на услуги за управление на крайни точки.
3. Създаване на нова услуга за управление на крайни точки
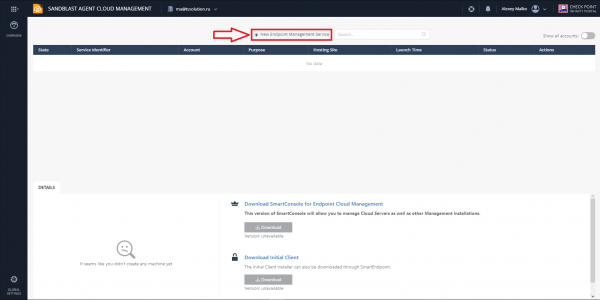
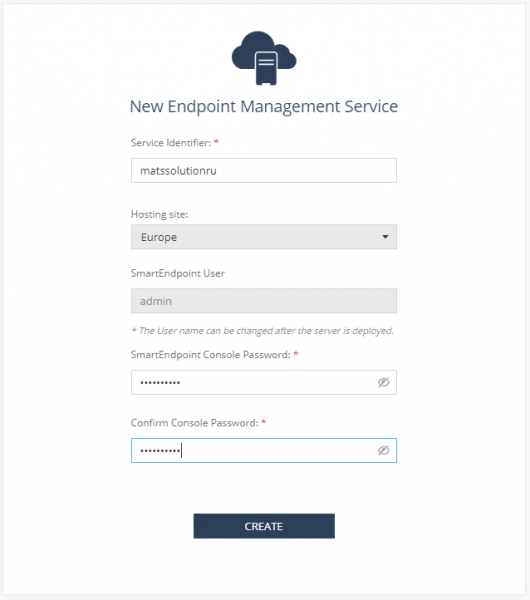
Последният етап е създаването на нова услуга за управление на крайни точки, която представлява уеб интерфейс за управление на агентите. Процесът, както и преди, е изключително прост: изберете опцията „New Endpoint Management Service“ (както е показано на изображението по-долу), попълнете данните за новата си услуга (идентификатор, регион на хостинга и парола) и натиснете бутона „CREATE“.
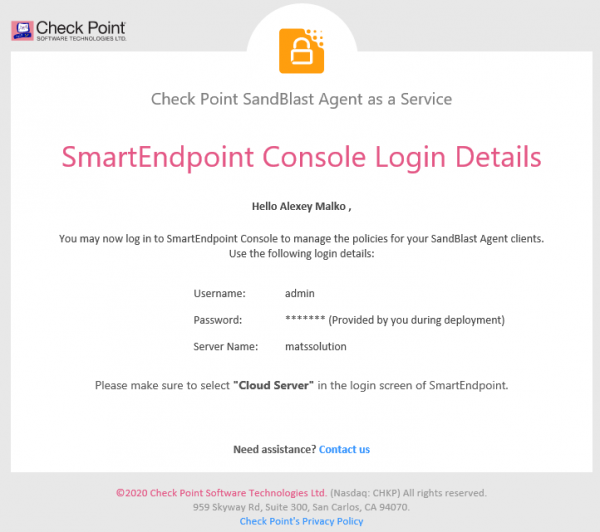
След завършването на процеса на създаване на услугата, на Вашия имейл ще получавате писмо с параметрите, които можете да използвате за свързване с облачния сървър за управление чрез стандартната конзола Check Point за администриране на агентите — SmartEndpoint версия R80.40. Няма да разглеждаме управлението чрез стандартната конзола, тъй като тази серия статии е насочена към демонстриране на възможностите на облачната система за управление на агентите SandBlast.
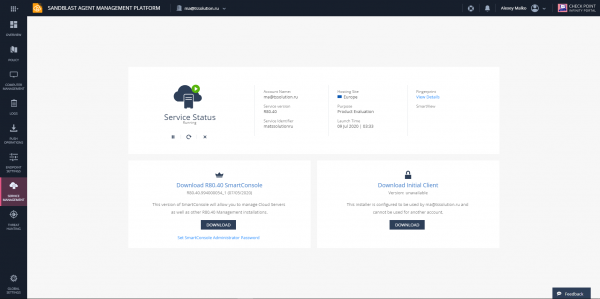
С този процес регистрацията на облачната услуга за защита на персоналните компютри SandBlast Agent може да се счита за успешно завършена. Пред нас се появява уеб интерфейсът на платформата за администриране на агентите, който подробно ще разгледаме в следващата ни статия от серийния цикъл „Check Point SandBlast Agent Management Platform“.
Заключение
На време е да обобщим извършената работа: успешно се регистрирахме на портала Infinity Portal, регистрирахме приложението SandBlast Agent Management Platform и създадохме нова облачна услуга за управление на Endpoint Management Service.
В следващата ни статия от цикъла ще разгледаме подробно интерфейса за управление на агентите — нито една табулация няма да остане без внимание, което ще ни позволи без проблеми да създадем политика за сигурност и да проследим състоянието на потребителските машини чрез логове и отчети.
. За да не пропуснете следващите публикации по темата SandBlast Agent Management Platform — следете обновленията в нашите социални мрежи (, , , , ).
Източник: habr.com
