

В днешно време системният администратор или специалистът по информационна сигурност прекарва много време и усилия, за да защити периметъра на мрежата на предприятието от различни заплахи, изучавайки нови системи за предотвратяване и мониторинг на събития, но дори и това не гарантира пълна защита. Социалната инженерия активно се използва от злонамерени лица и може да доведе до сериозни последствия.
Колко често ви е хрумвало: “Би било добре да направим проверка на персонала за грамотност в информационната сигурност”? За съжаление, тези мисли се сгъстяват покрай много задачи или ограниченото време в работния ден. Планираме да ви разкажем за съвременни продукти и технологии в областта на автоматизацията на обучението на персонала, които не изискват дълга подготовка за провеждане на пилотни проекти или внедряване, но всичко по ред.
Теоретичен основен курс
Днес над 80% от злонамерените файлове се разпространяват чрез имейл (данните са взети от докладите на специалистите на Check Point за последната година с помощта на услугата Intelligence Reports).
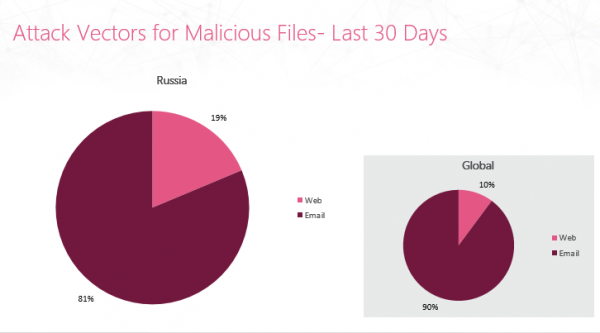 Доклад за последните 30 дни относно векторите на атаките по разпространението на злонамерени файлове (Русия) — Сheck Point
Това означава, че съдържанието в имейлите е достатъчно уязвимо за злоупотреба от злонамерени лица. Ако разгледаме най-популярните формати на злонамерени файлове в прикачени файлове (EXE, RTF, DOC), трябва да се отбележи, че обикновено те съдържат автоматични елементи за изпълнение на код (скриптове, макроси).
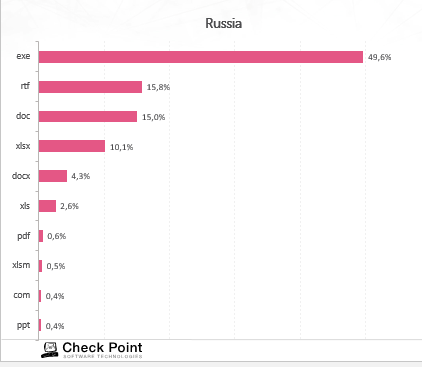 Годишен отчет за форматите на файловете в получените злонамерени съобщения — Сheck Point
Как да се борим с този вектор на атаките? Проверка на имейлите с помощта на инструменти за сигурност:
Антивирус — детекция на заплахи чрез сигнатури.
Емуляция — пясъчна кутия, чрез която прикачените файлове се отварят в изолирана среда.
Осведоменост за съдържание — извличане на активни елементи от документите. Потребителят получава почистен документ (обикновено във формат PDF).
АнтиСпам — проверка на домейна на получателя/отправителя за репутация.
И, по идеята, това е достатъчно, но съществува още един не по-малко ценен ресурс за компанията — корпоративните и личните данни на служителите. През последните години нараства популярността на следния вид интернет измама:
Фишинг (англ. phishing, от fishing — риболов) — вид интернет мошеничество. Неговата цел е да получи идентификационни данни на потребителите. В това се включва кражба на пароли, номера на кредитни карти, банкови сметки и друга конфиденциална информация.
Злонамерените лица усъвършенстват методите за фишинг атаки, пренасочват DNS запитвания от популярни сайтове, развиват цели кампании с използване на социална инженерия за изпращане на имейли.
По този начин, за защита на вашия корпоративен имейл от фишинг, се препоръчва да се прилагат два подхода, като съвместното им използване води до най-добри резултати:
Технически инструменти за защита. Както беше споменато по-рано, се прилагат различни технологии за проверка и препращане само на легитимни имейли.
Теоретична подготовка на персонала. Състои се в комплексно тестване на персонала за идентифициране на потенциални жертви. След това се провежда тяхното повторно обучение, постоянно се регистрира статистика.
Не се доверявай и проверявай
Днес ще говорим за втория подход в предотвратяването на фишинг атаки, а именно автоматизираното обучение на персонала с цел повишаване на общото ниво на защита на корпоративните и лични данни. Защо това може да бъде толкова опасно?
Социална инженерия — психологическо манипулиране на хора с цел извършване на определени действия или разкриване на конфиденциална информация (в контекста на информационната безопасност).
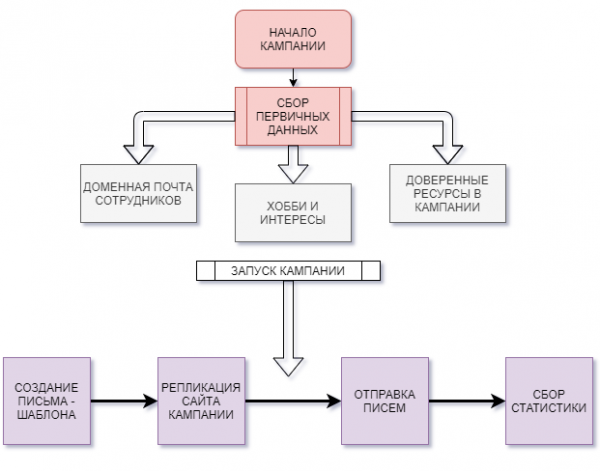 Схема на типичен сценарий за разгръщане на фишинг атака
Нека се обърнем към интересна блок-схема, която накратко показва пътя на напредване на фишинг кампанията. В нея има различни етапи:
Събиране на първични данни.
През 21-ви век трудно е да се намери човек, който не е регистриран в нито една социална мрежа или на различни тематични форуми. Естествено, много от нас оставят подробна информация за себе си: място на текущата работа, група за колеги, телефон, имейл и т.н. Добавете към това персонализирана информация за интересите на човека и ще получите данни за формиране на фишинг шаблон. Дори и да не успеете да намерите хора с такава информация, винаги има сайт на компанията, от който може да се събира цялата интересуваща ни информация (доменен имейл, контакти, връзки).
Стартиране на кампания.
След като бъде подготвен "плацдарм", с помощта на безплатни или платени инструменти можете да стартирате своя собствена целенасочена фишинг кампания. По време на работата на разпространението ще събирате статистика: доставена поща, отворена поща, преминаване по линкове, въвеждане на данни за вход и т.н.
Продукти на пазара
Фишингът може да бъде използван както от злонамерени лица, така и от служители по сигурността на компанията, с цел провеждане на постоянен одит на поведението на служителите. Какво ни предлага пазарът на безплатни и търговски решения за автоматизирана система за обучение на служителите на компанията:
— проект с отворен код, позволяващ да разразите фишингова компания с цел проверка на ИТ грамотността на вашите служители. Сред предимствата му бих изброил простотата на разгръщане и минималните системни изисквания. Недостатъците включват липсата на готови шаблони за разпращане, липсата на тестове и обучителни материали за персонала.
— платформа с голямо разнообразие от налични продукти за тестване на персонала.
— автоматизирана система за тестване и обучение на служителите. Има различни версии на продуктите, поддържащи от 10 до повече от 1000 служители. Учебните курсове включват теория и практически задачи, има възможност за идентифициране на нуждите на основата на получената статистика след фишинговата компания. Комерсиално решение с възможност за пробен период.
— автоматизирана система за обучение и контрол над сигурността. Комерсиален продукт, предлагащ провеждане на периодични учебни атаки, обучение на служителите и т.н. Като демо версия на продукта се предлага кампания, включваща развръщане на шаблони и провеждане на три учебни атаки.
Горепосочените решения са само част от наличните продукти на пазара за автоматизирано обучение на персонала. Разбира се, всяко от тях има своите предимства и недостатъци. Днес ще се запознаем с , ще имитираме фишинг атака, ще проучим наличните опции.
GoPhish
И така, дойде времето за практика. GoPhish беше избран неслучайно: той представлява удобен за потребителя инструмент с следните характеристики:
Оптимизирана инсталация и стартиране.
Поддръжка на REST API. Позволява формиране на заявки от и прилагане на автоматизирани сценарии.
Удобен графичен интерфейс за управление.
Кросплатформеност.
Екипът разработчици подготви отличен за разгръщане и настройка GoPhish. Наистина ще се наложи само да преминете в , да изтеглите ZIP архива за съответната ОС, да стартирате вътрешния бинарен файл, след което инструментът ще бъде инсталиран.
ВАЖНА ЗАБЕЛЕЖКА!
В крайна сметка трябва да получите в терминала информация за разгръщането на портала, както и данни за авторизация (актуално за версии по-нови от 0.10.1). Не забравяйте да запишете паролата си!
msg="Please login with the username admin and the password "Разглеждане на настройката на GoPhish
След инсталацията в директорията на приложението ще бъде създаден конфигурационен файл (config.json). Ще опишем параметрите за неговата промяна:
Ключ
Стойност (по подразбиране)
Описание
admin_server.listen_url
127.0.0.1:3333
IP адрес на сървъра GoPhish
admin_server.use_tls
неверно
Използва ли TLS за свързване с сървъра GoPhish
admin_server.cert_path
example.crt
Пътят до SSL сертификата за административния портал на GoPhish
admin_server.key_path
example.key
Пътят до частния SSL ключ
phish_server.listen_url
0.0.0.0:80
IP адрес и порт на фишинг страницата (по подразбиране е на сървъра GoPhish на порт 80)
—> Преминете в портала за управление. В нашия случай: https://127.0.0.1:3333
—> Ще ви предложат да смените дългото пароли на по-просто или обратното.
Създаване на профил на изпращача
Преминете в раздела “Sending Profiles” и посочете данните за потребителя, от когoto ще се извърши нашето разпращане:
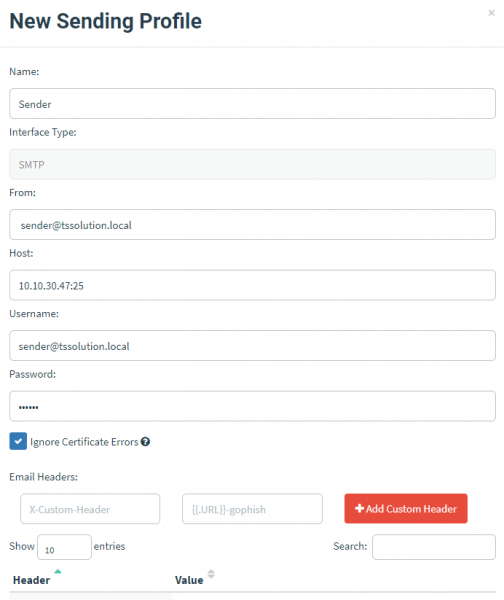
Където:
Name
Име на изпращача
От
Имейл на изпращача
Host
IP адрес на пощенския сървър, от който ще бъде прослушвана входящата поща.
Потребителско име
Логин за профила на потребителя на пощенския сървър.
Парола
Парола на профила на потребителя на пощенския сървър.
Също така имате възможност да изпратите тестово съобщение, за да се уверите в успеха на доставката. Запазете настройките с бутона “Save profile”.
Създаване на група адресати
Следва да създадете група адресати “письма на счастие”. Преминете в “User & Groups” → “New Group”. Съществуват два начина за добавяне: ръчно или чрез импорт на CSV файл.
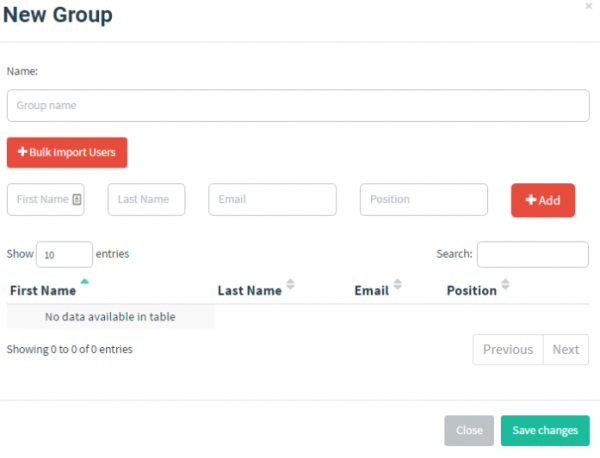
За втория начин са необходими задължителни полета:
Име
Фамилия
Email
Позиция
Пример:
First Name,Last Name,Position,Email
Richard,Bourne,CEO,rbourne@morningcatch.ph
Boyd,Jenius,Systems Administrator,bjenius@morningcatch.ph
Haiti,Moreo,Sales & Marketing,hmoreo@morningcatch.ph
Създаване на шаблон за фишинг имейл
След като посочихме въображаемия злоумышленник и потенциалните жертви, е необходимо да създадем шаблон с съобщение. За целта отидете в раздела „Email Templates“ → „New Templates“.
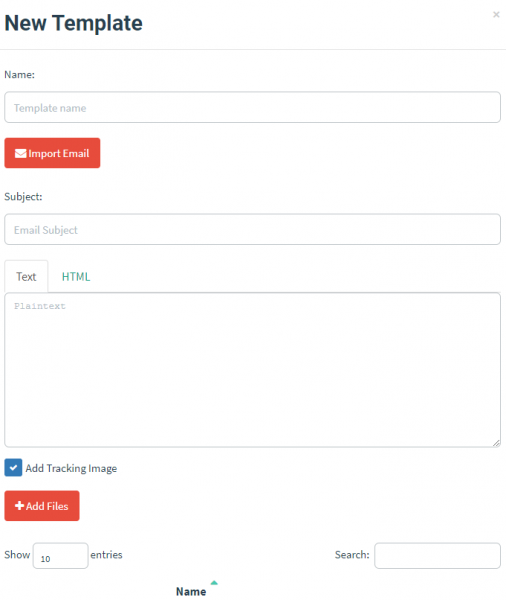
При формироването на шаблона се използва технически и креативен подход, следва да укажете съобщение от услугата, която ще е позната на жертвите или ще предизвика определена реакция у тях. Възможни опции:
Name
Име на шаблона
Субект
Тема на писмото
Text / HTML
Поле за въвеждане на текст или HTML код
Gophish поддържа импортиране на писма, но ние ще създадем собствено. За целта имитираме сценарий: потребител на компанията получава писмо с предложение за смяна на паролата от корпоративния си имейл. След това ще анализираме реакцията му и ще видим нашия „улов“.
В шаблона ще използваме вградени променливи. По-подробно за тях можете да се запознаете в споменатата по-горе в раздела .
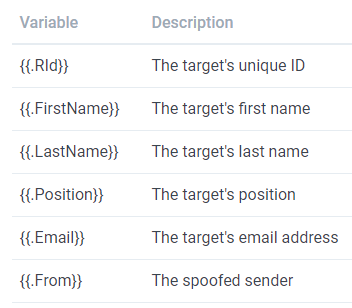
За начало да заредим следния текст:
{{.FirstName}},

Паролата за {{.Email}} е изтекла. Моля, нулирайте паролата си тук.

Благодарим Ви,
IT Team
Съответно, автоматично ще се попълва името на потребителя (съгласно по-рано зададения пункт „New Group“) и ще се посочва неговият имейл адрес.
Следва да укажем линк към нашия фишингов ресурс. За целта в текста маркираме думата „here“ и избираме опцията „Link“ на контролния панел.
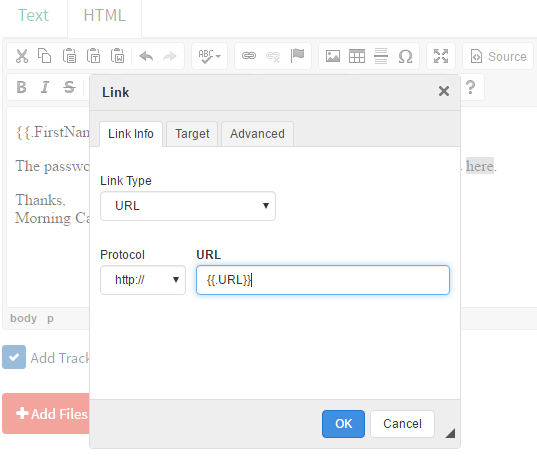
Като URL посочваме вградената променлива {{.URL}}, която ще попълним по-късно. Тя автоматично ще бъде вградена в текста на фишинговото писмо.
Преди да запазите шаблона, не забравяйте да включите опцията „Add Tracking Image“. Това ще добави медиа елемент с размер 1×1 пиксел, който ще проследи факта на отваряне на писмото от потребителя.
И така, остана малко, но преди това обобщаваме задължителните стъпки след влизане в портала Gophish:
Създайте профил на подателя;
Създайте група за разпространение, в която посочете потребителите;
Създайте шаблон на фишингово писмо.
Съгласете се, настройката не отне много време и вече сме почти готови да стартираме нашата кампания. Остава да добавим фишинг страницата.
Създаване на фишинг страница
Отидете на раздела „Landing Pages“.
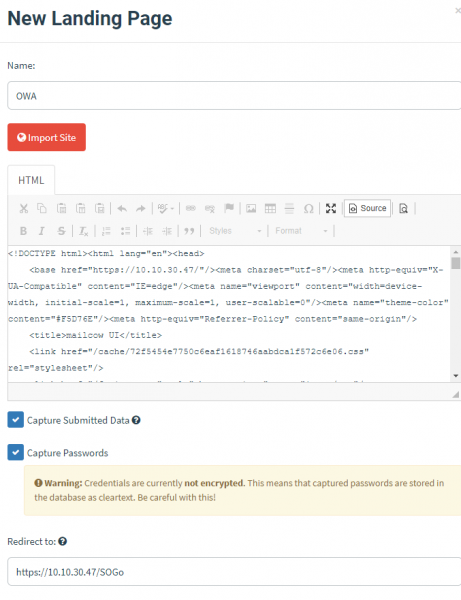
Ще ни предложат да посочим името на обекта. Има възможност за импортиране на сайта източник. В нашия пример опитах да посоча работния уеб портал на пощенския сървър. Съответно, той беше импортиран в вида на HTML код (макар и не напълно). Следват интересни опции за улавяне на въведените данни от потребителя:
Улавяне на подадените данни. Ако посочената страница на сайта съдържа различни форми за въвеждане, всички данни ще бъдат записвани.
Улавяне на пароли — улавяне на въведените пароли. Данните се записват в базата данни GoPhish без криптиране, както са.
Допълнително можем да използваме опцията “Redirect to”, която ще пренасочи потребителя към зададена страница след въвеждане на данните за вход. Напомням, че зададохме сценарий, при който на потребителя се предлага да промени паролата си за корпоративната поща. За целта му се предлага фалшива страница на портала за автентикация на поща, след което потребителят може да бъде изпратен към всякакъв достъпен ресурс на компанията.
Не забравяме да запазим попълнената страница и преминаваме в раздела „New Campaign“.
Стартиране на улавянето с GoPhish
Посочихме всички необходими данни. В раздела „New Campaign“ ще създадем нова кампания.
Стартиране на кампания
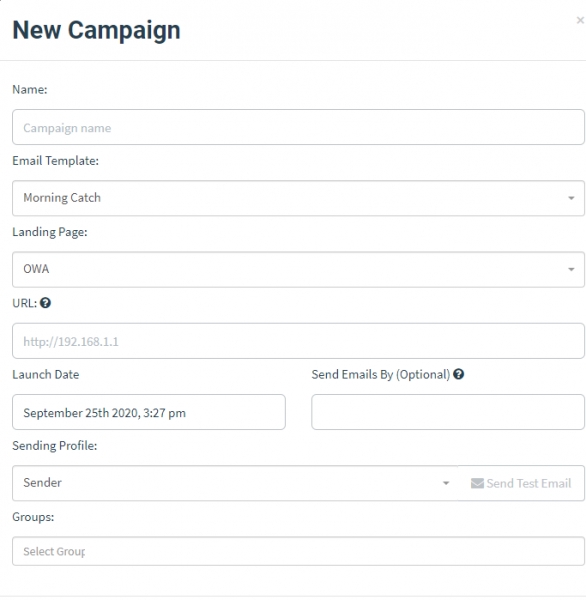
Където:
Name
Име на кампанията
Email шаблон
Шаблон на съобщението
Landing Page
Фишинг страница
URL
IP адрес на вашия GoPhish сървър (трябва да има мрежова достъпност с хоста на жертвата)
Дата на стартиране
Дата на стартиране на кампанията
Изпращане на имейли от
Дата на приключване на кампанията (разпределението се извършва равномерно)
Профил на изпращача
Група на получателите на разпространението
Groups
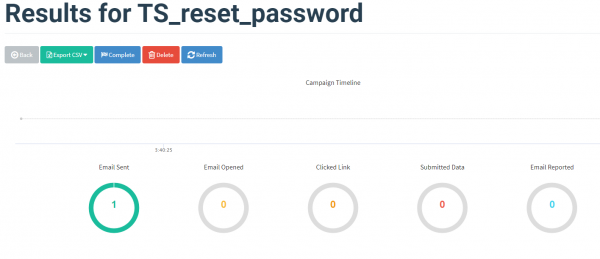
След стартиране винаги можем да се запознаем със статистиката, в която е посочено: изпратени съобщения, отворени съобщения, кликвания по линкове, предоставени данни, пренос в спам.
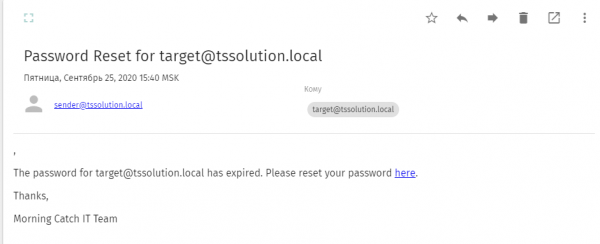
От статистиката виждаме, че 1 съобщение е било изпратено, да проверим пощата от страна на получателя:
Наистина, жертвата успешно е получила фишинг имейл с молба да кликне на линка за смяна на паролата на корпоративния си акаунт. Изпълняваме заявените действия, нас пренасочва на страницата с целеви страници, каква е статистиката?
В крайна сметка нашият потребител е посетил фишинг линка, където потенциално е могъл да предостави данни от своя акаунт.
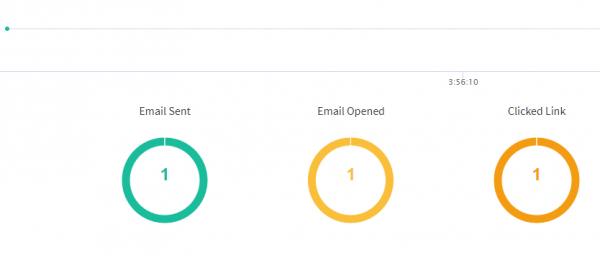
Забележка на автора:
процесът на въвеждане на данни не е регистриран поради използването на тестови шаблон, но такава опция съществува. В същото време съдържанието не се криптира и се съхранява в базата данни GoPhish, имайте предвид. процесс ввода данных не фиксировался по причине использования тестового макета, но такая опция есть. При этом содержимое не шифруется и хранится в БД GoPhish, учтите это.
Вместо заключение
Днес разгледахме актуалната тема за провеждане на автоматизирано обучение на служители с цел да ги защитим от фишинг атаки и да им създадем ИТ-грамотност. Като достъпно решение бе внедрен Gophish, който показа добра стойност при съотношението между време на внедряване и резултат. С помощта на този инструмент ще можете да проверите служителите си и да създадете отчети за тяхното поведение. Ако проявявате интерес към този продукт, предлагаме помощ при внедряването му и провеждането на одит на вашите служители (sales@tssolution.ru).
Въпреки това, ние не планираме да се ограничим само до един преглед и планираме да продължим с цикъл, в който ще разкажем за Enterprise решения за автоматизация на процеса на обучение и контрол на сигурността на служителите. Останете с нас и бъдете нащрек!
Източник: habr.com
