

Добре дошли на втория урок от курса . Днес ще поговорим за механизма на административните домейни на , също така ще обсъдим процеса по обработка на логове — разбирането на принципите на работа на тези механизми е необходимо за първоначалните настройки . А след това ще обсъдим модела, който ще използваме в хода на курса, както и ще направим начална конфигурация . Теоретичната част, както и пълната запис на видеоурока, се намират под кат.
Първо, ще се върнем на административните домейни. Има няколко неща, които е необходимо да знаете за тях, преди да започнете да използвате:
- Възможността за създаване на административни домейни се активира и деактивира централизирано.
- За регистрация на всякакви устройства, освен FortiGate, е необходим отделен административен домейн. Тоест, ако искате да регистрирате на устройството няколко устройства FortiMail, ви е необходим отделен административен домейн за това. Но това не отменя възможността да се създават различни административни домейни за удобство при групиране на устройствата FortiGate.
- Максималният брой поддържани административни домейни зависи от модела на устройството FortiAnalyzer.
- При активиране на възможността за създаване на административни домейни, е необходимо да изберете режима на работа — Normal или Advanced. В режим Normal не можете да добавяте различни виртуални домейни (или VDOM) на един FortiGate в различни административни домейни на устройството FortiAnalyzer. В режим Advanced това е възможно. Режим Advanced позволява обработка на данните от различни виртуални домейни и получаване на отделна отчетност за тях. Ако сте забравили какво представляват виртуалните домейни, моля, вижте , там това е обяснено доста подробно.
Създаването на административни домейни и разпределението на паметта между тях ще разгледаме по-късно в рамките на практическата част на урока.
Сега да поговорим за механизма на запис и обработка на логовете, постъпващи на FortiAnalyzer.
Логовете, постъпващи на FortiAnalyzer, се компресират и съхраняват в log файла. Когато този файл достигне определен размер, той се презаписва и архивира. Тези логове се наричат архивирани. Те се считат за офлайн логове, тъй като не могат да се анализират в реално време. За преглед те са налични само в raw формат. Политиката за съхранение на данни в административния домейн определя колко дълго тези логове ще се съхраняват в паметта на устройството.
В същото време логовете се индексират в SQL база данни. Тези логове се използват за анализ на данни чрез механизмите Log View, FortiView и Reports. Политиката за съхранение на данни в административния домейн определя колко дълго тези логове ще се съхраняват в паметта на устройството. След като данните логове бъдат изтрити от паметта на устройството, те могат да останат като архивирани логове, но това зависи от политиката за съхранение на данни в административния домейн.
За да разберем първоначалните настройки на тези знания, е напълно достатъчно. Сега нека обсъдим нашата схема:
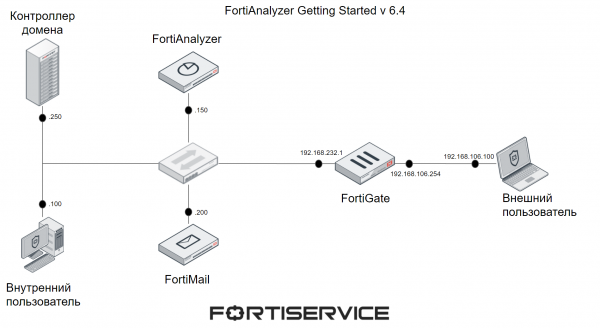
На нея виждате 6 устройства — FortiGate, FortiMail, FortiAnalyzer, контролер на домейн, компютър на външен потребител и компютър на вътрешен потребител. FortiGate и FortiMail са необходими за генерирането на логове от различни устройства на Fortinet, за да разгледаме аспектите на работата с различни административни домейни. Вътрешните и външните потребители, както и контролерът на домейн, са необходими за генерирането на различен трафик. На компютъра на вътрешния потребител е инсталирана ОС Windows, а на компютъра на външния — Kali Linux.
В този пример FortiMail работи в режим Server, тоест е отделен пощенски сървер, чрез който вътрешните и външните потребители могат да обменят електронни писма. Необходимите настройки, като MX записи, са конфигурирани на контролера на домейн. За външния потребител DNS сървърът е вътрешният контролер на домейн — това е реализирано чрез пробиване на портове (или по друг начин чрез технологията Virtual IP) на FortiGate.
Тези настройки не се разглеждат по време на урока, тъй като не са свързани с темата на курса. Ще бъдат разгледани разгръщането и началната конфигурация на устройството FortiAnalyzer. Останалите съставници на текущата схема са подготвени предварително.
Системните изисквания за различни устройства са представени по-долу. Този макет работи на предварително подготвена машина в виртуалната среда VMWare Workstation. Характеристиките на тази машина също са посочени по-долу.
Устройство
RAM, GB
vCPU
HDD, GB
Домейн контролер
6
3
40
Вътрешен потребител
4
2
32
Външен потребител
2
2
8
FortiGate
2
2
30
FortiAnalyzer
8
4
80
FortiMail
2
4
50
Машина за макета
28
19
280
Системните изисквания, посочени в тази таблица, са минимални — в реални условия обикновено е необходимо да се предоставят повече ресурси. Допълнителна информация за системните изисквания можете да намерите на .
В обучителния видеоклип са представени теоретичният материал, разгледан по-горе, както и практическата част — с началната конфигурация на устройството FortiAnalyzer. Приятно гледане!
В следващия урок ще разгледаме подробно аспектите на работа с логовете. За да не го пропуснете, абонирайте се за нашия .
Също така можете да следите обновленията на следните ресурси:
Източник: habr.com
