

Продължаваме да ви запознаваме с един свят, който се бори срещу фишинга, изучава основите на социалното инженерство и не забравя да обучава своя персонал. Днес в нашето предаване гостува продуктът Phishman. Това е един от партньорите на TS Solution, предоставящ автоматизирана система за тестване и обучение на служителите. Кратко за неговата концепция:
Идентифициране на нуждите от обучение на конкретни служители.
Практически и теоретични курсове за служители чрез учебния портал.
Гъвкава автоматизационна система.
Въведение в продукта
Компанията от 2016 година се занимава с разработка на софтуер, свързан с системи за тестване и обучение на служители на големи компании в сферата на киберсигурността. Сред клиентите има различни представители на отрасли: финансови, застрахователни, търговски, суровинни и производствени гиганти — от М.Видео до Росатом.
Предлагани решения
Phishman сътрудничи с различни компании (от малък бизнес до големи корпорации), първоначално е достатъчно да имате 10 служители. Нека разгледаме политиката за ценообразуване и лицензиране:
За малък бизнес:
А) — версия на продукта за 10 до 249 служители с начална цена за лиценз от 875 лева. Съдържа основните модули: събиране на информация ( тестова разпращане на фишинг имейли), обучение (3 основни курса по информация за безопасност), автоматизация (настройка на общ режим на тестване).
Б) — версия на продукта за 10 до 999 служители с начална цена за лиценз от 1120 лева. В отличие от Lite версията има възможност за синхронизация с вашия корпоративен AD-сървър, модулът за обучение съдържа 5 курса.
За голям бизнес:
А) — в това решение няма ограничение на броя служители, осигурява се комплексен процес за повишаване на осведомеността на персонала в областта на ИБ за компании с всякакъв размер, с възможност за адаптиране на курсовете към нуждите на клиента и бизнеса. Достъпна е синхронизация с AD, SIEM, DLP системи за събиране на информация за служителите и идентифициране на потребителите, които се нуждаят от обучение. Има поддръжка за интеграция с вече съществуваща система за дистанционно обучение (СДО), самата абонамент включва 7 основни курса по ИБ, 4 разширени и 3 игрови. Поддържа се интересна опция за обучителна атака с помощта на USB устройства (флашки).
Б) — разширената версия включва всички опции на Enterpise, появява се възможността за разработка на собствени конектори и отчети (с помощта на инженерите на Phishman).
По този начин, продуктът може да бъде гъвкаво настроен спрямо задачите на конкретния бизнес и да бъде интегриран в вече съществуващите системи за обучение по ИБ.
Запознанство с системата
За написването на статията разширихме макет с следните характеристики:
Ubuntu Server от версия 16.04.
4 GB RAM, 50 GB място на твърдия диск, процесор с тактова честота от 1 GHz и нагоре.
Windows сървър с роли DNS, AD, MAIL.
Прогнозно, наборът е стандартен и не изисква големи ресурси, особено предвид факта, че AD-сървър, обикновено, вече имате. При разгръщането ще бъде инсталиран Docker контейнер, който автоматично ще настрои достъпа до портала за управление и обучение.
Под спойлера типова схема на мрежата с Fishman
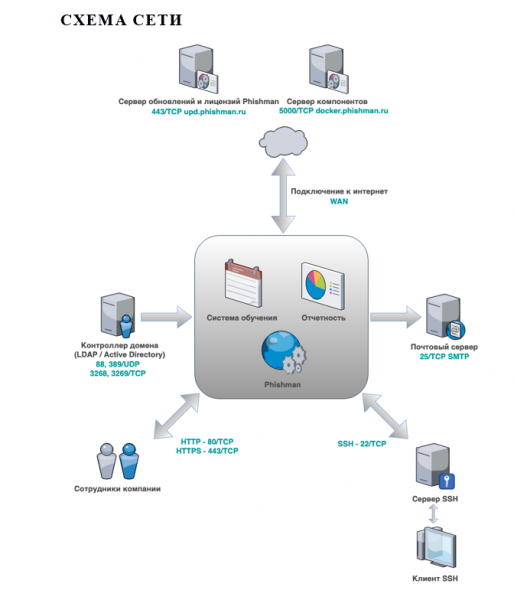 Типова схема на мрежата
Нататък ще се запознаем с интерфейса на системата, възможностите за администриране и, разбира се, с функциите.
Вход в портала за управление
Порталът за администриране на Phishman служи за управление на списъка с отдели и служители на компанията. В него се стартират атаки по разпращане на фишинг писма (в рамките на обучението), резултатите се формират в отчети. Можете да влезете в него по IP адрес или домейн, който укажете при разгръщането на системата.
 Авторизация на портала Phishman
На началната страница ще ви бъдат достъпни удобни джаджи със статистика за вашите служители:
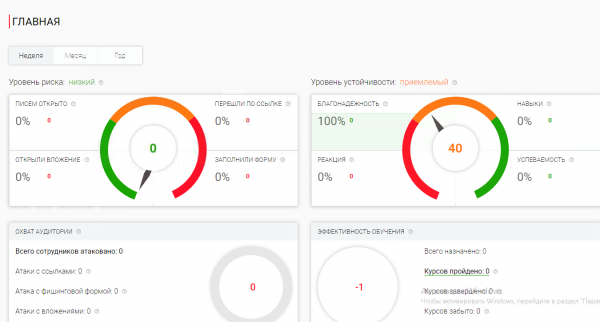 Начална страница на портала Phishman
Добавяне на служители за взаимодействие
От главното меню можете да преминете в раздел “Служители”, къде се намира списъкът на целия персонал на компанията с разбивка по отдели (ръчно или чрез AD). В него са разположени инструменти за управление на техните данни, съществува възможност да се изгради структурата в съответствие с щата.
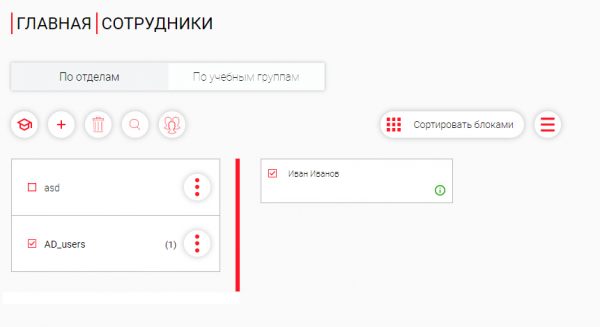 Панел за управление на потребителите
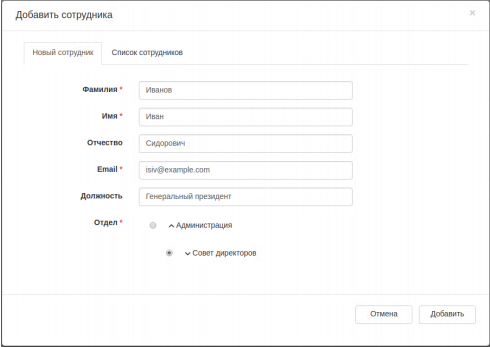 Карточка за създаване на служител
По избор: достъпна интеграция с AD, което позволява удобно автоматизиране на процеса на обучение на нови служители и водене на обща статистика.
Започване на обучението на служителите
След като сте добавили информация за служителите на компанията, имате възможност да ги изпратите на обучителни курсове. Кога това може да бъде полезно:
нов служител;
планирано обучение;
спешен курс (има информация, която изисква предупреждение).
Записването е възможно както за отделен служител, така и за целия отдел.
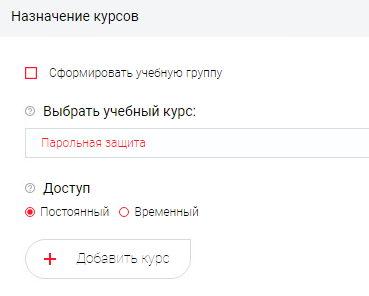 Формиране на обучителен курс
Къде опциите:
формиране на учебна група (обединяване на потребители);
избор на учебен курс (брой в зависимост от лиценза);
достъп (постоянен или времемен с посочване на дати).
Важно!
При първото записване за курсове служителят ще получи писмо с данни за вход на Портала за обучение. Интерфейсът на поканата — шаблон, наличен за промяна по преценка на Клиента.
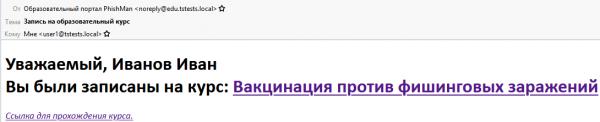 Примерно писмо за покана за обучение
Ако кликнете на линка, служителят ще попадне на обучителния портал, където напредъкът му ще се записва автоматично и ще се отразява в статистиката на администратора на Phishman.
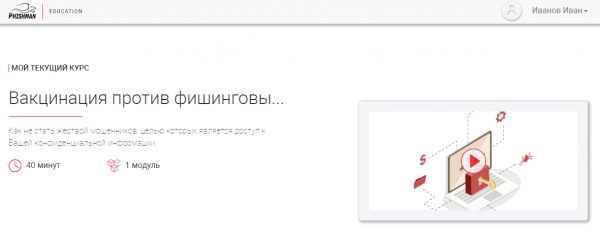 Пример на курс, започнат от потребителя
Работа с шаблони за атака
Шаблоните позволяват изпращане на целеви обучителни имейли с акцент върху социалната инженерия.
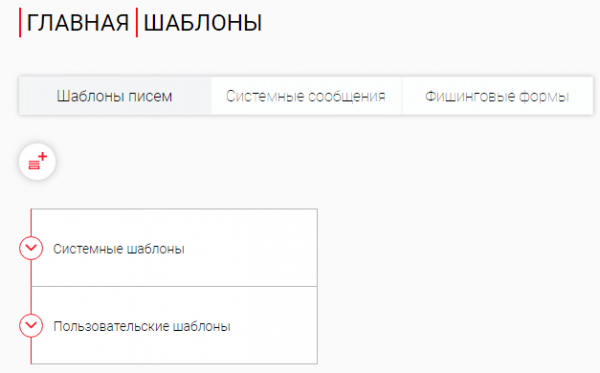 Раздел «Шаблони»
Шаблоните са разположени в категории, например:
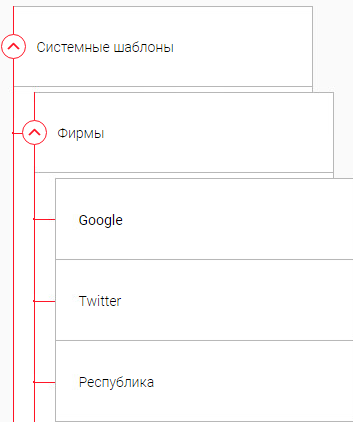 Вкладка за търсене на вградени шаблони от различни категории
За всеки от готовите шаблони има информация, включително и за тяхната ефективност.
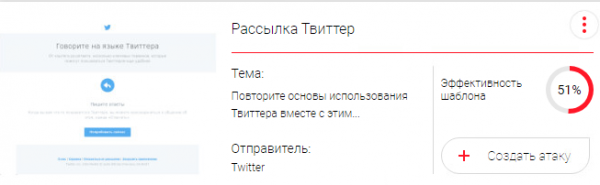 Пример на шаблон «Разпращане на Тwitter»
Също така заслужава да се спомене удобната възможност за създаване на собствени шаблони: достатъчно е да се копира текст от имейла: и той автоматично ще бъде преобразуван в HTML код.
Забележка:
ако се върнете към съдържанието , за това ни се налагаше ръчно да избираме шаблон за подготовка на фишинг атака. В Enterprise решението на Phishman съществува голямо разнообразие от интегрирани шаблони и е налице поддръжка на удобни инструменти за създаване на собствени. Освен това, доставчикът активно поддържа клиентите и може да помогне в добавянето на уникални шаблони, което смятаме за многократно по-ефективно.
Общата настройка и помощ
В раздела „Настройки“ се променят параметрите на системата Phishman в зависимост от нивото на достъп на текущия потребител (поради ограниченията на макета, не всички от тях бяха напълно достъпни при нас).
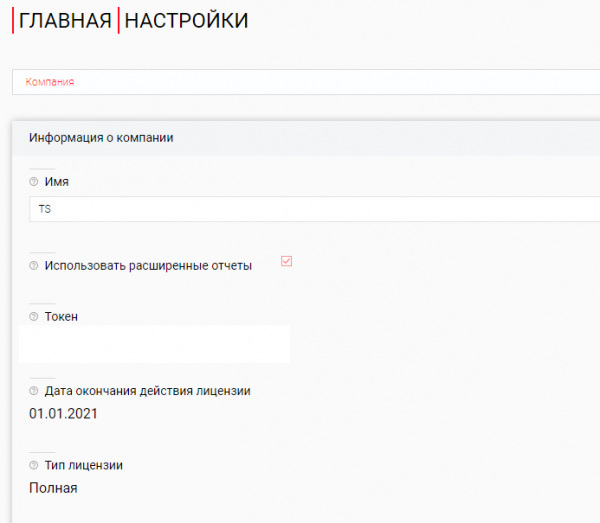 Интерфейс на раздела „Настройки“
Нека накратко изброим възможностите за настройка:
мрежови параметри (адрес на пощенския сървър, порт, криптиране, аутентификация);
избор на система за обучение (поддържа се интеграция с други СДО);
редактиране на шаблони за изпращане и обучение;
черен списък на адреси на електронна поща (важна възможност за изключване от фишинг разпращането, например за мениджърите на компанията);
управление на потребители (създаване, редактиране на достъпни акаунти);
актуализация (преглед на статус и планиране).
На администраторите ще им бъде полезен разделът „Помощ“, в който има достъп до ръководството на потребителя с подробен анализ на работата с Phishman, адрес на службата за подкрепа и информация за състоянието на системата.
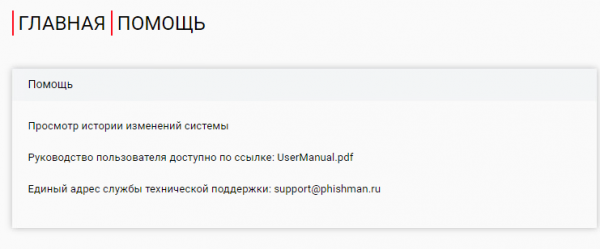 Интерфейс на раздела „Помощ“
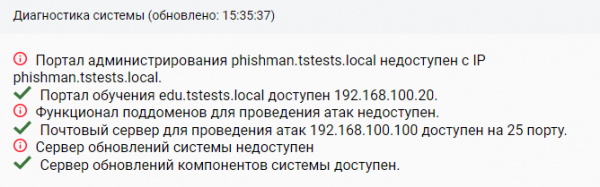 Сведения за състоянието на системата
Атака и обучение
След прегледа на основните опции и настройки на системата, ще проведем обучителна атака, за което ще отворим раздела „Атаки“.
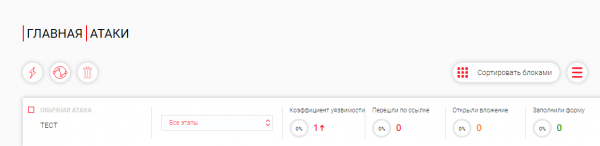 Интерфейс на контролния панел „Атаки“
В него можем да се запознаем с резултатите от вече стартирани атаки, да създадем нови и т.н. Нека опишем стъпките за стартиране на кампания.
Стартиране на атака
1) Ще наречем новата атака „изтичане на данни“.
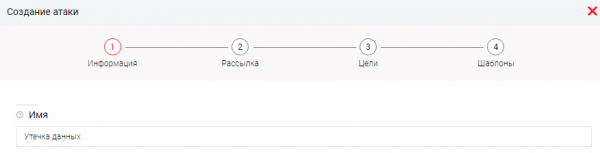
Определяме следните настройки:
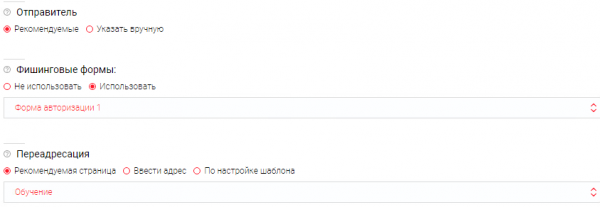
Където:
Изпращач → указва се домейн за разпространение (по подразбиране от доставчика).
Фишингови форми → използват се в шаблоните с цел опит за получаване на данни от потребителите, като се фиксира единствено фактът на въвеждане, данните не се съхраняват.
Пренасочване → указва се пренасочване към страница след преминаването на потребителя.
2) На етапа на разпространение се указва режим на разпространение на атаката.
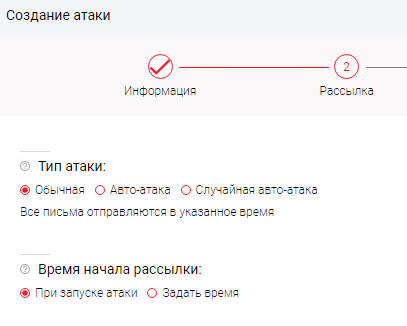
Където:
Тип атака → посочва се как и в течение на какво време ще се проведе атаката. (опцията включва неравномерен режим на разпращане и т.н.)
Време за начало на разпращането → посочва времето за стартиране на изпращане на съобщения.
3) На етапа “Цели” се посочват служители по отдели или индивидуално.
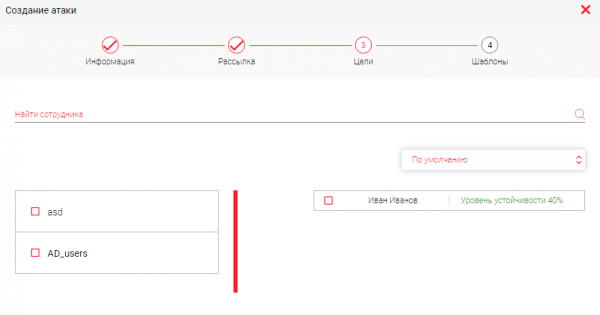
4) След което посочваме вече засегнатите от нас шаблони за атака:
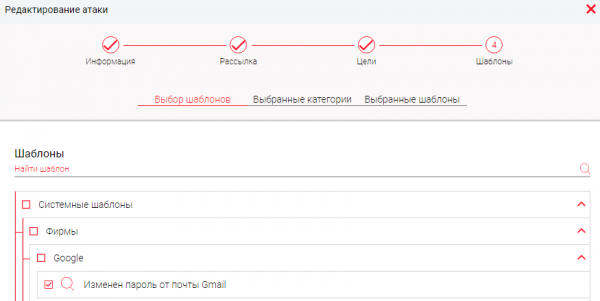
И така, за да стартираме атаката, ни беше необходимо:
а) да създадем шаблон на атаката;
б) да посочим режима на разпращане;
в) да изберем цели;
г) да определим шаблона на фишинговото писмо.
Проверка на резултатите от атаката
Първоначално имаме:
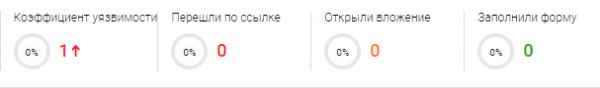
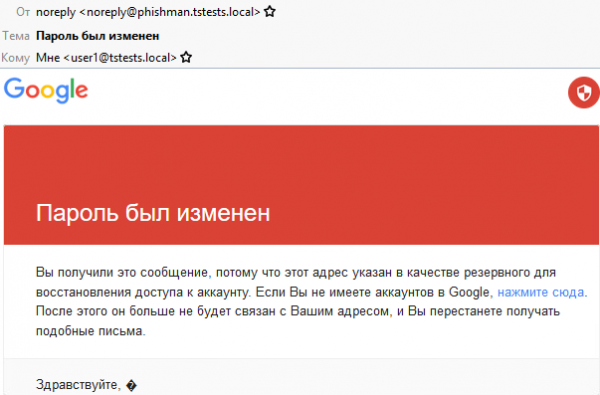
От страна на потребителя видно ново имейл съобщение:

Ако го разкрием:
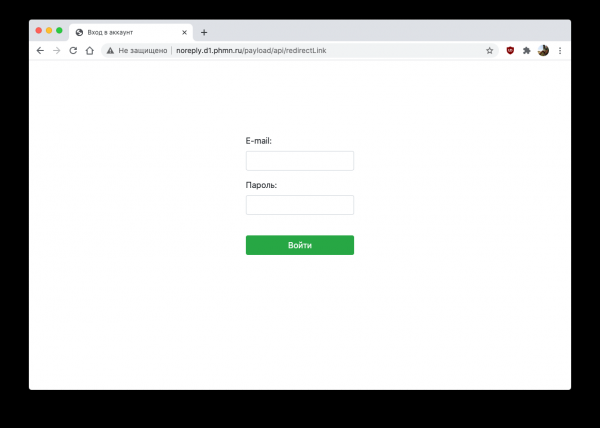
Ако преминем по линка, ще бъде предложено да въведем данни от пощата:
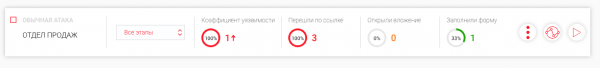
Паралелно гледаме в статистиката по атаката:
Важно!
Политиката на Phishman строго следва нормативни и етични норми, затова данните, въведени от потребителя, не се запазват никъде, записва се само фактът за теч.
Доклади
Всичко, което беше направено по-горе, трябва да бъде подкрепено с разнообразна статистика и обща информация за нивото на подготовка на служителите. За мониторинг съществува отделен раздел “Доклади”.
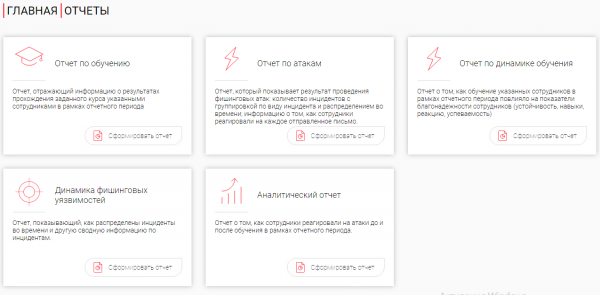
Той включва:
Доклад за обучение, отразяващ информация за резултатите от преминаването на курса в рамките на отчетния период.
Доклад за атаките, показващ резултата от провеждането на фишинг атаките (брой инциденти, разпределение по време и т.н.).
Доклад за динамиката на обучението, отразяващ успехите на вашите служители.
Доклад за динамиката на фишинговите уязвимости (обобщена информация за инцидентите).
Аналитичен доклад (реакция на служителите на събитията преди/след).
Работа с доклада
1) Изпълняваме “Създаване на доклад”.
2) Посочваме отдел/служители за създаване на доклад.
3) Избираме период
4) Посочваме интересуващите курсове
5) Създаваме окончателния доклад
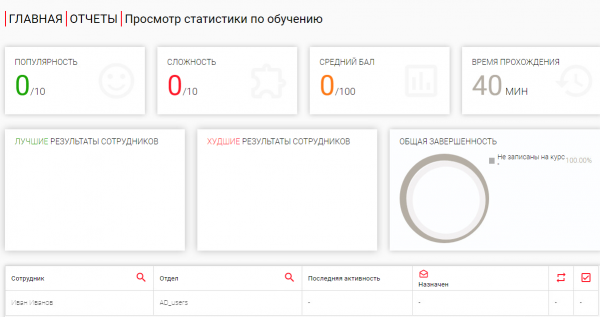
По този начин докладите помагат в удобна форма да отразят статистиката и да следят резултатите от работата на обучителния портал, а също и поведението на служителите.
Автоматизация на обучението
Отделно си струва да споменем възможността за създаване на автоматични правила, които ще помогнат на администраторите да настроят логиката на работа в Phishman.
Написване на автоматичен сценарий
За настройката е необходимо да преминете в раздела “Правила”. Предлага ни се:
1) Въведете име и задайте време за проверка на условията.
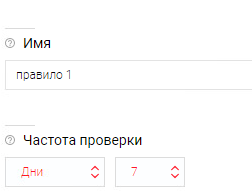
2) Създаваме събитие от един от източниците (Фишинг, Обучение, Потребители); ако има няколко, можете да използвате логически оператор (И / ИЛИ).
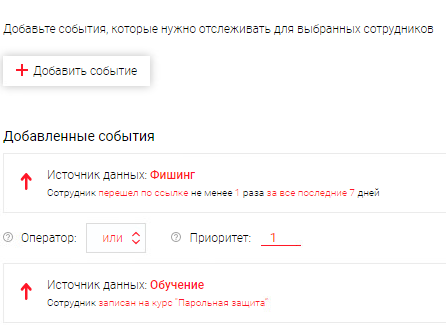
В нашия пример създадохме следното правило: “Ако потребителят кликне на злонамерена връзка от една от нашите фишингови атаки, той автоматично ще бъде записан за обучителен курс, съответно, ще получи покана по имейл, и ще започне да се проследява напредъка му.”
По избор:
—> Съществува поддръжка за създаване на различни правила по източници (DLP, SIEM, Антивируси, Кадрови служби и т.н.).
Сценарий: “Ако потребителят изпраща чувствителна информация, DLP регистрира събитието и изпраща данни в Phishman, където се задейства правилото: да се назначи курс на служителя по работа с конфиденциална информация.”
Така администраторът може да намали част от рутинните процеси (изпращане на служители на обучение, провеждане на планирани атаки и т.н.).
Вместо заключение
Днес се запознахте с руското решение за автоматизация на процеса на тестване и обучение на служители. То помага в подготовката на компанията за съответствие със 187 ФЗ, PCI DSS, ISO 27001. Сред предимствата на обучението чрез Phishman можем да изтъкнем:
Кастомизация на курсовете — възможност за промяна на съдържанието на курсовете;
Брендиране — създаване на цифрова платформа съобразно вашите корпоративни стандарти;
Работа офлайн — инсталиране на собствен сървър;
Автоматизация — създаване на правила (сценарии) за служителите;
Отчетност — статистика по интересуващите събития;
Гъвкавост на лицензиране — поддръжка от 10 потребители.
Ако сте заинтересовани от това решение, винаги можете да се свържете с , ще помогнем в организирането на пилот и ще консултираме съвместно с представителите на Phishman. С това днес приключваме, учете сами и обучавайте служителите, до нови срещи!
Източник: habr.com
