

Добре дошли на третия урок от курса . На разгръщахме шаблона, необходим за извършване на лабораторни работи. На този урок ще разгледаме основните принципи на работа с логове на , ще се запознаем с обработчиците на събития и ще разгледаме механизмите за защита на логовете. Теоретичната част, както и пълната запис на видеоурока, се намират под кат.
За да събирате логове от устройствата, трябва да ги регистрирате на FortiAnalyzer. Съществуват два варианта за регистрация.
- Първият вариант - на регистрираното устройство се активира опцията „изпращане на логове на FortiAnalyzer“ и се посочва неговият IP адрес. След това на FortiAnalyzer се изпраща заявка за регистрация на това устройство. Администраторът трябва да потвърди или отхвърли получената заявка. Ако технологията административни домейни е активирана, FortiGate може да бъде добавен както в основния ADOM (който се нарича root, с него работихме в миналия урок), така и в самостоятелно създаден ADOM, предназначен за устройства FortiGate.
- Вторият вариант - т.нар. Device Registration Wizard. Регистрацията на устройството се извършва на самия FortiAnalyzer. За регистрацията е необходима информация за регистрираното устройство - сериен номер, IP адрес, тип устройство и версия на операционната система. Ако верификацията на данните премине успешно, устройството се добавя в списъка на FortiAnalyzer. Ако технологията административни домейни е активирана, устройството автоматично ще се регистрира в подходящия административен домейн. Ако имате създадени няколко подобни административни домейна, в този случай е необходимо да регистрирате устройството от онзи административен домейн, в който искате да го добавите.
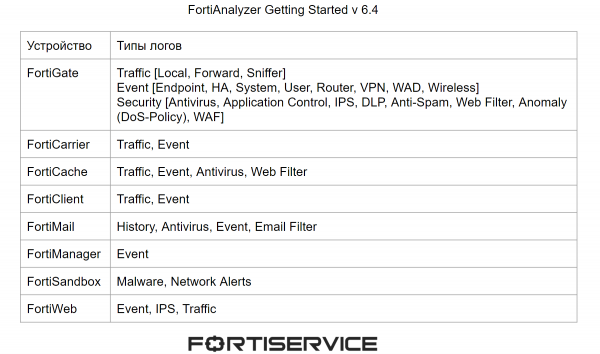
Всяко устройство генерира логове от различни типове. Основните типове логове, които могат да генерират устройствата на компанията Fortinet, са представени на фигурата по-долу.
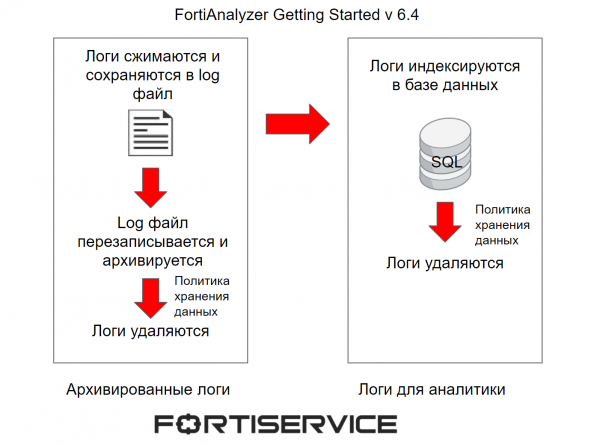
За началната обработка на логовете вече говорихме в миналия урок, но мисля, че си струва да освежим паметта. Логовете, постъпващи на FortiAnalyzer, се компресират и запазват в log файла. Когато този файл достигне определен размер, той се презаписва и архивира. Такива логове се наричат архивирани. Те се считат за офлайн логове, тъй като не могат да бъдат анализирани в реално време. За преглед те са достъпни само в RAW формат. Политиката за съхранение на данни в административния домейн определя колко дълго тези логове ще се съхраняват в паметта на FortiAnalyzer.
В същото време логовете се индексират в SQL база данни за поддръжка на аналитика. Тези логове се анализират в FortiAnalyzer в реално време с помощта на механизмите Log View, FortiView и Reports. Политиката за съхранение на данни в административния домейн определя колко дълго тези логове ще се съхраняват в паметта на FortiAnalyzer. След като тези логове бъдат изтрити от паметта на FortiAnalyzer, те могат да останат под формата на архивирани логове, но това зависи от политиката за съхранение на данни в административния домейн.
Схематично процесът на обработка на логовете е представен на изображението по-долу.
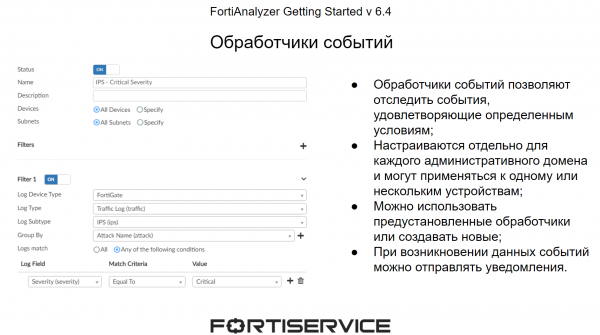
Когато логовете постъпват на устройството, те се проверяват от обработчиците на събития. Те позволяват проследяване на интересни събития чрез предварително зададени условия. Условията се задават на параметрите, съдържащи се в логовете в RAW формат. В системата за всеки административен домейн съществува набор от предварително зададени събития, но при необходимост могат да се създават собствени обработчици на събития. Основната полза от обработчиците на събития е, че при настъпването на интересни събития системата може да изпраща известия — на имейл или syslog сървъри, също и чрез SNMP. Това позволява доста бърза реакция на събития, които се случват в мрежата.
Сега да поговорим за защитата на логовете. Тъй като в логовете се съдържа важна информация за събитията в мрежата, те трябва да бъдат защитени както от възможна загуба в резултат на различни сривове, така и от външна компрометация. Първата технология, която ще помогне за защита на логовете в случай на различни аварии, е RAID. Тя позволява разпределяне на пространството от наличните дискове на няколко логически сегмента, така че при провал на един или няколко диска (в зависимост от типа RAID) данните да не бъдат загубени. Основните типове RAID, които могат да бъдат използвани във FortiAnalyzer, са представени на изображението по-долу.
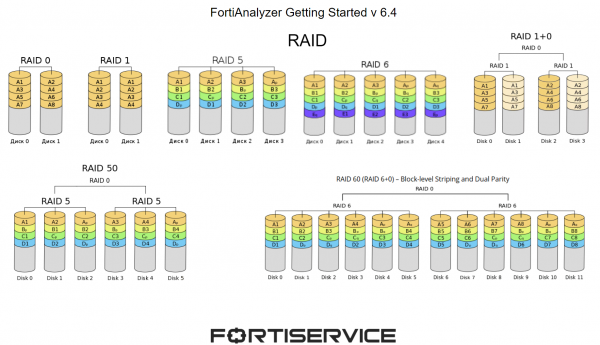
- RAID 0 разпределя информацията на 2 или повече диска. Основната цел е скоростта и производителността. При повреда на един или повече диска, целият дисков масив ще пострада;
- RAID 1 разпределя копия на информацията на 2 или повече диска. Ако един диск се повреди, дисковият масив ще продължи да работи в обичайния режим;
- RAID 5 разпределя информацията на няколко диска и също така в всяка така наречена 'верига от информация' отделя един диск за данни за възстановяване. При повреда на един диск, дисковият масив ще продължи да работи в обичайния режим;
- RAID 6 действа по подобен начин, само че за данни за възстановяване вече са предвидени два диска;
- RAID 10 комбинира опциите RAID 0 и RAID 1. С негова помощ ще можете да продължите работа с информацията, ако се повредят 2 диска (по един от всеки RAID, в противен случай информацията няма да може да се прочете);
- RAID 50 комбинира функционалността на RAID 0 и RAID 5. В такъв случай стабилната работа с информацията ще продължи, дори ако във всеки RAID 5 се повреди един диск;
- RAID 60 комбинира функционалността на RAID 0 и RAID 6. В такъв случай стабилната работа с информацията ще продължи, дори ако във всеки RAID 6 се повредят 2 диска.
Следващият механизъм е резервните копия на логовете. Съществуват няколко варианта за резервни копия — от менюто Log View, където можете да използвате определен филтър за запазване на необходимите логове, или Log Browse, откъдето можете да изтеглите записаните log файлове. Също така има възможност за създаване на резервни копия на логовете на външни сървъри чрез CLI интерфейса.
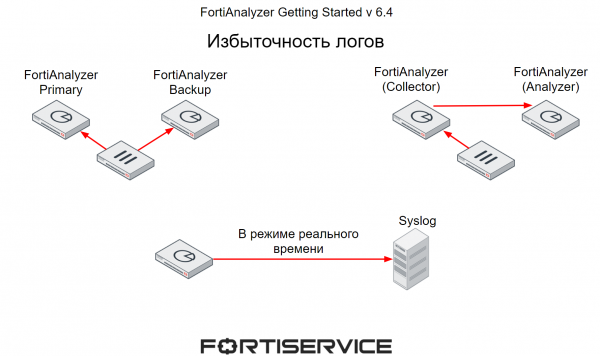
Още един механизъм, който позволява защита на важната информация, съдържаща се в логовете, е излишността. И тук съществуват няколко варианта.
- Първият метод, при който устройствата изпращат логове наведнъж към 2 FortiAnalyzer-а — единият е основен, а другият резервен.
- Вторият метод, който вече обсъдихме в предишния урок — един FortiAnalyzer работи в режим на колектор и събира логове от различни устройства. По график събраните логове се изпращат на FortiAnalyzer, който работи в режим на анализатор. В случай на отказ на втория, колекторът ще може да пренасочи логовете към друг FortiAnalyzer.
- И третият вариант — предаване на логовете от FortiAnalyzer на външни сървъри, например на Syslog. В такъв случай предаването на логовете ще се извършва в реално време.
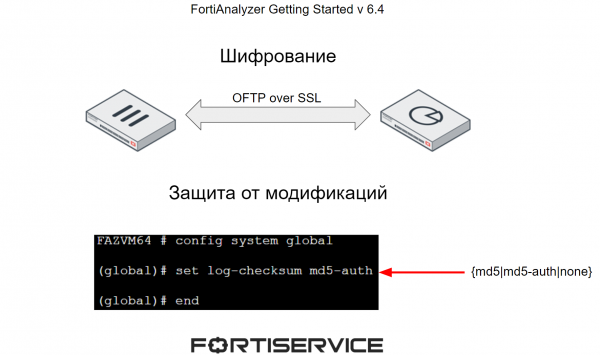
За защита на логовете от компрометиране се използват два основни механизма:
- Шифроване на канала за предаване на данни между FortiAnalyzer и останалите устройства;
- Защита на логовете от модификация чрез добавяне на контролна сума.
В видеоурока е представен теоретичният материал, разгледан по-горе, а също така се разглеждат практическите аспекти на работата с логовете — тяхното филтриране, преглед в различни режими, настройка на обработчици на събития. Приятно гледане!
В следващия урок ще разгледаме подробно аспектите на работата с отчетите. За да не го пропуснете, абонирайте се за нашия .
Също така можете да следите обновленията на следните ресурси:
Източник: habr.com
