

Здравейте, читатели, в третия статия от поредицата UserGate Getting Started, където става въпрос за NGFW решението на компанията . В предишната статия беше описан процесът на инсталиране на защитната стена и първоначалната й настройка. Сега ще разгледаме по-подробно създаването на правила в разделите "Защитна стена", "NAT и маршрутизация" и "Пропускателна способност".
Идеологията на работа на правилата в UserGate е такава, че те се изпълняват отгоре надолу, до първото сработило. Следователно е важно по-специфичните правила да са разположени над по-общите. Но трябва да се отбележи, че тъй като правилата се проверяват по реда, в който са създадени, за производителността е за предпочитане да се създават общи правила. Условията при създаването на всяко правило се прилагат съгласно логиката "И". Ако е необходимо да се използва логиката "ИЛИ", това се постига чрез създаване на множество правила. Следователно описаното в тази статия е приложимо и за други политики на UserGate.
Защитна стена
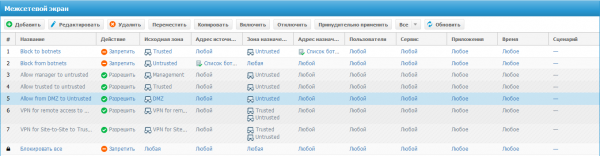
След инсталирането на UserGate в раздела "Защитна стена" вече има проста политика. Първите две правила забраняват трафика за бот мрежи. Следват примери за правила за достъп от различни зони. Последното правило винаги се нарича "Блокирай всичко" и е обозначено с икона на ключалка (това означава, че правилото не може да бъде изтрито, променено, преместено или деактивирано, за него може само да се активира опцията за журнал). Следователно, заради това правило, целият явно недозволен трафик ще бъде блокиран по последно правило. Ако е необходимо да се разреши целият трафик през UserGate (въпреки че това е настоятелно непредпочитано), винаги може да се създаде предпоследно правило "Разреши всичко".
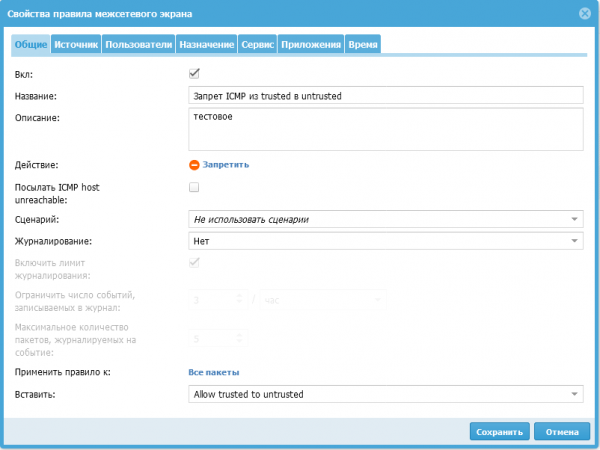
При редактиране или създаване на правило за защитна стена, първата вкладка "Общи", в която трябва да извършите следните действия:
Чекбокс "Вкл" за включване или изключване на правилото.
Въведете името на правилото.
Задайте описание на правилото.
Изберете от две действия:
Забрани — блокира трафика (при задаване на това условие е възможно да се изпраща ICMP host unreachable, просто трябва да се постави съответният чекбокс).
Разреши — разрешава трафика.
Сценарният пункт позволява да се избере сценарий, който е допълнително условие за задействане на правилото. Така компанията UserGate реализира концепцията SOAR (Security Orchestration, Automation and Response).
Журнализация — записване на информация за трафика при задействане на правилото. Възможни варианти:
Журнализиране на началото на сесията. В този случай в журнала за трафик ще се записва само информация за началото на сесията (първия пакет). Това е препоръчителният вариант за журнализиране.
Журнализиране на всеки пакет. В този случай ще се записва информация за всеки предаван мрежови пакет. За този режим се препоръчва да се включи лимит за журнализиране, за да се предотврати висока натовареност на устройството.
Приложи правилото към:
Всички пакети
към фрагментирани пакети
към нефрагментирани пакети
При създаване на ново правило можете да изберете място в политиката.
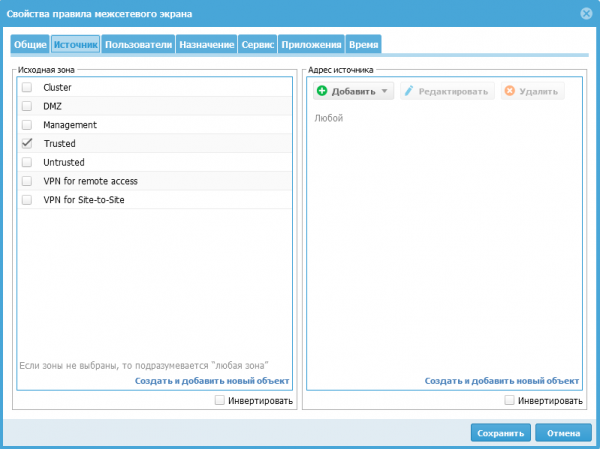
Следваща вкладка „Източник“. Тук посочваме източника на трафика, това може да бъде зона, от която идва трафикът, или можем да посочим списък или конкретен IP адрес (Geoip). Практически във всички правила, които могат да се зададат в устройството, обект може да бъде създаден от правилото, например, без да преминавате в раздел „Зони“, можете с бутона „Създай и добави нов обект“ да създадете необходимата зона. Също така често се среща чекбокс „Инвертиране“, който променя условието на правилото на противоположното, което е аналогично на логическото действие отрицание. Вкладка „Назначение“ е подобна на вкладка „Източник“, само че вместо източник на трафика задаваме назначение на трафика. Вкладка „Потребители“ — в това място можете да добавите списък с потребители или групи, за които важи съответното правило. Вкладка „Услуга“ — избираме типа услуга от вече предварително определения или можем да зададем своя собствена. Вкладка „Приложение“ — тук се избират конкретни приложения или групи приложения. И вкладка „Време“ посочваме времето, когато съответното правило е активно.
От миналия урок имаме правило за изход в интернет от зоната „Trust“, сега ще покажа като пример как да създадете забранително правило за ICMP трафик от зоната „Trust“ в зоната „Untrusted“.
Първо създаваме правило, като натиснем бутона „Добави“. В отворения прозорец на раздела „Общи“ попълваме името (Забрана ICMP от trusted към untrusted), поставяме отметка в чекбокса „Вкл“, избираме действие „забрани“ и най-важното – правилно избираме местоположението на това правило. Според моята политика, това правило трябва да е над правилото „Позволи trusted към untrusted“:
На раздела „Източник“ за моята задача има два варианта:
Избирайки зоната „Trusted“
Избирайки всички зони, с изключение на „Trusted“, и поставяйки отметка в чекбокса „Инвертиране“
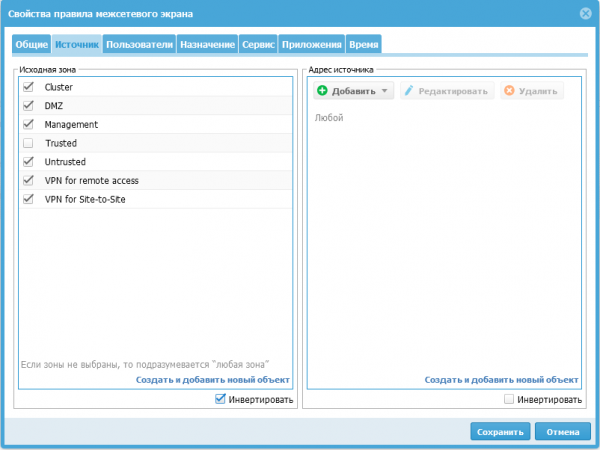
Разделът „Назначение“ се настройва аналогично на раздела „Източник“.
Сега преминаваме на раздела „Услуга“. Тъй като в UserGate има предварително зададена услуга за ICMP трафик, натискайки бутона „Добави“, избираме от предложен списка услугата с наименование „Any ICMP“:
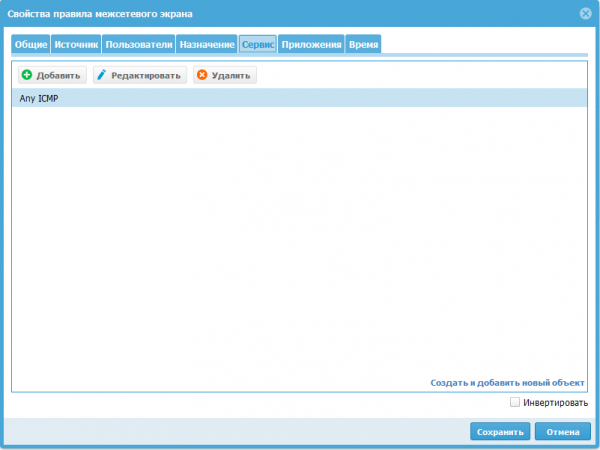
Възможно е създателите на UserGate да са го замислили така, но на мен ми беше позволено да създавам няколко напълно еднакви правила. Въпреки че ще се изпълнява само първото правило от списъка, възможността да се създадат различни по функционалност правила с едно и също име, мисля, че може да доведе до объркване при работата на няколко администратора на устройството.
NAT и маршрутизация
При създаване на NAT правила виждаме няколко подобни раздела, както и за защитната стена. В раздела „Общи“ се появи поле „Тип“, което позволява да изберем за какво ще отговаря това правило:
NAT — Преобразуване на мрежови адреси.
DNAT — Пренасочва трафика към указан IP адрес.
Порт форудинг — Пренасочва трафика към указан IP адрес, но позволява промяна на номера на порта на публикуваната услуга.
Routing на базата на политика — Позволява маршрутизиране на IP пакети на базата на разширена информация, например, услуги, MAC адреси или сървъри (IP адреси).
Картографиране на мрежата — Позволява замяна на IP адресите на източника или местоназначението на една мрежа с друга мрежа.
След избора на съответния тип правило, ще бъдат налични настройки за него.
В полето SNAT IP (външен адрес) ясно посочваме IP адреса, който ще замени адреса на източника. Това поле е необходимо, когато имаме няколко IP адреса, назначени на интерфейси в зоната за цел. Ако оставите това поле празно, системата ще използва произволен адрес от списъка на наличните IP адреси, назначени на интерфейсите в зоната за цел. UserGate препоръчва да укажете SNAT IP за подобряване на производителността на защитната стена.
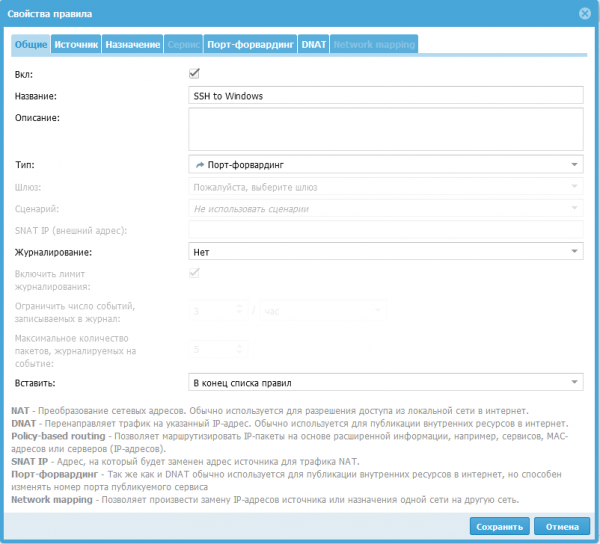
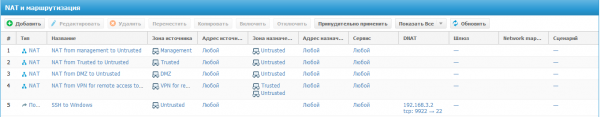
За пример ще публикувам SSH услугата на Windows сървър, разположен в зоната “DMZ” с правилото “порт-напредване”. За целта натискаме бутона “Добави” и попълваме таба “Общи”, указвайки името на правилото “SSH към Windows” и типа “Порт-напредване”:
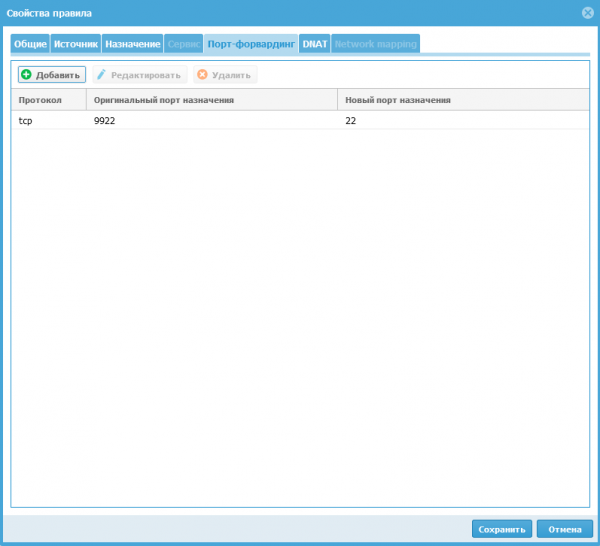
В таба “Източник” избираме зоната “Untrusted” и преминаваме към таба “Порт-напредване”. Тук трябва да укажем протокол “TCP” (налични са четири варианта — TCP, UDP, SMTP, SMTPS). Оригиналният целеви порт 9922 — номерът на порта, на който потребителите изпращат заявки (не могат да се използват портове: 2200, 8001, 4369, 9000-9100). Новият целеви порт (22) — номерът на порта, на който потребителските заявки ще се пренасочват към вътрешния публикуван сървър.
В таба “DNAT” задаваме IP адреса на компютъра в локалната мрежа, който ще бъде публикуван в интернет (192.168.3.2). Опционално може да включите SNAT, тогава UserGate ще измени адреса на източника в пакетите от външната мрежа на своя IP адрес.
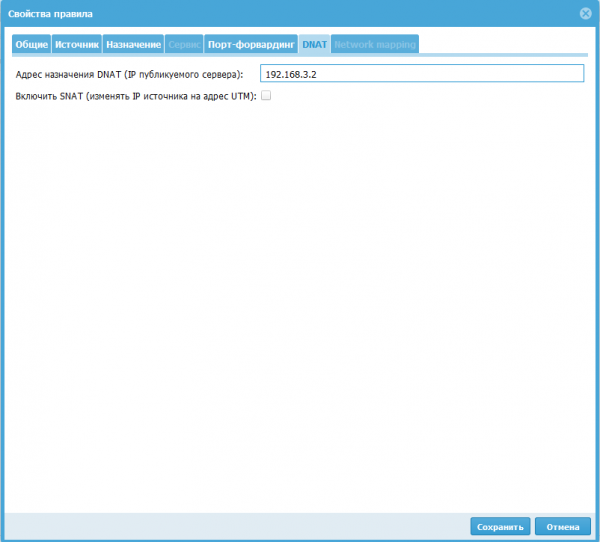
След всички настройки получаваме правило, което позволява достъп от зоната “Untrusted” до сървъра с IP адрес 192.168.3.2 по протокол SSH, използвайки външния адрес на UserGate за свързване.
Пропускна способност
В този раздел се задават правила за управление на пропускателната способност. Те могат да се използват за ограничаване на канала на определени потребители, хостове, услуги, приложения.
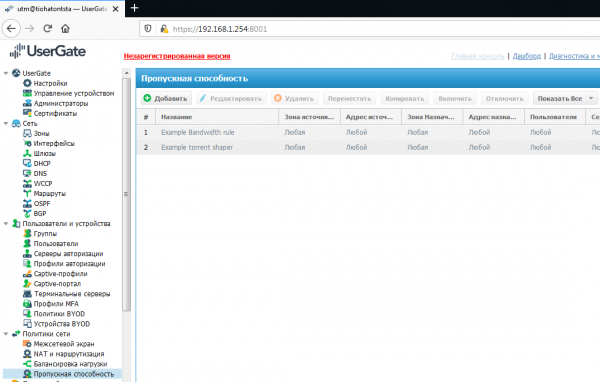
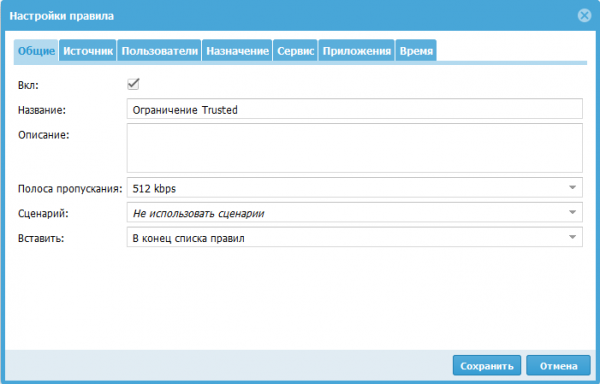
При създаването на правило, условията на разделите определят трафика, на който ще се прилагат ограничения. Пропускната способност може да бъде избрана от предложените или зададена сама. При създаването на пропускната способност може да се посочи маркер за приоритизиране на трафика DSCP. Пример за това, когато се прилагат маркери DSCP: като зададете сценарий в правилото, при което се прилага това правило, то автоматично може да промени тези маркери. Друг пример за работа на сценария: правилото ще сработи за потребителя само когато бъде открит торент или обемът на трафика надвиши зададения предел. Останалите раздели попълваме, както и в другите политики, въз основа на типа трафик, на който правилото трябва да бъде приложено.
Заключение
В тази статия разгледах създаването на правила в разделите „Защитна стена“, „NAT и маршрутизация“ и „Пропускна способност“. В самото начало на статията описах правилата за създаване на политики UserGate, както и принципа на работа на условията при създаване на правило.
Следете обновленията в нашите канали (, , , )!
Източник: habr.com
