

Здравейте! Добре дошли на шестия урок от курса . На се запознахме с основите на технологията NAT на , а също така позволихме на нашия тестов потребител да се свърже с интернет. Сега е време да се погрижим за сигурността на потребителя в неговото пространство. В този урок ще разгледаме следните профили за сигурност: Уеб филтриране, Контрол на приложения, както и HTTPS инспекция.
За да започнем да се запознаваме с профилите за сигурност, трябва да разберем и още едно нещо — режимите на инспекция.
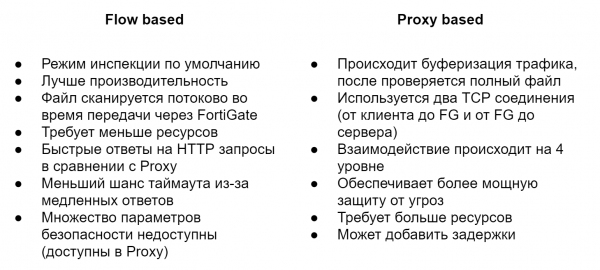
По подразбиране се използва режим Flow Based. Той проверява файловете, когато преминават през FortiGate без буферизация. Веднага щом пакетът пристигне, той се обработва и предава напред, без да изчаква получаване на целия файл или уеб страница. Изисква по-малко ресурси и осигурява по-добра производителност в сравнение с Proxy режим, но в същото време не предлага целия Security функционал. Например, системата за предотвратяване на пробиви в данни (DLP) може да се използва само в Proxy режим.
Proxy режимът работи по друг начин. Той създава две TCP връзки, една между клиента и FortiGate, втора между FortiGate и сървъра. Това му позволява да буферизира трафика, т.е. да получава целия файл или уеб страница. Сканирование на файловете за различни заплахи започва само след като целият файл е буферизиран. Това позволява прилагането на допълнителни възможности, които не са налични в режима Flow Based. Както виждате, този режим е като противоположност на Flow Based — сигурността е на първо място, а производителността остава на заден план.
Много често питат — кой режим е по-добър? Но няма общо правило. Всичко е индивидуално и зависи от вашите нужди и задачи. По-нататък в курса ще се опитам да покажа разликите между профилите за сигурност в режимите Flow и Proxy. Това ще помогне да сравните функционалността и да решите кой режим е най-подходящ за вас.
Нека преминем направо към профилите за сигурност и първо разгледаме Уеб филтрирането. То помага да контролирате или следите кои уебсайтове посещават потребителите. Мисля, че няма нужда да навлизаме дълбоко в обясненията на необходимостта от такъв профил в настоящите реалности. По-добре нека разберем как работи.
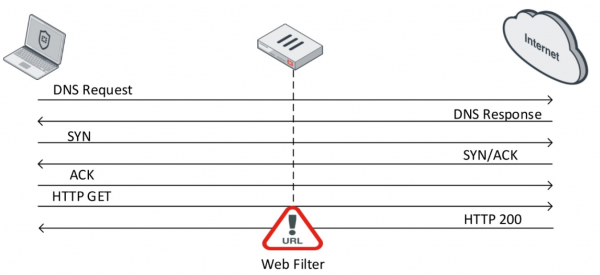
След като е установена TCP връзка, потребител с GET заявка иска съдържанието на конкретен уебсайт.
Ако уеб сървърът отговори положително, той изпраща информация за уебсайта в отговор. Тук влиза уеб филтърът. Той проверява съдържанието на отговора. По време на проверката FortiGate в реално време изпраща запитване в FortiGuard Distribution Network (FDN), за да определи категорията на конкретния уебсайт. След определяне на категорията на уебсайта, уеб филтърът, в зависимост от настройките, изпълнява конкретно действие.
В режим Flow са налични три действия:
- Allow — разреши достъпа до уебсайта
- Block — забрани достъпа до уебсайта
- Monitor — разреши достъпа до уебсайта и запиши това в логовете
В режим Proxy се добавят още две действия:
- Warning — предоставяй на потребителя предупреждение, че се опитва да посети определен ресурс и давай на потребителя избор — да продължи или да напусне уебсайта
- Authenticate — поискайте удостоверение от потребителя — това позволява на определени групи да имат достъп до забранени категории уебсайтове.
На сайта можете да се запознаете с всички категории и подкатегории на уеб филтъра, както и да разберете към коя категория принадлежи конкретният уебсайт. И като цяло, за потребителите на решенията на Fortinet, това е доста полезен сайт, препоръчвам ви да го изследвате в свободното си време.
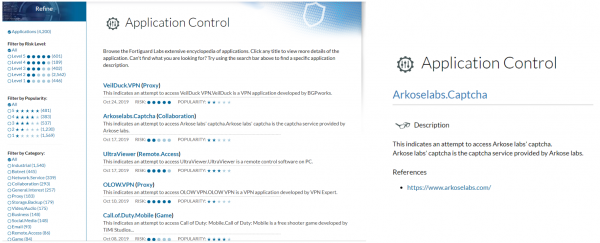
За Application Control може да се каже доста малко. От името става ясно, че той позволява контролиране на работата на приложенията. И прави това с помощта на шаблони на различни приложения, така наречените сигнатури. Чрез тези сигнатури той може да определи конкретно приложение и да приложи към него определено действие:
- Allow — разреши
- Monitor — разреши и запиши това в логовете
- Block — забрани
- Quarantine — запиши събитие в логовете и блокирай IP адреса за определено време
Съществуващите сигнатури също могат да бъдат разгледани на сайта .
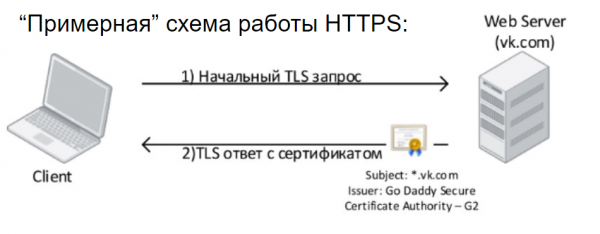
Сега нека разгледаме механизма на HTTPS инспекцията. Според статистиката за края на 2018 година делът на HTTPS трафика надвиши 70%. Тоест, без да използваме HTTPS инспекция, ще можем да анализираме само около 30% от трафика, преминаващ през мрежата. Първо, нека разгледаме работата на HTTPS в груби линии.
Клиентът инициира TLS заявка към уеб сървъра и получава TLS отговор, като също така вижда цифров сертификат, който трябва да бъде доверен за дадения потребител. Това е минималното, което трябва да знаем за работата на HTTPS, всъщност схемата му е много по-сложна. След успешния TLS хендшейк започва предаването на данни в криптиран вид. И това е добре. Никой не може да получи достъп до данните, които обменяте с уеб сървъра.
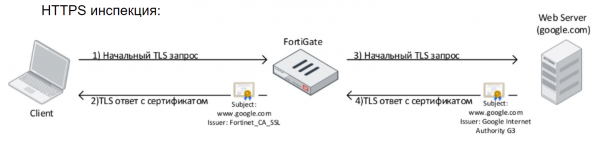
Обаче за специалистите по сигурност в компаниите това е истински главобол, тъй като те не могат да виждат този трафик и да проверяват съдържанието му нито с антивирус, нито със система за предотвратяване на прониквания, нито с DLP системи, нищо. Също така, това негативно влияе на качеството на определяне на използваните вътре в мрежата приложения и уеб ресурси — точно това, което се отнася до нашата тема на урока. Решението на този проблем е технологията за инспекция на HTTPS. Същността ѝ е съвсем проста — по същество устройството, което извършва инспекция на HTTPS, организира атака Man In The Middle. Изглежда по следния начин: FortiGate прихваща потребителската заявка, установява с нея HTTPS връзка и от своя страна създава HTTPS сесия с ресурса, към който се е обърнал потребителят. В този случай на компютъра на потребителя ще се вижда сертификат, издаден от FortiGate. Той трябва да бъде доверен, за да разреши браузърът свързването.
Всъщност, инспекцията на HTTPS е доста сложна и има много ограничения, но в рамките на този курс няма да обсъждаме това. Ще добавя само, че внедряването на инспекция на HTTPS не е нещо, което става за минута, обикновено отнема около месец. Необходимо е да се събере информация за необходимите изключения, да се направят съответните настройки, да се събере обратна връзка от потребителите и да се коригират настройките.
Представената теория, както и практическата част, са включени в това видео уроци:
В следващия урок ще разгледаме други профили за сигурност: антивирус и система за предотвратяване на прониквания. За да не го пропуснете, следете обновленията на следните канали:
Източник: habr.com
