

Поздравявам всички, които продължават да четат цикъла за новото поколение NGFW Check Point от семейството SMB (серия 1500). В предишната статия разгледахме решението SMP (портал за управление на SMB шлюзове). Днес бих искал да разкажа за портала Smart-1 Cloud, който се позиционира като SaaS решение на Check Point и играе роля на Management Server в облака, така че ще бъде актуален за всички NGFW решения на Check Point. За тези, които току-що се присъединиха към нас, бих искал да напомня на предишно разгледаните теми: , , .
Нека подчертаем основните възможности на Smart-1 Cloud:
- Едно централизирано решение за управление на цялата ви инфраструктура Check Point (виртуални и физически шлюзове от различни нива).
- Общ набор от политики за всички Blades, който позволява опростяване на административните процеси (създаване/редактиране на правила за различни задачи).
- Подкрепа за подход, ориентиран към профила, при работа с настройките на шлюзовете. Отговаря за разделянето на правата за достъп при работа в портала, където различни администратори, специалисти по одит и др. могат да изпълняват задачи едновременно.
- Мониторинг на заплахите, който осигурява получаване на логове и преглед на събития в едно място.
- Подкрепа за взаимодействие чрез API. Потребителят може да внедрява автоматизационни процеси, което опростява рутинните ежедневни задачи.
- Достъп чрез Web. Премахва ограничения, свързани с поддръжката на отделни операционни системи и е интуитивно понятен.
Тези, които вече са запознати с решенията на Check Point, може да забележат, че представените основни възможности не се различават от локален, посветен Management Server във вашата инфраструктура. Отчасти те ще са прави, но при Smart-1 Cloud обслужването на управленския сървър се извършва от специалисти на Check Point. То включва: архивиране, мониторинг на свободно място на носителите, корекция на грешки, инсталиране на последни версии на софтуера. Процесът на миграция (пренос) на настройки също се опростява.
Лицензиране
Преди да се запознаем с функционалността на облачното управление, ще разгледаме въпросите на лицензиране от официалния .
Управление на един шлюз:
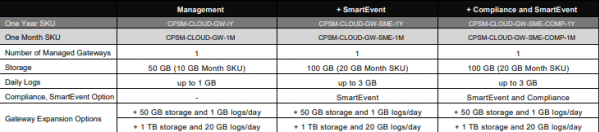
Абонаментът зависи от избраните управленски Blades, предвидени са общо 3 направления:
- Management. Хранилище от 50 ГБ, ежедневно по 1 ГБ за логове.
- Management + SmartEvent. Хранилище от 100 ГБ, ежедневно по 3 ГБ за логове, генериране на отчети.
- Управление + Съответствие + SmartEvent. Склад в 100 ГБ, ежедневен протокол от 3 ГБ, генериране на отчети, препоръки за настройки на базата на общи практики за информационна безопасност.
*Изборът зависи от много фактори: вид на логовете, брой потребители, обем на трафика.
Има и абонамент за управление на 5 шлюза. Няма да се спираме подробно на това — винаги можете да получите информация от .
Стартиране на Smart-1 Cloud
Всеки желаещ може да опита решението, за целта трябва да се регистрира в Infinity Portal — облачен сервис от Check Point, където можете да получите триален достъп до следните направления:
- Cloud Protection (CloudGuard SaaS, CloudGuard Native);
- Network Protection (CloudGuard Connect, Smart-1 Cloud, Infinity SOC);
- Endpoint Protection (, SandBlast Agent Cloud Management, Sandblast Mobile).
Ние ще се авторизираме с вас в системата (за нови потребители е необходима регистрация) и ще преминем към решението Smart-1 Cloud:
Там ще ви разкажат накратко за предимствата на това решение (Управление на инфраструктурата, не е необходима инсталация, автоматични обновления).
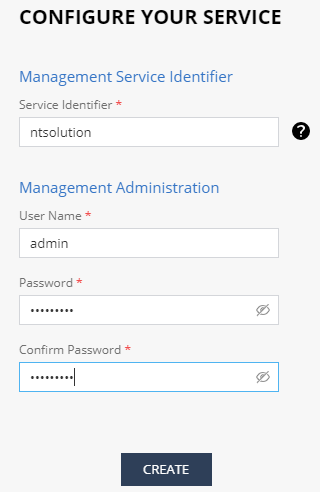
След попълване на полетата ще трябва да изчакате подготовката на учетната запись за вход в портала:
В случай на успешна операция ще получите на имейл (указан при влизане в Infinity Portal) информация за регистрацията, а също така ще бъдете пренасочени към основната страница на Smart-1 Cloud.
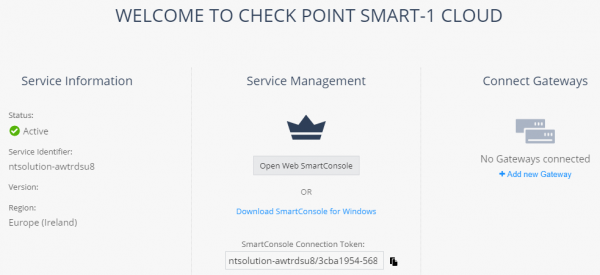
На разположение в портала:
- Стартиране на SmartConsole. С помощта на инсталираното приложение на вашия ПК или чрез уеб интерфейса.
- Синхронизация с обекта на шлюза.
- Работа с логовете.
- Настройки.
Синхронизация с шлюза
Начнем с синхронизация на Security Gateway, за целта трябва да го добавите като обект. Придвижете се до раздела “Connect Gateway”
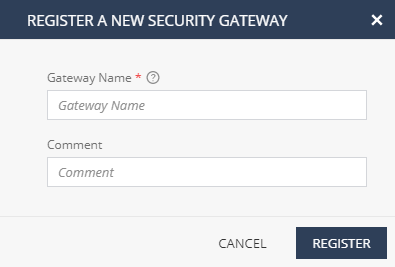
Необходимо е да въведете уникално име на шлюза, можете да добавите коментар към обекта. След това натиснете “Register”.
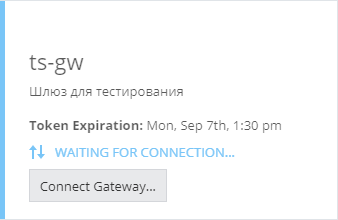
Появява се обект на шлюза, който трябва да синхронизирате с Management Server, изпълнявайки CLI команди за шлюза:
- Убедете се, че на шлюза е инсталиран последният JHF (Jumbo Hotfix).
- Инсталирайте токен за свързване: set security-gateway maas on auth-token
- Проверете състоянието на тунела за синхронизация:
MaaS Status: Enabled
MaaS Tunnel State: Up
MaaS domain-name:
Service-Identifier.maas.checkpoint.com
Gateway IP for MaaS Communication: 100.64.0.1
След като бяха активирани услугите за Mass Tunnel, трябва да преминете към настройката на SIC връзката между шлюза и Smart-1 Cloud в Smartconsole. При успешна операция ще получите топология на шлюза, ето пример:
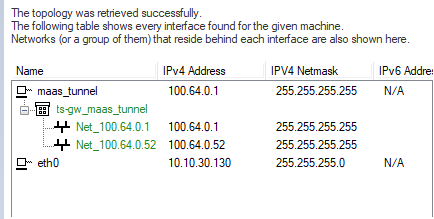
Така, при използване на Smart-1 Cloud, шлюзът се свързва в „сивата“ мрежа 10.64.0.1.
Допълвам, че в нашия модел самият шлюз излиза в Интернет чрез NAT, следователно, няма публичен IP адрес на интерфейса му, но все пак можем да го управляваме отдалечено. Това е още една интересна характеристика на Smart-1 Cloud, благодарение на която се създава отделна подсистема за управление с отделен пул IP адреси.
Заключение
След като успешно добавите шлюза за управление чрез Smart-1 Cloud, получавате пълен достъп, подобно на Smart Console. В нашия модел стартирахме уеб версия, всъщност, това е активирана виртуална машина с работещ клиент за управление.
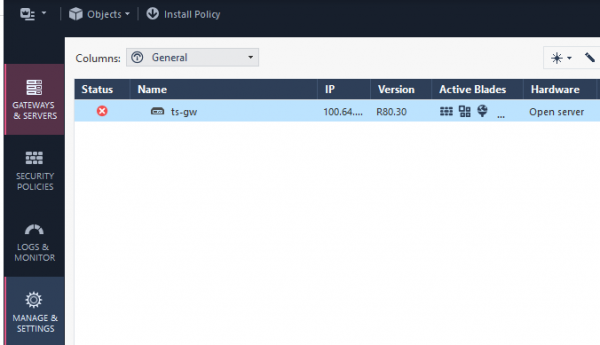
За възможностите на Smart Console и архитектурата на Check Point можете да научите повече в нашия авторски .
Дотук всичко, ни очаква заключителната статия в цикъла, в която ще разгледаме възможностите за настройка на производителността на семейството SMB 1500 серия с инсталирана Gaia 80.20 Embedded.
. Следете за актуализации (, , , , )
Източник: habr.com
