

Добре дошли на 8-ия урок. Урокът е много важен, тъй като след неговото завършване вие вече ще можете да настроите изход в интернет за вашите потребители! Трябва да призная, че много хора завършват настройката на това място 🙂 Но ние не сме от тях! И ни предстои много интересно напред. А сега да преминем към темата на нашия урок.
Както вече предполагате, днес ще говорим за NAT. Сигурен съм, че всички, които гледат този урок, знаят какво е NAT. Затова няма да се задълбочаваме в подробно описание как функционира. Само ще повторя, че NAT е технология за превод на адреси, която е измислена с цел икономия на „белите“, т.е. публичните IP адреси (тези, които се маршрутизират в интернет).
В предишния урок вероятно вече сте забелязали, че NAT е част от политиката Access Control. Това е напълно логично. В SmartConsole настройките за NAT са отделени в различна таб. Днес задължително ще погледнем там. По принцип в този урок ще обсъдим типовете NAT, ще настроим изход в интернет и ще разгледаме класически пример с port forwarding. Т.е. функционалността, която най-често се използва в компаниите. Нека да започнем.
Два начина за настройка на NAT
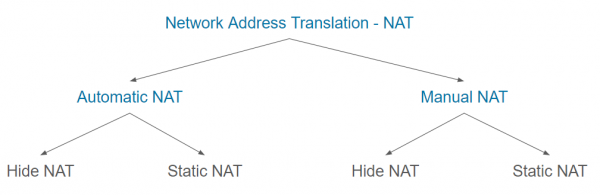
Check Point поддържа два начина за настройка на NAT: Automatic NAT и Manual NAT. За всеки от тези методи има два типа транслации: Hide NAT и Static NAT. В общи линии това изглежда така, както е показано на тази картинка:
Разбирам, че вероятно всичко изглежда доста сложно в момента, затова нека разгледаме всеки тип малко по-подробно.
Automatic NAT
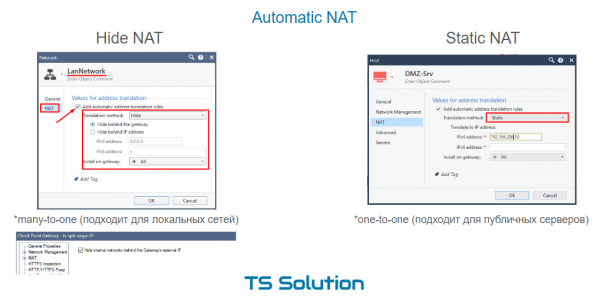
Това е най-бързият и прост начин. Настройката на NAT се извършва буквално с два клика. Всичко, което трябва да направите, е да отворите свойствата на желания обект (независимо дали е gateway, network, host и т.н.), да отидете в таба NAT и да поставите отметка “Add automatic address translation rules”. Тук ще видите поле — метод на транслация. Както вече споменахме, те са два.
1. Automatic Hide NAT
По подразбиране това е Hide. Т.е. в този случай нашата мрежа ще бъде “скрита” зад някакъв публичен IP адрес. В този случай адресът може да бъде взет от външния интерфейс на шлюза, или можете да посочите друг. Този тип NAT често се нарича динамичен или many-to-one, тъй като няколко вътрешни адреса се трансформират в един външен. Разбира се, това е възможно благодарение на използването на различни портове по време на трансформацията. Hide NAT работи само в едната посока (отвътре-навън) и е идеален за локални мрежи, когато просто искате да осигурите достъп до Интернет. Ако трафикът бъде иницииран от външна мрежа, NAT е естествено неефективен. Получава се като допълнителна защита на вътрешните мрежи.
2. Автоматичен статичен NAT
Hide NAT е отличен, но може би трябва да осигурите достъп от външната мрежа до някой вътрешен сервер. Например до DMZ-сервер, както в нашия пример. В такъв случай Static NAT може да помогне. Настройва се също доста лесно. Достатъчно е в свойствата на обекта да промените метода на трансформация на Static и да посочите публичния IP адрес, който ще се използва за NAT (вж. изображението по-горе). Т.е. ако някой от външната мрежа се обърне към този адрес (по какъвто и да е порт!), заявката ще бъде пренасочена към сървъра с вече вътрешен IP адрес. Освен това, ако самият сервер излизане в Интернет, неговият IP адрес също ще се смени на посочения от нас адрес. Т.е. това е NAT в двете посоки. Още му казват едно-към-едно и понякога се използва за публични сървъри. Защо "понякога"? Защото има един голям недостатък — публичният IP адрес заема напълно (всички портове). Не може да се използва един публичен адрес за различни вътрешни сървъри (с различни портове). Например HTTP, FTP, SSH, SMTP и т.н. Тази проблема може да бъде решена с Manual NAT.
Manual NAT
Специфичността на Manual NAT е в това, че е необходимо да се създават сами правила за трансформация. В същата раздел NAT в Access Control Policy. В този случай Manual NAT позволява да се създават по-сложни правила за трансформация. На ваше разположение са следните полета: Оригинален източник, Оригинална дестинация, Оригинални услуги, Преведен източник, Преведена дестинация, Преведени услуги.
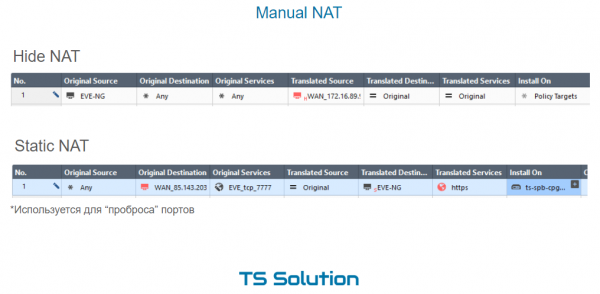
Тук също са възможни два типа NAT — Hide и Static.
1. Ръчен Hide NAT
Hide NAT в този случай може да се използва в различни ситуации. Няколко примера:
- При достъп до конкретен ресурс от локалната мрежа, желаете да използвате друг адрес за трансформация (различен от този, който се използва за всички останали случаи).
- В локалната мрежа има много компютри. Automatic Hide NAT не е подходящо тук, тъй като при тази настройка може да се зададе само един публичен IP адрес, зад който ще "се крият" компютрите. Портовете за транслация може да не стигнат. Както помните, ги има малко над 65 хиляди. В същото време всеки компютър може да генерира стотици сесии. Manual Hide NAT позволява в полето Translated Source да зададете пул от публични ip адреси. По този начин се увеличава броят на възможните NAT транслации.
2. Manual Static NAT
Static NAT се използва много по-често при ръчно създаване на правила за транслация. Класическият пример е пренасочване на портове. Случай, в който от външната мрежа се обръщат към публичен IP адрес (който може да принадлежи на шлюза) по определен порт и заявката се трансферира към вътрешен ресурс. В нашето лабораторно занимание ще пренасочим порт 80 до DMZ сървър.
Видео урок
Следете ни за повече и се присъединете към нашия 🙂
Източник: habr.com
