

Здравейте! Добре дошли на осмия урок от курса . На и в уроците се запознахме с основните профили за сигурност, а сега можем да пускаме потребителите в интернет, като ги защитаваме от вируси, разпределяйки достъпа до уеб ресурсите и приложенията. Сега възниква въпросът за администрирането на потребителските акаунти. Как да осигурим достъп в интернет само на определена група потребители? Как да забраним на една група потребители да посещават определени уеб сайтове, докато на друга да разрешим? Как да интегрираме съществуващите решения за контрол на потребителските акаунти с междинния екран FortiGate? Днес ще обсъдим тези въпроси и ще се опитаме да ги осъществим на практика.
Първо ще разгледаме методите за аутентификация, които поддържа FortiGate. Те по същество са два — локален и отдалечен.
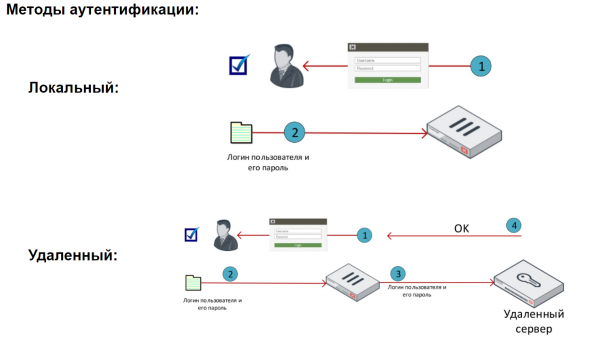
Локалният метод е най-простия метод за аутентификация. В такъв случай данните за потребителя се съхраняват локално на FortiGate. Локалните потребители могат да бъдат организирани в групи. И на базата на потребители или групи да се разграничи достъпа до различни ресурси.
Когато се използва отдалечена аутентификация, потребителите се аутентифицират от отдалечени сървъри. Този метод е полезен, когато няколко FortiGate трябва да аутентифицират едни и същи потребители, или когато в мрежата вече присъства сървър за аутентификация.
Когато отдалеченият сървър аутентифицира потребителите, FortiGate изпраща на този сървър въведените от потребителя идентификационни данни. Този сървър от своя страна проверява присъствието на тези идентификационни данни в своята база. Ако да, потребителят успешно се аутентифицира в системата.
Важно е да се отбележи, че в такъв случай идентификационните данни на потребителите не се съхраняват на FortiGate, а самият процес на аутентификация протича на отдалечен сървър.
Също така е важно да споменем механизма Fortinet Single Sign On. Той позволява организиране на прозрачно аутентифициране на потребителите на домейн на FortiGate, използвайки данни от контролерите на домейна. За съжаление, разглеждането на този механизъм излиза извън рамките на нашия курс.
FortiGate поддържа множество типове сървъри за аутентификация, като POP3, RADIUS, LDAP, TACAS+. Ние ще разгледаме работата с LDAP сървър.
Във видеото се разглежда основната теория, както и работата с локални потребители и LDAP сървър.
В следващия урок ще разгледаме работата с логове, като особено внимание ще отделим на възможностите на FortiAnalyzer. За да не го пропуснете, следете за актуализации в следните канали:
Източник: habr.com
