

Здравейте! Добре дошли на деветия урок от курса . На разгледахме основните механизми за контрол на достъпа на потребителите до различни ресурси. Сега пред нас стои друга задача — необходимо е да анализираме поведението на потребителите в мрежата, както и да настроим получаването на данни, които могат да помогнат при разследването на различни инциденти по сигурността. Затова в този урок ще разгледаме механизма за логиране и отчетност. За това ни е необходим FortiAnalyzer, който разгрънахме в началото на курса. Необходимата теория, както и видеоурокът, са налични под кат.
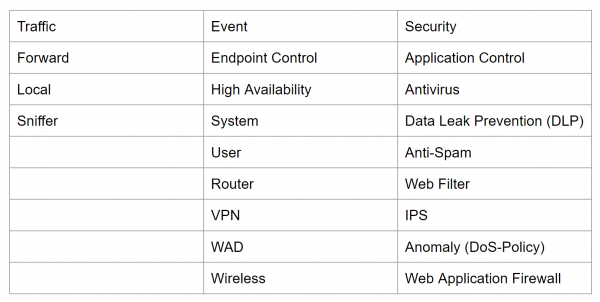
В FortiGate логовете се разделят на три типа: логове на трафика, логове на събития и логове на сигурността. Те от своя страна се разделят на подтипове.
Логовете на трафика записват информация за потока на трафика, като заявки и отговори, ако такива има. Този тип съдържа подтиповете Forward, Local и Sniffer.
Подтипът Forward съдържа информация за трафика, който FortiGate е приел или отхвърлил в съответствие с политиките на защитната стена.
Подтипът Local съдържа информация за трафика директно от IP адреса на FortiGate и от IP адресите, от които се извършва администрирането. Например — свързванията с уеб интерфейса на FortiGate.
Подтипът Sniffer съдържа логове на трафика, който е бил получен с помощта на дублиране на трафика.
Логовете на събития съдържат системни или административни събития, като — добавяне или промяна на параметри, установяване и прекратяване на VPN тунели, събития от динамичното маршрутизиране и така нататък. Всички подтипове са представени на изображението по-долу.
Третият тип представлява логовете на сигурността. В тези логове се записват събития, свързани с вирусни атаки, посещения на забранени ресурси, използване на забранени приложения и така нататък. Пълният списък също е представен на изображението по-долу.
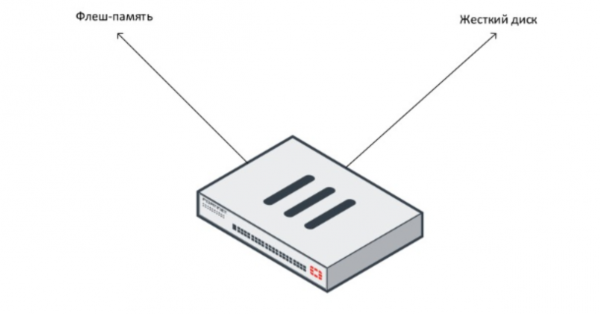
Логовете могат да се съхраняват на различни места — както на самия FortiGate, така и извън него. Съхраняването на логовете на FortiGate се счита за локално логиране. В зависимост от самото устройство, логовете могат да се съхраняват или в флаш паметта на устройството, или на твърдия диск. Обикновено моделите от среден клас имат твърд диск. Моделите с твърд диск могат да се различават доста лесно — в окончанието им има единица. Например — FortiGate 100E идва без твърд диск, а FortiGate 101E — с твърд диск.
При по-младши и стари модели обикновено липсва твърдия диск. В такъв случай за запис на логовете се използва флаш памет. Въпреки това трябва да се има предвид, че постоянният запис на логове във флаш памет може да намали нейната ефективност и срок на експлоатация. Поради това, записът на логове във флаш памет е по подразбиране изключен. Препоръчително е да се включва само за логване на събития при решаване на конкретни проблеми.
При интензивен запис на логове, без значение дали на твърд диск или във флаш памет — производителността на устройството ще бъде намалена.
Доста е разпространено съхраняването на логове на отдалечени сървъри. FortiGate може да съхранява логовете на Syslog сървъри, на FortiAnalyzer или FortiManager. Освен това за съхраняване на логове може да се използва облачната услуга FortiCloud.
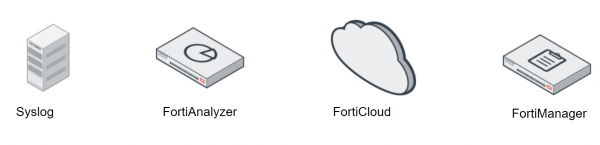
Syslog представлява сервер за централно съхранение на логове от мрежови устройства.
FortiCloud е услуга за управление на сигурността и съхранение на логове, основана на абонамент. С нея можете да съхранявате логове дистанционно и да генерирате съответни отчети. Ако имате сравнително малка мрежа, удачно решение може да бъде именно използването на тази облачна услуга, вместо закупуването на допълнително оборудване. Има безплатна версия на FortiCloud, която предвижда седмично съхранение на логове. След закупуването на абонамент, логовете могат да се съхраняват в продължение на година.
FortiAnalyzer и FortiManager са външни устройства за съхранение на логове. Поради факта, че те всички имат една и съща операционна система — FortiOS — интеграцията на FortiGate с тези устройства не представлява никакви трудности.
Но следва да се отбележат разликите между устройствата FortiAnalyzer и FortiManager. Основната цел на FortiManager е централното управление на няколко устройства FortiGate — поради това обемът памет за съхраняване на логове на FortiManager е значително по-малък, отколкото на FortiAnalyzer (ако, разбира се, сравняваме модели от един ценови сегмент).
Основната цел на FortiAnalyzer всъщност е събиране и анализ на логове. Поради това именно работата с него ще разгледаме на практика.
Цялата теория, както и практическата част са представени в този видео урок:
В следващия урок ще разгледаме основните моменти, свързани с администрирането на устройството FortiGate. За да не го пропуснете, следете обновленията на следните канали:
Източник: habr.com
