

Аналитичен преглед на заплахите от киберсигурността за медицинските информационни системи, актуални в периода от 2007 до 2017 година.
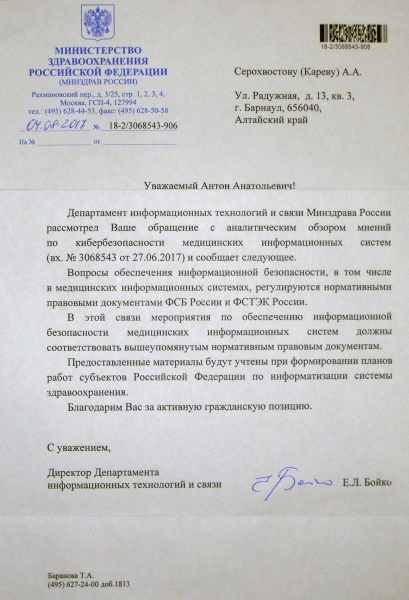
Този преглед е удостоен с благодарствено писмо от Министерството на здравеопазването на Руската федерация (вж. скрина под спойлера).
Насколько распространени са медицинските информационни системи в Русия?
- През 2006 година компанията «Информатика Сибири» (ИТ-компания, специализирана в разработката на медицински информационни системи) съобщи [38]: «MIT Technology Review периодично публикува традиционен списък на десет перспективни информационно-комуникационни технологии, които в близко бъдеще ще оказват най-голямо влияние върху човешкото общество. През 2006 год. 6 от 10 позиции в този списък са заети от технологии, свързани с медицината. 2007 година беше обявена в Русия за „година на информатизацията на здравеопазването“. От 2007 до 2017 година динамиката на зависимостта на здравеопазването от информационно-комуникационни технологии нараства постоянно.”
- На 10 септември 2012 година информационно-аналитичният център «Открити системи» съобщи [41], че през 2012 година към ЕМИАС (единна медицинска информационно-аналитична система) бяха свързани 350 поликлиники в Москва. Малко по-късно, на 24 октомври 2012 година, същият източник съобщи [42], че в момента 3.8 хил. лекари разполагат с автоматизирани работни места, а 1.8 милиона граждани вече са изпробвали услугата ЕМИАС. На 12 май 2015 година същият източник съобщи [40], че ЕМИАС функционира във всички 660 държавни поликлиники в Москва и съдържа данни за над 7 милиона пациенти.
- На 25 юни 2016 година списание «Профил» публикува [43] експертно становище на международния аналитичен център PwC: «Москва е единственият мегаполис, в който е напълно внедрена единна система за управление на градските поликлиники, докато подобно решение в други градове по света, включително Ню Йорк и Лондон, е само в етап на обсъждане». «Профил» също съобщи, че на 25 юли 2016 година в ЕМИАС са регистрирани 75% от москвичите (около 9 милиона души), в системата работят над 20 хиляди лекари; от момента на стартиране на системата са извършени над 240 милиона записа при лекари; ежедневно в системата се извършват над 500 хиляди различни операции. На 10 февруари 2017 година «Ехо Москва» съобщи [39], че в момента в Москва над 97% от медицинските прегледи се провеждат с предварително записване, извършено през ЕМИАС.
- На 19 юли 2016 година Вероника Скворцова, министър на здравеопазването на Руската федерация, заяви [11], че до края на 2018 година 95% от медицинските центрове в страната ще бъдат свързани към единна информационна държавна система за здравеопазване (ЕГИСЗ) – чрез внедряване на единна електронна медицинска карта (ЕМК). Съответният закон, който задължава руските региони да се свържат към системата, премина през обществено обсъждане, одобрен е от всички заинтересовани федерални органи и в скоро време ще бъде внесен в правителството. Вероника Скворцова съобщи, че в 83 региона е организирано електронно записване на прием при лекар; в 66 субекта е внедрена единна регионална система за диспечеризация на бърза помощ; в 81 региона на страната работят медицински информационни системи, към които са свързани автоматизирани работни места на 57% от лекарите. [11]
Може ли да ми кажете повече за единната информационна държавна система за здравеопазване (ЕГСИЗ)?
- ЕГСИЗ е основата на всички национални МИС (медицински информационни системи). Тя се състои от регионални фрагменти – РИСУЗ (регионална информационна система за управление на здравеопазването). ЕМИАС, която беше спомената по-горе, е един от екземплярите на РИСУЗ (най-известният и най-перспективен). [51] Как обяснява [56] редакцията на списание „Директор информационной службы“, ЕГСИЗ е облачна мрежова IT инфраструктура, създаването на регионалните сегменти на която се осъществява от научно-изследователските центрове в Калининград, Кострома, Новосибирск, Орел, Саратов, Томск и други градове на Руската федерация.
- Задачата на ЕГСИЗ е да изкорени „петниста информатизация“ на здравеопазването; чрез свързване на МИС на различни ведомства, всяко от които преди внедряването на ЕГСИЗ е използвало собствен софтуер, изработен по поръчка, без никакви единни централизирани стандарти. [54] От 2008 година в основата на единното информационно пространство на здравеопазването на Руската федерация лежат 26 отраслови IT стандарта [50]. 20 от тях са международни.
- Работата на медицинските центрове в значителна степен зависи от МИС, като OpenEMR или ЕМИАС. МИС осигуряват съхранение на информация за пациента: резултати от диагностика, данни за изписани медикаменти, история на заболявания и т.н. Най-разпространените компоненти на МИС (към 30 март 2017 година): EHR (Electronic Health Records) – система за водене на електронни медицински картони, която съхранява данните на пациента в структурирана форма и проследява историята на заболяванията му. NAS (Network Attached Storage) – мрежово хранилище на данни. DICOM (Digital Imaging and Communications in Medicine) – стандарт за форматиране на цифрови изображения и обменът им в медицината. PACS (Picture Archiving and Communication System) – система за съхранение и обмен на изображения, работеща в съответствие със стандарта DICOM. Създава, съхранява и визуализира медицински изображения и документи на изследвани пациенти. Най-разпространената от DICOM системите. [3] Всички тези МИС са уязвими на всестранно разработени кибератаки, подробности за провеждането на които са достъпни публично.
- През 2015 година Жиляев П.С., Горюнова Т.И. и Володин К.И., технически експерти от "Пензенския държавен технологичен университет", споделиха [57] в статията си, посветена на киберсигурността в медицинския сектор, че в състава на ЕМИАС влизат: 1) ИМЭК (интегрирана медицинска електронна карта); 2) общоградски регистър на пациентите; 3) система за управление на потоците от пациенти; 4) система за интегрирана медицинска информация; 5) система за консолидирано управленско отчитане; 6) система за персонализирано отчитане на медицинска помощ; 7) система за управление на медицинските регистри. Що се отнася до ИМЭК, според съобщение [39] на радио "Ехо Москва" (10 февруари 2017) тази подсистема е изградена, базирайки се на предовия опит на стандарта OpenEHR, който представлява най-прогресивната технология, към която постепенно се преминава от технологично развитите държави.
- Редакцията на списание «Computerworld България» също поясни [41], че освен интеграцията на всички тези услуги помежду им и с ИТ системите на лечебните заведения, ЕМИАС също е интегрирана с софтуера на федералния фрагмент «ЕГИС-Здрав» (ЕГИС – евтина държавна информационна система) и системите на електронното управление, включително порталите за държавни услуги. Малко по-късно, на 25 юли 2016 г. редакцията на списание «Профил» уточни [43], че ЕМИАС в момента обединява в себе си няколко услуги: ситуационен център, електронна регистратура, ЕМК, електронна рецепта, листове за нетрудоспособност, лабораторен сервис и персонализирано отчитане.
- На 7 април 2016 г. редакцията на списание «Директор на информационната служба» съобщи [59], че ЕМИАС е достигнала до аптеките. Във всички московски аптеки, изпускащи лекарства по привилегировани рецепти, е пусната «автоматизирана система за управление на лекарственото осигуряване на населението» – М-Аптека.
- На 19 януари 2017 г. същият източник съобщи [58], че от 2015 г. в Москва е започнало внедряването на единен радиологичен информационен сервис (ЕРИС), интегриран с ЕМИАС. За лекарите, които издават на пациентите направления за диагностика, са разработени технологични карти за рентгенологични изследвания, УЗИ, КТ и МРТ, които са интегрирани с ЕМИАС. С разширяването на проекта се предвижда свързването на стационари с многобройното им оборудване. В много болници имат собствени ИТ системи, с тях също предстои интеграция. Редакцията на «Профил» също констатира, че видявайки положителния опит в столицата, регионите също проявяват интерес към внедряването на ЕМИАС.
Може ли да споделите повече информация за техническите особености на родните медицински информационни системи?
- Информацията за този параграф е взета от аналитичния преглед [49] «Информатика на Сибир». Около 70% от медицинските информационни системи са изградени на релационни бази данни. През 1999 г. 47% от медицинските информационни системи използват локални (десктоп) бази данни, като в преобладаващото мнозинство от случаите това са таблици dBase. Такъв подход е характерен за ранния етап на разработката на софтуер за медицината и създаването на специализирани продукти.
- С всяка година броят на местните системи, основани на настолни бази данни, намалява. През 2003 г. тази цифра вече беше само 4%. В наши дни почти никой от разработчиците не използва таблици dBase. Някои софтуерни продукти използват собствен формат на бази данни; често те се прилагат в електронни фармакологични справочници. В момента на българския пазар съществува медицинска информационна система, изградена дори на собствена СУБД с архитектура „клиент-сървър“: e-Hospital. Трудно е да си представим обективни причини за подобни решения.
- При разработването на местни медицински информационни системи основно се използват следните СУБД: Microsoft SQL Server (52,18%), Cache (17,4%), Oracle (13%), Borland Interbase Server (13%), Lotus Notes/Domino (13%). За сравнение: ако се анализира всичкото медицинско софтуерно осигуряване, използващо архитектурата „клиент-сървър“, дялът на СУБД Microsoft SQL Server ще представлява 64%. Много разработчици (17,4%) допускат използването на няколко СУБД, най-често – това е комбинация от Microsoft SQL Server и Oracle. Две системи (ИС Кондопога [44] и Парацельс-А [45]) използват няколко СУБД едновременно. Всички приложени СУБД се разделят на два принципно различни вида: релационни и пострелационни (обектно-ориентирани). В наши дни 70% от местните медицински информационни системи са изградени на релационни СУБД, а 30% – на пострелационни.
- При разработването на медицински информационни системи се използват най-разнообразни средства за програмиране. Например, ДОКА+ [47] е написан на PHP и JavaScript. „E-Hospital“ [48] е разработен в среда на Microsoft Visual C++. Амулет – в среда на Microsoft Visual.NET. „Инфомед“ [46], работеща под управление на Windows (98/Me/NT/2000/XP), има двуслойна архитектура клиент-сървър; клиентската част е реализирана на езика за програмиране Delphi; сървърната част – е под управление на СУБД Oracle.
- Приблизително 40% от разработчиците използват вградени инструменти в СУБД. Като редактор на отчети 42% използват собствени разработки; 23% – средства, вградени в СУБД. За автоматизация на проектирането и тестването на програмния код 50% от разработчиците използват Visual Source Safe. Като софтуер за създаване на документация 85% от разработчиците използват продукцията на Microsoft – текстовия редактор Word или, както например създателите на e-Hospital, Microsoft Help Workshop.
- През 2015 година Агеенко Т.Ю. и Андрианов А.В., технически експерти от Московския технологичен институт, публикуваха статия [55], в която подробно описаха техническите детайли на автоматизирана информационна система за болниците (ГАИС), включително типичната мрежова инфраструктура на медицинско заведение и насъщните проблеми, свързани с осигуряване на киберсигурността ѝ. ГАИС – това е защитена мрежа, чрез която функционира ЕМИАС, най-перспективната от руските МИС.
- «Информатика Сибири» твърди [53], че двата най-авторитетни научно-изследователски центъра, занимаващи се с разработка на МИС, са Институтът по програмни системи на РАН (разположен в древния руски град Переславъл-Залески) и неправителствената организация «Фонд за развитие и оказване на специализирана медицинска помощ Медсанчасть-168» (разположена в Академгородка на град Новосибирск). Самата «Информатика Сибири», която също може да бъде включена в този списък, се намира в град Омск.
Каква е ситуацията с киберсигурността на отечествената система ЕМИАС?
- На 10 февруари 2017 година Владимир Макаров, куратор на проекта ЕМИАС, в своето интервю за радио «Ехо на Москва» сподели мисъл [39] относно това, че абсолютна киберсигурност не съществува: «Винаги има риск от изтичане на данни. Трябва да свикнем с това, че следствие от използването на всякакви съвременни технологии е, че всичко за вас може да стане известно. Изпитват електронните пощи дори на първостепенни лица на държавите». Във връзка с това може да се спомене скорошен инцидент, в резултат на който беше компрометирана електронната поща на около 90 членове на парламента на Великобритания.
- На 12 май 2015 година департаментът по информационни технологии на Москва разказа [40] за четирите основни аспекта на КСИБ (комплексна система за информационна безопасност) за ЕМИАС: 1) физическа защита – данните се съхраняват на съвременни сървъри, разположени в подземни помещения, достъпът до които е строго регламентиран; 2) софтуерна защита – данните се предават в криптиран вид през защитени комуникационни канали; освен това, информацията може да бъде получена само за един пациент наведнъж; 3) разрешен достъп до данните – лекарят се идентифицира чрез лична смарт-карта; за пациента е предвидена двуфакторна идентификация чрез полиса за задължително здравно осигуряване и дата на раждане.
- 4) Медицинските и личните данни се съхраняват отделно, в две различни бази, което допълнително осигурява тяхната безопасност; сървърите на ЕМИАС съхраняват медицинска информация в анонимизиран вид: посещения при лекари, назначения, листове за временно неработоспособност, направления, рецепти и други подробности; а личните данни – номер на полис за задължително здравно осигуряване, фамилия, име, бащино име, пол и дата на раждане – се съдържат в базите на Московския градски фонд за задължително здравно осигуряване; данните от тези две бази данни се свързват визуално само на екрана на лекаря, след неговата идентификация.
- Въпреки привидната неприступност на такава защита на ЕМИАС, съвременните технологии за кибератаки, информацията за които е налице публично, дават възможност да се пробие дори такава защита. Например, вижте описанието на атаката срещу новия браузър Microsoft Edge – при условия на липса на софтуерни грешки и при активно състояние на всички налични защити. [62] Освен това, липсата на грешки в кода на програмата е утопия сама по себе си. Повече за това – в презентацията „Чумазите секрети на киберзащитниците“. [63]
- На 27 юни 2017 година клиниката „Инвитро“ преустанови събирането на биоматериал и предоставянето на резултати от тестове в Русия, Беларус и Казахстан поради мащабна кибератака. [64]
- На 12 май 2017 година „Лаборатория Каспеского“ регистрира [60] 45 хиляди успешни кибератаки от вируса-вымогателя WannaCry в 74 страни; при това повечето от тези атаки се извършиха на територията на Русия. Три дни по-късно (15 май 2017 година) антивирусната компания Avast регистрира [61] вече 200 хиляди кибератаки на вируса-вымогателя WannaCry и съобщи, че повече от половината от тези атаки – се извършиха на територията на Русия. Информационната агенция БиБиСи съобщи (13 май 2017 година), че в Русия жертви на вируса, между другото, станаха Министерството на здравеопазването, Министерството на вътрешните работи, Централната банка и Следственият комитет. [61]
- Обаче пресс-центровете на тези и други руски ведомства в един глас твърдят, че кибератаките на вируса WannaCry, въпреки че са се състояли, не са били успешни. Повечето рускоезични публикации относно плачевните инциденти с WannaCry споменават различни руски ведомства, като прибързано добавят нещо подобно: „Но според официалните данни, вредите не са били нанесени“. От друга страна, западната преса е убедена, че последствията от кибератаката на вируса WannaCry са по-осезаеми, отколкото е представено в руската преса. Западната преса е толкова уверена в това, че дори отстрани подозренията за свързаност на Русия с тази кибератака. На кого да се доверим повече – на западните или на родните медии – е личен избор на всеки. При това е важно да се вземе предвид, че и двете страни имат свои мотиви за преувеличаване и прикриване на достоверни факти.
Каква е ситуацията с киберсигурността на медицинските информационни системи – в цифри?
- На 1 юни 2017 година Ребека Вейнтраб (главен лекар на „Brigham and Women’s Hospital“ с докторска степен) и Джорам Боренштейн (инженер по киберсигурност) в своята съвместна статия, публикувана на страниците на „Harvard Business Review“ заявиха [18], че цифровата епоха значително е улеснила събирането на медицински данни и обмена на медицински картони между различни медицински центрове: днес медицинските картони на пациентите станаха мобилни и преносими. Обаче за тези цифрови удобства медицинските центрове плащат с сериозни рискове за киберсигурността.
- На 3 март 2017 г. информационната агенция „SmartBrief“ съобщи [24], че през първите два месеца на 2017 г. са настъпили около 250 инцидента в киберсигурността, при които са били откраднати над един милион конфиденциални записи. 50% от тези инциденти са се случили в малкия и среден бизнес (без да включваме здравния сектор). Около 30% са настъпили в здравния сектор. Няколко дни по-късно, на 16 март, същата агенция съобщи [22], че най-многото инциденти в киберсигурността за текущата 2017 г. са в медицинския сектор.
- На 17 януари 2013 г. Майкъл Грег, ръководител на консултантската фирма „Продумани решения“, специализирана в киберсигурността, съобщи [21], че през 2012 г. 94% от медицинските центрове са станали жертви на изтичане на конфиденциална информация. Това е с 65% повече в сравнение с 2010-2011 г. Още по-лошо, 45% от медицинските центрове съобщават, че с времето мащабът на изтичането на конфиденциална информация става все по-сериозен; и признават, че през периода 2012-2013 г. са настъпили повече от пет такива сериозни изтичания. По-малко от половината медицински центрове са уверени, че подобни изтичания могат да бъдат предотвратени или поне, че е възможно да се разбере, че са се случили.
- Майкъл Грег също съобщи [21], че в периода 2010-2012, само за три години, над 20 млн. пациенти са станали жертви на кражба на електронни медицински картони (ЕМК), които съдържат чувствителна конфиденциална информация: диагнози, лечебни процедури, платежна информация, детайли за застраховка, номер на социално осигуряване и много други. Киберпрестъпник, откраднал ЕМК, може да се възползва от информацията по най-разнообразни начини (вижте параграфа „Как са свързани кражбите на номера на социално осигуряване с криминалната индустрия на фалшивите документи?“). Въпреки всичко това, защитата на ЕМК в медицинските центрове често е много по-слаба в сравнение с защитата на личната електронна поща.
- На 2 септември 2014 г. Майк Оркут, технически експерт от MIT, заяви [10], че инцидентите с вируси-вымогатели се увеличават всяка година. През 2014 г. такъв инцидент е имало с 600% повече в сравнение с 2013 г. Американското ФБР допълнително съобщи [26], че през 2016 г. всеки ден са се случвали над 4000 случая на цифрово изнудване – четири пъти повече в сравнение с 2015 г. Тревожна е не само самата тенденция за нарастване на инцидентите с вируси-вымогатели; тревожен е и постепенно нарастващият брой на целенасочени атаки. Най-честите цели на такива атаки са: финансови институции, търговия на дребно и медицински центрове.
- На 19 май 2017 г. информационната агенция „БиБиСи“ публикува [23] доклад на Verizon за 2017 г., според който 72% от инцидентите с вируси-вымогатели са в медицинския сектор. През последните 12 месеца броят на тези инциденти се е увеличил с 50%.
- На 1 юни 2017 г. в „Harvard Business Review“ беше публикуван [18] доклад, предоставен от Министерството на здравеопазването и социалните услуги на САЩ, в който се съобщава, че през 2015 г. са били откраднати над 113 милиона лични медицински данни. През 2016 г. – над 16 милиона. Въпреки че в сравнение с 2016 г. се наблюдава рязък спад в броя на инцидентите, общата тенденция все пак остава възходяща. В началото на 2017 г. аналитичният център Expirian заяви [27], че секторът на здравеопазването в момента е най-търсената цел на киберпрестъпниците.
- Изтичането на данни за пациенти в медицинските системи постепенно преминава [37] в категорията на най-належащите проблеми в сферата на здравеопазването. Според данни на компанията InfoWatch, през последните две години (2005-2006) всяка втора медицинска организация е допуснала изтичане на информация за пациенти. При това 60% от изтичанията на данни не се случват по канали за комуникация, а чрез конкретни хора, които изнасят конфиденциална информация извън организацията. Само 40% от изтичането на информация се дължи на технически причини. Най-слабата връзка [36] в киберсигурността на медицинските информационни системи са хората. Може да се вложат огромни средства в изграждането на защитни системи, а нископреплатен служител да продаде информацията за десета част от тази стойност.
Могат ли компютърните вируси да заразят медицинско оборудване?
- На 17 октомври 2012 година Дейвид Телбот, технически експерт от MIT, съобщи [1], че медицинското оборудване, използвано в медицинските центрове, става все по-компютризирано, все по-„умно“ и все по-гъвкаво за презапрограмиране; а също така все по-често има функция за поддръжка на работа с мрежата. В резултат на това медицинското оборудване става все по-чувствително към кибератаки и към вирусни инфекции. Проблемът се усложнява от факта, че производителите обикновено не позволяват модификации на своето оборудване, дори с цел осигуряване на киберсигурност.
- Например, през 2009 година мрежовият червей Conficker проникна в медицинския център „Beth Israel“ и зарази част от медицинското оборудване, включително работна станция за акушерска помощ (от Philips) и работна станция за рентгеноскопия (от General Electric). С цел предотвратяване на подобни инциденти в бъдеще, Джон Халмак, IT директор на този медицински център – и същевременно професор в Харвардската медицинска школа с докторска степен, – реши да изключи на това оборудване функцията за поддръжка на работа с мрежата. Въпреки това, той се сблъска с проблема, че оборудването „не може да бъде актуализирано поради регулаторни ограничения“. Отне му значителни усилия да се договори с производителите за деактивиране на мрежовите възможности. Въпреки това, изключването от мрежата не е идеално решение. Особено в условията на растяща интеграция и взаимозависимост на медицинското оборудване. [1]
- Говорейки за „умното“ оборудване, което се използва в медицинските центрове. Но имаме и носими медицински устройства, сред които са инсулиновите помпи и имплантируемите кардиостимулатори. Те са все по-често подложени на кибератаки и компютърни вируси. [1] Като забележка може да се отбележи, че на 12 май 2017 година (денят на триумфа на вируса-затворник WannaCry) един от кардиохирургите съобщи [28], че в разгара на операцията му на сърце, няколко компютъра претърпели сериозен срив, – но за щастие, той все пак успял да завърши операцията успешно.
Насколько опасни вирусите-вымогатели для медицинския сектор?
- На 3 октомври 2016 г. Мохамед Али, ръководител на фирмата „Carbonite“, специализирана в решения за киберсигурност, обясни [19] на страниците на „Harvard Business Review“, че ransomware е тип компютърен вирус, който блокира достъпа на потребителя до неговата система, докато не бъде платен откуп. Ransomware криптира твърдия диск, в резултат на което потребителят губи достъпа до информацията на компютъра си, а за предоставяне на декриптиращия ключ ransomware изисква откуп. За да избегнат срещи с правоохранителните органи, престъпниците използват анонимни методи на плащане, като биткойн. [19]
- Мохамед Али също съобщи [19], че разпространителите на ransomware са установили, че оптималната цена на откупа при атаки на редови граждани и собственици на малък бизнес е между $300 и $500. Това е сума, с която много хора са готови да се разделят - когато се изправят пред перспективата да загубят всичките си цифрови спестявания. [19]
- На 16 февруари 2016 г. информационната агенция „Guardian“ съобщи [13], че в резултат на заразяване с ransomware, медицинският персонал на „Hollywood Presbyterian Medical Center“ е загубил достъпа до своите компютърни системи. В резултат на това лекарите са били принудени да комуникират по факс, медицинските сестри - да записват медицинските истории на старомодни хартиени картони, а пациентите - да пътуват до болницата, за да получат лично резултатите от анализите.
- На 17 февруари 2016 г. ръководството на медицинския център „Hollywood Presbyterian Medical Center“ публикува [30] изявление, в което се казва: „Вечерта на 5 февруари нашите служители загубиха достъпа до болничната мрежа. Зловредният софтуер блокира нашите компютри и криптира всички наши файлове. Правоохранителните органи бяха незабавно уведомени. Експерти по киберсигурност помогнаха за възстановяване на достъпа до нашите компютри. Сумата на искания откуп възлизаше на 40 биткойна ($17000). Най-бързият и ефективен начин за възстановяване на нашите системи и административни функции беше да платим откупа и по този начин да получим декриптиращия ключ. С цел възстановяване на функционалността на болничните системи, бяхме принудени да направим това.”
- На 12 май 2017 година информационната агенция «New York Times» съобщи [28], че в резултат на инцидента с WannaCry някои болници бяха толкова парализирани, че дори не можеха да отпечатат етикети с имената на новородените. В болниците на пациентите се казваше: «Не можем да ви обслужим, защото компютрите ни не функционират». Това е доста необичайно да се чуе в такива големи градове като Лондон.
Ако киберинцидентите са толкова опасни, защо производителите на медицинско оборудване компютализират своите устройства?
- На 9 юли 2008 година Кристина Грифантини, технически експерт от MIT, в своята статия «Медицински центрове: епоха Plug and Play» отбеляза [2]: Устрашителното разнообразие от нови «умни» медицински уреди в болниците обещава по-високо качество на грижа за пациентите. Въпреки това проблемът е, че тези уреди обикновено не са съвместими помежду си, дори и да са произведени от един и същ производител. Така че лекарите изпитват силна нужда от интегриране на цялото медицинско оборудване в единна компютризирана мрежа.
- На 9 юли 2009 година Дъглас Розиндейл, IT специалист от «Управлението по въпросите на здравеопазването на ветераните» – и съответно професор в Харвардската медицинска школа с докторска степен – констатира [2] неотложната необходимост от компютризирана интеграция на медицинското оборудване с думите: «Днес са налични много патентовани системи с затворена архитектура от различни доставчици, но проблемът е, че те не могат да взаимодействат помежду си. И това създава трудности при грижите за пациентите».
- Когато медицинските устройства извършват независими измервания и не обменят информация помежду си, те не могат да оценят състоянието на пациента цялостно, и затова алармират при най-малкото отклонение от нормата, понякога без причина. Това създава значителни неудобства за медицинските сестри, особено в интензивните отделения, където такива независими устройства са много. Без интеграция и поддръжка на мрежата, в интензивното отделение ще цари хаос. Интеграцията и поддръжката на локалната мрежа дават възможност за координиране на работата на медицинските устройства и медицинските информационни системи (особено взаимодействието на тези устройства с електронните досиета на пациентите), което води до значително намаляване на броя на фалшивите сигнали за тревога. [2]
- В болниците съществува много остаряло скъпо оборудване, което не поддържа работа с мрежата. Изправени пред остра необходимост от интеграция, болниците или постепенно заменят това оборудване с ново, или го модифицират, за да може да се интегрира в общата мрежа. Въпреки това, дори с ново оборудване, проектирано с оглед на възможността за интеграция – проблемът не е напълно решен. Защото всеки производител на медицинско оборудване, движен от вечната конкуренция, се стреми да направи така, че устройствата му да могат да се интегрират само помежду си. Въпреки това, много спешни отделения се нуждаят от толкова специфичен набор от различни устройства, който никой производител сам по себе си не е в състояние да предостави. Следователно, изборът на един производител не решава проблема с съвместимостта. Това е още един проблем, който стои на пътя към цялостната интеграция. И болниците инвестират значителни средства в решаването на този въпрос. Защото в противен случай несъвместимото оборудване – ще превърне болницата, със своите фалшиви сигнали за тревога, в лудница. [2]
- На 13 юни 2017 година, Питър Проновост, лекар с докторска степен и заместник директор по безопасност на пациентите в голям медицински център „Johns Hopkins Medicine“, сподели [17] на страниците на „Harvard Business Review“ своите мисли относно необходимостта от компютризиране на медицинското оборудване: „Вземете например, дихателен апарат. Оптималният режим на вентилация на белите дробове на пациента е в пряка зависимост от ръста на пациента. Ръстът на пациента се съхранява в електронната медицинска карта (ЕМК). Обикновено, дихателният апарат не взаимодейства с ЕМК, затова на лекарите им се налага да получават тази информация ръчно, да извършват някои изчисления на хартия и ръчно да задават параметрите на дихателния апарат. Ако дихателният апарат и ЕМК бяха свързани чрез компютризирана мрежа, тази операция можеше да бъде автоматизирана. Подобна рутина в обслужването на медицинското оборудване съществува и между десетки други медицински устройства. Затова на лекарите им се налага ежедневно да извършват стотици рутинни операции, които са съпроводени с грешки – макар и редки, но неизбежни.
- Новите компютризирани болнични легла са оборудвани с набор от високотехнологични сензори, които могат да проследяват най-разнообразни параметри на пациента, който лежи на тях. Например, тези легла, проследявайки динамиката на движенията на пациента по леглото, могат да определят дали той е в риск от получаване на декубитуси. Тези високотехнологични сензори поемат 30% от стойността на цялото легло. Въпреки това, без компютризирана интеграция, от това „умно легло“ има малка полза – тъй като то не може да комуникира с други медицински устройства. Подобна ситуация се наблюдава и с „умните безжични монитори“, които измерват ЧСС, МПК, артериално налягане и т.н. Без интеграция на цялото това оборудване в една компютризирана мрежа – и преди всичко осигуряване на директна връзка с ЕМК на пациентите – от него има малка полза. [17]
Защо киберпрестъпниците се насочиха от финансовия сектор и търговията на дребно - към медицинските центрове?
- На 16 февруари 2016 година Джулия Черри, специален кореспондент на „Guardian“, сподели своите наблюдения относно това, че медицинските центрове са особено привлекателни за киберпрестъпниците, защото техните информационни системи – благодарение на националното усилие за цифровизация на медицинските картони – съдържат богата и разнообразна информация. Включително номера на кредитни карти, лична информация за пациентите и конфиденциални медицински данни. [13]
- На 23 април 2014 година Джим Финкл, анализатор по киберсигурност от информационната агенция „Reuters“, обясни [12], че киберпрестъпниците се стремят да преследват линията на най-малкото съпротивление. Системите за киберсигурност в медицинските центрове са значително по-слаби в сравнение с други сектори, където проблемът вече е осъзнат и са приети ефективни контрамерки. Затова киберпрестъпниците са привлечени от тях.
- На 18 февруари 2016 година Майк Оркут, технологичен експерт от MIT, съобщи, че интересът на киберпрестъпниците към медицинския сектор е обусловен от пет основни причини: 1) Повечето медицински центрове вече са пренесли всичките си документи и картони в цифров вид; останалите – са в процес на такъв пренос. Данните на тези картони съдържат лична информация, която е много ценна на черния пазар на Даркнета. 2) Киберсигурността в медицинските центрове не е приоритет; те често използват остарели системи и не ги поддържат адекватно. 3) Нуждата от бърз достъп до данни в спешни ситуации често надвишава необходимостта от сигурност, поради което болниците са склонни да пренебрегват киберсигурността, дори осъзнавайки възможните последствия. 4) Болниците свързват все повече устройства с мрежата си, което дава на лошите момчета повече възможности за проникване в болничната мрежа. 5) Тенденцията към по-персонализирана медицина – особено нуждата на пациентите от всеобхватен достъп до собствените им електронни медицински картони – прави МИС още по-достъпна цел. [14]
- Търговия на дребно и финансовият сектор отдавна са популярни мишени за киберпрестъпниците. С нарастващото количество открадната информация, която попада на черния пазар в Даркнета, тя става все по-евтина, и следователно, на злосторниците не им е изгодно да я крадат и продават. Затова те сега навлизат в нов, по-рентабилен сектор. [12]
- На черния пазар в Даркнета медицинските карти са много по-скъпи от номерата на кредитни карти. Първо, защото могат да се използват за достъп до банкови сметки и за получаване на рецепти за контролирани лекарства. Второ, защото фактът на кражба на медицинска карта и нейното незаконно използване е много по-трудно за откриване, а времето от злоупотребата до откритие е много по-дълго, отколкото при злоупотреба с кредитна карта. [12]
- Според специалисти от Dell, някои особено предприемчиви киберпрестъпници комбинират парчета информация за здравето, извлечени от откраднати медицински карти, с други чувствителни данни, и така събират пакет от фалшиви документи. Тези пакети на жаргон в черния пазар на Даркнета се наричат „fullz“ и „kitz“. Цената на всеки такъв пакет надвишава $1000. [12]
- На 1 април 2016 г. Том Саймонт, технически експерт от MIT, заяви [4], че съществената разлика в киберзаплахите в медицинския сектор е в тежестта на последствията, които те предизвикват. Например, ако загубите достъпа до работната си електронна поща, естествено ще се разстроите; обаче загубата на достъп до медицински карти, съдържащи информация, необходима за лечението на пациенти, е съвсем различна работа.
- Затова за киберпрестъпниците, които разбират, че тази информация е изключително ценна за лекарите, медицинският сектор е много привлекателна цел. Толкова привлекателна, че те постоянно инвестират значителни средства, за да направят своите вируси-превзематели още по-съвършени; за да останат на крачка напред в постоянната си битка с антивирусните системи. Впечатляващите суми, които те печелят чрез вирусите-превзематели, им дават възможност да не пестят на тези инвестиции и те дават отлична възвръщаемост.
Защо случаите на инфектиране с вируси-превзематели се увеличиха в медицинския сектор и продължават да нарастват?
- На 1 юни 2017 година Ребека Вейнтраб (главен лекар на „Brigham and Women’s Hospital“ с докторска степен) и Джорам Боренщайн (инженер по киберсигурност) публикуваха в „Harvard Business Review“ резултатите от своето съвместно изследване относно киберсигурността в медицинския сектор. Основните тези от тяхното изследване са представени по-долу.
- Никаква организация не е застрахована от хакерски атаки. Това е реалността, в която живеем, и тази реалност стана особено очевидна, когато в средата на май 2017 г. избухна широкоразпространеното заразяване с вируса-превземател WannaCry, който инфектира медицински центрове и други организации по целия свят.
- През 2016 година администраторите на голямата клиника „Hollywood Presbyterian Medical Center“ внезапно открили, че са изгубили достъп до информацията на своите компютри. Лекарите не можеха да получат достъп до електронните досиета на пациентите си; дори и до собствените си отчети. Цялата информация на техните компютри беше криптирана от малуер с искане за откуп. Докато информацията на клиниката беше държана в заложници от злонамерени лица, лекарите бяха принудени да препращат клиентите в други болници. Две седмици те записваха всичко на хартия, докато не решиха да платят искания откуп – $17000 (40 биткойна). Проследяването на плащането беше невъзможно, тъй като откупът беше платен чрез анонимна система за плащане с биткойни. Ако преди няколко години специалистите по киберсигурност бяха чули, че отговорните лица ще се затрудняват с конвертирането на пари в криптовалута – за да платят откупа на създателя на вируса, те нямаше да повярват. Но днес именно това се случи. Обикновени хора, собственици на малък бизнес и големи корпорации – всички те са под прицела на малуер с искане за откуп. [19]
- Що се отнася до социалната инженерия, фишинг имейлите, съдържащи вредоносни линкове и прикачени файлове – вече не се изпращат от името на далечни роднини, които искат да завещаят част от богатството си в замяна на конфиденциална информация. Днес фишинг имейлите са внимателно подготвени съобщения, без правописни грешки; често маскирани под официални документи с логота и подписи. Някои от тях не могат да се различат от обикновената делова кореспонденция или от законни уведомления за обновление на приложения. Понякога отговорните лица, заети с подбора на персонал, получават писма от обещаващи кандидати – с прикачено резюме, в което е вграден малуер с искане за откуп. [19]
- Въпреки това, напредналата социална инженерия е само половината от проблема. Още по-страшен е фактът, че стартирането на вирус за изнудване може да се случи и без пряко участие на потребителя. Вирусите за изнудване могат да се разпространяват чрез дупки в системната сигурност или чрез незакупени стари приложения. Поне веднъж седмично се появява принципно нов вид вирус за изнудване и начините, по които вирусите за изнудване проникват в компютърните системи, постоянно нарастват. [19]
- Например, що се отнася до вируса за изнудване WannaCry... Първоначално (15 май 2017 г.) експертите по сигурност достигнаха до заключението [25], че основната причина за заразяване на националната здравна система на Великобритания е, че болниците използват остаряла версия на операционната система Windows – XP (болниците използват тази система, защото много скъпо оборудване на болниците е несъвместимо с по-новите версии на Windows). Въпреки това, малко по-късно (22 май 2017 г.) стана ясно [29], че опитите за стартиране на WannaCry на Windows XP често водят до срив на компютрите, без да доведат до заразяване; а основната част от заразените машини работеха под управлението на Windows 7. Освен това, първоначално се смяташе, че вирусът WannaCry се разпространява чрез фишинг, обаче по-късно стана ясно, че този вирус се разпространява сам, подобно на компютърен червей, без съдействие от страна на потребителя.
- Освен това, съществуват специализирани търсачки, които не търсят сайтове в интернет, а физическо оборудване. Чрез тях можете да разберете къде, в коя болница, какво оборудване е свързано към мрежата. [3]
- Още един съществен фактор за разпространението на вирусите за изнудване е достъпът до криптовалутата биткойн. Леснотата на анонимното събиране на плащания от целия свят – стимулира нарастващия брой киберпрестъпления. Освен това, като превеждате пари на изнудителите, вие по този начин насърчавате повторни изнудвания към вас. [19]
- При това, киберпрестъпниците научиха как да овладяват дори системи, на които е реализирана най-съвременната защита и най-новите актуализации на софтуера; а средствата за откриване и декриптиране (на които системите за защита разчитат) не работят винаги; особено ако атаката е насочена и уникална. [19]
- Въпреки това, срещу вирусите за изнудване все пак има ефективна контрамярка: правенето на резервни копия на критични данни. Така в случай на неприятности, данните могат лесно да бъдат възстановени. [19]
Лекарите, сестрите и пациентите, пострадали от WannaCry – какво означава това за тях?
- На 13 май 2017 година Сара Марш, журналист на „Guardian“, интервюира няколко души, станали жертви на вируса за изнудване WannaCry, за да разбере какво означава [5] този инцидент за пострадалите (имената са променени по съображения за конфиденциалност):
- Сергей Петрович, лекар: Не можех да предоставям адекватна помощ на пациентите. Каквото и да убеждават ръководителите обществеността, че киберинцидентите нямат влияние върху безопасността на крайния пациент – това не е вярно. Дори рентгенови снимки не можехме да правим, когато нашите компютризирани системи спряха да работят. А без тези снимки сякаш няма как да се проведе никаква медицинска процедура. Например, онази злощастна вечер приемах пациент и ми трябваше да го насоча за рентгенова снимка, но тъй като нашите компютризирани системи бяха парализирани, не можах да го направя. [5]
- Вера Михайловна, пациентка с рак на гърдата: След като преминах курс на химиотерапия, бях на половината път към дома от болницата, но в този момент стана кибератака. И макар че сесията вече беше проведена, се наложи да прекарам още няколко часа в болницата - чакайки, когато най-накрая ще ми дадат лекарствата. Забавянето се дължеше на факта, че преди да ми издадат лекарствата, медицинският персонал проверява тяхната съответствие с рецепта, а проверките се извършват от компютризирани системи. Пациентите, които чакаха след мен, вече бяха в стаята за провеждане на химиотерапия; техните лекарства също бяха доставени. Но тъй като не можеше да бъде проверено тяхното съответствие с рецепти - процедурата беше отложена. Лечението на останалите пациенти беше изобщо отложено за следващия ден. [5]
- Татьяна Ивановна, медицинска сестра: В понеделник не можехме да преглеждаме електронните медицински картони на пациентите и списъка с уговорените за деня прегледи. Аз бях на дежурство по прием на заявки през уикенда, затова в понеделник, когато болницата ни стана жертва на кибератака, трябваше да си спомням кой точно трябва да дойде на преглед. Информационните системи на нашата болница бяха блокирани. Не можехме да преглеждаме историята на заболяванията, да преглеждаме рецептите за лекарства, да преглеждаме адресите и контактните данни на пациентите, да попълваме документи и да проверяваме резултатите от анализите. [5]
- Евгений Сергеевич, системен администратор: Обикновено в петък следобед имаме най-много посетители. Така беше и в този петък. Болницата беше пълна с хора, а на дежурство по прием на телефонни заявки бяха 5 служители на болницата, и телефоните им звъняха непрекъснато. Всички наши компютърни системи работеха безпроблемно, но около 15:00 всички компютърни екрани потъмняха. Нашите лекари и медицински сестри загубиха достъп до електронните медицински картони на пациентите, а служителите, дежурещи на телефоните, не можеха да въвеждат заявки в компютъра. [5]
Как киберпрестъпниците могат да навредят на клиника за пластична хирургия?
- Както съобщава "Guardian" [6], на 30 май 2017 година престъпна групировка "Царска гвардия" публикува конфиденциални данни на 25 хил. пациенти на литовска клиника за пластична хирургия "Grozio Chirurgija". Включително частни интимни снимки, направени преди, по време и след операции (съхранението им е необходимо поради специфичността на работа на клиниката); както и сканирани паспорти и номера за социално осигуряване. Понеже клиниката има добра репутация и демократични цени, нейните услуги ползват жители на 60 страни, включително известни световни личности [7]. Всички те станаха жертви на този киберинцидент.
- Няколко месеца по-рано, разчитайки на хакване на сървърите на клиниката и кражба на данни, "гвардейците" поискаха откуп в размер на 300 биткойна (приблизително $800 хиляди). Ръководството на клиниката отказа да сътрудничи с "гвардейците" и остана непреклонно дори когато "гвардейците" намалиха цената на откупа до 50 биткойна (приблизително $120 хиляди). [6]
- След като изгубиха надежда да получат откуп от клиниката, "гвардейците" решиха да се насочат към нейните клиенти. През март те публикуваха в Даркнета снимки на 150 пациенти на клиниката [8], с цел да изплашат другите и да ги накарат да платят. "Гвардейците" изискваха откуп от 50 до 2000 евро, платими в биткойни - в зависимост от известността на жертвата и интимността на откраднатата информация. Точното число на пациентите, подложени на изнудване, не е известно, но в полицията са се жалвали няколко десетки пострадали. Сега, три месеца по-късно, "гвардейците" публикуваха конфиденциални данни на още 25 хиляди клиенти. [6]
Киберпрестъпник откраднал медицинското досие – какви опасности носи това за законния му собственик?
- На 19 октомври 2016 г. Адам Левин, експерт по киберсигурност, ръководещ научноизследователския център "CyberScout", отбеляза [9], че живеем в период, когато медицинските досиета започват да съдържат тревожно количество прекалено интимна информация: за заболявания, диагнози, лечения и здравословни проблеми. Попаднала в неправилни ръце, тази информация може да бъде използвана за извличане на печалба на черния пазар в Даркнета, затова киберпрестъпниците много често избират медицинските центрове за свои мишени.
- На 2 септември 2014 г. Майк Оркут, технически експерт от MIT, заяви [10]: "Докато откраднатите номера на кредитни карти и номера на социално осигуряване сами по себе си на черния пазар в Даркнета стават все по-малко търсени – медицинските досиета, с богат набор от лична информация, са на добра цена там. Включително защото предоставят на незастрахованите лица възможността да получат медицинска помощ, която в противен случай не биха могли да си позволят."
- Открадната медицинска карта може да бъде използвана за получаване на медицинска помощ от името на законния притежател на тази карта. В резултат на това в медицинската карта ще бъдат смесени медицинските данни на законния притежател и медицинските данни на крадеца. В допълнение, ако крадецът продава откраднати медицински карти на трети лица, картата може да бъде замърсена още повече. Следователно, при посещение в болница, законният притежател на картата рискува да получи медицинска помощ, която ще бъде основана на чужда кръвна група, на чужда медицинска история, на чужд списък с алергии и т.н. [9]
- Освен това, крадецът може да изчерпи застрахователния лимит на законния притежател на медицинската карта, което ще лиши последния от възможността да получи необходимата медицинска помощ, когато е необходима. В най-неподходящия момент. Защото много застрахователни планове имат годишни ограничения за определени видове процедури и лечение. И определено нито една застрахователна компания няма да плати за две операции за апендицит. [9]
- Използвайки открадната медицинска карта, крадецът може да злоупотребява с рецепти за лекарства. В същото време лишава законния притежател от възможността да получи необходимо лекарство, когато му е нужно. Защото рецептите за лекарства обикновено са лимитирани. [9]
- Премахването на масивни кибератаки срещу кредитни и дебитни карти – не е толкова проблематично. Защита от целенасочени фишинг атаки – е малко по-проблематична. Въпреки това, когато става въпрос за кражба на ЕМК и злоупотреба с тях, – престъплението може да бъде почти невидимо. Ако фактът за престъплението бъде установен, то обикновено само в извънредна ситуация, когато последствията могат да бъдат буквално животозастрашаващи. [9]
Защо кражбата на медицински карти е с нарастващо търсене?
- През март 2017 г. „Центърът за борба с кражбите на лични данни“ съобщи, че повече от 25% от течовете на конфиденциални данни се дължат на медицински центрове. Тези течове предизвикват годишни загуби на медицинските центрове в размер на 5,6 млрд. долара. По-долу са представени няколко причини, поради които кражбата на медицински карти е с нарастващо търсене. [18]
- Медицинските карти са най-продаваната стока на черния пазар в Даркнета. Медицински карти се продават там по $50 за брой. За сравнение, номер на кредитна карта се продава в Даркнета по $1 за брой – 50 пъти по-евтино от медицинските карти. Търсенето на медицински карти също е обуславяно от факта, че те са разходен материал в състава на комплексните криминални услуги за фалшифициране на документи. [18]
- Ако купувач на медицински карти не се намери, злоумышленикът може да използва медицинската карта сам и да извърши традиционно кражба: медицинските карти съдържат достатъчно информация, за да се открие кредитна карта на името на жертвата, да се отвори банкова сметка или да се вземе заем. [18]
- Със stolen медицинска карта, киберпрестъпникът може, например, да извърши сложна целенасочена фишинг атака (образно казано, да заточи фишинговото копие), представяйки се за банка: „Добър ден, знаем, че планирате операция. Не забравяйте да платите съпътстващите услуги, като кликнете на този линк“. И тогава вие си мислите: „Добре, след като знаят, че имам операция утре – определено това е истинско писмо от банката“. Ако злоумышленикът не успее и тук да реализира потенциала на откраднатите медицински карти, той може да използва рансъмуер, за да изнудва медицинския център за пари, – за възстановяване на достъпа до блокираните системи и данни. [18]
- Медицинските центрове много бавно внедряват методи за киберсигурност, – които вече са усъвършенствани в други отрасли, – което е доста иронично, тъй като задължението на медицинските центрове е да осигурят медицинска тайна. Освен това, медицинските центрове обикновено разполагат с много по-малки бюджети за киберсигурност и значително по-малко квалифицирани специалисти по киберсигурност, – в сравнение например с финансовите организации. [18]
- Медицинските ИТ системи са тясно свързани с финансовите услуги. Например, медицинските центрове могат да имат гъвкави спестовни планове за непредвидени разходи, със собствени платежни карти или спестовни сметки – в които се съхраняват шестцифрени суми. [18]
- Много организации сътрудничат с медицински центрове и предоставят на своите служители индивидуална оздравителна система. Това дава на злоумышленника възможност чрез хакване на медицински центрове да получи достъп до конфиденциалната информация на корпоративните клиенти на медицинския център. Да не говорим, че в ролята на злоумышленника може да се окаже и самият работодател, който тихо продава медицински данни на своите служители на трети лица. [18]
- Медицинските центрове имат разклонени вериги за доставки и масови списъци с доставчици, с които имат установена цифрова връзка. Чрез хакване на информационните системи на медицинския център, злоумышленикът може да захваща и системите на доставчиците. Освен това, доставчиците, свързани с медицинския център чрез цифрова връзка, сами по себе си представляват примамлива точка за достъп до информационните системи на медицинския център. [18]
- В други области защитата стана много усъвършенствана, така че злоумышленниците трябваше да усвоят нов сектор, където транзакции се извършват чрез уязвимо оборудване и уязвим софтуер. [18]
Как кражбите на номера на социален осигурителен номер са свързани с криминалната индустрия за фалшифициране на документи?
- На 30 януари 2015 година информационната агенция „Tom’s Guide“ обясни [31] как обикновената фалшификация на документи се различава от комбинираната. В най-простия случай фалшификацията на документи включва факта, че измамник просто се представя за друга личност, използвайки нейното име, номер на социално осигуряване (SSN) и друга лична информация. Подобен факт на измама обикновено се открива доста бързо и лесно. При комбинирания подход лошите момчета създават съвсем нова личност. Като фалшифицират документ, те използват реален SSN и добавят към него фрагменти от личната информация на няколко различни хора. Това чудовище Франкенщайн, съшито от лична информация на различни хора, е много по-трудно да се открие, отколкото простата фалшификация на документ. Тъй като измамникът използва само частична информация от жертвите – неговата измамна схема няма да бъде свързана със законните притежатели на тези фрагменти от лична информация. Например, при преглед на активността на своя SSN, законният собственик няма да открие нищо подозрително.
- Лошите момчета могат да използват своето чудовище Франкенщайн, за да намерят работа или да вземат кредит [31], а също така и за да отварят фиктивни фирми [32]; за извършване на покупки, получаване на шофьорски книжки и паспорти [34]. Въпреки това, дори и в случай на вземане на кредит, проследяването на фактите за фалшификация на документи е много сложно и следователно, ако банкери започнат разследване, по-вероятно е законният притежател на съответния фрагмент от лична информация да бъде призован на отговорност, а не създателят на чудовището Франкенщайн.
- Недобросъвестните предприемачи могат да използват фалшификация на документи, за да измамят кредиторите – чрез създаване на т.н. бизнес сандвич. Същността на бизнес сандвича е, че недобросъвестните предприемачи могат да създадат няколко фалшиви личности и да ги представят за клиенти на своя бизнес – така създавайки видимост за успешност на бизнеса. По този начин те стават по-привлекателни за своите кредитори и получават възможност да се възползват от по-благоприятни условия за кредитиране. [33]
- Кражбата на лични данни и злоупотребата с тях често остават незабелязани от законния им собственик за дълго време, но могат да причинят значителни неудобства в най-неподходящия момент. Например, законният собственик на SSN може да подаде заявление за социални услуги и да получи отказ – поради прекомерни доходи, които произтичат от фалшив бизнес, в който е използван неговият SSN. [33]
- От 2007 година до днешни дни, многомилиардният криминален бизнес с фалшификация на документи, основаващи се на SSN, набира все по-голяма популярност [34]. Мошениците предпочитат SSN, които активно не се използват от законните им притежатели, включително SSN на деца и на починали. Според информационната агенция „СиБиСи“, през 2014 година месечните инциденти се изчисляват на хиляди, докато през 2009 година не е имало повече от 100 на месец. Експоненциалният растеж на този вид измами – и особено неговото влияние върху личните данни на децата – ще има тъжни последици за младежите в бъдеще. [34]
- Детските SSN се използват в тази измамна схема 50 пъти по-често от SSN на възрастните. Такъв интерес към SSN на деца се дължи на факта, че те обикновено не са активни поне до 18 години. Следователно, ако родителите на ненавършили пълнолетие деца не следят внимателно тяхната SSN, техните деца в бъдеще могат да бъдат отказани за издаване на шофьорска книжка или студентски кредит. Освен това, това може да усложни трудовата реализация – ако информацията за съмнителната активност на SSN стане достъпна за потенциален работодател. [34]
Днес се говори много за перспективите и безопасността на системите с изкуствен интелект. Как стоят нещата в медицинския сектор?
- В юнския брой на 2017 година на „MIT Technology Review“, главният редактор на списанието, специализирано в технологии с изкуствен интелект, публикува статията си „Тъмната страна на изкуствения интелект“, в която подробно отговаря на този въпрос. Ключовите моменти от статията му [35]:
- Съвременните системи на изкуствения интелект (ИИ) са толкова сложни, че дори инженерите, които ги проектират, не могат да обяснят как ИИ взема определено решение. Към днешна дата и в обозримо бъдеще - разработването на система ИИ, която винаги може да обясни действията си, не изглежда възможно. Технологията на "дълбокото обучение" се оказа много ефективна при решаването на спешни проблеми от последните години: разпознаване на изображения и глас, превод на езици, медицински приложения. [35]
- На ИИ се възлагат значителни надежди за диагностициране на смъртоносни заболявания и за вземане на сложни икономически решения; също така се очаква, че ИИ ще стане централен елемент в много други сектори. Въпреки това, това няма да се случи - или поне не трябва да се случи - докато не намерим начин да създадем такава система на дълбоко обучение, която може да обясни решенията, които взема. В противен случай няма да можем да предскажем кога точно тази система ще се провали - а тя рано или късно със сигурност ще го направи. [35]
- Тази проблематика вече е належаща, а в бъдеще само ще се влоши. Въпросът е дали икономическите, военните или медицинските решения. Компютрите, на които работят съответните системи ИИ, са се програмирали сами, и то по такъв начин, че нямаме възможност да разберем "какво им е на ума". Какво да кажем за крайните потребители, когато дори инженерите, които проектират тези системи, не могат да разберат и обяснят поведението им. С развитието на системите ИИ, скоро можем да преминем границата - ако вече не сме я преминали - когато, разчитайки на ИИ, ще трябва да направим "скок на вярата". Разбира се, като хора, ние също не винаги можем да обясним заключенията си и често разчитаме на интуицията. Но можем ли да позволим на машините да мислят по същина на същия начин - непредсказуемо и необяснимо? [35]
- През 2015 година медичният център "Маунт-Синай" в Ню Йорк вдъхнови да приложи концепцията за дълбоко обучение към своята обширна база данни от истории на заболявания. Структурата на данните, използвана за обучение на ИИ системата, включваше стотици параметри, зададени на базата на резултатите от анализи, диагностика, тестове и медицински записи. Програмата, която обработваше тези записи, беше наречена "Дълбок Пациент". Тя беше обучена с данни за 700 хил. пациенти. При тестване на нови записи, тя показа много полезност при прогнозиране на заболявания. Без никакво взаимодействие с експерт, "Дълбок Пациент" откриваше симптоми, скрити в историите на заболявания, които, според ИИ, показваха, че пациентът е на ръба на сериозни усложнения, включително рак на черния дроб. И преди това експериментирахме с различни методи за прогнозиране, използващи историите на заболявания на много пациенти, но резултатите на "Дълбок Пациент" са несравними. Освен това, има напълно неочаквани постижения: "Дълбок Пациент" много добре предсказва появата на психични разстройства, като шизофрения. Но тъй като съвременната медицина няма инструменти за нейното предсказване, възниква въпросът, как ИИ успя да направи това. Въпреки това, "Дълбок Пациент" не може да обясни как го прави. [35]
- Идеално подобни инструменти трябва да обясняват на лекарите как са стигнали до определеното заключение, за да обосноват прилагането на определено лекарство. Но, за съжаление, съвременните системи за изкуствен интелект не умеят да правят това. Можем да създаваме подобни програми, но не знаем как работят. Дълбокото обучение доведе системите на ИИ до експлозивен успех. В момента тези ИИ системи се използват за вземане на ключови решения в области като медицина, финанси, производство и др. Възможно е такова да е самата същност на интелекта - че само част от него подлежи на рационално обяснение, докато в основната си част той взема спонтанни решения. Но какво ще се случи, когато разрешим на подобни системи да диагностицират рак и да извършват военни маневри? [35]
Извлече ли медицинският сектор уроци от ситуацията с WannaCry?
- На 25 май 2017 г. информационната агенция «БиБиСи» съобщи, [16] че една от основните причини за пренебрегването на киберсигурността в носимите медицински устройства е тяхната ниска изчислителна мощност, обусловена от строгите изисквания към размера им. Две други не по-малко значими причини са: липсата на знания как да се пише безопасен код и натискаящите срокове за пускане на крайния продукт.
- В същото съобщение «БиБиСи» отбеляза [16], че в резултат на изследвания на софтуерния код на един от кардиостимулаторите, в него са открити над 8000 уязвимости; и че въпреки широкото внимание към проблемите с киберсигурността, идентифицирани в резултат на инцидента с WannaCry, едва 17% от производителите на медицинско оборудване предприели конкретни мерки за осигуряване на киберсигурността на своите устройства. Що се отнася до медицинските центрове, които успяха да избегнат сблъсъка с WannaCry, само 5% от тях ангажирали диагноза на киберсигурността на своето оборудване. Тези отчети бяха получени скоро след като над 60 здравни организации във Великобритания станаха жертви на кибератака.
- На 13 юни 2017 г., месец след инцидента с WannaCry, Питър Прононост, доктор с докторска степен и заместник-директор по безопасността на пациентите на голям медицински център «Johns Hopkins Medicine», обсъждайки [17] на страниците на «Harvard Business Review» неотложните задачи по компютъризирана интеграция на медицинското оборудване, не спомена нищо за киберсигурността.
- На 15 юни 2017 г., месец след инцидента с WannaCry, Робърт Пърл, доктор с докторска степен и ръководител на две медицински центрове, обсъждайки [15] на страниците на «Harvard Business Review» съвременните предизвикателства, пред които са изправени разработчиците и потребителите на системи за управление на електронни медицински карти, не каза нищо за киберсигурността.
- На 20 юни 2017 г., месец след инцидента с WannaCry, група учени с докторски степени от Харвардската медицинска школа, които също така ръководят ключови звена в клиниката „Brigham and Women’s Hospital“, публикуваха [20] на страниците на „Harvard Business Review“ резултатите от обсъждане на кръгла маса относно необходимостта от модернизиране на медицинското оборудване с цел подобряване на качеството на обслужване на пациентите. На кръглата маса бяха обсъдени перспективите за намаляване на натиска върху лекарите и намаляване на разходите чрез оптимизация на технологичните процеси и всеобхватна автоматизация. В дискусията участваха представители на 34 водещи медицински центрове в САЩ. Обсъждайки модернизацията на медицинското оборудване, участниците изразиха големи надежди за инструменти за прогнозиране и интелигентни устройства. За киберсигурността не беше казано нищо.
Как медицинските центрове да осигурят киберсигурност?
- През 2006 г. началникът на Управлението на информационните системи на специалната връзка на ФСО на Русия, генерал-лейтенант Николай Ильин, заяви [52]: „Въпросът за информационната безопасност днес е по-актуален от всякога. Броят на използваната техника рязко нараства. За съжаление, днес не винаги на етапа на проектиране се вземат предвид въпросите на информационната безопасност. Ясно е, че цената за решаването на този проблем е между 10 и 20 процента от стойността на самата система и на клиента не винаги му се иска да плаща допълнителни пари. Междувременно, трябва да разбираме, че надеждната защита на информацията може да бъде реализирана само при комплексен подход, при който организационните мерки се съчетават с внедряването на технически средства за защита.“
- На 3 октомври 2016 година Мохамед Али, бивш ключов служител на IBM и Hewlett Packard, а сега ръководител на компанията „Carbonite“, специализирана в решения за киберсигурност, сподели [19] на страниците на „Harvard Business Review“ своите наблюдения относно ситуацията с киберсигурността в медицинския сектор: „Тъй като вирусите-заработвачи са толкова разпространени и щетите могат да бъдат толкова скъпи, винаги се учудвам, когато в разговори с CEO разбера, че те не отдават значение на това. В най-добрия случай, CEO делегира проблемите с киберсигурността на IT отдела. Но за осигуряване на ефективна защита това не е достатъчно. Затова винаги призовавам CEO: 1) да включат мерки за предотвратяване на влиянието на вирусите-заработвачи в списъка с приоритети за организационното развитие; 2) да преразглеждат съответната стратегия за киберсигурност не по-рядко от веднъж годишно; 3) да ангажират цялата си организация с адекватно образование.“
- Могат да се заемат установени решения от финансовия сектор. Основният извод [18], който финансовият сектор направи от суматохата с киберсигурността: „Най-ефективният елемент на киберсигурността е обучението на персонала. Защото днес основната причина за инцидентите с киберсигурност е човешкият фактор, по-специално податливостта на хората на фишинг атаки. Докато силното криптиране, застраховането на киберрисковете, многофакторната автентикация, лексемизацията, чипирането на карти, блокчейнът и биометрията са неща, които макар и полезни, са в значителна степен второстепенни.“
- На 19 май 2017 година информационната агенция „БиБиСи“ съобщи [23], че в Обединеното кралство след инцидента с WannaCry продажбите на защитен софтуер са нараснали с 25%. Въпреки това, според специалистите на Verizon, паническото закупуване на защитен софтуер не е това, от което се нуждае киберсигурността; за осигуряването й е необходимо да се следва проактивната защита, а не реактивната.
P.S. Хареса ли ви статията? Ако е така, дайте лайк. Ако по броя на лайковете (нека съберем 70) видя, че читателите на Хабра имат интерес към тази тема, за известно време ще подготвя продължение с преглед на още по-нови заплахи за медицинските информационни системи.
Библиография
- Дейвид Талбот. // MIT Technology Review (Digital). 2012.
- Кристина Грифа́нтини. // MIT Technology Review (Digital). 2008.
- Денс Макрушин. // SecureList. 2017.
- Том Саймънит. // MIT Technology Review (Digital). 2016..
- Сара Марш. // The Guardian. 2017.
- Алекс Херн. // The Guardian. 2017.
- Шарунас Черняускас. // OCCRP: Organized Crime and Corruption Reporting Progect. 2017.
- Рей Уолш. // BestVPN. 2017.
- Адам Левин. // HuffPost. 2016.
- Майк Оркат. // MIT Technology Review (Digital). 2014.
- Пьотр Сапожников. // АМИ: Российское агентство медико-социальной информации. 2016.
- Джим Финкъл. // Reuters. 2014.
- Джулия Кари Уонг. // The Guardian. 2016.
- Майк Оркат. // MIT Technology Review (Digital). 2016.
- Робърт М. Пърл, д-р (Харвард). // Harvard Business Review (Digital). 2017.
- // BBC. 2017.
- Питър Проноуст, д-р. // Harvard Business Review (Digital). 2017.
- Ребека Вайнтрауб, д-р (Харвард), Йорам Боренщайн. // Harvard Business Review (Digital). 2017.
- Мохамад Али. // Harvard Business Review (Digital). 2016.
- Мийтали Какъд, д-р, Дейвид Уестфол Бейтс, д-р. // Harvard Business Review (Digital). 2017.
- Майкъл Грег. // HuffPost. 2013.
- // SmartBrief. 2017.
- Матю Уол, Марк Уорд. // BBC. 2017.
- // BBC. 2017.
- Алекс Херн. // The Guardian. 2017.
- // FBI. 2017.
- // Rxperian. 2017.
- Стивън Ерлангер, Дан Билевски, Сюел Чан. // The New York Times. 2017.
- // BBC. 2017.
- Алън Стефанек. .
- Линда Розенкранс. // Tom’s Guide. 2015.
- .
- .
- Стивън Д'Алфонсо. // Security Intelligence. 2014.
- Уил Найт. Тайният тъмен аспект на изкуствения интелект // MIT Technology Review. 120(3), 2017.
- Кузнецов Г.Г. // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Владимир Макаров. // Радио «Эхо Москвы».
- // Открытые системы. 2015.
- Ирина Шеян. // Computerworld Россия. 2012.
- Ирина Шеян. // Computerworld Россия. 2012.
- Олга Смирнова. // Профиль. 2016.
- Цеплёва Анастасия. // 2012.
- .
- Кузнецов Г.Г. // «Информатика Сибири».
- .
- .
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Агеенко Т.Ю., Андрианов А.В. // IT-Стандарт. 3(4). 2015.
- 2013.
- Жиляев П.С., Горюнова Т.И., Володин К.И. // Международный студенческий научный вестник. 2015.
- Ирина Шеян. // Директор информационной службы. 2017.
- Ирина Шеян. // Директор информационной службы. 2016.
- // 2017.
- Андрей Махонин. // БиБиСи. 2017.
- Erik Bosman, Kaveh Razavi. Dedup Est Machina: Паметна дедупликация като напреднал вектор на експлоатация // Статии от симпозиума на IEEE за сигурност и поверителност. 2016. стр. 987-1004.
- Bruce Potter. Мръсни малки тайни на информационната сигурност // DEFCON 15. 2007.
- Екатерина Костина. .
Източник: habr.com
