

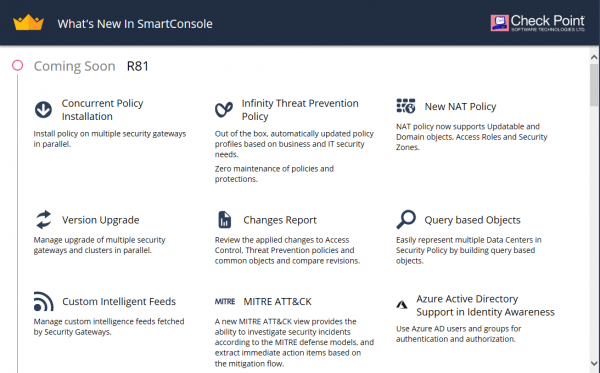
Нова версия на Gaia R81 беше публикувана за ранно достъпна версия (EA). По-рано можехме да се запознаем с в release notes. Сега имаме възможността да видим това на практика. За целта беше събрана стандартна схема с отделен управляващ сървър и шлюз. Естествено, не успяхме да проведем пълни тестове, но сме готови да споделим това, което веднага си личи при първото запознаване с новата система. Под катa основните моменти, които открихме при първоначалното запознаване със системата (много картинки).
Управление
При инициализацията на шлюза имате възможност веднага да се свържете с облачния управляващ сървър — Smart 1 Cloud (така нареченото MaaS):
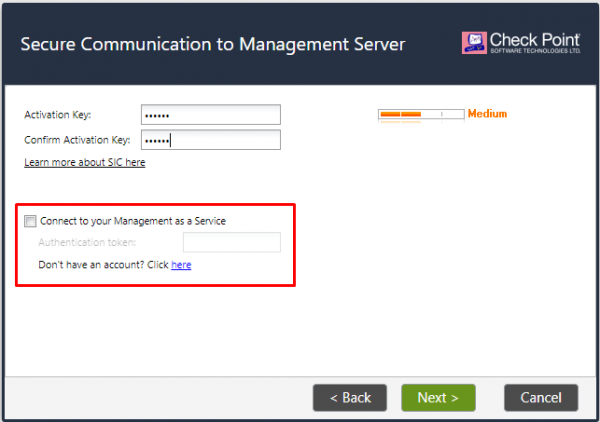
Това е сравнително нова функция (има я и в последните тейкове 80.40) и ще разкажем за този сервис малко по-подробно в . Основното предимство (по нашему мнение) е дългоочакваната възможност за управление през браузър 🙂
VxLAN и GRE
Първото, което проверихме, беше поддръжката на VxLAN и GRE. Release Notes не ни излъгаха, всичко е на мястото си:
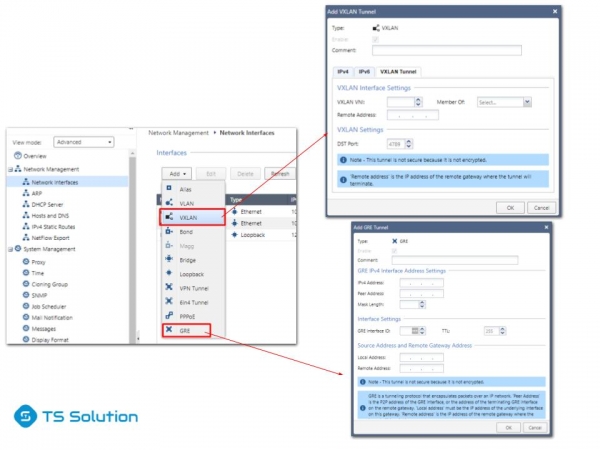
Може да се спори за необходимостта от тези функции на NGFW, но е по-добре, когато потребителят има такъв избор.
Infinity Threat Prevention
Вероятно това е първото нещо, което прави впечатление, когато започнете да настройвате политиката за сигурност. Добави се нов вариант на активиране на Threat Prevention блоковете — Infinity. Тоест, не е нужно да избирате кои блокове да включите, Check Point реши всичко вместо нас (не знам колко е добро това):
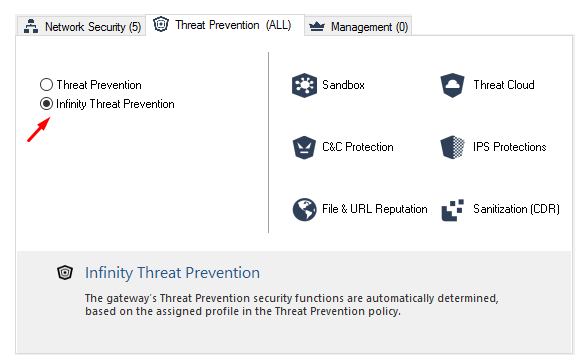
При това, разбира се, имате възможност за позната самостоятелна настройка на блоковете.
Infinity Threat Prevention Policy
Ако вече говорим за Threat Prevention, нека веднага погледнем и на Политиките. Вероятно това е едно от най-значимите изменения:
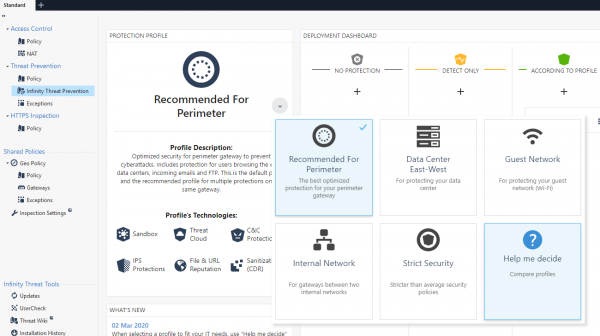
Както може да се види, се появиха много повече предварително настроени политики. Можете подробно да видите какво е различно между тях, като щракнете на Help me decide:
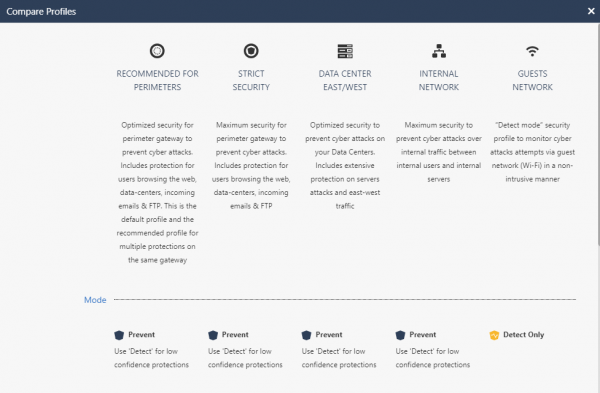
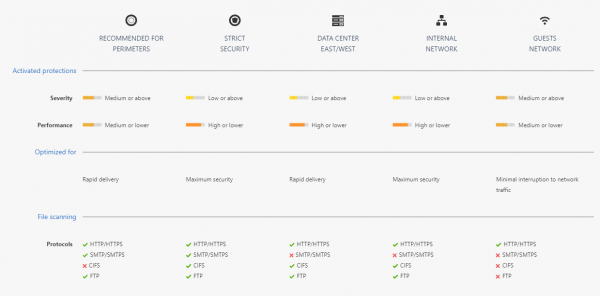
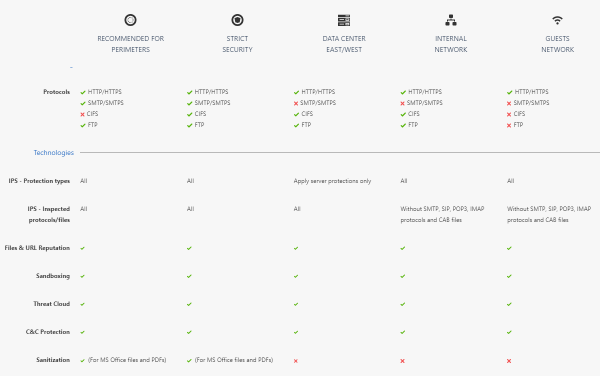
Тази политика е динамична и се обновява без ваше участие.
Change Report
Най-накрая можете в удобна форма да видите какво точно е променено в хода на редакцията на конфигурацията:
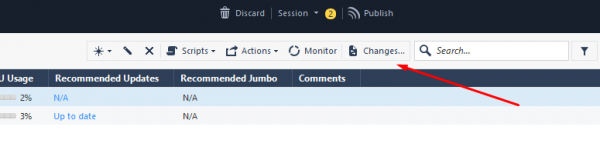
Има общ отчет:
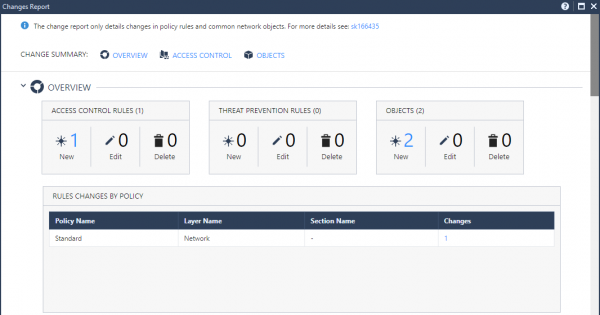
Има и напълно конкретни раздели:
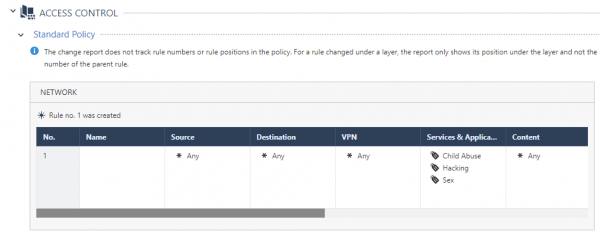
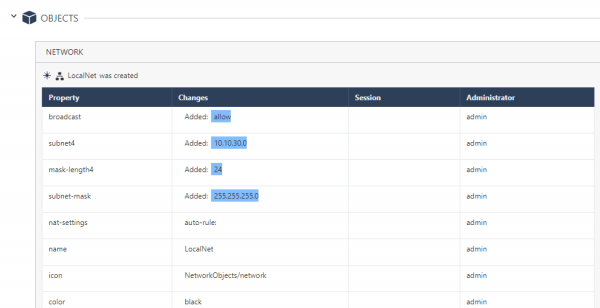
Много удобно е да следите промените.
Web Management за Endpoint
Както знаете, на управляващия сървър може да активирате Управление на крайни точки и да управлявате агенти SandBlast. В R81 добавиха интересна функция — управление през браузър. Активира се по доста интересен начин. Трябва в CLI да влезете в режим експерт и да въведете командата “web_mgmt_start”, а след това да посетите адреса — https://:4434/sba/. И пред вас ще се отвори уеб-конзолата:
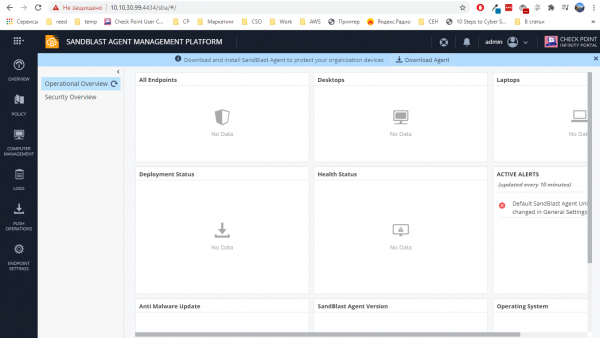
Отчасти разказахме за тази платформа в рамките на статиите "" на Алексей Малко. Наистина, там такава конзола беше достъпна само в облака, а сега това работи и на локални управляващи сървъри.
Smart Update
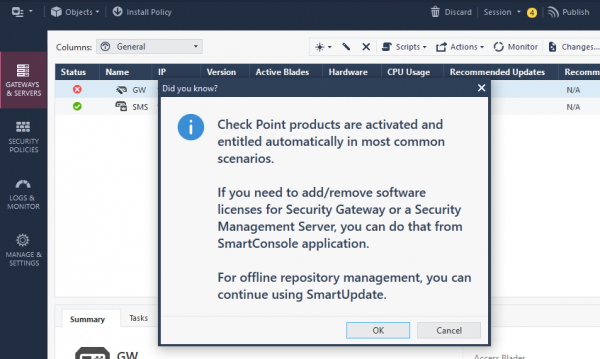
При опит да добавите лицензи през стария добър Smart Update, конзолата учтиво ще ви предупреди, че сега можете да го направите, без да напускате вече познатата Smart Console:
NAT
Много очаквана функционалност. Сега в правилата NAT можете да използвате Ролеви достъпи, Сигурностни зони или Актуализируеми обекти. Има случаи, когато това е много полезно и необходимо.
Заключение
На този етап е всичко. Има още много нововъведения, които изискват тест (IoT, Azure AD, Upgrade, Logs API и т.н.). Както вече споменах, в близко бъдеще ще публикуваме преглед на новата облачна система за управление — . Следете обновленията в нашите канали (, , , )!
Също така не забравяйте за нашата голяма .
Източник: habr.com
