

В този пост ще бъде описана настройката на визуализацията на информационните табла ELK и SIEM в ELK
Статията е разделена на следните раздели:
1- Преглед на ELK SIEM
2- Дефолтни табла
3- Създаване на вашите първи табла
Съдържание на всички постове.
- Интеграция с WAZUH
- Уведомления (Alerting)
- Отчетност
- Управление на случаи
1- Преглед на ELK SIEM
ELK SIEM беше наскоро добавен в стек ELK в версия 7.2 от 25 юни 2019 г.
Това е SIEM решение, създадено от elastic.co, за да улесни живота на анализатора на сигурността и да намали неговото натоварване.
В нашата версия на проекта решихме да съставим собствен SIEM и да изберем собствено табло за управление.
Но смятаме, че е важно първо да проучим ELK SIEM.
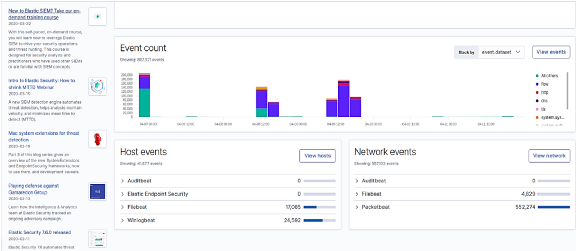
1.1- Раздел за събития на хост
Първо ще разгледаме раздела за хост. Разделът за хост ще ви позволи да виждате събитията, генерирани на самата крайна точка.
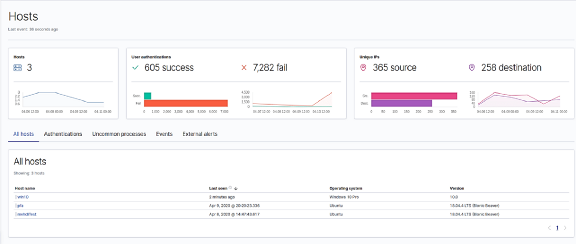
След натискане на преглед на хостове трябва да получите нещо подобно на това. Както виждате, три хоста са свързани към този компютър:
1 Windows 10.
2 Сървър Ubuntu 18.04.
Имаме няколко визуализации, като всяка от тях показва различни типове събития.
Например, тази в средата показва данни за влизанията на трите машини.
Този обем данни, който виждате тук, беше събран за пет дни. Това обяснява голямото количество неуспешни и успешни влизания. Вероятно ще имате малко на брой записи, така че не се безпокойте.
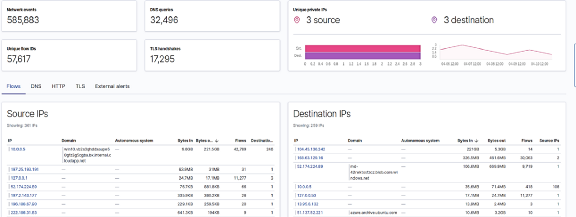
1.2- Раздел за мрежови събития
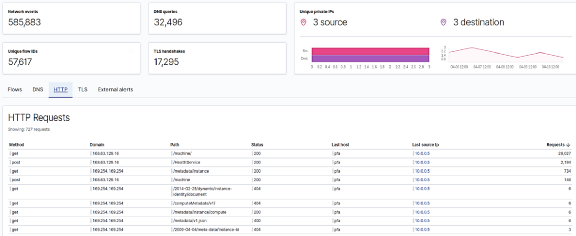
Когато преминете към раздела за мрежа, трябва да получите нещо подобно. Този раздел ще ви позволи внимателно да следите всичко, което се случва в мрежата ви, от HTTP/TLS трафик до DNS трафик и външни предупреждения за събития.
2- Дефолтни табла
За да улеснят живота на потребителите, разработчиците на elastic.co създадоха дефолтно табло, официално поддържано от ELK. Нашите битове не бяха изключение от това правило. Тук ще взема за пример таблото за мониторинг Packetbeat по подразбиране.
Ако сте изпълнили стъпка втора от статията правилно, трябва да имате табло, което ви очаква. Така че, нека да започнем.
В левия раздел на Kibana изберете символа за табло. Това е третото, ако го броите отгоре.
Въведете името на своя дял в страницата за търсене
Ако в бита има няколко модула, ще бъде създадена контролна панел за всеки от тях. Но само този, при когото модулът е активен, ще показва непразни данни.
Изберете този, който има името на вашия модул.
Това е основният шаблон. PacketBeat.
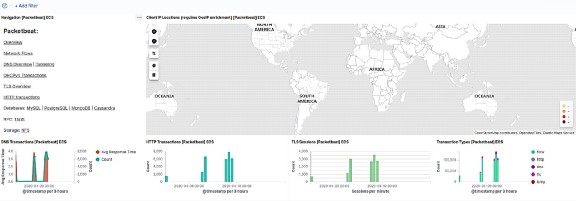
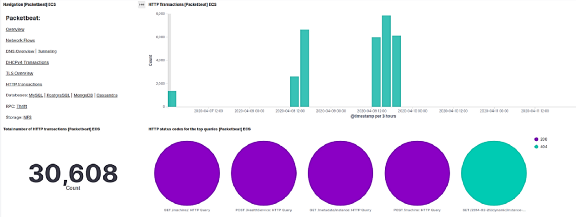
Това е контролна панел за мрежовите потоци. Тя ще ни информира за входящите и изходящите пакети, източниците и назначенията на IP адресите, а също така ще предостави много полезна информация за аналитика на центъра за сигурност.

3 — Създаване на вашите първи дашбордове
3–1- Основни понятия
A- Видове дашбордове:
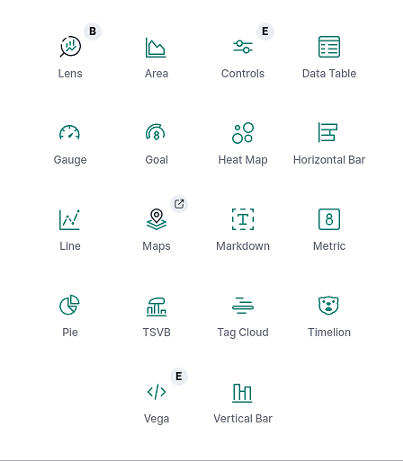
Това са различни типове визуализации, които можете да използвате за визуализиране на вашите данни.
например имаме:
- Хистограма
- Карта
- Markdown виджет
- Кръгова диаграма
B- KQL (език на запитвания за Kibana):
Това е езикът, използван в Kibana за удобно търсене на данни. Той позволява да проверите дали определени данни съществуват и предлага много други полезни функции. За повече информация можете да изучите данните на тази връзка
Това е пример за запитване за търсене на хост с Windows 10 pro.

C- Филтри:
Тази функция ще ви позволи да филтрирате определени параметри, като например името на хоста, кода или идентификатора на събитието и др. Филтрите значително ще подобрят фазата на разследването по отношение на времето и усилията, които се влагат в търсенето на доказателства.
D- Първа визуализация:
Ще създадем визуализация за MITER ATT & CK.
Първо, трябва да отидем в Dashboard → Създайте нов дашборд→създайте нов →Кръгов дашборд
Настройте типа за индексния шаблон, след което натиснете името на вашия бит.
Натиснете Enter. Към този момент трябва да видите зеления пончик.
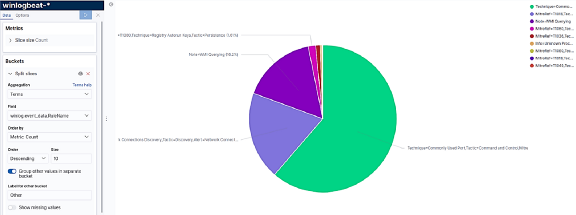
В раздела Buckets отляво ще намерите:
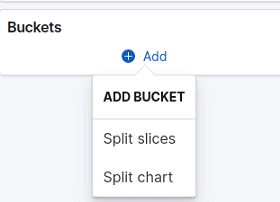
— Split slices ще раздели пончика на различни части в зависимост от разхвърлянето на данните.
— Split Chart ще създаде още един пончик до този.
Ще използваме разделените срезове.
Ще визуализираме нашите данни в зависимост от избрания от нас термин. В този случай терминът ще се отнася до MITER ATT & CK.
В Winlogbeat полето, което ще ни предостави тази информация, се нарича:
winlog.event_data.RuleNameЩе зададем метрика за броене, за да подредим събитията в зависимост от броя на техните появи.
Активирайте функцията "Групиране на другите стойности в отделен сегмент".
Това ще бъде удобно, ако термините, които сте избрали, имат много различни значения, които произлизат от ритъма. Това помага да визуализирате останалите данни като едно цяло. Това ще ви даде представа за процента на останалите събития.
Сега, когато сме приключили с настройките на раздела за данни, нека преминем към раздела с параметри.
Трябва да извършите следното:
** Премахнете формата на донат, за да се появи пълният кръг във визуализацията.
** Изберете позиция за легендата, която ви харесва. В този случай ние ще ги покажем от дясната страна.
** Задайте стойностите за показване така, че да се показват до техния фрагмент за улеснение при четене, а останалите оставете по подразбиране.
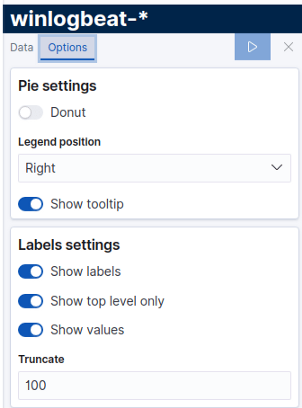
Ограничението определя колко искате да покажете от името на събитието.
Задайте времето, от което визуализацията трябва да започне, след което кликнете на синьото квадратче.
Трябва да получите нещо подобно:
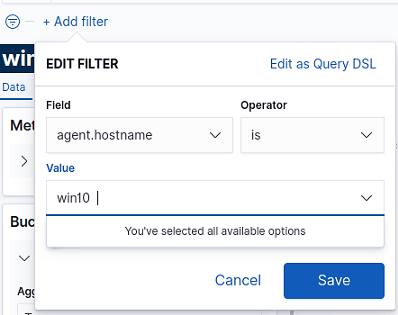
Можете също така да добавите филтър към вашата визуализация, за да филтрирате конкретен хост, който искате да проверите, или всякакви параметри, които смятате, че са полезни за вашата цел. Визуализацията ще показва само данни, отговарящи на правилото, поставено във филтъра. В този случай ще показваме данни MITER ATT & CK, постъпващи само от хост с име win10.
3–2 - Създаване на вашата първа информационна табла:
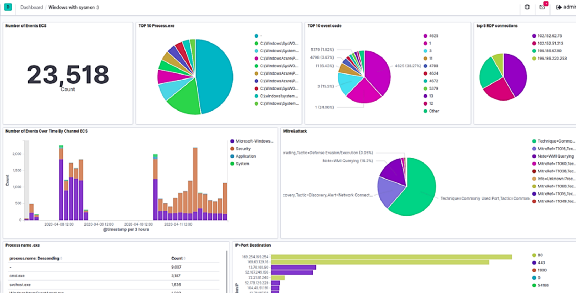
Информационната табла е набор от множество визуализации. Вашите табла трябва да бъдат ясни, разбираеми и да съдържат полезни и детерминирани данни. Ето пример за табла, които създадохме от нулата за winlogbeat.
Благодаря ви за отделеното време. Надявам се, че тази статия е била полезна за вас. Ако искате да получите повече информация по темата, препоръчваме да посетите .
Телеграм група по Elasticsearch:
Източник: habr.com
