

Копаейки в интернет за софтуер за построяване на свой собствен VPN, постоянно се натъква на куп ръководства, свързани с неудобния за настройка и използване OpenVPN, изискващ собствен клиент Wireguard, само SoftEther се отличава с адекватна реализация. Но ние ще говорим за нативната за Windows реализация на VPN – Routing And Remote Access (RRAS).
По странна причина, никой в нито едно ръководство не е обсъдил как да развернем всичко това и как да активираме NAT, затова сега всичко ще поправим и ще разкажем как да направим свой собствен VPN на Windows Server.
А готов и предварително настроен VPN може да се поръча от нашия , той работи от кутията.
1. Инсталираме услуги
Първо, ни трябва Windows Server Desktop Experience. Установяването на Core не е приложимо, тъй като липсва компонентът NPA. Ако компютърът е член на домейн, можем да спрем и на Server Core, в такъв случай всичко може да се завърти в един гигабайт RAM.
Трябва да инсталираме RRAS и NPA (Network Policy Server). Първият ще ни е нужен за създаването на тунела, а вторият е необходим в случай, че сървърът не е член на домейн.
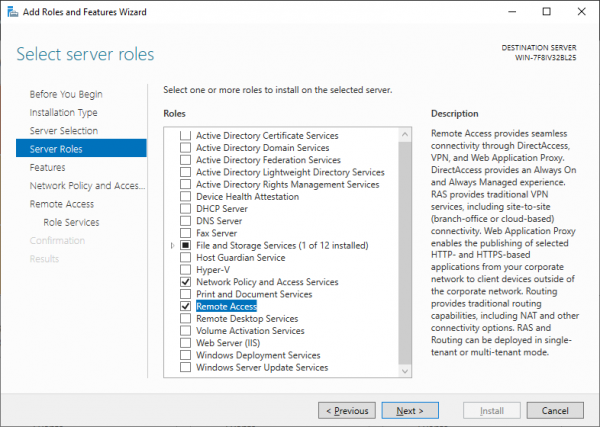
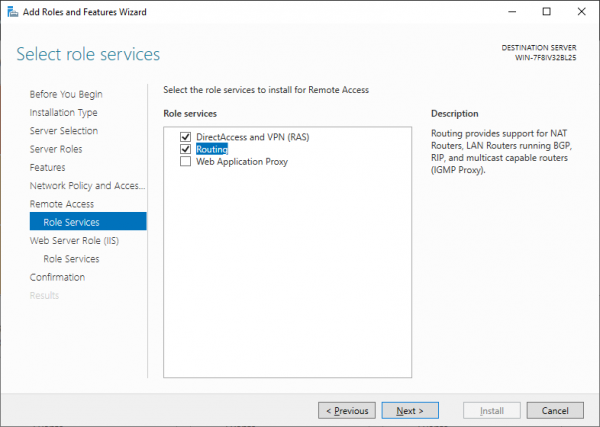
В избора на компоненти RRAS избираме Direct access and VPN и Routing.
2. Настройваме RRAS
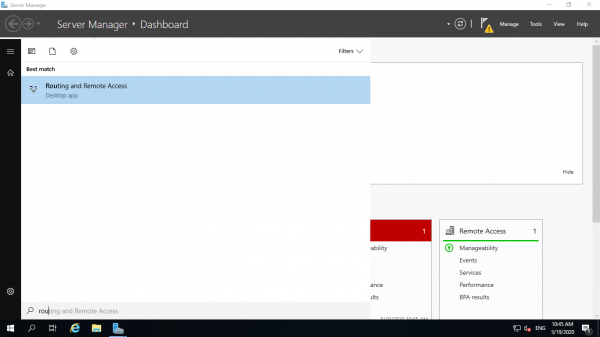
След като инсталираме всички компоненти и рестартираме машината, трябва да преминем към настройката. Както е показано на картинката, в менюто 'Пуск', намираме диспетчера RRAS.
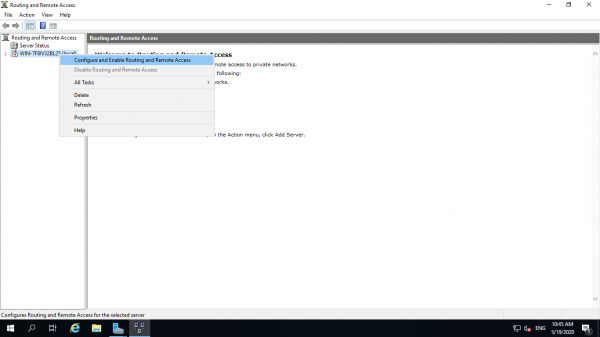
Чрез този инструмент можем да управляваме сървъри с инсталиран RRAS. Кликваме с десния бутон на мишката, избираме настройка и преминаваме напред.
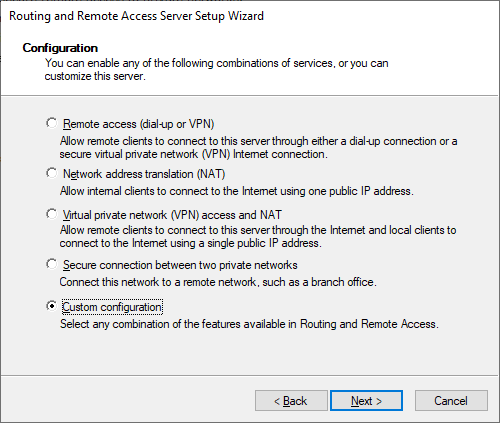
Пропускаме първата страница и преминаваме към избора на конфигурация, избираме своята.
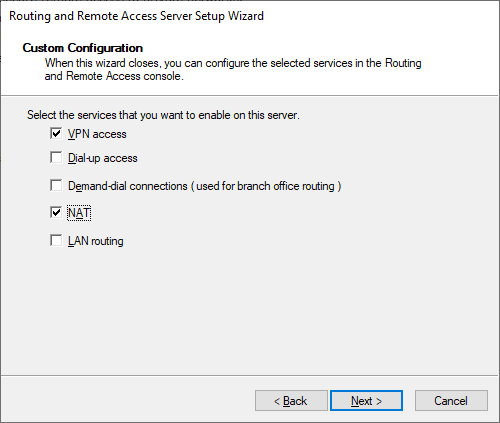
На следващата страница ни се предлага да изберем компоненти, избираме VPN и NAT.
Следва, следва. Готово.
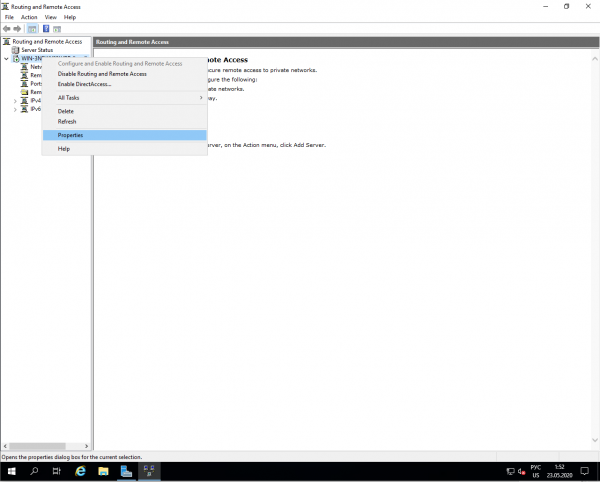
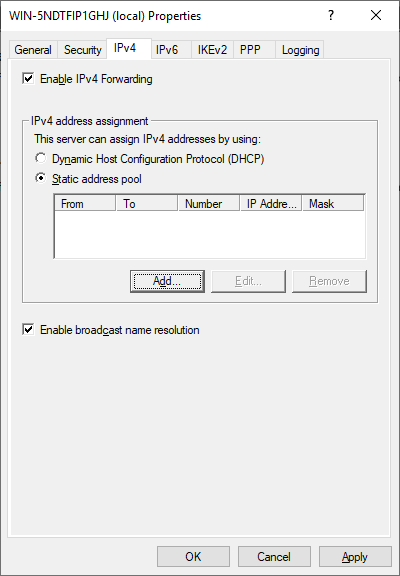
Сега трябва да активираме ipsec и да определим адресен пул, който NAT ще използва. Кликваме с десния бутон на сървъра и преминаваме в свойства.
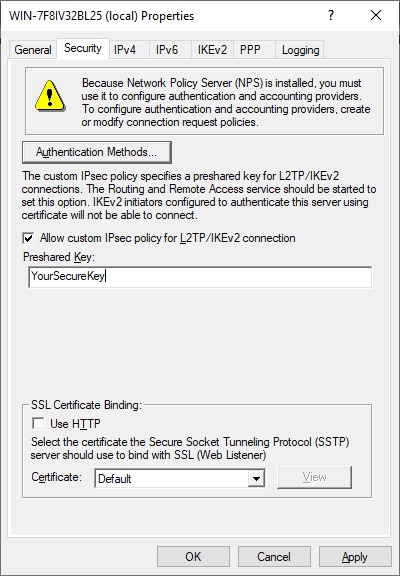
Първо въвеждаме паролата си за l2TP ipsec.
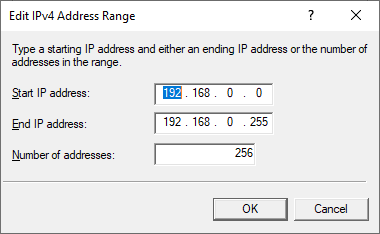
На таба IPv4 задължително трябва да настроим диапазона на IP адреси, който ще се предоставя на клиентите. Без това NAT няма да заработи.
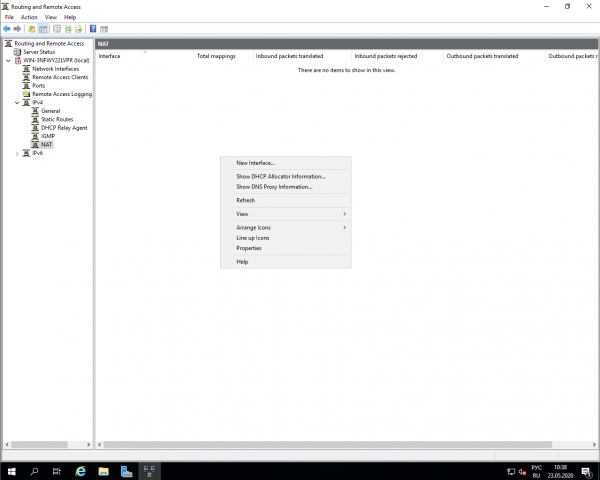
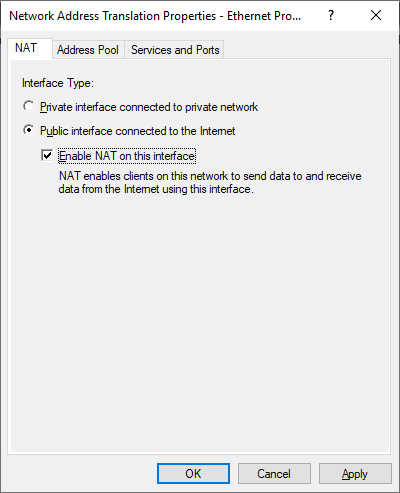
Сега остава да добавим интерфейс за NAT. Преминаваме към подточката IPv4, щракваме с десния бутон на мишката на пусто място и добавяме нов интерфейс.
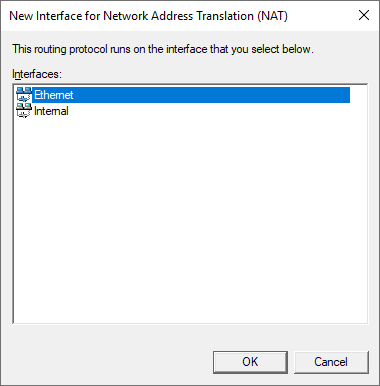
На интерфейса (този, който не е Internal) активираме NAT.
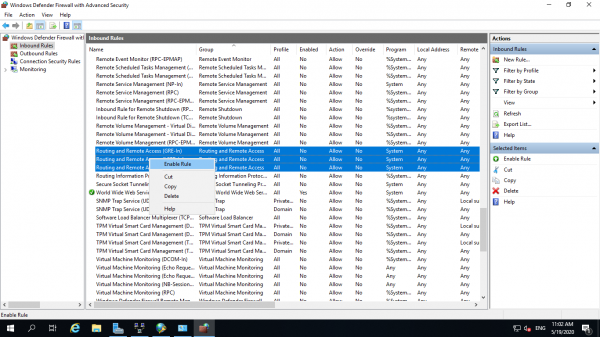
3. Разрешаваме правилата в брандмауера
Тук всичко е просто. Трябва да намерите група правила Routing and Remote Access и да ги активирате всички.
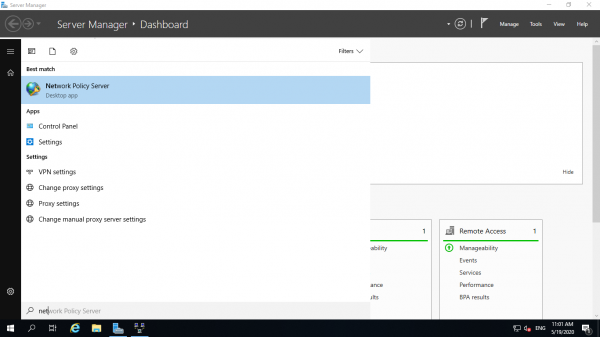
4. Конфигуриране на NPS
Търсете Network Policy Server в менюто "Старт".
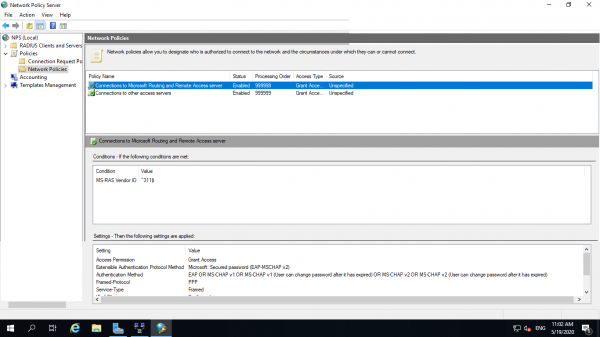
В раздела с всички политики е необходимо да активирате и двете стандартни. Това ще разреши на всички местни потребители да се свързват с VPN.
5. Свързване чрез VPN
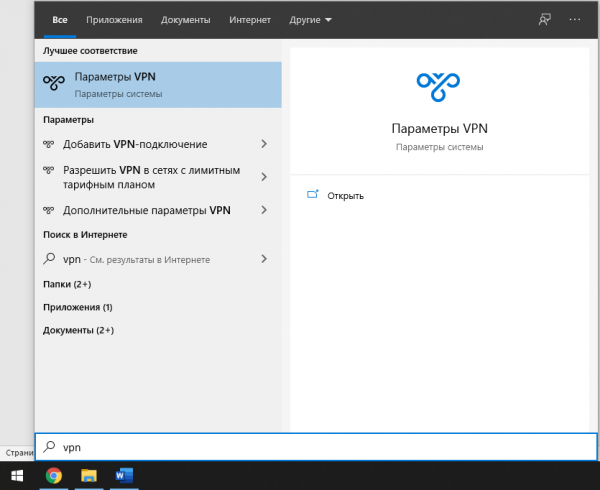
За демонстрационни цели ще изберем Windows 10. В менюто "Старт" търсим VPN.
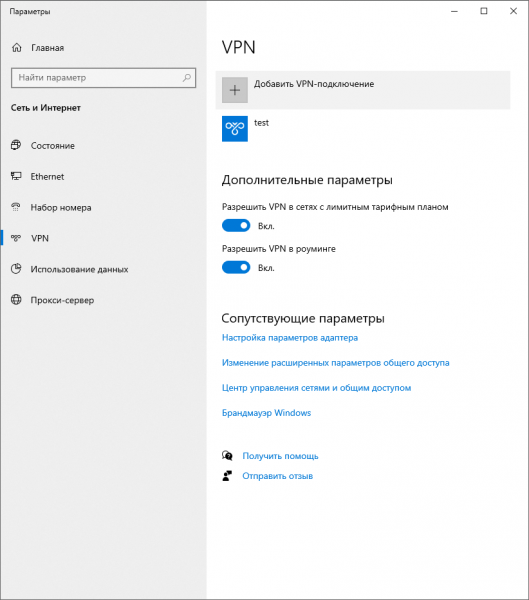
Натиснете бутона за добавяне на връзка и преминете към настройките.
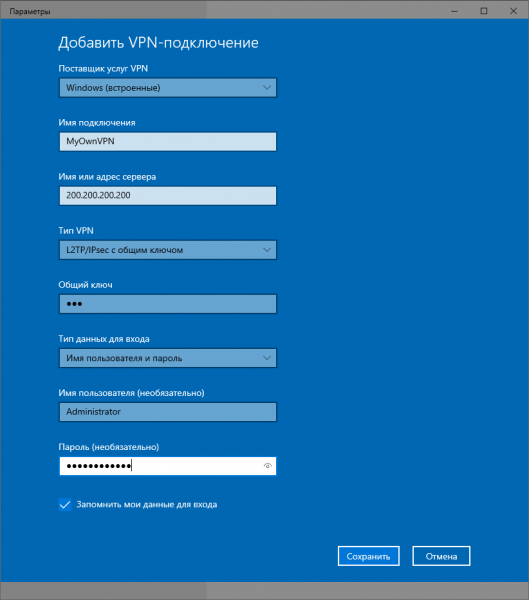
Задайте име на връзката каквото пожелаете.
IP адресът – това е адресът на вашия VPN сървър.
Тип VPN – l2TP с предварителен ключ.
Общият ключ – vpn (за нашия образ в маркетплейса.)
А потребителското име и паролата – това е потребителското име и паролата на локалния потребител, тоест на администратора.
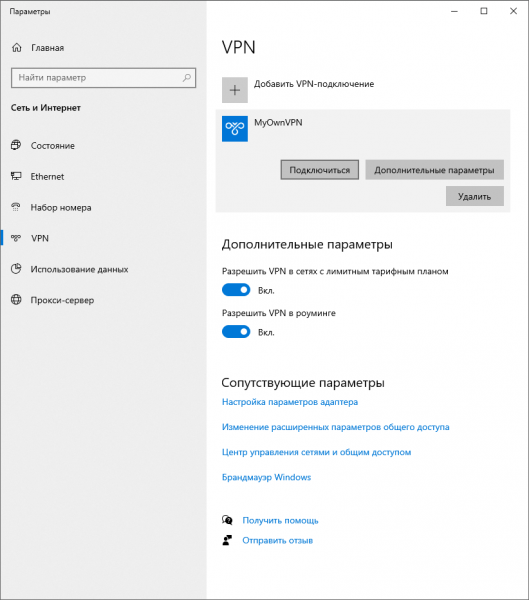
Натиснете на свързването и готово. Ето и вашият собствен VPN.
Надяваме се, нашият наръчник да предостави още един вариант за тези, които искат да изградят свой собствен VPN, без да се свързват с Linux или просто искат да добавят шлюз в своята AD.
Източник: habr.com
