

В компанията Google вярваме, че облачните изчисления в бъдеще ще се насочат все повече към частни, криптирани услуги, които гарантират на потребителите пълна сигурност в контрола на поверителността на данните.
Google Cloud вече криптира предаваните и съхранявани клиентски данни, но за обработката им те все още трябва да бъдат декриптирани. Конфиденциални изчисления — революционна технология, използвана за криптиране на данни по време на тяхната обработка. Средства, базирани на конфиденциални изчисления, позволяват съхраняване на криптирани данни в оперативната памет и на други места извън процесора (CPU).
Конфиденциални виртуални машини сега са в бета-фаза и са първият продукт в линията на Google Cloud за Конфиденциални изчисления. Вече прилагаме различни подходи за изолация и пясъчник в нашата облачна инфраструктура за осигуряване на безопасност на многопотребителската архитектура. Конфиденциалните виртуални машини повишават сигурността на ново ниво, предлагайки криптиране на оперативната памет за допълнителна изолация на работните натоварвания в облака и помагат на нашите клиенти да защитят конфиденциални данни. смятаме, че това особено ще заинтересува тези, които работят в регулирани индустрии (вероятно става дума за GDPR и други свързани неща, прим. преводача).
Отваряме нови възможности
Вече с Asylo, платформата с отворен код за конфиденциални изчисления, се фокусирахме върху осигуряването на лесно разгръщане и използване на среда за конфиденциални изчисления, предлагайки висока производителност и приложение за всяко работно натоварване, което вие изберете да изпълните в облака. Считаме, че не трябва да правите компромиси относно лесното използване, гъвкавостта, производителността и безопасността.
С преминаването на Конфиденциалните виртуални машини в бета-фаза, станахме първият голям доставчик на облачни услуги, предлагащ такъв ниво на безопасност и изолация — и предлагаме на клиентите прост и лесен вариант, както за нови приложения, така и за 'портируеми' (вероятно става въпрос за приложения, които може да се стартират в облака без значителни промени, прим. преводача). Осигуряваме:
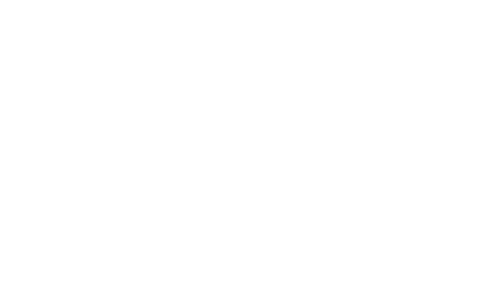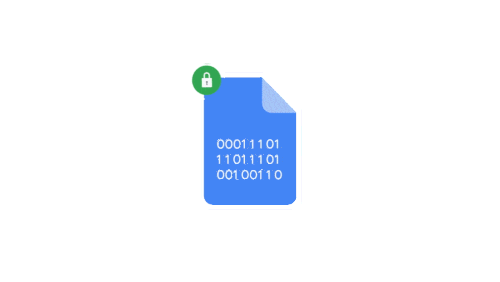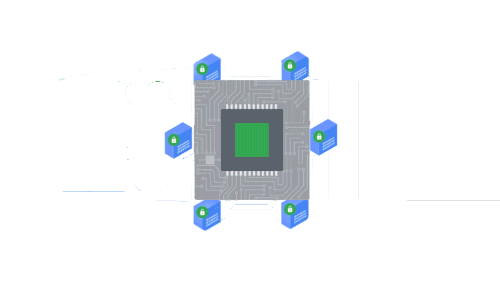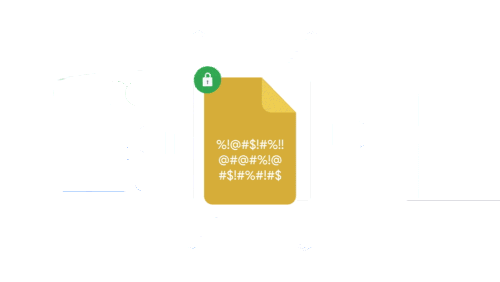
Ненадмината конфиденциалност: клиентите могат да защитят тайността на своите чувствителни данни в облака дори по време на обработката им. Confidential VMs използват функцията Secure Encrypted Virtualization (SEV) от второ поколение на процесорите AMD EPYC. Вашите данни остават криптирани по време на ползването, индексирането, запитванията и обучението. Ключовете за криптиране се създават в хардуера отделно за всяка виртуална машина и никога не напускат устройството.
Подобрени иновации: confidential computing може да отвори сценарии за обработка, които преди това са били невъзможни. Компаниите вече могат да обменят набори от секретни данни и да работят съвместно върху изследвания в облака, като същевременно запазват конфиденциалността.
Конфиденциалност за «портируеми» натоварвания: нашата цел е опростяване на confidential computing. Преходът към Confidential VMs е безшевен - всички натоварвания в GCP, работещи на виртуални машини, могат да преминат към Confidential VMs. Всичко е просто - достатъчно е да се постави една «галка».
Защита от разширени заплахи: confidential computing се изгражда на защитата Shielded VMs срещу руткити и буткити, помагайки да се осигури целостта на операционната система, избрана за стартиране в Confidential VM.
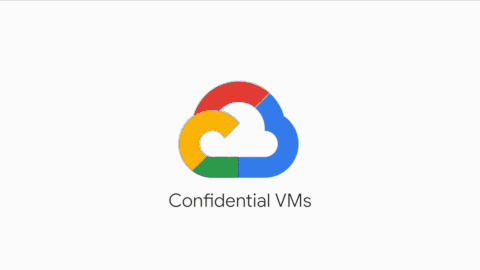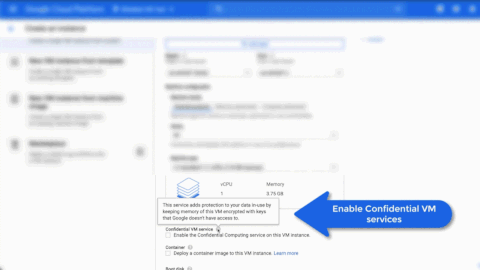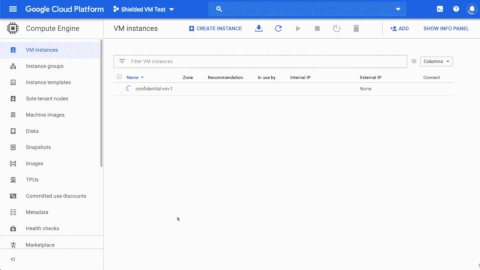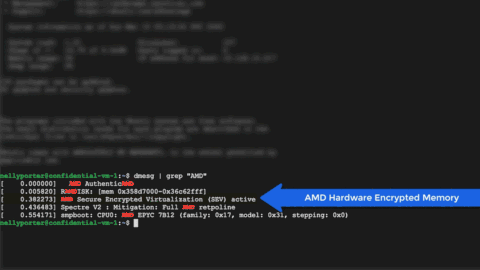
Основи на Confidential VMs
Confidential VMs работят на виртуални машини N2D, които се стартират на процесори от второ поколение AMD EPYC. Със функцията AMD SEV се осигурява висока производителност на повечето изискващи изчислителни задачи, като същевременно оперативната памет на виртуалната машина остава криптирана с отделен за всяка виртуална машина ключ, създаван и управляван от процесор EPYC. Ключовете се създават от съпроцесора AMD Secure Processor при създаването на виртуалната машина и са изключително в него, което ги прави недостъпни както за Google, така и за други виртуални машини, работещи на същия възел.
В допълнение към вграденото хардуерно криптиране на оперативната памет, създаваме Confidential VMs върху Shielded VMs, за да осигурим устойчивост на хакване на образа на операционната система, проверка на целостта на фърмуера, бинарните файлове на ядрото и драйверите. Предложените от Google образи включват Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) и RHEL 8.2. Работим върху Centos, Debian и други, за да предложим други образи на операционни системи.
Ние също така работим тясно с екипа на AMD Cloud Solution, за да гарантираме, че криптираното памет на виртуалната машина няма да повлияе на производителността. Добавихме поддръжка на новите OSS драйвери (nvme и gvnic), за да обработваме заявки към подсистемата за съхранение и мрежовия трафик с по-висока пропускателна способност в сравнение със старите протоколи. Това позволи да се уверим, че производителността на Confidential VMs е близка до тази на обикновените виртуални машини.
Благодарение на Secure Encrypted Virtualization, интегрирана във второто поколение процесори AMD EPYC, се осигурява иновационна хардуерна функция за сигурност, която защитава данните в виртуализирана среда. За да поддържаме новите GCE Confidential VMs N2D, работихме с Google, за да помогнем на клиентите да защитят своите данни и да осигурят производителността на техните работни натоварвания. Радваме се, че Confidential VMs показват същото високо ниво на производителност за различни натоварвания, каквото имат стандартните виртуални машини N2D.
Рагу Намбиар, вицепрезидент, Data Center Ecosystem, AMD
Технология, която променя правилата на играта
Конфиденциално компютинг може да промени начина, по който компаниите обработват данни в облака, запазвайки конфиденциалността и сигурността. Освен всичките си предимства, компаниите ще могат да работят заедно, без да компрометират конфиденциалността на наборите от данни. Такова сътрудничество може да доведе до разработването на още по-преобразуващи технологии и идеи, например, представете си, възможността за бързо създаване на ваксини и лечение на заболявания в резултат на такава сигурна колаборация.
Нямаме търпение да видим възможностите, които тази технология отваря за вашата компания. Вижте , за да научите повече.
P.S. Не за първи, и надявам се не за последен път, Google представя технология, която променя света. Както беше с Kubernetes току-що. Ние, по нашите възможности, подкрепяме и разпространяваме технологиите на Google – обучаваме IT специалисти в Русия. Нашата компания е един от 3 Kubernetes Certified Service Provider и единствен Kubernetes Training Partner в Русия. Затова всяка пролет и есен провеждаме интензивни курсове по Kubernetes. Най-близките интензиви ще се проведат от 28 до 30 септември и от 14 до 16 октомври .
Източник: habr.com
