

През първите два триместра на 2020 година броят на DDoS атаките нарасна почти три пъти, като 65% от тях са примитивни опити за "тестове на натоварване", които лесно "изключват" уязвимите сайтове на малки онлайн магазини, форуми, блогове и медии.
Как да изберем хостинг, защитен от DDoS атаки? На какво да се обърне внимание и какво да подготвим, за да не попаднем в неприятна ситуация?
(Ваксина срещу "сивия" маркетинг отвътре)
Наличността и разнообразието от инструменти за провеждане на DDoS атаки принуждават собствениците на онлайн услуги да предприемат съответните мерки за противодействие на заплахата. Защитата от DDoS трябва да се помисли не само след първия отказ, нито дори в комплекс с мерки за повишаване на устойчивостта на инфраструктурата, а още в етапа на избор на платформа за разполагане (хостинг доставчик или дата център).
DDoS атаките се класифицират в зависимост от принадлежността на протоколите, уязвимостите на които се експлоатират, към нивата на модела на взаимодействие на отворените системи (OSI):
- канално (L2),
- мрежово (L3),
- транспортно (L4),
- приложно (L7).
От гледна точка на системите за защита, те могат да бъдат обобщени в две групи: атаки на ниво инфраструктура (L2-L4) и на ниво приложение (L7). Това е свързано с последователността на изпълнение на алгоритмите за анализ на трафика и изчислителната сложност: колкото по-дълбоко се вглеждаме в IP пакета, толкова повече изчислителни ресурси са необходими.
В действителност, задачата за оптимизация на изчисленията при обработка на трафика в реално време е тема за отделен цикъл статии. А сега нека просто си представим, че има предоставител на облак с условно неограничени изчислителни ресурси, който може да осигури защита на сайтовете от атаки на ниво приложения (включително ).
3 основни въпроса за определяне на степента на защита на хостинга от DDoS атаки
Неактивно ли да видим условията за предоставяне на услуга за защита от DDoS атаки и Споразумението за ниво на обслужване (Service Level Agreement, SLA) на хостинг доставчика. Съдържат ли те отговори на следните въпроси:
- какви технически ограничения заявява доставчикът на услугата?
- какво се случва, когато клиентът надхвърли ограниченията?
- как хостинг доставчикът изгражда защита от DDoS атаки (технологии, решения, доставчици)?
Ако не сте намерили тази информация, това е повод или да се замислите за сериозността на доставчика на услуги, или да организирате базова защита срещу DDoS (L3-4) сами. Например, да поръчате физическо свързване към мрежата на специализиран доставчик на защита.
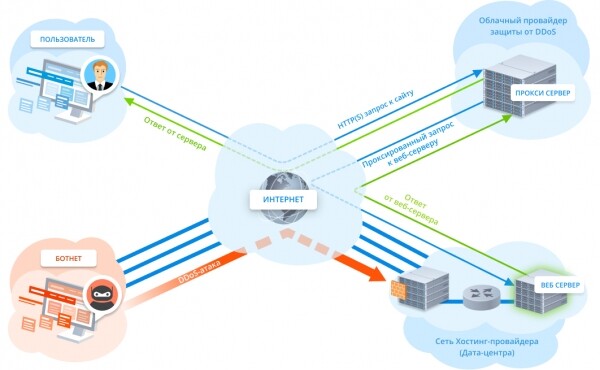
Важно! Няма смисъл да осигурявате защита срещу атаки на ниво приложения чрез Reverse Proxy, ако вашият хостинг доставчик не може да осигури защита срещу атаки на ниво инфраструктура: мрежовото оборудване ще бъде пренатоварено и недостъпно, включително и за прокси сървърите на облачния доставчик (фигура 1).
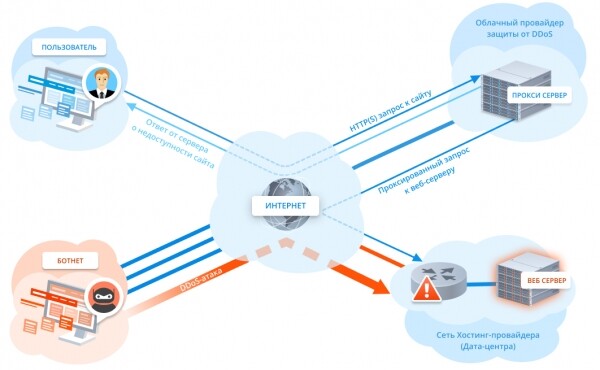
Фигура 1. Пряка атака срещу мрежата на хостинг доставчика
И нека не ви разказват приказки, че реалният IP адрес на сървъра е скрит зад облака на доставчика на защита, следователно атакуването му директно е невъзможно. В девет от десет случая на атакуващия не би му било трудно да открие реалния IP адрес на сървъра или поне на мрежата на хостинг доставчика, за да „положи“ цял ЦОД.
Как хакерите действат в търсене на реалния IP адрес
Под спойлерите - няколко метода за търсене на реалния IP адрес (представени за запознаване).
Метод 1: Търсене в открити източници
Търсенето може да започне с онлайн услугата: тя търси информация в даркнета, на платформи за обмен на документи, обработва данни от Whois, изтичания на публични данни и много други източници.
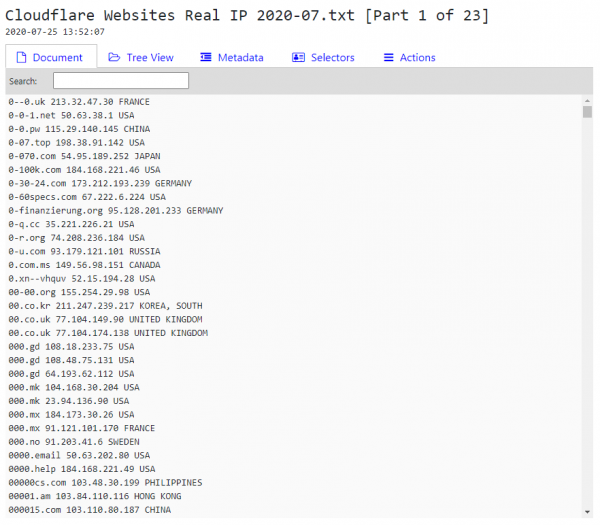
Ако по някакви признаци (HTTP заглавия, данни от Whois и т.н.) успеете да определите, че защитата на сайта е организирана с помощта на Cloudflare, можете да започнете търсенето на реалния IP адрес от, който съдържа около 3 милиона IP адреса на сайтове, разположени зад Cloudflare.
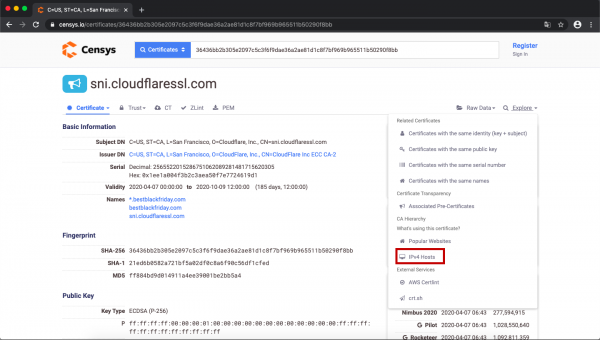
С помощта на SSL сертификат и услугата можете да намерите много полезно, включително и реалния IP адрес на сайта. За да формулирате запитване по вашия ресурс, отидете на таба Certificates и въведете:
_parsed.names: имена сайта AND tags.raw: trusted
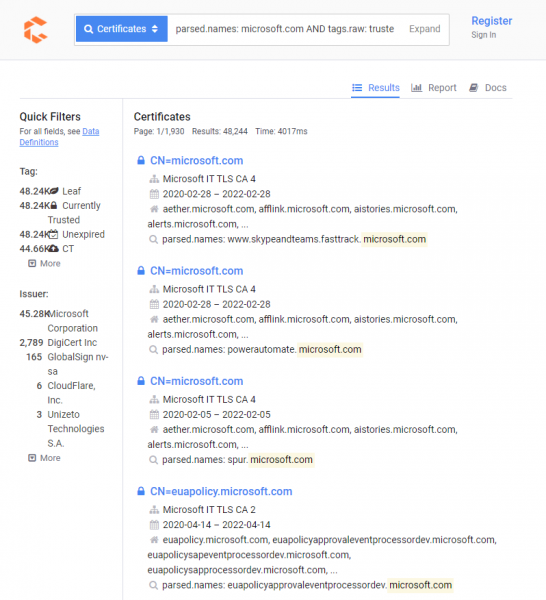
За търсене на IP адреси на сървъри, ползващи SSL сертификат, ще се наложи да преглеждате падащия списък ръчно с няколко инструмента (таба „Explore“, след това избирате „IPv4 Hosts“).
Метод 2: DNS
Търсенето по история на промяна на DNS записи - стар, проверен метод. Предишният IP адрес на сайта може да даде представа на какъв хостинг (или в какъв дата център) е бил разположен. Сред онлайн услугите, които са удобни за ползване, се открояват и .
При смяна на настройките сайтът не веднага ще използва IP адреса на облачния доставчик на защита или CDN, а за известно време ще работи директно. В този случай съществува вероятност онлайн услугите за съхранение на историята за смяна на IP адреси да съдържат информация за оригиналния адрес на сайта.
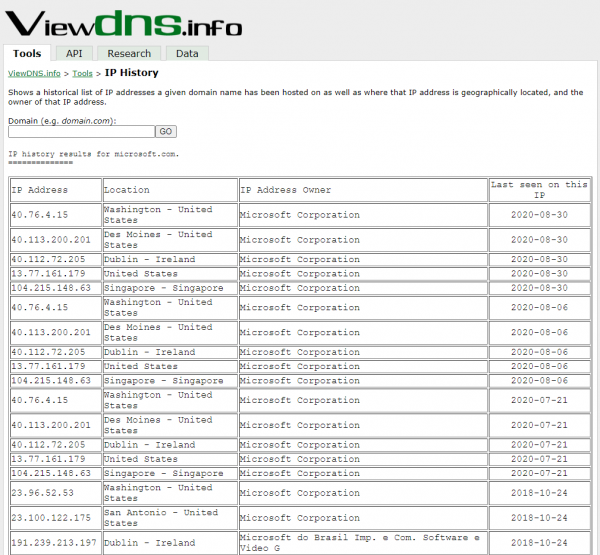
Ако няма нищо, освен името на стария DNS сървър, то с помощта на специални инструменти (dig, host или nslookup) може да се поиска IP адрес по домейна на сайта, например:
_dig @името_на_стария_dns_сървър домейнсайта
Метод 3: имейл
Идеята на метода е да се получи имейл на своя имейл адрес чрез форма за обратна връзка / регистрация (или друг начин, позволяващ иницииране на изпращане на писмо) и да се проверят заглавките, по-специално полето „Received“.
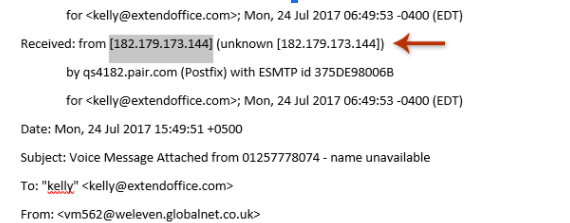
В заглавката на писмото често се намира реалният IP адрес на MX записа (пощенския сървър), който може да стане отправна точка за търсене на други целеви сървъри.
Инструменти за автоматизация на търсенето
Софтът за търсене на IP зад Cloudflare обикновено работи по три задачи:
- сканиране на неправилна настройка на DNS, използвайки DNSDumpster.com;
- сканиране по базата данни Crimeflare.com;
- търсене на поддомейни посредством перебор по речник.
Търсенето на поддомейни често се оказва най-ефективният вариант от трите — собственикът на сайта е могъл да защити основния сайт, а поддомейните да остави да работят директно. За проверка най-лесно е да се използва .
Освен това съществуват инструменти, предназначени единствено за търсене на поддомейни чрез перебор по речник и търсене в отворени източници, например: или .
Как търсенето протича на практика
За пример ще вземем сайта seo.com, който използва Cloudflare и който ще намерим чрез известния сервис (позволява както да определя технологиите / движките / CMS, на които работи сайтът, така и обратното – да търси сайтове по използвани технологии).
След преминаване на таба „IPv4 Hosts“ сервисът ще покаже списък с хостове, използващи сертификат. За да намерите нужния, търсете IP адрес с отворен порт 443. Ако той пренасочва към нужния сайт, задачата е изпълнена, в противен случай е необходимо да добавите в заглавката „Host“ на HTTP заявката домейна на сайта (например, *curl -H "Host: име_на_сайта" *).
В нашия случай търсенето по базата Censys не даде резултат, продължаваме напред.
Търсене по DNS ще проведем чрез услугата.
Преглеждайки адресите, споменати в списъците на DNS сървъри с помощта на инструмента CloudFail, откриваме работещи ресурси. Резултатът ще бъде готов след няколко секунди.
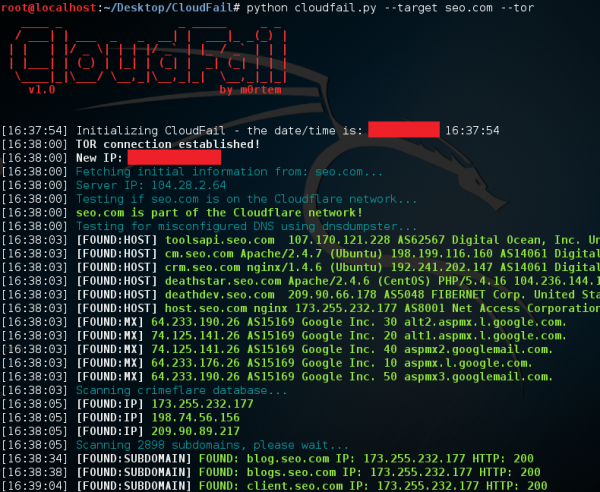
Използвайки само публично достъпни данни и прости инструменти, определихме реалния IP адрес на уеб сървъра. Останалото за атакуващия е техника.
Нека се върнем към избора на хостинг доставчик. За да оценим ползите от услугата за клиента, ще разгледаме възможните начини за защита от DDoS атаки.
Как хостинг доставчикът изгражда своята защита
- Собствена система за защита с филтриращо оборудване (фигура 2).
Изисква наличието на:
1.1. Оборудване за филтриране на трафика и лиценз за софтуер;
1.2. Специализирани специалисти за поддръжка и експлоатация;
1.3. Канали за достъп до интернет, които ще бъдат достатъчни за прием на атаки;
1.4. Значителна предварително платена честотна лента за прием на "мусорен" трафик.

Фигура 2. Собствена система за защита на хостинг доставчика
Ако разглеждаме описаната система като средство за защита от съвременни DDoS атаки в стотици Gbps, такава система ще струва много пари. Разполага ли хостинг доставчикът с такава защита? Готов ли е да плаща за "мусорен" трафик? Очевидно е, че такава икономическа модел е губещ за доставчика, ако в тарифите не са предвидени допълнителни плащания. - Обратен прокси (само за уебсайтове и някои приложения). Въпреки редица , доставчикът не гарантира защита от пряк DDoS атаки (вж. фигура 1). Хостинг доставчиците често предлагат такова решение като панацея, прехвърляйки отговорността на защитния доставчик.
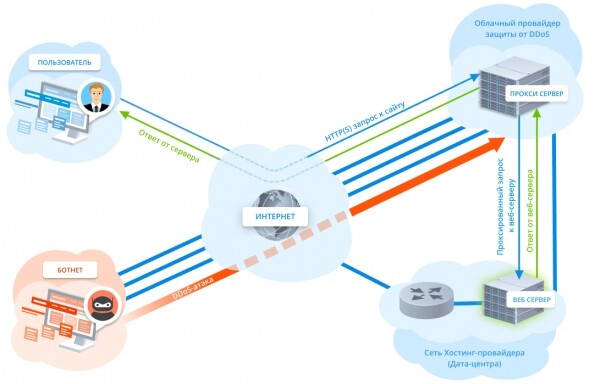
- Услуги на специализиран облачен доставчик (използване на мрежата му за филтрация) за защита от DDoS атаки на всички нива на OSI (фигура 3).

Фигура 3. Комплексна защита от DDoS атаки с помощта на специализиран доставчик
предполага дълбока интеграция и висок стандарт на техническа компетентност от двете страни. Делегирането на услуги за филтриране на трафика на аутсорс позволява на хостинг доставчика да свали цената на допълнителните услуги за клиента.
Важно! Колкото по-подробно са описани техническите характеристики на предоставената услуга, толкова по-големи ще са шансовете да се изиска тяхното изпълнение или компенсация в случай на просто.
Освен трите основни метода, има множество комбинации и варианти. При избора на хостинг е важно клиентът да помни, че решението ще повлияе не само на размера на гарантирано блокираните атаки и точността на филтрацията, но и на скоростта на реакция, както и на информативността (списък на блокираните атаки, обща статистика и др.).
Запомнете, че само малцина хостинг доставчици в света могат да осигурят приемливо ниво на защита сами, в останалите случаи помага кооперацията и техническата грамотност. И така, разбирането на основните принципи за организация на защитата от DDoS атаки ще позволи на собственика на сайта да не попадне на маркетингови трикове и да не купи 'котка в чувал'.
Източник: habr.com
