

И никой не налива младо вино в стари мехове; в противен случай младото вино ще пробие меховете и ще изтече, а меховете ще загинат; но младото вино трябва да се налее в нови мехове; тогава и двете ще се запазят. Лк. 5:37,38
През април тази година администрацията на най-голямото в света DC хъб обяви, че започва да поддържа защитени връзки. Нека видим какво излезе от това.
Свобода на съвестта
Тъй като всичко, което мислех по този въпрос, вече беше изказано , тази част от статията изобщо не трябваше да бъде.
Ако ви е нужна безопасност, изберете съвременен клиент и . Точка.
Но какво ако все пак да се използва NMDC хъб, т.е. обикновен? В этом случае придётся столкнуться с несовместимостью старых, очень старых, новых или просто ненастроенных DC клиентов. Но – это было сделано, и проблемы не заставили себя ждать.
Мафия
На първо място, защитените връзки «клиент-клиент» се установяват независимо от наличието на шифриране «клиент-хъб».
На второ място, невъзможно е визуално да се определи хъб, който предава или не предава заявки за защитени връзки.
На трето място, до днешния ден почти всички DC клиенти имат шифриране на връзките включено по подразбиране.
Запомнихте ли? А сега да настройките на TLS от страна на потребителя, да се свържем с хъба и внимателно да опитаме да свържем клиентите един с друг.
NMDCs хъб
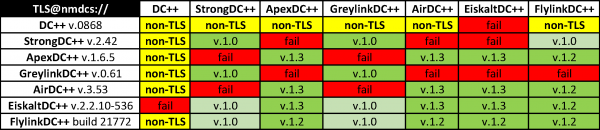
DC++ категорично отказва защитени връзки на NMDC хъбове, но напълно одобрява обикновените. Причината разработчиците я изказвали многократно – няма нужда да стъпвате на стари грабли!
StrongDC++ поддържа само TLS v.1.0, и съвременните клиенти не се свързват с него изобщо. С GreylinkDC++ е още по-лошо.
FlylinkDC++ охотно преминава в режим на съвместимост със старите клиенти. За дълго ли ще е така и нужно ли е изобщо?..
EiskaltDC++ прави същото по-малко охотно, само за собствена полза.
ADC хъб(ове)
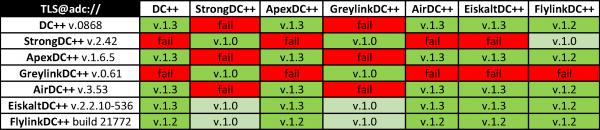
Всичко е точно същото, но DC++ активно се включва в играта.
EiskaltDC++, изглежда, не прави разлика между NMDC и ADC хъбове, строга е и към двете.
А ако се филтрират остарелите клиенти, налагайки задължително изискване за поддръжка на TLS v.1.2?
ADCs хъб(ове)

Прекрасно, нали?
Изводи
На читателя може да му се стори, че най-добре е да се използва FlylinkDC++ и да няма проблеми, но не забравяте, че този клиент сам по себе си. Един от последните известни инциденти с него – неуспешното задаване с помощта на дистанционно конфигуриране на отметките за поддръжка на защитени връзки при много потребители и фактическото им отсъствие във всички по-стари версии.
Във връзка с многобройни исторически и политически причини, използването на NMDC хъбове като база за сигурни междупотребителски връзки е затруднено или изцяло невъзможно. Като използвате NMDC хъб, вие неизменно губите възможността да се свързвате с част от потребителите, а в замяна получавате сигурност – но без гаранции.
Препоръки
Започнете да използвате ADC хъбове, дори под условие. Откажете се от остарелите клиенти и, ако сте администратор на DC хъб, забранете на Стронг и Грей. Защото
Всяко царство, разделило се само в себе си, ще опустее; и всеки град или дом, разделил се сам в себе си, няма да устои. Мф. 12:25
Източник: habr.com
