

Един ден получихме заявка за облачни услуги. Изчислихме общо какво ще ни е необходимо и изпратихме обратно списък с въпроси за уточняване на детайлите. След това анализирахме отговорите и разбираме: клиентът иска да разполага лични данни от второ ниво на защита в облака. Отговаряме му: „Имате данни от второ ниво, извинете, можем да направим само частно облако“. А той: „Знаете ли, в компания X могат всичко да разположат в публично облако“.
Снимка Steve Crisp, Reuters
Странни работи! Идвахме на сайта на компания X, проучихме техните атестационни документи, поклатихме глави и разбрахме: има много открити въпроси относно разполагането на лични данни и е необходимо да се разгледат много добре. С това ще се занимаваме в този пост.
Как всичко трябва да работи
Първо, ще разгледаме по какви признаци личните данни се отнасят до определено ниво на защита. Това зависи от категорията на данните, от броя на субектите на тези данни, които операторът съхранява и обработва, както и от типа на актуалните заплахи.
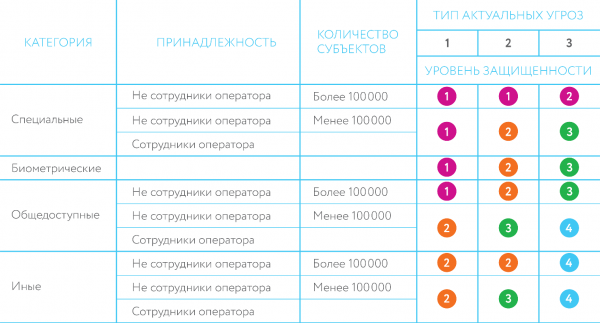
Определението за типовете актуални заплахи е предоставено в от 1 ноември 2012 г. „За одобрение на изискванията за защита на личните данни при тяхната обработка в информационни системи на лични данни“:
„Заплахите от 1-ви тип са актуални за информационна система, ако за нея също са актуални заплахи, свързани с наличието на недокументирани (недекларирани) възможности в системния софтуер, използван в информационната система.
Заплахите от 2-ри тип са актуални за информационна система, ако за нея също са актуални заплахи, свързани с наличието на недокументирани (недекларирани) възможности в приложния софтуер, използван в информационната система.
Заплахите от 3-ти тип са актуални за информационна система, ако за нея са актуални заплахи, несвързани с наличието на недокументирани (недекларирани) възможности в системния и приложния софтуер, използван в информационната система.»
Основното в тези определения — наличието на недокументирани (недекларирани) възможности. За потвърждение на отсъствието на недокументирани възможности на софтуера (в случая с облака - хипервизор) се провежда сертификация от ФСТЕК на Русия. Ако операторът на лични данни приема, че такива възможности в софтуера липсват, то и съответните заплахи не са актуални. Заплахите от 1-ви и 2-ри тип операторите на лични данни изключително рядко приемат за актуални.
Освен определянето на нивото на защита на ПДн, операторът трябва също да идентифицира конкретните актуални заплахи за публичното облако и, на база на установеното ниво на защита на ПДн и актуалните заплахи, да определи необходимите мерки и средства за защита срещу тях.
Във ФСТЕК всички основни заплахи са ясно изброени в (база данни на заплахите). Операторите и атестаторите на облачни инфраструктури използват тази база в работата си. Ето примери за заплахи:
: „Заплахата се състои в възможността за нарушение на сигурността на потребителските данни от програми, функциониращи вътре в виртуална машина, от злонамерен софтуер, функциониращ извън виртуалната машина“. Тази заплаха е обусловена от наличието на уязвимости в софтуера на хипервизора, който осигурява изолация на адресното пространство, използвано за съхранение на потребителските данни на програмите, функциониращи вътре в виртуалната машина, от несанкциониран достъп от злонамерен софтуер, функциониращ извън виртуалната машина.
Реализацията на тази заплаха е възможна при условие, че злонамерен код успее да преодолее границите на виртуалната машина, не само чрез експлоатация на уязвимости на хипервизора, но и посредством влияние от по-ниски (относно хипервизора) нива на функциониране на системата.
: „Заплахата се състои в възможността за несанкциониран достъп до защитена информация на един потребител на облачни услуги от страна на друг. Тази заплаха е обусловена от факта, че поради особеностите на облачните технологии, потребителите на облачни услуги са принудени да използват същата облачна инфраструктура. Реализацията на тази заплаха е възможна в случай на допуснати грешки при разделянето на елементите на облачната инфраструктура между потребителите на облачни услуги, както и при изолирането на техните ресурси и обособяването на данните помежду им.
Защита от тези заплахи е възможна само с помощта на хипервизора, понеже именно той управлява виртуалните ресурси. Така че хипервизорът трябва да се разглежда като средство за защита.
И в съответствие с от 18 февруари 2013 г., хипервизорът трябва да премине сертификация за отсъствие на НДВ по 4 ниво, в противен случай използването на лични данни 1 и 2 ниво с него ще бъде незаконно («п.12. ... За осигуряване на 1 и 2 нива на защита на личните данни, а също така за осигуряване на 3 ниво на защита на личните данни в информационни системи, за които актуалните заплахи са от втори тип, се прилагат средства за защита на информацията, чийто софтуер е преминал проверка не по-ниска от 4 ниво на контрол на отсъствие на недекларирани възможности»).
Необходимото ниво на сертификация, НДВ-4, притежава само един хипервизор, разработен в Русия — . Меко казано, не най-популярното решение. Комерсиалните облаци обикновено се изграждат на база VMware vSphere, KVM, Microsoft Hyper-V. Нито един от тези продукти няма сертификат за НДВ-4. Защо? Вероятно, получаването на такава сертификация за производителите все още е икономически неоправдано.
И остава за нас за личните данни 1 и 2 ниво в публичното облако само Горизонт ВС. Тъжно, но вярно.
Как всичко (по наше мнение) наистина работи
На пръв поглед, всичко изглежда доста строго: посочените заплахи трябва да бъдат премахнати чрез правилното конфигуриране на штатните механизми за защита на хипервизора, сертифициран по НДВ-4. Но има една вратичка. В съответствие с Заповед на ФСТЕК №21 («п.2 Безопасността на личните данни при обработката им в информационна система за лични данни ( нататък — информационна система) осигурява операторът или лице, което извършва обработка на лични данни по поръчка на оператора в съответствие с на Руската Федерация»), провайдърите сами оценяват актуалността на възможните заплахи и в зависимост от това избират мерки за защита. Следователно, ако не се приемат за актуални заплахите УБИ.44 и УБИ.101, няма да се наложи и нуждата от използването на сертифициран по НДВ-4 хипервизор, който именно трябва да осигурява защита срещу тях. И това ще бъде напълно достатъчно за получаване на атестат за съответствие на публичното облако с 1 и 2 нива на защита на личните данни, с което Роскомнадзор ще бъде напълно удовлетворен.
Разбира се, освен Роскомнадзор, проверката може да бъде извършена и от ФСТЕК — и тази организация е много по-взискателна по технически въпроси. Тя със сигурност ще се заинтересува защо именно заплахите УБИ.44 и УБИ.101 са признати за неактуални? Но обикновено ФСТЕК предприема проверка само когато получи информация за някакъв значителен инцидент. В такъв случай федералната служба първо идва при оператора на лични данни — т.е. клиента на облачните услуги. В най-лошия случай, операторът получава малък штраф — например, за Twitter в началото на годината в подобен случай беше 5000 рубли. След това ФСТЕК продължава към доставчика на облачни услуги. Който би могъл да бъде лишен от лиценз заради непознаване на нормативните изисквания — а това вече са съвсем други рискове, както за облачния доставчик, така и за неговите клиенти. Но, повтарям, за проверка на ФСТЕК обикновено е нужен ясен повод. Така че облачните доставчици са готови да поемат риск. До първия сериозен инцидент.
Има още една група „по-отговорни“ доставчици, които смятат, че могат да закрият всички заплахи, добавяйки хипервизор с надстройка тип vGate. Но в разпределената между клиентите виртуална среда, за някои заплахи (например, споменатата по-горе УБИ.101) ефективен механизъм за защита може да бъде реализиран само на ниво сертифициран по НДВ-4 хипервизор, тъй като всякакви системи-надстройки не влияят на стандартните функции на работа на хипервизора по управление на ресурсите (в частност, оперативната памет).
Как работим ние
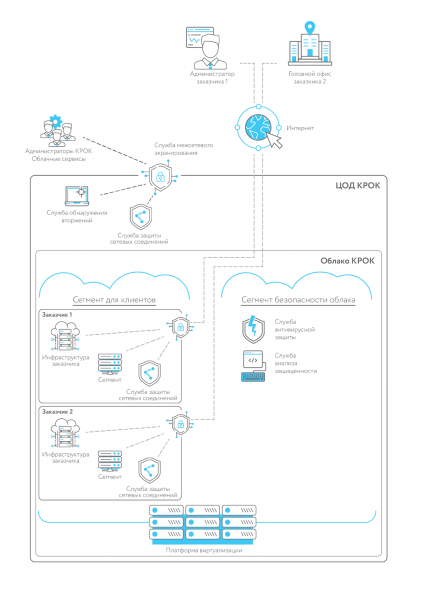
Имаме облачен сегмент, реализиран на хипервизор, сертифициран от ФСТЕК (но без сертификация по НДВ-4). Този сегмент е атестован, така че в облака на неговата база могат да се съхраняват лични данни 3 и 4 нива на защита — изискванията за защита от недекларирани възможности тук не е нужно да се спазват. Ето, между другото, архитектурата на нашия защитен сегмент от облака:
Системи за лични данни 1 и 2 нива на защита Ние реализираме само на отделно оборудване. Само в този случай, например, заплахата УБИ.101 наистина не е актуална, тъй като сървърните рафтове, които не са свързани в една виртуална среда, не могат да влияят един на друг дори при разполагането им в един и същ ЦОД. За такива случаи предлагаме услуга за наем на отделно оборудване (която наричаме Hardware as a service, оборудване като услуга).
Ако не сте сигурни, какво ниво на защита е необходимо за вашата система за лични данни, ние също така помагаме в тяхната класификация.
Извод
Нашето малко проучване на пазара показа: някои облачни оператори са готови да рискнат безопасността на данните на клиентите и собственото си бъдеще, за да получат поръчка. Но ние в тези въпроси се придържаме към различна политика, която накратко описахме малко по-горе. Ще се радваме да отговорим в коментарите на вашите въпроси.
Източник: habr.com
