

Колкото и да анализираме митовете и легендите около съответствието с 152-ФЗ, винаги остава нещо зад кадър. Днес искаме да обсъдим не винаги очевидните нюанси, с които могат да се сблъскат както големите компании, така и съвсем малките предприятия:
нюансите на класификацията на ПДн по категории — когато малък интернет магазин събира данни, отнасящи се до специална категория, дори без да знае за това;
къде могат да се съхраняват резервни копия на събраните ПДн и да се извършват операции с тях;
с какво се различават атестатът и заключението за съответствие, какви документи изобщо да изискваме от доставчика и всичко в този дух.
За финал ще споделим с вас собствения си опит в процеса на атестиране. Да започваме!
Експертът в днешната статия ще бъде Алексей Афанасиев, специалист по въпросите на информационната безопасност на облачните доставчици „ИТ-ГРАД“ и #CloudМТS (част от групата МТС).
Нюансите на класификацията
Често се сблъскваме с желанието на клиента бързо, без одит на ИС, да определи необходимото ниво на защита за ИСПДн. Някои материали в интернет по тази тема създават погрешно впечатление, че това е проста задача и е трудно да се допусне грешка.
За определяне на УЗ е необходимо да се разбере какви данни ще се събират и обработват от ИС на клиента. Понякога е трудно да се определи изчерпателно изискванията за защита и категорията на ПДн, с които оперира бизнесът. Същите типове лични данни могат да бъдат оценени и класифицирани по съвсем различен начин. Затова в редица случаи мнението на бизнеса може да се различава от мнението на одитора или дори на проверяващия. Нека разгледаме няколко примера.
Автопарк. На пръв поглед, това е традиционен вид бизнес. Много автопаркове работят десетилетия, а техните собственици наемат индивидуални предприемачи или физически лица. Обикновено данните на служителите попадат под изискванията на УЗ-4. Въпреки това, за да работите с шофьорите, е необходимо не само да събирате анкети, но и да извършвате медицински контрол на територията на автопарка преди излизането на смяна, а събраната информация веднага попада в категорията на медицинските данни – а това са лични данни от специална категория. Освен това, автопаркът може да изисква справки, които след това ще бъдат съхранявани в досието на шофьора. Скенерът на такава справка в електронен вид – данни за състоянието на здравето, лични данни от специална категория. Следователно, УЗ-4 вече не е достатъчен, необходим минимум е УЗ-3.
Интернет магазин. На пръв поглед, събираните имена, имейли и телефони попадат в общодостъпната категория. Въпреки това, ако вашите клиенти посочват гастрономически предпочитания, например халал или кошер, такава информация може да бъде оценена като данни за религиозна принадлежност и убеждения. Следователно при проверка или провеждане на други контролни мероприятия, проверяващият може да отнесе събираните от вас данни към специалната категория на ПДн. Ако интернет магазинът събира информация за това, предпочита ли клиентът месо или риба, данните биха могли да се отнесат към категорията на други ПДн. Между другото, какво да правим с вегетарианците? Все пак това също може да се отнесе към философските убеждения, които също попадат в специалната категория. Но от друга страна, това може да бъде просто позицията на човек, който е изключил месото от своя режим. За съжаление, няма табличка, която недвусмислено да определя категорията на ПДн в такива „фини“ ситуации.
Рекламна агенция чрез някаква западна облачна услуга обработва публичните данни на своите клиенти — имена, адреси на електронна поща и телефони. Тези данни, разбира се, попадат в категорията на личните данни. Въпросът е: легално ли е да се извършва такава обработка? Може ли изобщо да се преместват тези данни извън Руската федерация без анонимизация, например да се съхраняват бекъпи в чуждестранни облаци? Разбира се. Агенцията има право да съхранява тези данни и извън Русия, но първоначалното събиране, според нашето законодателство, трябва да се извършва на територията на Русия. Ако правите бекъп на такава информация, разчитате на нея за определена статистика, провеждате изследвания или извършвате някакви други операции — всичко това може да се прави и на западни ресурси. Ключовият момент от гледна точка на законодателството е къде се извършва събирането на лични данни. Затова е важно да не се бърка първоначалното събиране с обработката.
Както личи от тези кратки примери, работата с лични данни не винаги е еднозначна и проста. Необходимо е не просто да знаете, че работите с тях, но и да можете да ги класифицирате правилно, да разберете как функционира информационната система, за да определите необходимото ниво на защита. В някои случаи може да възникне въпросът, какъв обем лични данни е наистина необходим на организацията за работа. Възможно ли е да се откажете от най-сериозните или просто излишни данни? Освен това, регулаторът препоръчва анонимизиране на личните данни там, където е възможно.
Както в примери по-горе, понякога можете да се сблъскате с факта, че проверяващите органи интерпретират събираните лични данни по различен начин, отколкото вие самите сте ги оценили.
Разбира се, можете да привлечете на помощ аудитор или системен интегратор, но дали този 'помощник' ще носи отговорност за избраните решения в случай на проверка? Следва да се отбележи, че отговорността винаги лежи на собственика на системата за обработка на лични данни – оператора на личните данни. Именно затова, когато компанията извършва подобни дейности, е важно да се обърне към сериозни играчи на пазара на такива услуги, например към компании, които провеждат атестационни работи. Атестиращите компании имат богат опит в извършването на подобни дейности.
Варианти за изграждане на системи за обработка на лични данни
Създаването на ИСПДн е не само технически, но и в голяма степен правен въпрос. ИТ директорът или директорът по сигурността задължително трябва да се консултира с юрист. Тъй като в компанията не винаги има специалист с нужния профил, струва си да се обърнете към одитори-консултанти. Много от съществуващите проблеми не винаги са очевидни.
Консултацията ще позволи да определите с какви лични данни разполагате и какъв ниво на защита им е необходимо. Съответно, ще получите представа за ИС, която трябва да бъде създадена или допълнена с средства за защита и ОРД.
Често изборът за компанията опира до два варианта:
Да изградите съответстваща ИС на собствени софтуерни и хардуерни решения, възможно в собствена сървърна стая.
Да се обърнете към облачен доставчик и да изберете гъвкаво решение, вече атестирана такава "виртуална сървърна".
Повечето ИС, които обработват ПДн, използват традиционен подход, който, от бизнес гледна точка, трудно може да се нарече лесен и успешен. При избора на тази опция е необходимо да разберете, че техническият проект ще включва описание на оборудването, включително софтуерни и хардуерни решения и платформи. А значи, ще трябва да се сблъскате със следните трудности и ограничения:
сложност при мащабирането;
дълъг срок за реализация на проекта: необходимо е да изберете, закупите, инсталирате, конфигурирате и опишете системата;
много "паперна" работа, например — разработване на пълен пакет документация за цялата ИСПДн.
Освен това, бизнесът, като правило, разбира само "горното" ниво на своята ИС — в използваните бизнес приложения. С други думи, ИТ персоналът е квалифициран в своята тясна област. Липсва разбиране за това как работят всички "долни нива": софтуерни и хардуерни средства за защита, системи за съхранение, резервно копиране и, разбира се, как в съответствие с всички изисквания да се конфигурират средствата за защита, да се изгради "железната" част на конфигурацията. Важно е да се разбере: това е огромен пласт знания, който лежи извън бизнеса на клиента. Именно тук може да бъде полезен опитът на облачния доставчик, който предлага атестирана "виртуална сървърна".
От своя страна, облачните доставчици имат редица предимства, които с право могат да покрият 99% от нуждите на бизнеса в областта на защитата на личните данни:
капиталовите разходи се преобразуват в оперативни;
доставчикът от своя страна гарантира осигуряването на необходимото ниво на сигурност и достъпност на базата на проверено стандартно решение;
няма нужда да се поддържа екип от специалисти, които да осигуряват работата на ИСПДн на ниво 'желязо';
доставчиците предлагат много по-гъвкави и еластични решения;
специалистите на доставчика разполагат с всички необходими сертификати;
compliance не е по-нисък, отколкото при изграждането на собствена архитектура, като се вземат предвид изискванията и препоръките на регулаторите.
Старият мит, че не може да се съхраняват лични данни в облаците, все още е изключително популярен. Точността му е само частична: Личните данни наистина не могат да се съхраняват в произволно облак. Необходими са определени технически мерки и прилагането на определени сертифицирани решения. Ако доставчикът отговаря на всички законови изисквания, рисковете, свързани с изтичането на лични данни, се свеждат до минимум. Много доставчици разполагат с отделна инфраструктура за обработка на лични данни в съответствие с 152-ФЗ. Важно е да подходим към избора на доставчик, имайки предвид определени критерии, които ще засегнем по-долу.
Клиентите често идват при нас с определени опасения относно разполагането на лични данни в облака на доставчика. Нека ги обсъдим веднага.
Данните могат да бъдат откраднати при предаване или миграция
Не трябва да се притеснявате за това — доставчикът предлага на клиента създаването на защитен канал за предаване на данни, основан на сертифицирани решения, засилени мерки за удостоверяване за контрагентите и служителите. Остава да изберете подходящите методи на защита и да ги имплементирате в рамките на работата с клиента.
Ще дойдат маски-шоу и ще отнесат/запечатат/обезсият сервера
Съвсем разбираемо е, че клиентите се притесняват, че бизнес процесите им могат да бъдат нарушени в резултат на недостатъчен контрол върху инфраструктурата. Обикновено това се отнася за клиенти, чийто хардуер преди е бил разположен в малки сървърни помещения, а не в специализирани ЦОД. Всъщност ЦОД-ите са оборудвани с модерни средства за физическа и информационна защита. Всякакви операции в такъв дата център практически е невъзможно да бъдат извършени без достатъчни основания и документи, а подобни активности изискват спазването на редица процедури. Освен това, „изваждането“ на вашия сървър от ЦОД-а може да засегне и други клиенти на доставчика, а това вече е нещо, което никой не иска. Освен това, никой не може да посочи точно „вашия“ виртуален сървър, така че ако някой иска да го открадне или да организира маскирана акция, първо ще трябва да се сблъска с множество бюрократични пречки. През това време, вероятно ще успеете да мигрирате на друга платформа няколко пъти.
Хакерите ще хакнат облака и ще откраднат данни
Интернет и печатната преса са пълни с заглавия за това как поредното облако стана жертва на киберпрестъпници, а милиони записи с лични данни бяха изтекли в мрежата. В преобладаващото мнозинство от случаите уязвимостите не са открити от страната на доставчика, а от ИС на жертвите: слаби или дори стандартни пароли, „дупки“ в сайт двигатели и бази данни, банална небрежност на бизнеса при избора на средства за защита и организирането на процедури за достъп до данни. Всички сертифицирани решения минават проверки за наличие на уязвимости. Ние също редовно извършваме „контролни“ пентестове и одити за сигурност както самостоятелно, така и с помощта на външни организации. За доставчика това е въпрос на репутация и бизнес като цяло.
Доставчикът/сотрудниците на доставчика ще откраднат лични данни с користна цел
Това е доста деликатен момент. Няколко компании в сферата на информационната безопасност „уплашват“ клиентите си и настояват, че „вътрешните служители са по-опасни от хакерите отвън“. Вероятно в някои случаи това е така, но бизнесът не може да бъде построен без доверие. От време на време се появяват новини, че собствени служители на организации изтичат данни на клиенти на злоумишленици, а вътрешната сигурност често е организирана много по-зле от външната. Тук е важно да се разбере, че всеки голям доставчик е крайно незаинтересован в негативни случаи. Действията на служителите на доставчика са добре регламентирани,Roles and responsibilities are clearly divided. Всички бизнес процеси са построени така, че случаите на изтичане на данни са крайно малко вероятни и винаги се забелязват от вътрешните служби, затова клиентите не трябва да се притесняват от тази страна.
Плащате малко, защото заплащате услугите с данни от вашия бизнес.
Още един мит: клиентът, който наема защитена инфраструктура на разумна цена, всъщност плаща за нея с данните си – така често мислят специалистите, които не се свенят да прочетат няколко теории на конспирацията преди лягане. Първо, възможността за извършване на каквито и да било операции с вашите данни, различни от тези, посочени в поръчката, по същество е равна на нула. Второ, адекватният доставчик цени отношенията си с вас и репутацията си – освен вас, той има още много клиенти. По-вероятен е обратният сценарий, при който доставчикът ще защитава усърдно данните на своите клиенти, на които разчита, включително и бизнесът му.
Избор на облачен доставчик за обработка на лични данни
В днешно време пазарът предлага много решения за компании, които са оператори на лични данни. Следва общ списък с препоръки за избор на подходящо решение.
Доставчикът трябва да бъде готов да сключи официален договор с описание на задълженията на страните, SLA и зони на отговорност в контекста на обработката на лични данни. Всъщност, между вас и доставчика, освен договора за услуга, трябва да бъде подписан и документ за обработка на лични данни. Във всеки случай е добре внимателно да ги проучите. Важно е да се разбере разграничението на зоните на отговорност между вас и доставчика.
Обърнете внимание, че сегментът трябва да отговаря на изискванията, което означава, че трябва да има сертификат с указание за ниво на защита, не по-ниско от необходимото за вашата ИС. Понякога доставчиците публикуват само първата страница на сертификата, от която малко се разбира, или се позовават на одит или преминаване на процедури за съответствие, без да публикуват самия сертификат ("имаше ли момче?"). Струва си да го поискате — това е публичен документ, в който се указва, кой е извършил атестацията, срокът на валидност, местоположението на облака и т.н.
Доставчикът трябва да предоставя информация за това, къде се намират неговите площадки (обекти за защита), за да можете да контролирате позиционирането на вашите данни. Напомняме, че първоначалното събиране на ПДн трябва да се извършва на територията на Руската Федерация, следователно в договора/сертификата е желателно да виждате адресите на ЦОД.
Доставчикът трябва да използва сертифицирани СЗИ и СКЗИ. Разбира се, повечето доставчици не афишират използваните технически средства за защита и архитектура на решенията. Но вие като клиент не можете да не знаете за това. Например, за дистанционно свързване към системата за управление (портала за управление) е необходимо да се използват средства за защита. Доставчикът не може да заобиколи това изискване и ще ви предостави (или ще изиска от вас да използвате) сертифицирани решения. Взимете ресурсите за тест и веднага ще разберете как и какво е структурирано.
Крайно желателно е облачният доставчик да предлага допълнителни услуги в сферата на информационната безопасност. Това могат да бъдат различни услуги: защита от DDoS атаки и WAF, антивирусен сервиз или пясъчна кутия и т.н. Всичко това ще ви позволи да получавате защита като услуга, да не се отклонявате от изграждането на системи за защита и да се фокусирате върху бизнес приложенията.
Доставчикът трябва да бъде лицензирана от ФСТЕК и ФСБ. Обикновено подобна информация се публикува директно на сайта. Обязательно поискате тези документи и проверете дали адресите на предоставяне на услуги, името на компанията на доставчика и др. са коректни.
Нека обобщим. Наемането на инфраструктура ще позволи да се откажете от CAPEX и да оставите в своята зона на отговорност само вашите бизнес приложения и самите данни, а тежкото бреме на атестацията на "железото" и софтуерно-апаратните средства да бъде прехвърлено на доставчика.
Как преминахме атестацията
Съвсем скоро успешно преминахме повторна атестация на инфраструктурата на "Защитеното облако ФЗ-152" за съответствие с изискванията за работа с лични данни. Работата беше извършена от "Националния атестационен център".
В момента "Защитеното облако ФЗ-152" е атестувано за разполагане на информационни системи, участващи в обработката, съхранението или преноса на лични данни (ИСПДн) съгласно изискванията на ниво УЗ-3.
Процедурата по атестация предполага проверка на съответствието на инфраструктурата на облачния доставчик с нивото на защита. Самият доставчик предлага услуга IaaS и не е оператор на лични данни. Процесът включва оценка както на организационните (документация, заповеди и т.н.), така и на техническите мерки (настройка на средствата за защита и др.).
Не може да се нарече тривиален. Въпреки че стандартът за програмите и методиките за провеждане на атестационни мероприятия се появи още през 2013 година, строги програми за облачни обекти все още не съществуват. Атестационните центрове разработват тези програми, основавайки се на собствената си експертиза. С появата на нови технологии, програмите се усложняват и модернизират, съответно атестаторът трябва да има опит с облачни решения и да разбира спецификата.
В нашия случай обектът на защита се състои от две локации.
В самия ЦОД се намират облачни ресурси (сървъри, СХД, мрежова инфраструктура, средства за защита и др.). Безусловно, такава виртуална ЦОД е свързана с мрежи от общо ползване, следователно трябва да се спазват определени изисквания за междусетевото екранование, например, използване на сертифицирани междусетеви екрани.
Втората част на обекта — средствата за управление на облака. Това са работни станции (АРМ администратора), от които се осъществява управлението на защитения сегмент.
Локациите се свързват чрез VPN-канал, построен на СКЗИ.
Тъй като технологиите за виртуализация създават предпоставки за появата на заплахи, ние използваме и допълнителни сертифицирани средства за защита.
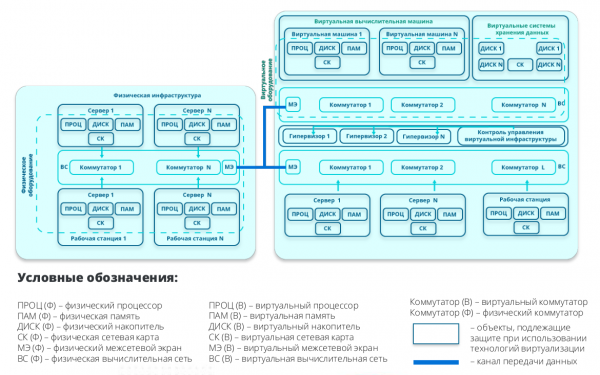 Структурната схема "очите на атестатора"
Ако на клиента му е необходимо удостоверяване на неговата ИСПДн, след наемането на IaaS, ще трябва само да проведе оценка на информационната система над нивото на виртуалния ЦОД. Тази процедура включва проверка на инфраструктурата и софтуера, който се използва на нея. Тъй като по всички инфраструктурни въпроси можете да се позовавате на удостоверението на доставчика, остава само да проведете работа с софтуера.
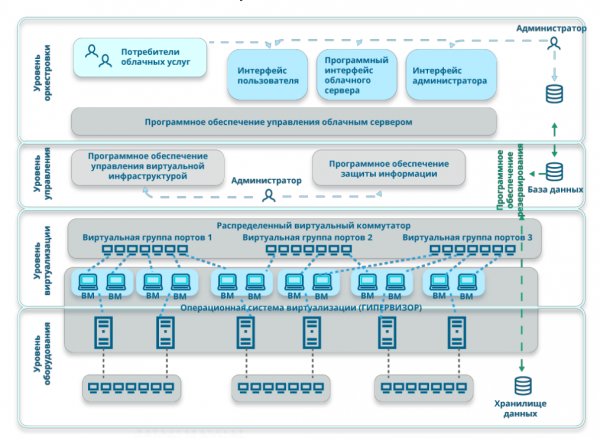 Разделяне на ниво абстракция
В заключение представяме малък списък за компании, които вече работят с ПДн или само планират. И така, как да обработвате и да не се опарите.
За одит и разработка на модели на заплахи и нарушители поканете опитен консултант от сертификационни лаборатории, които ще помогнат за разработването на необходимите документи и ще ви доведат до етапа на техническите решения.
На етапа на избор на облачен доставчик обърнете внимание на наличието на удостоверение. Добре е, ако компанията публично го е поставила директно на сайта. Доставчикът трябва да бъде лицензирана от ФСТЭК и ФСБ, а предлаганата от него услуга удостоверена.
Убедете се, че ще бъде сключен официален договор и подписано упълномощаване за обработка на ПДн. На базата на това можете да проведете както проверка за съответствие, така и удостоверяване на ИСПДн. Ако тези дейности на етапа на техническия проект и създаването на проектно-техническа документация ви се струват обременителни, струва си да се обърнете към външни консултантски компании от сертификационни лаборатории.
Ако за вас важни въпроси относно обработката на ПДн, на 18 септември, в този петък, ще се радваме да ви видим на уебинара .
Източник: habr.com
