

Така изглежда центърът за мониторинг на ЦОД NORD-2, разположен в Москва
Не веднъж сте чели за мерките, които се предприемат за осигуряване на информационна безопасност (ИБ). Всеки уважавал себе си ИТ специалист лесно може да назове 5-10 правила за ИБ. Cloud4Y предлага да поговорим за информационната безопасност на дата центровете.
Най-защитените обекти в ЦОДа при осигуряване на информационна безопасност са:
- информационни ресурси (данни);
- процеси на събиране, обработка, съхранение и предаване на информация;
- потребители на системата и обслужващ персонал;
- информационна инфраструктура, включваща технически и софтуерни средства за обработка, предаване и показване на информация, в това число канали за обмен на информация, системи за защита на информация и помещения.
Областта на отговорност на ЦОДа зависи от модела на предоставяните услуги (IaaS/PaaS/SaaS). Как изглежда това, вижте на картинката по-долу:
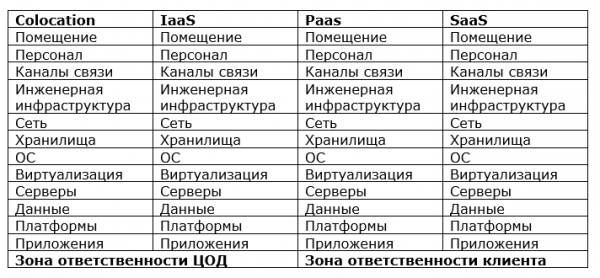
Область действия на политиката за безопасност на ЦОДа в зависимост от модела на предоставяните услуги
Най-важната част от разработването на политиката за информационна безопасност е изграждането на модел на заплахи и нарушители. Какво обаче може да представлява заплаха за дата центъра?
- Неблагоприятни събития от природен, техногенен и социален характер
- Терористи, криминални елементи и др.
- Зависимост от доставчици, провайдери, партньори, клиенти
- Неуспехи, откази, разрушения, повреди на софтуерни и технически средства
- Служители на ЦОДа, реализиращи заплахи за ИБ с използване на легално предоставените им права и пълномощия (вътрешни нарушители на ИБ)
- Служители на ЦОДа, реализиращи заплахи за ИБ извън легално предоставените им права и пълномощия, както и лица, непосочени сред персонала на ЦОДа, но опитващи се за несанкциониран достъп и неправомерни действия (външни нарушители на ИБ)
- Несъответствие на изискванията на надзорните и регулаторни органи, действащото законодателство
Анализ на рисковете — откриване на потенциални заплахи и оценка на последствията от тяхната реализация — ще помогне да се изберат правилните приоритетни задачи, които специалистите по информационна безопасност на ЦОДа трябва да решават, и да планират бюджети за закупуване на технически и софтуерни средства.
Осигуряването на сигурността е непрекъснат процес, който включва етапи на планиране, изпълнение и експлоатация, мониторинг, анализ и усъвършенстване на системата за информационна сигурност. За създаването на системи за управление на информационната сигурност се използва така нареченият «».
Важно част от политиките за сигурност е разпределението на ролите и отговорността на персонала за тяхното изпълнение. Политиките трябва постоянно да се преразглеждат с оглед на промените в законодателството, новите заплахи и появяващите се средства за защита. И разбира се, изискванията за информационна сигурност трябва да се съобщават на персонала и да се проведе обучение.
Организационни мерки
Някои експерти са скептични към «хартиената» сигурност, считайки, че основното са практическите умения за справяне с опити за хакерство. Реалният опит в осигуряването на информационната сигурност в банките говори точно обратното. Специалистите по ИБ могат да имат отлична експертиза в откритията и намаляването на рисковете, но ако персоналът на ЦОДа не изпълнява техните указания, всичко ще бъде напразно.
Сигурността обикновено не носи печалба, а само минимизира рисковете. Затова често се възприема като нещо пречещо и второстепенно. И когато специалистите по сигурност започнат да се оплакват (имайки на това напълно основание), често възникват конфликти с персонала и ръководителите на експлоатационните звена.
Наличието на индустриални стандарти и изисквания на регулаторите помага на специалистите по сигурност да защитават позициите си в преговорите с ръководството, а одобрените политики за ИБ, разпоредби и регламенти позволяват да се изисква от персонала спазването на изложените там изисквания, осигурявайки основа за прилагането на често непопулярни решения.
Защита на помещенията
При предоставянето на услуги от дата центъра по модела колокация на преден план излиза осигуряването на физическа сигурност и контрол на достъпа до оборудването на клиента. За тази цел се използват прегради (обособени части на залата), които са под видеонаблюдение от клиента и до които достъпът на персонала на ЦОДа е ограничен.
В държавните изчислителни центрове с физическа безопасност в края на миналия век нещата стояха неплохо. Имаше пропускен режим, контрол на достъпа до помещенията, макар и без компютри и видеокамери, противопожарни системи — при пожар в машинната зала автоматично се задействаше фреон.
В наше време физическата безопасност се осигурява още по-добре. Системите за контрол и управление на достъпа (СКУД) станаха интелигентни, внедряват се биометрични методи за ограничаване на достъпа.
Пожарогасителните системи станаха по-безопасни за персонала и оборудването, сред които можем да откроим инсталации за инхибиране, изолация, охлаждане и хипоксично въздействие върху зоната на възпламеняване. Наред с задължителните противопожарни системи, в ЦОД-овете често се използва система за ранно откриване на пожар от аспирационен тип.
За защита на дата-центровете от външни заплахи — пожари, експлозии, срутвания на конструкции, наводнения, корозионни газове — започнаха да се използват стаи и сейфове за безопасност, в които сървърното оборудване е защитено практически от всички външни повреди.
Слабата връзка — човек
„Умните“ системи за видеонаблюдение, сензори за обемно наблюдение (акустични, инфрачервени, ултразвукови, микровълнови), СКУД намаляват рисковете, но не решават всички проблеми. Тези средства няма да помогнат, например, когато правилно допуснатите в ЦОД лица с правилно пренесен инструмент нещо „закачат“. И, както често се случва, случайно закачане води доMaximum проблеми.
На работата на дата-центъра може да се отрази нецелево използване на ресурсите му от персонала, например нелегален майнинг. В тези случаи могат да помогнат системите за управление на инфраструктурата на ЦОДа (DCIM).
Защита се нуждае и персонала, тъй като човекът често се нарича най-уязвимата връзка в системата за защита. Целевите атаки на професионални престъпници най-често започват с използването на методи на социална инженерия. Често най-защитените системи падат или се компрометират след като някой отнякъде натисне/свали/направи нещо. Подобни рискове могат да бъдат минимизирани чрез обучение на персонала и внедряване на най-добрите световни практики в областта на информационната безопасност.
Защита на инженерната инфраструктура
Традиционните заплахи за функционирането на дата центъра са прекъсвания на електричеството и отказвания на охладителните системи. С тези заплахи вече са свикнали и знаят как да се справят с тях.
Нова тенденция е масовото внедряване на "умна" техника, свързана в мрежа: управлявани UPS, интелигентни системи за охлаждане и вентилация, разнообразни контролери и сензори, свързани към системи за мониторинг. При изграждането на модел на заплахи за дата центровете не трябва да се забравя вероятността от нападение срещу инфраструктурната мрежа (а, вероятно, и срещу свързаната IT мрежа на дата центъра). Усложнява ситуацията фактът, че част от оборудването (например, чилъри) може да бъде извън дата центъра, например, на покрива на наетата сграда.
Защита на комуникационните канали
Ако дата центърът предлага услуги не само по модела colocation, то ще се наложи да се занимава със защита на облак. Според данни на Check Point, само миналата година 51% от организациите по света са се сблъскали с атаки на облачни структури. DDoS атаките спират бизнеса, вирусите - шифровачи искат откуп, целевите атаки на банкови системи водят до кражба на средства от кореспондентски сметки.
Заплахите от външни нахлувания притесняват и специалистите по информационна сигурност в дата центровете. Най-актуални за дата центровете са разпределените атаки, насочени към прекратяване на предоставянето на услуги, а също така заплахите от хакерство, кражба или изменение на данни, съдържащи се в виртуалната инфраструктура или системите за съхранение.
За защита на външната периметър на дата центъра служат съвременни системи с функции за откриване и неутрализиране на злонамерен код, контрол на приложенията и възможност за импортиране на технологии за проактивна защита Threat Intelligence. В някои случаи се разгръщат системи с функционалност IPS (предотвратяване на нахлувания) с автоматично настройване на набора от сигнатури спрямо параметрите на защитената среда.
За защита от DDoS атаки, руски компании обикновено използват външни специализирани услуги, които отклоняват трафика към други възли и го филтрират в облака. Защитата от страна на оператора е значително по-ефективна, отколкото от страна на клиента, докато дата центровете действат като посредници при продажбата на услуги.
В центровете има възможност за вътрешни DDoS атаки: злонамерен потребител прониква в слабо защитени сървъри на една компания, която е разположила своето оборудване по модела colocation, и от тях провежда атака "отказ в обслужване" по вътрешната мрежа срещу други клиенти на този дата център.
Внимание за виртуални среди
Трябва да се вземат предвид спецификите на защитавания обект — използване на средства за виртуализация, динамичност в промените на ИТ инфраструктурите, взаимосвързаност на услугите, когато успешна атака срещу един клиент може да заплаши сигурността на съседите. Например, хаквайки frontend контейнер при работа в PaaS базиран на Kubernetes, злонамереният потребител може да получи цялата информация за пароли и дори достъп до системата за оркестрация.
Продуктите, предоставяни по сервизен модел, имат висока степен на автоматизация. За да не се нарушава бизнесът, не по-малка степен на автоматизация и хоризонтално мащабиране трябва да имат внедрените средства за защита на информацията. Мащабирането трябва да се осигурява на всички нива на информационната безопасност, включително автоматизация на контрола на достъпа и ротация на ключовете за достъп. Отделно стои задачата за мащабиране на функционалните модули, осигуряващи инспекция на мрежовия трафик.
Например, филтрирането на мрежовия трафик на приложен, мрежов и сесионен ниво в дата центровете с висока степен на виртуализация трябва да се извършва на ниво мрежови модули на хипервизора (например, Distributed Firewall на VMware) или чрез създаване на верига от услуги (виртуални мрежови защитни стени от Palo Alto Networks).
При наличие на слаби места на ниво виртуализация на изчислителните ресурси усилията за създаване на комплексна система за информационна безопасност на ниво платформа ще се окажат неефективни.
Нива на защита на информацията в дата центровете
Общият подход към защитата — използване на интегрирани, многостепенни системи за осигуряване на информационната безопасност, включващи макросегментация на ниво защитна стена (разделяне на сегменти за различни функционални направления на бизнеса), микросегментация на базата на виртуални защитни стени или маркиране на трафика с етикети на групи (роля на потребителите или услуги), определени от политиките за достъп.
Следващото ниво е откриването на аномалии в рамките на сегментите и между тях. Анализира се динамиката на трафика, която може да свидетелства за наличието на злонамерени дейности, като сканиране на мрежата, опити за DDoS атаки, изтегляне на данни, например, чрез нарязване на файлове от база данни и тяхното извеждане чрез периодично появяващи се сесии на удължени интервали. В ЦОД-а преминават огромни обеми трафик, затова за откриване на аномалии е необходимо да се използват напреднали алгоритми за търсене, и то без пакетен анализ. Важно е да се разпознават не само признаци на злонамерена и аномална активност, но и работата на злонамерен софтуер дори в криптиран трафик без разшифроване, както е предложено в решенията на Cisco (Stealthwatch).
Последната защита е защитата на крайни устройства в локалната мрежа: сървъри и виртуални машини, например, с помощта на агенти, инсталирани на крайни устройства (виртуални машини), които анализират операции по въвеждане-изход, изтриване, копиране и мрежова активност, и предават данните в , където се извършват изчисления, изискващи висока компютърна мощност. Там се провежда анализ чрез алгоритми за Big Data, изграждат се дървета за машинна логика и се откриват аномалии. Алгоритмите се самообучават на базата на огромно количество данни, предоставяни от глобалната мрежа от сензори.
Може да се мине и без инсталиране на агенти. Съвременните средства за защита на информацията трябва да бъдат безагентни и да се интегрират в операционни системи на ниво хипервизор.
Изброените мерки значително намаляват рисковете за информационната сигурност, но това може да е недостатъчно за дата центрове, които осигуряват автоматизация на производствени процеси с повишена опасност, като атомни електрически станции.
Изисквания на регулаторите
В зависимост от обработваната информация, физическите и виртуализирани инфраструктури на дата центъра трябва да отговарят на различни изисквания за сигурност, формулирани в закони и отраслови стандарти.
Към такива закони принадлежи законът „За личните данни” (152-ФЗ) и влязъл в сила тази година закон „За безопасността на обектите на КИИ на Руската федерация” (187-ФЗ) — прокуратурата вече започна да се интересува от напредъка на неговото изпълнение. Спорите за принадлежността на ЦОД-овете към субектите на КИИ продължават, но вероятно дата-центровете, желаещи да предоставят услуги на субектите на КИИ, ще трябва да спазват изискванията на новото законодателство.
Трудно ще бъде на ЦОД-овете, които разполагат с държавни информационни системи. Според Постановление на правителството на Руската федерация от 11.05.2017 № 555, въпросите на информационната безопасност трябва да бъдат решени преди въвеждането на ГИС в промишлена експлоатация. И ЦОД, който иска да разположи ГИС, предварително трябва да отговаря на изискванията на регулаторите.
През последните 30 години системите за осигуряване на безопасността на ЦОД-овете преминаха огромен път: от простите системи за физическа защита и организационни мерки, които впрочем не са загубили своята актуалност, до сложни интелигентни системи, в които все по-често се използват елементи на изкуствения интелект. Но същността на подхода не се е променила. Най-съвременните технологии не могат да спасят без организационни мерки и обучение на персонала, а документите — без софтуерни и технически решения. Безопасността на ЦОД не може да бъде осигурена веднъж завинаги, това е постоянен ежедневен труд за идентифициране на приоритетни заплахи и комплексно решаване на възникващите проблеми.
Какво още полезно може да се прочете в блога
→
→
→
→
→
Абонирайте се за нашия -канал, за да не пропуснете нова статия! Публикуваме не по-често от два пъти седмично и само по същество. Също така ви напомняме, че можете да облачните решения Cloud4Y.
Източник: habr.com
