

Преди да преминем към описанието на системата, която отговаря за филтрацията на достъпа от операторите на съобщения, отбелязваме, че сега Роскомнадзор ще се занимава и с контрола над работата на търсачките.
В началото на годината беше одобрен редът за контрол и списъкът на мерките за спазване от операторите на търсачките на изискванията за прекратяване на предоставянето на информация за интернет ресурси, достъпът до които е ограничен на територията на Руската Федерация.
на Роскомнадзор от 7 ноември 2017 № 229 е регистрирана в Министерството на правосъдието на Русия.
Заповедта е приета в рамките на изпълнението на разпоредбите на член 15.8 от Федералния закон от 27.07.2006 № 149-ФЗ «За информация, информационни технологии и защита на информацията», който определя задълженията за собствениците на VPN услуги, «анонимайзери» и операторите на търсачки относно ограничаването на достъпа до информация, разпространението на която в Русия е забранено.
Мероприятията по контрол се провеждат на мястото на находище на органа по контрол без взаимодействие с операторите на търсачките.
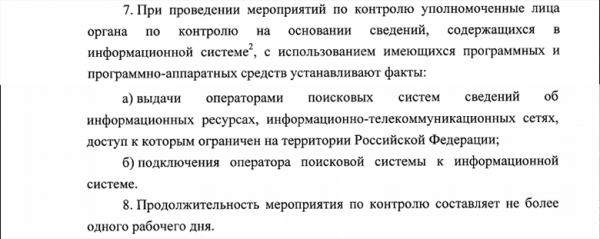
Под информационна система се разбира ФГИС на информационните ресурси на информационно-телекомуникационните мрежи, достъпът до които е ограничен.
В резултат на мероприятието се изготвя акт, в който се посочва, в частност, информация за софтуера, използван за установяване на тези факти, а също и данни, потвърдващи, че конкретната страница (страници) на сайта в момента на контрола е била в информационната система повече от 24 часа.
Актът се изпраща на оператора на търсачките чрез информационната система. В случай на несъгласие с акта, операторът има право в рамките на три работни дни да представи своите възражения на Роскомнадзор, който разглежда възраженията също в рамките на три работни дни. След разглеждането на възраженията на оператора, ръководителят на органа по контрол или неговият заместник взема решение за започване на дело за административно нарушение.
Как е устроена системата за филтриране на достъпа за операторите на съобщения в момента
В България действат редица закони, които задължават операторите на връзка да филтрират достъпа до страници, разпространяващи забранено съдържание:
- Законът ФЗ 126 «За връзката», поправка в чл. 46 — относно задължението на оператора да ограничават достъпа до информация (ФСЕМ).
- «Единен регистър» — постановление на Министерския съвет на Руската федерация от 26 октомври 2012 г. N 1101 «За единната автоматизирана информационна система «Единен регистър на домейн имена, указатели на страници в интернет и мрежови адреси, позволяващи идентификация на сайтове в интернет, съдържащи информация, чието разпространение в Руската федерация е забранено»»
- Закон ФЗ 436 «За защита на децата…», категоризация на достъпната информация.
- Закон ФЗ №3 «За полицията», чл. 13, т. 12 — относно отстраняването на причини и условия, които допринасят за реализирането на заплахи за сигурността на гражданите и обществената сигурност.
- Закон ФЗ №187 «За изменение на отделни законодателни актове на Руската федерация по въпросите на защитата на интелектуалните права в информационно-телекоммуникационните мрежи» («антипиратски закон»).
- Изпълнение на решения на съдебни инстанции и предписания на прокуратурата.
- Федералният закон от 28.07.2012 N 139-ФЗ «За изменение на Федералния закон «За защита на децата от информация, която причинява вреда на тяхното здраве и развитие» и на отделни законодателни актове на Руската федерация».
- Федералният закон от 27 юли 2006 г. № 149-ФЗ «За информацията, информационните технологии и защитата на информацията».
Запитвания от Роскомнадзор за блокиране съдържат актуализиран списък с изисквания към доставчика, всяка запись от такова запитване съдържа:
- тип регистър, по който се извършва ограничението;
- времеви момент, от който възниква необходимостта от ограничаване на достъпа;
- тип спешност на реакция (обикновена спешност – в рамките на 24 часа, висока спешност – незабавна реакция);
- тип блокиране на регистрова запись (по URL или по домейн име);
- хеш-код на регистровата запись (се променя при всяка промяна на съдържанието на записьта);
- реквизити на решението за необходимостта от ограничаване на достъпа;
- един или повече указатели на страници, достъпът до които трябва да бъде ограничен (не задължително);
- едно или повече домейн имена (не е задължително);
- единица или повече мрежови адреси (не е задължително);
- една или повече IP подсетки (не е задължително).
За ефективно предаване на информация до операторите беше създадена „Информационна система за взаимодействие на Роскомнадзора с оператори на телекомуникации“. Тя е разположена заедно с нормативни актове, инструкции и справки за операторите на специализиран портал:
От своя страна, за проверка на операторите на телекомуникации Роскомнадзор започна да издава клиента АС „Ревизор“. По-долу е малко информация за функционалността на агента.
Алгоритъм за извършване на проверка на достъпността на всеки URL от Агента. При проверка Агента трябва да:
- определи IP адресите, на които се преобразува мрежовото име на проверявания сайт (домейн) или да използва IP адресите, предоставени във файла с данни;
- за всеки IP адрес, получен от DNS сървърите, да извърши HTTP заявка за проверявания URL. В случай на получаване на HTTP пренасочване от проверявания сайт, Агента трябва да провери URL адреса, на който се извършва пренасочването. Поддържат се поне 5 последователни HTTP пренасочвания;
- в случай на невъзможност за извършване на HTTP заявка (не установява се TCP връзка) Агента трябва да заключи, че IP адресът е напълно блокиран;
- в случай на успешна HTTP заявка Агента трябва да провери получените отговори от проверявания сайт по HTTP код на отговора, по HTTP заглавията и по HTTP съдържание (първите получени данни с размер до 10 кб). В случай на съвпадение на получените отговори с генерираните в ЦУ шаблони на страници-заглушки трябва да се заключи, че има блокировка на проверявания URL;
- при извършване на проверка на URL, Агента трябва да провери установяването на криптирано съединение и да маркира ресурса;
- в случай на несъответствие между получените от Агент данни и шаблоните на страници с информационни съобщения или доверени пренасочващи страници, които информират за блокировка на ресурса, Агентът трябва да заключи, че URL адресът не е блокиран от СПД на доставчика на услуги. В този случай информацията за данните (HTTP отговор), получена от Агентът, ще бъде записана в отчета (файл на проверката). Системният администратор има възможност да създаде нов шаблон на страница с информационно съобщение от тази записка, за да предотврати последващи неверни заключения за отсъствието на блокировка.
Списък на задълженията на Агентът
- връзка с ЦУ за получаване на пълен списък с URL адреси и режими на блокиране, които трябва да бъдат тествани;
- връзка с ЦУ за получаване на данни за режимите на проверка. Поддържани режими: пълна единична проверка, пълна периодична с определен интервал, единична проверка с контролен списък от URL адреси, периодична проверка на списък с URL адреси (определен тип записи на ЕР);
- продължаване на изпълнението на зададените процедури за проверка по наличния списък с URL адреси, в случай на невъзможност за получаване на списък с URL от ЦУ и съхраняване на получените резултати от проверките с последваща предача на ЦУ;
- пълно изпълнение на зададените процедури за проверка по наличните списъци с URL адреси, в случай на невъзможност за получаване на информация за режимите на проверка от ЦУ и съхраняване на получените резултати от проверката с последваща предача на ЦУ;
- осъществяване на проверка на резултатите от блокирането в съответствие с установения режим;
- изпращане на ЦУ отчета за проведената проверка (файл на проверката);
- възможност за проверка на работоспособността на СПД на доставчика на услуги, т.е. проверка на достъпността на списъка с предварително известни сайтове;
- възможност за извършване на проверка на резултатите от блокирането с помощта на прокси-сървър;
- възможност за отдалечено обновление на софтуера;
- възможност за провеждане на диагностични процедури на СПД (време за отговор, маршрут на преминаване на пакетите, скорост на изтегляне на файлове от външни ресурси, определяне на IP адреси за домейни, стойност на скоростта на получаване на информация в обратния канал в жични мрежи за достъп, отчет за загуба на пакети, средно време за забавяне на предаване на пакети);
- производителност на теста не по-малко от 10 URL на секунда при условие за достатъчност на канала;
- възможност за многократен достъп на агента до ресурса (до 20 пъти), с променлива периодичност от 1 път в секунда до 1 път в минута;
- възможност за създаване на произволен ред на записите в списъка, предаден за тестване, и задаване на приоритет за конкретна страница на сайта в интернет.
Общата структура изглежда така:
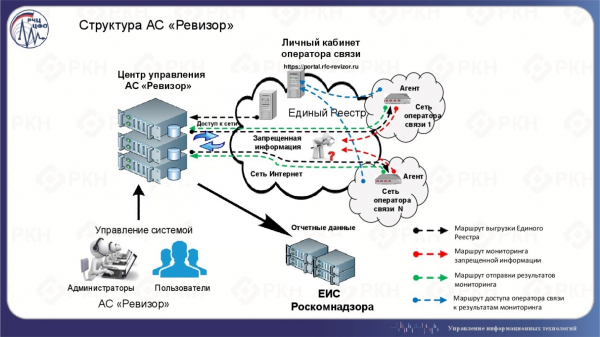
Софтуерни и софтуерно-апаратни решения за филтриране на интернет трафик (DPI решения) позволяват на операторите да блокират трафика от потребители до сайтове от списъка на РКН. Дали блокират или не, проверява клиентът на АС Ревизор. Той автоматично проверява достъпността на сайта по списъка на РКН.
Пример на протокол за мониторинг е наличен .
Миналата година Роскомнадзор започна да тества решения за блокиране, които операторът може да приложи за реализиране на схемата. Цитирам по резултатите от такова тестване:
„Положителни заключения от Роскомнадзор получиха специализирани софтуерни решения „UBIC“, „EcoFilter“, „СКАТ DPI“, „Тиксен-Блокировка“, „SkyDNS Запрет ISP“ и „Carbon Reductor DPI“.
Също така е получено заключение от Роскомнадзор, потвърдило възможността за използване от операторите на софтуера „ЗапретСервиз“ като средство за ограничаване на достъпа до забранени ресурси в интернет. Резултатите от тестването показаха, че при инсталация по схемата на производителя се "разкъсва" и при правилна настройка на мрежата на оператора, броят на установените нарушения в Единния регистър на забранената информация не надвишава 0,02%.
Така операторите на връзки получиха възможност да избират най-подходящото за тях решение за ограничаване на достъпа до забранени ресурси, включително от списъка на софтуерните продукти, получили положително заключение от Роскомнадзор.
Въпреки това, по време на тестването на продукта IdecoSelecta ISP, поради дългата процедура по неговото разгръщане и настройка, някои оператори не успяха да започнат тестовете в установените срокове. При повече от половината от операторите на връзки, участващи в тестването, срокът на тестовата експлоатация на Ideco Selecta ISP не надвиши седмица. Като се вземе предвид малкия обем на получените статистически данни и малкия брой на участниците в теста, Роскомнадзор в официалното си заключение посочи невъзможността за получаване на недвусмислени изводи за ефективността на продукта „Ideco Selecta ISP“ като средство за ограничаване на достъпа до забранени ресурси в интернет.
Допълвам, че в тестването на всеки софтуерен продукт участваха до 27 оператора на връзки с различен брой абонати от различни федерални окръга на Руската федерация.
С официалните заключения по резултатите от тестването можете да се запознаете . В тези заключения практически няма техническа информация. За продукта „Ideco Selecta ISP“ можете да прочетете, за да знаете как да не правите.
Тази година тестването ще продължи и в момента, судя по новините от Роскомнадзор, вече е взет един продукт, а още 2 са в близките планове.
Какво ако блокировката е станала по грешка?
В заключение, искам да напомня, че Роскомнадзор „не греши“, което потвърждава Конституционният съд.
Решението, което всъщност освобождава Роскомнадзор от отговорност за грешната блокировка на сайтове, беше прието в рамките на разглеждането на жалба в КС от страна на директора на асоциацията на интернет-издателите Владимир Харитонов. В нея се твърдеше, че през декември 2012 година Роскомнадзор по грешка е блокирал неговата интернет-библиотека digital-books.ru. Както обясни господин Харитонов, ресурсът му е разположен на същия IP адрес, който е и порталът rastamantales(.)ru (сега rastamantales(.)com), който е бил първоначалният обект на блокировката. Владимир Харитонов се опита да оспори решението на Роскомнадзор по съдебен ред, но през юни 2013 година Таганският районен съд призна блокировката за законна, а през септември 2013 година това решение остана в сила от Московския градски съд.
Оттам.
В Роскомнадзора заявиха, че решението на КС е удовлетворително. „Конституционният съд потвърди, че Роскомнадзор изпълнява закона. Ако операторът няма техническа възможност да ограничи достъпа до отделна страница на сайта, а не до неговия мрежов адрес, то това е отговорност на оператора“, каза прессекретарят на ведомството.
Този въпрос е актуален също и за облачните доставчици и хостинг компании, тъй като подобни инциденти са се случвали и с тях. През юни 2016 г. в Русия беше блокиран облачният сервис Amazon S3, въпреки че в регистъра по искане на Федералната данъчна служба беше внесена само страницата на покер-рума 888poker, разположена на платформата му. Блокировката на целия ресурс беше свързана с факта, че Amazon S3 използва защитен протокол https, който не позволява блокиране на отделни страници. Само след като самият Amazon премахна страницата, по която имаше оплаквания от руските власти, ресурсът беше изключен от регистъра.
Източник: habr.com
