

TL;DR
Absolute Computrace — технология, която позволява да заключите машината (и не ), дори ако операционната система е преинсталирана или дори ако е сменен твърдият диск, за $15 на година. Купих лаптоп от eBay, който беше заключен с тази технология. В статията се описва моят опит, как се борих с нея и се опитах да направя същото на базата на Intel AMT, но безплатно.
Нека веднага уточним: не влизам в отворени врати и не пиша лекция за тези дистанционни технологии, а разказвам малко предистория и как бързо да създадете дистанционен достъп до машината си в всяка ситуация (ако е свързана към мрежата по RJ-45) или, ако е свързана по Wi-Fi, то само в OS Windows. Също така, можете да зададете SSID, логин и парола на конкретна точка в самия Intel AMT и тогава достъп по Wi-Fi може да бъде получен, без да влизате в системата. Освен това, ако инсталирате драйвери за Intel ME на GNU/Linux, това също трябва да работи и на него. В крайна сметка, дистанционно блокиране на лаптоп и извеждане на съобщение за възможност няма да бъде (не успях да разбера дали това изобщо е възможно с тази технология), но достъпът до отдалечен работен плот и Secure Erase ще бъде осигурен, а това е най-важното.
Таксистът си тръгна с моя лаптоп и реших да купя нов от eBay. Какво можеше да се обърка?
От купувач до крадец — с един старт
Когато донесох лаптопа от пощата, започнах да завършвам инсталацията на Windows 10, а след това даже успях да инсталирам Firefox, когато изведнъж:
Разбирах прекрасно, че никой няма да модифицира дистрибуцията на Windows, а дори ако някой това направи, всичко щеше да изглежда по-елегантно и блокировката би се реализирала по-бързо. Нямаше и смисъл в заключването, тъй като всичко можеше да бъде решено с преинсталация. Окей, рестартираме.
Рестартиране в BIOS, и вече всичко става малко по-ясно:
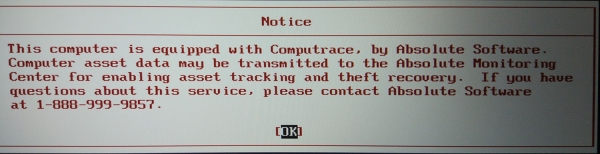
И, накрая, окончателно ясно:
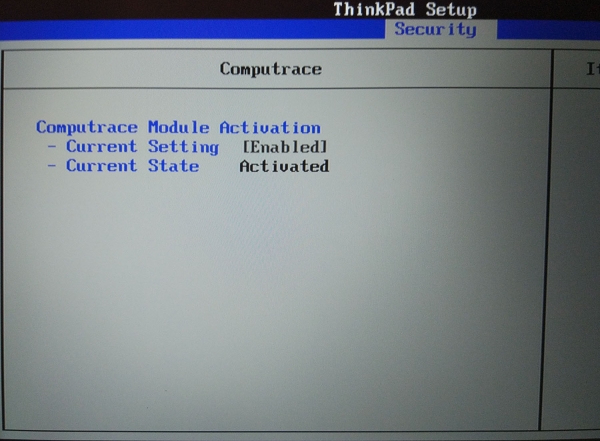
Как така се получи, че собствен лаптоп ме притиска? Какво е Computrace?
Строго казано, Computrace — това е набор от модули във вашия EFI BIOS, които, след зареждане на OS Windows, подхвърлят в нея свои троянци, които докладват на отдалечен сървър на Absolute software и позволяват, ако е необходимо, да блокират системата през интернет. По-подробно можете да прочетете тук . С операционни системи, различни от Windows, Computrace не работи. Освен това, ако свържем устройство с Windows, криптирано с BitLocker или друг софтуер, Computrace отново няма да сработи — модулите просто няма да могат да внесат своите файлове в системата.
На пръв поглед тези технологии могат да изглеждат като научна фантастика, но до момента, в който не разберем, че всичко това се реализира на родния UEFI с помощта на съмнителни модули.
Изглежда, че това нещо е безумно мощно, докато не се опитаме, например, да се стартираме с GNU/Linux:
На този лаптоп в момента е активирано блокирането в Computrace.
Както се казва,
Какво да правим?
Има четири очевидни начина за разрешаване на възникналия проблем:
- Да пишем на продавача в eBay.
- Да се свържем с Absolute Software, създателя и притежателя на Computrace.
- Да направим дъмп от BIOS чипа и да го изпратим на съмнителни хора, за да ни изпратят обратно дъмп с пач, който деактивира всички заключвания и променя идентификатора на устройството.
- Да се обадим на Lazard.
Нека разгледаме вариантите по ред:
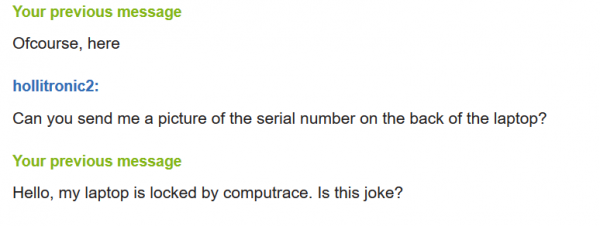
- Ние, като нормални хора, първо пишем на продавача, който ни е продал продукта, и обсъждаме проблема с него. Той е отговорен за него на първо място.
Извършено:

- Според информация, намерена дълбоко в интернет,
Трябва да се свържете с Absolute Software. Те ще искат серийния номер на машината и серийния номер на дънната платка. Ще е необходимо да предоставите и «доказателство за покупка», като касова бележка. Те ще се свържат с собственика, записан в системата, и ще получат одобрение за премахването. Ако устройството не е крадено, те ще го «отбележат за изтриване». След това, следващия път, когато се свържете с интернет или имате отворена интернет връзка, ще се случи чудо и то ще изчезне. Изпратете споменатата информация на TechSupport@absolute.com.
Можем веднага да пишем на Absolute и да общуваме с тях относно отключването директно. Не побързах да направя това и реших да прибегна до такова решение само към края.
- Има и брутално решение на проблема, което, за щастие, също съществува. Ето ги и много други специалисти по компютърна поддръжка на същия eBay и дори индийци във Facebook обещават да отключат нашия BIOS, ако им изпратим дъмп и изчакаме няколко минути.
Процесът на отключване се описва така:
Решението за отключване е вече налично и изисква SPEG програмист, за да може да се флашне BIOS.
Процесът е:
- Четене на BIOS и създаване на валиден дъмп. В Thinkpad BIOS е свързан с вътрешния TPM чип и съдържа уникален подпис, така че е важно оригиналният BIOS да бъде правилно прочетен, за да се осигури успехът на цялата операция и възстановяването на BIOS след това.
- Пачване на BIOS бинарни файлове и инжектиране на малка програма allservice.ro UEFI. Тази програма ще прочете защитния eeprom, ще нулира сертификата и паролата на TPM, ще запише защитния eeprom и ще възстанови всички данни.
- Запишете патченный дамп BIOS (это будет работать только в этом TP, кстати), запустите ноутбук и сгенерируйте Идентификатор оборудования. Мы отправим вам уникальный ключ, который активирует BIOS Allservice, во время загрузки BIOS он выполнит процедуру разблокировки и разблокирует SVP и TPM.
- Наконец, запишите оригинальный дамп BIOS обратно для обычной работы и наслаждайтесь ноутбуком.
Мы также можем отключить Computrace или изменить SN/UUID и сбросить ошибку контрольной суммы RFID, используя нашу программу UEFI аналогичным образом, если это необходимо.
Цена услуги разблокировки указана за машину (как мы делаем для Macbook/iMac, HP, Acer и т. д.). Для получения информации о цене и доступности пожалуйста, прочитайте следующий пост ниже. Вы можете обратиться по адресу support@allservice.ro с любыми вопросами.
Выглядит легитимно! Но это тоже, по понятным причинам, вариант для самой отчаянной ситуации, к тому же все удовольствие стоит $80. Оставляем его на потом.
- Если Lazard мне все поломали и просят перезвонить, то не стоит отказываться! За дело.
Звоним в Lazard, который известен как «ведущая мировая финансовая консультационная и инвестиционная компания, советующая по слияниям, поглощениям, реструктуризации, капитальной структуре и стратегии».
Пока продавец с eBay отвечает, я закидываю несколько баксов на zadarma и предвкушаю общение с, пожалуй, самым бездушным собеседником на планете — саппортом огромной финансовой корпорации из Нью-Йорка. Девушка быстро поднимает трубку, выслушивает на моем комрадглише робкие объяснения того, как я купил этот ноутбук, записывает его серийник и обещает передать админам, которые мне перезвонят. Этот процесс в точности повторяется два раза с разницей в сутки. На третий раз я специально дождался вечера, пока в Нью-Йорке будет 10 утра и позвонил, скороговоркой зачитав уже привычную мне пасту про мою покупку. Через два часа мне перезвонила все та же женщина и начала зачитывать инструкции:
— Нажмите эскейп.
Я нажимаю, но ничего не происходит.
— Что-то не работает, ничего не меняется.
— Нажимайте.
— Жму.
— Теперь вводите: 72406917
Ввожу. Ничего не происходит.
— Вы знаете, боюсь, это не помож… Минуточку…
Ноутбук внезапно перезагружается, загружается система, назойливый белый экран куда-то пропал. Для верности захожу в биос, Computrace не активирован. Кажется, все. Благодарю за поддержку, пишу продавцу, что решил все вопросы сам и расслабляюсь.
OpenMakeshift Computrace Intel AMT based
Случившееся меня удивило, но идея мне понравилась; моя фантомная боль от бездарно утраченного искала какой-то выход. Мне хотелось защитить свой новый ноутбук, как будто это вернуло бы мне старый. Если кто-то использует Computrace, то и я могу его использовать, не так ли? Ведь был же Intel Anti-Theft, по описанию — великолепная технология, работающая как надо, но её убила инертность рынка. Однако должна быть альтернатива. Оказалось, что эта альтернатива начиналась там же, где и заканчивалась — в этой области смогла закрепиться только Absolute Software.
Для начала вспомним, что такое Intel AMT: это набор библиотек, являющийся частью Intel ME, встроенный в EFI BIOS, чтобы администратор в офисе мог, не вставая со стула, управлять машинами в сети, даже если они не загружаются, подключая удаленно ISO-образы, управляя через удаленный рабочий стол и так далее.
Все это вращается на Minix и примерно на таком уровне:
Invisible Things Lab предложила называть функциональность технологии Intel vPro / Intel AMT кольцом защиты -3. В рамках этой технологии чипсеты, поддерживающие технологию vPro, содержат независимый микропроцессор (архитектура ARC4), имеют отдельный интерфейс к сетевой карте, эксклюзивный доступ к выделенному участку ОЗУ (16 МБ) и DMA-доступ к основной ОЗУ. Программы на нем выполняются независимо от центрального процессора, прошивка хранится совместно с кодами BIOS либо на аналогичной флеш-памяти SPI (код имеет криптографическую подпись). Частью прошивки является встроенный веб-сервер. По умолчанию AMT выключен, но часть кода всё равно работает в этом режиме даже при отключенном AMT. Код кольца -3 активен даже в режиме питания S3 Sleep.
Это звучит заманчиво, ведь кажется, что если мы сможем наладить обратное соединение к какой-нибудь админке с помощью Intel AMT, то сможем иметь доступ не хуже, чем у Computrace (на самом деле нет).
Активируем Intel AMT на нашей машине.
Сперва некоторым из вас, наверняка, хотелось бы потрогать этот AMT своими руками, а тут и начинаются нюансы. Во-первых, вам нужен процессор с его поддержкой. С этим, к счастью, проблем нет (если у вас не AMD), ведь vPro добавлена почти во все процессоры Intel i5, i7 и i9 (это можно проверить). ) от 2006 година, а нормалният VNC е внесен едва през 2010 година. На второ място: ако имате настолен компютър, ви е необходима дънна платка, която поддържа такава функционалност, а именно с чипсет Q. При лаптопите е достатъчно да знаем само модела на процесора. Ако сте установили, че поддържате Intel AMT, това е добър знак и ще можете да приложите настройките, които ще научите тук. Ако не, то или не сте имали късмет, или умишлено сте избрали процесор или чипсет без поддръжка на тази технология, или успешно сте спестили, взимайки AMD, което също е причина за радост.
Според документите
В незащитен режим устройствата Intel AMT слушат на порт 16992.
В TLS режим устройствата Intel AMT слушат на порт 16993.
Intel AMT приема връзки на портове 16992 и 16993. Тук ще отидем.
Необходимо е да проверим дали Intel AMT е включена в BIOS:
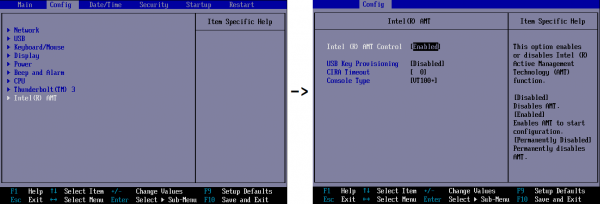
След това трябва да се рестартираме и по време на зареждане да натиснем Ctrl + P
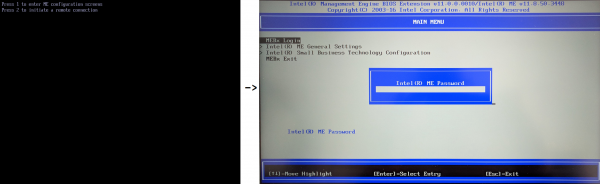
Стандартната парола, както обикновено, админ.
Незабавно сменяме паролата в Intel ME General Settings. След това в Intel AMT Configuration включваме Activate Network Access. Готово. Вие вече официално сте пробобдюрени. Зареждаме системата.
Сега важен нюанс: по логиката на нещата можем да получим достъп до Intel AMT локално и отдалечено, но не. Intel казва, че локално свързване и промяна на настройките могат да се извършват с помощта на , но при мен тя категорично отказа да се свърже, така че връзката ми заработи само отдалечено.
Вземете някое устройство и се свържете на :16992
Изглежда така:
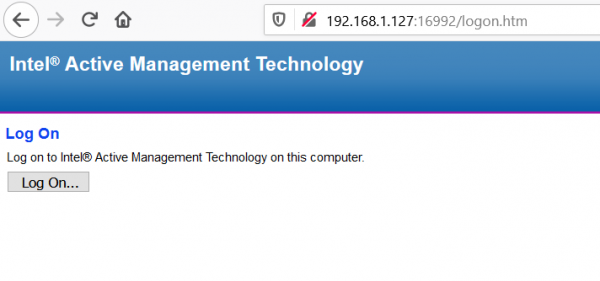
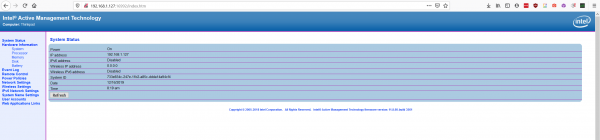
Добре дошли в стандартния интерфейс на Intel AMT! Защо
стандартен“? Защото е ограничен и за нашите цели е напълно безполезен, а ние ще използваме нещо по-сериозно.
Запознаваме се с MeshCommander
Както обикновено — големите компании нещо правят, а крайните потребители го доработват за себе си. Така стана и тук.
Този скромен (не преувеличавам: името му липсва на самия сайт, трябваше да го потърся) мъж на име Ylian Saint-Hilaire е разработил страхотни инструменти за работа с Intel AMT. , в своите видеа той просто и ясно показва в реално време как да извършите различни задачи, свързани с Intel AMT и неговия софтуер.
Да започнем с . Сваляме, инсталираме и се опитваме да се свържем с нашата машина:
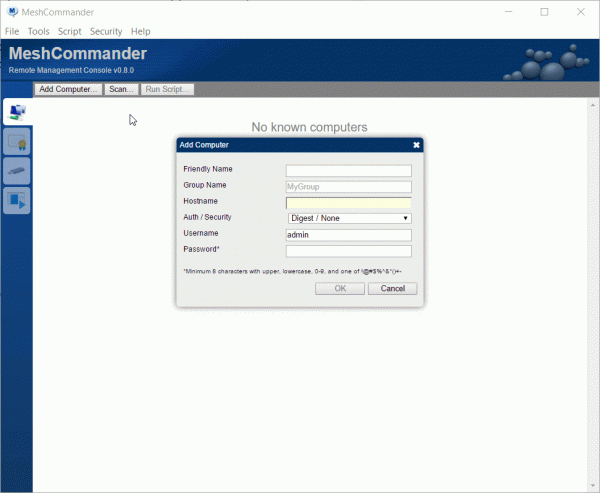
Процесът не е мигновен, но в крайна сметка ще получим такъв екран:
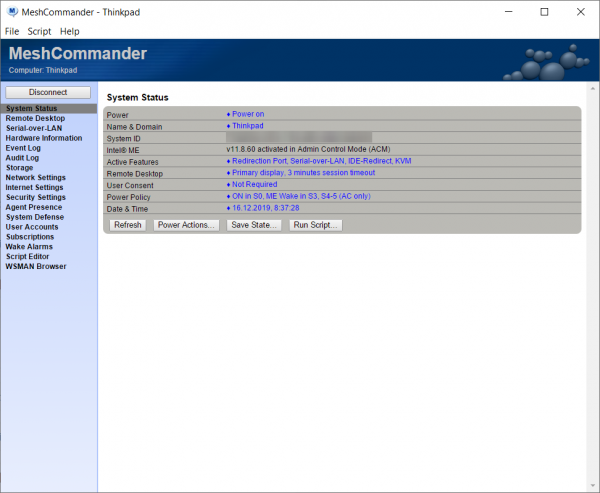
Не, че отдавна параноик, но sensitive data затру, извинете ми за това кокетство
Разликата е очевидна. Не знам защо в контролния панел на Intel няма такъв набор от функции, но фактът си е факт: Ylian Saint-Hilaire взима ощутимо повече от живота. Освен това, можете да инсталирате уеб интерфейса му директно в фърмуера, за да ви позволи да ползвате всички функции без утилита.
Прави се така:
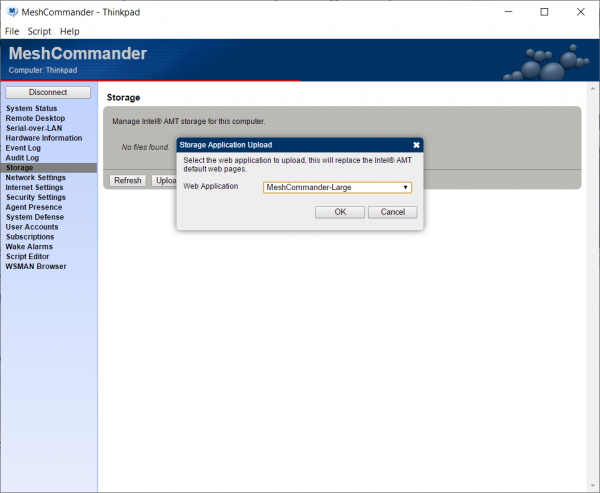
Трябва да отбележа, че не съм използвал тази функционалност (Custom web interface) и не мога да кажа нищо за нейната ефективност и работоспособност, тъй като за нуждите ми не е необходима.
Можете да експериментирате с функционалността, малко вероятно е да успеете да нараните всичко, защото началната и крайна отправна точка на целия този фестивал е BIOS, в който после ще можете да сбросите всичко, изключвайки Intel AMT.
Развиваме MeshCentral и реализираме BackConnect
А сега започва истинската френска бомба. Чичо не просто направи клиент, а също и цяла админка за нашия троян! И не просто направи, а .
Започнете, като инсталирате собствен MeshCentral сървър или ако не сте запознати с MeshCentral, можете да опитате публичния сървър на свой риск на MeshCentral.com.
Това положително говори за надеждността на кода му, тъй като не успях да намеря новини за хаквания и изтичания през времето на работа на услугата.
Лично аз въртя MeshCentral на моя сървър, тъй като без основание смятам, че това е по-надеждно, но в това няма нищо освен суета и тъга. Ако искате също, то има документи, а контейнер с MeshCentral. В документите е описано как да свържете всичко това в NGINX, така че реализацията лесно да се интегрира в домашните ви сървъри.
Регистрираме се на , влизаме и създаваме Device Group, избирайки опцията „no agent“:
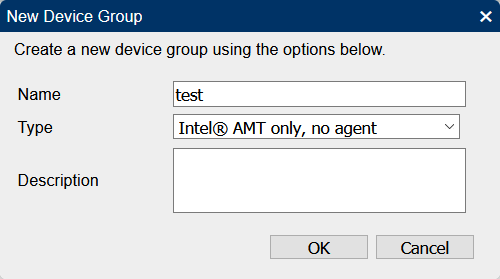
Защо „no agent“? Защото не ни трябва да инсталира нещо излишно, непонятно как се държи и как ще работи.
Натискаме „Add CIRA“:
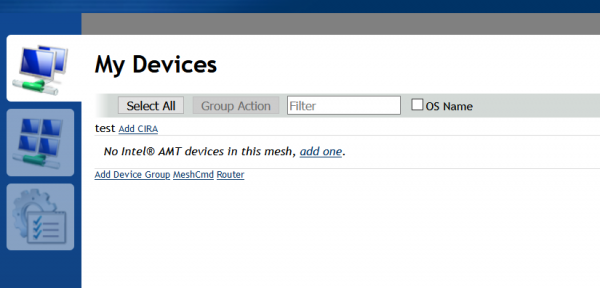
Сваляме cira_setup_test.mescript и го използваме в нашия MeshCommander по следния начин:
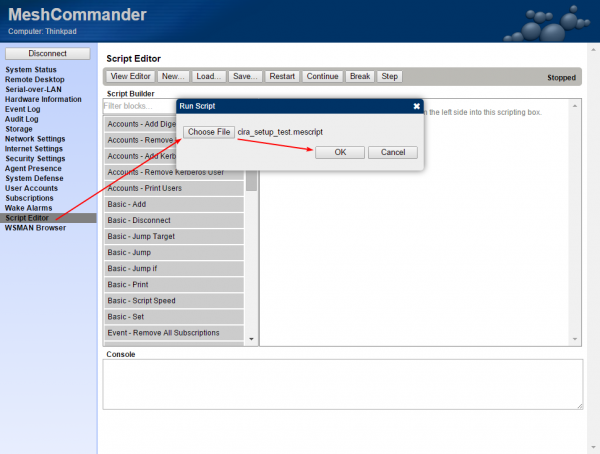
Voilà! След известно време нашата машина ще се свърже с MeshCentral и можем да направим нещо с нея.
Първо: трябва да знаете, че нашият софтуер няма да се свърже автоматично с отдалечен сървър. Това е свързано с факта, че Intel AMT предлага две опции за свързване - през отдалечен сървър и директно локално. И двете опции не работят simultaneously. Нашият скрипт е вече настроил системата за отдалечена работа, но може да е необходимо да се свържете локално. За да можете да се свържете локално, трябва да напишете тук
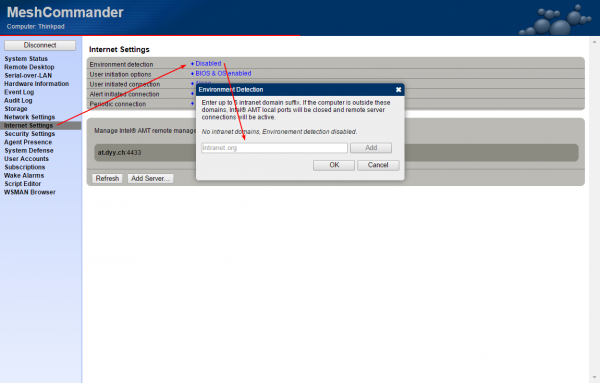
строка, която е вашият локален домейн (обърнете внимание, че нашият скрипт вече е вкарал произволен низ, за да се извърши отдалеченото свързване) или напълно да изчистите всички низове (но тогава отдалеченото свързване няма да бъде достъпно). Например, при мен в OpenWrt локалният домейн е lan:
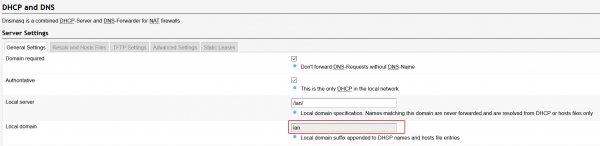
Съответно, ако напишем lan там и ако нашата машина е свързана в мрежа с този локален домейн, отдалеченото свързване няма да бъде възможно, а локалните портове 16992 и 16993 ще бъдат отворени и ще приемат връзки. С други думи, ако там има нещо абсурдно, което не е свързано с вашия локален домейн, софтуерът ще се опита да се свърже, но ако не, ще трябва да се свържете сами по кабел, и това е всичко.
На второ място:
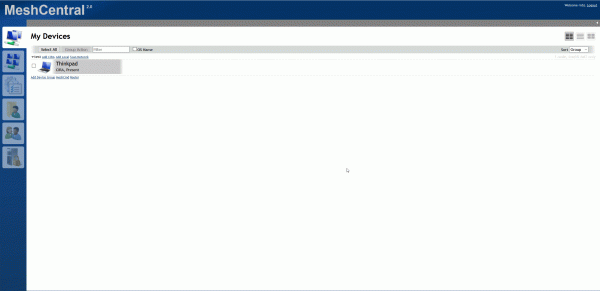
Всичко е готово!
Вие ще питате - а къде е AntiTheft? Както казах отначало - Intel AMT не е особено пригоден за борба с крадците. Управлението на офисната мрежа е едно, но да се борим с неправомерно завладяване на имущество чрез интернет - не толкова. Нека разгледаме инструментите, които, теоретично, могат да ни помогнат в борбата за частна собственост:
- Самият факт, че имате достъп до машината, ако е свързана с кабел, или, ако на нея е инсталиран Windows, то и по WiFi. Да, детинщина, но използването на такъв лаптоп от обикновения човек става много трудно, дори ако просто някой внезапно овладее управлението. Въпреки че не успях да разбера скриптовете, вероятно има начин да се ограничат функциите, за да се блокират/изпратят нотификации.
- Remote Secure Erase with Intel Active Management Technology

С тази опция можете да изтриете всичката информация от машината за секунди. Не е установено дали работи на SSD, различни от Intel. Ето можете да прочетете по-подробно за тази функция. Можете да се възхитите на работата ѝ. . Качеството е ужасно, но само 10 мегабайта и същността е ясна.
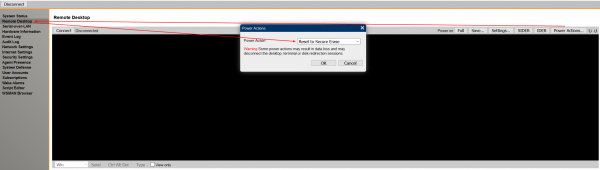
Остава нерешен проблемът с отложеното изпълнение, с други думи: трябва да следим кога машината влиза в мрежата, за да се свържем с нея. Предполагам, че и за това има някакво решение.
В идеалния случай трябва да блокираме лаптопа и да извеждаме някакво съобщение, но в нашия случай просто имаме неотменим достъп, а как да действаме по-нататък — е въпрос на въображение.
Може би можете да блокирате машината по някакъв начин или поне да извеждате съобщение, напишете, ако знаете. Благодаря!
Не забравяйте да зададете парола на BIOS.
Благодаря на потребителя за корекцията!
Източник: habr.com
