

Здравейте на всички!
Днес искам да ви разкажа за облачното решение за откриване и анализ на уязвимости Qualys Vulnerability Management, на което е построен един от нашите .
По-долу ще покажа как е организирано самото сканиране и каква информация за уязвимостите може да се узнае в резултат.
Какво може да се сканира
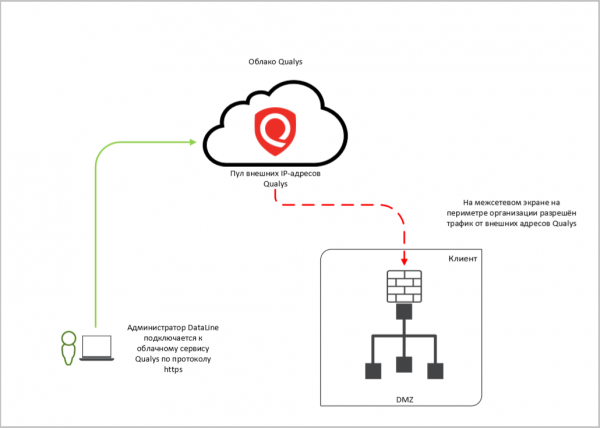
Външни сервизи. За сканиране на сервизи, които имат достъп до интернет, клиентът ни предоставя техните IP адреси и идентификационни данни (ако е нужно сканиране с автентикация). Сканираме сервизите с помощта на облака Qualys и в резултат изпращаме отчет.
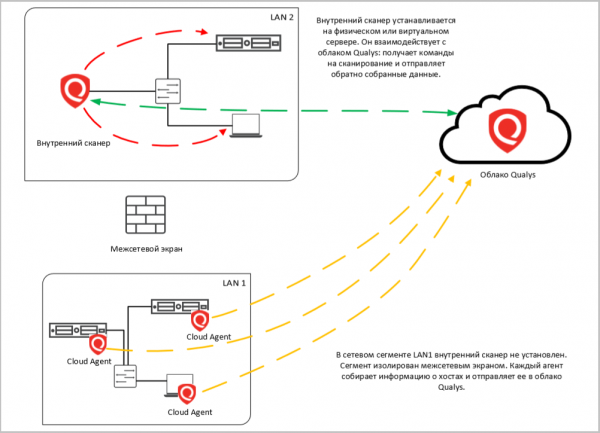
Вътрешни сервизи. В този случай, скенерът търси уязвимости на вътрешните сървъри и мрежовата инфраструктура. С помощта на такова сканиране може да се извърши инвентаризация на версиите на операционните системи, приложенията, отворените портове и сервизите, които се намират зад тях.
За сканиране вътре в инфраструктурата на клиента се инсталира скенерът Qualys. Облакът Qualys изпълнява тук функцията на център за команди за този скенер.
В допълнение към вътрешния сървър с Qualys, на обектите за сканиране могат да се инсталират агенти (Cloud Agent). Те събират информация за системата локално, практически не създават натоварване на мрежата и на хостовете, на които работят. Получената информация се изпраща в облака.
Тук има три важни момента: автентикация и избор на обекти за сканиране.
- Използване на автентикация. Някои клиенти искат да проведат сканиране blackbox, особено за външни сервизи: дават ни диапазон на IP адресите без указание на системата и казват „бъдете като хакер“. Но хакерите рядко действат слепешком. Когато дойде време за атака (не разузнаване), те знаят какво точно хакват.
Сляпо Qualys може да се натъкне на ментови банери и да ги сканира вместо целевата система. А също така без разбиране за това, което точно ще се сканира, лесно може да се пропусне с настройките на скенера и да се „прикачи“ проверяваният сервиз.
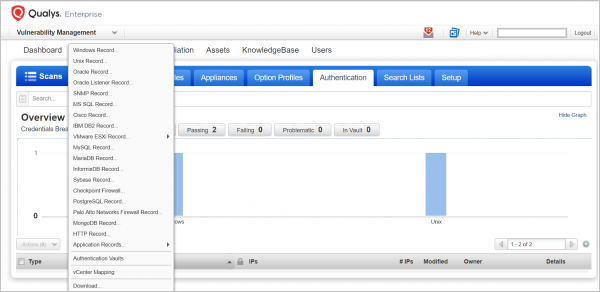
Сканирането ще донесе повече полза, ако проверките с автентикация се провеждат преди сканираните системи (whitebox). Така скенерът ще разбере къде точно е дошъл и вие ще получите пълни данни за уязвимостите на целевата система.

Qualys предлага много опции за автентикация. - Групиране на активи. Ако стартирате сканирането наведнъж и безразборно, ще отнеме много време и ще създаде излишно натоварване на системите. Хостовете и услугите е по-добре да се обединят в групи по важност, местоположение, версия на ОС, критичност на инфраструктурата и други признаци (в Qualys те се наричат Asset Groups и Asset Tags) и да избирате конкретна група при сканирането.
- Изберете технически прозорец за сканиране. Дори ако всичко сте предвидили и подготвили, сканирането създава допълнително натоварване на системата. То не е задължително да доведе до degradation на услугата, но е по-добре да изберете определено време, както при резервно копиране или прилагане на актуализации.
Какво можете да научите от отчетите?
В края на сканирането клиентът получава отчет, в който ще бъде не само списък на всички намерени уязвимости, но и основни препоръки за тяхното отстраняване: актуализации, пачове и др. В Qualys има много отчети: съществуват стандартни шаблони, а можете и да създавате свои. За да не се изгубите в целия това разнообразие, би било по-добре първо да определите следните моменти:
- Кой ще гледа този отчет: мениджър или технически специалист?
- Каква информация искате да получите от резултатите от сканирането. Например, ако искате да разберете, дали всички необходими пачове са инсталирани и какъв е напредъкът при отстраняването на предишно намерените уязвимости, то това е един отчет. Ако обаче просто трябва да проведете инвентаризация на всички хостове, това е друг отчет.
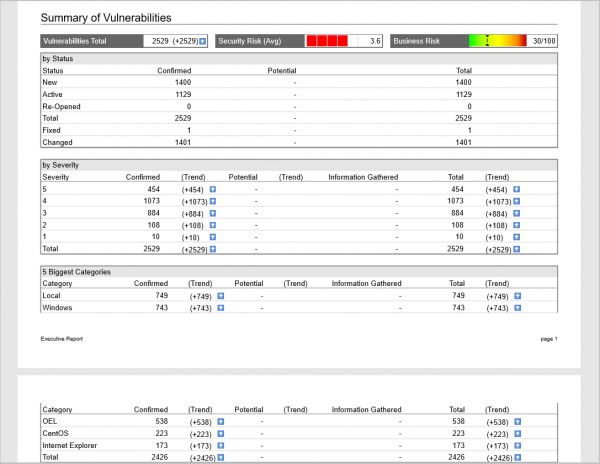
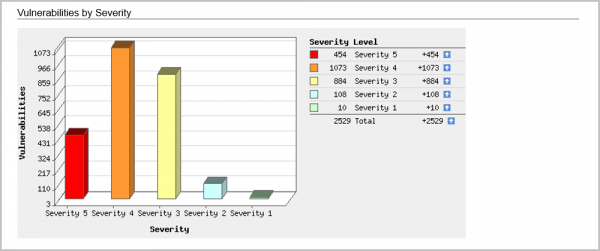
Ако целта ви е да покажете кратка, но ясна картина на ръководството, можете да съставите Изпълнителен отчет. Всички уязвимости ще бъдат разпределени по категории, нива на критичност, графики и диаграми. Например, топ 10 на най-критичните уязвимости или най-често срещаните уязвимости.
За техническия специалист има Технически отчет с всички детайли и подробности. Можете да съставите следните отчети:
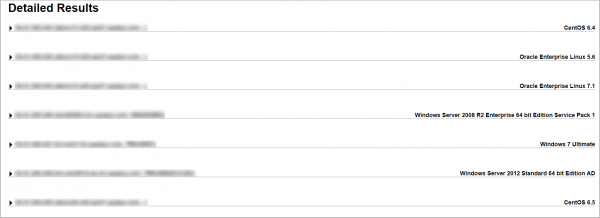
Отчет за хостовете. Полезна функция, когато трябва да проведете инвентаризация на инфраструктурата и да получите пълна картина на уязвимостите на хостовете.
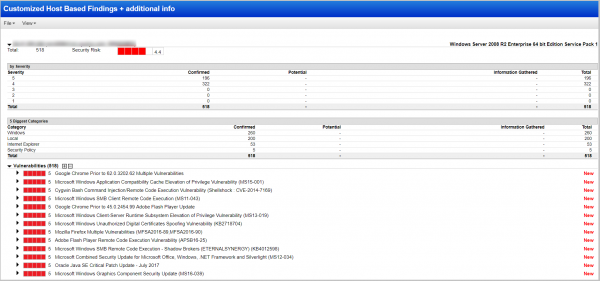
Ето как изглежда списъкът с анализирани хостове с указание на работещите на тях ОС.
Ще отворим интересуващия хост и ще видим списък от 219 намерени уязвимости, започвайки от най-критичните, пети ниво:
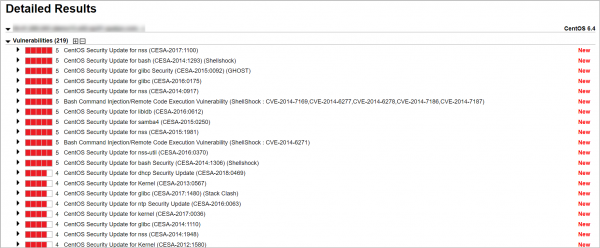
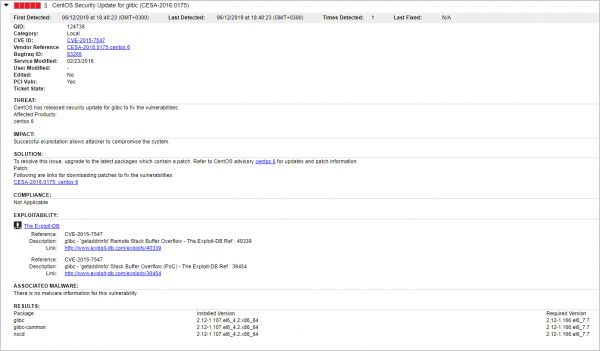
След това можете да видите подробностите за всяка уязвимост. Тук виждаме:
- кога уязвимостта е била фиксирана за първи и последен път,
- индустриални номера на уязвимости,
- пач за отстраняване на уязвимост,
- има ли проблеми с съответствието на стандарта PCI DSS, NIST и пр.,
- има ли експлойт и malware за тази уязвимост,
- открива ли се уязвимостта при сканиране с/без удостоверяване в системата и пр.
Ако това вече не е първото сканиране – да, сканирането трябва да се извършва редовно 🙂 – тогава с помощта на Trend Report можете да проследите динамиката на работа с уязвимостите. Статусът на уязвимостите ще бъде показан в сравнение с предишното сканиране: уязвимостите, които са били намерени преди и затворени, ще бъдат отбелязани като fixed, незатворените – active, новите – new.
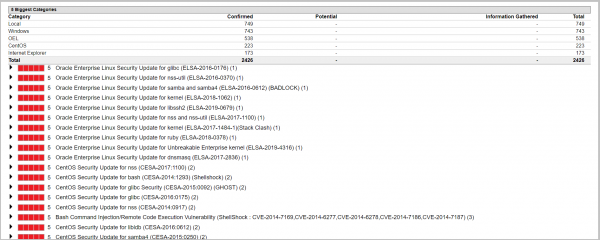
Отчет за уязвимостите. В този отчет Qualys ще изгради списък на уязвимостите, започвайки от най-критичните, с указание на кой хост да се ловят тези уязвимости. Отчетът ще бъде полезен, ако решите да се справите конкретно с всички уязвимости от пето ниво.
Също така можете да направите отделен отчет само по уязвимостите от четвърто и пето ниво.
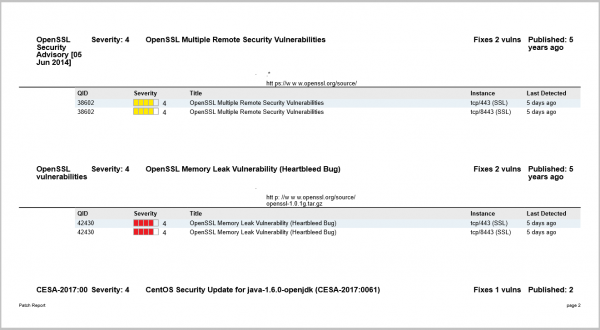
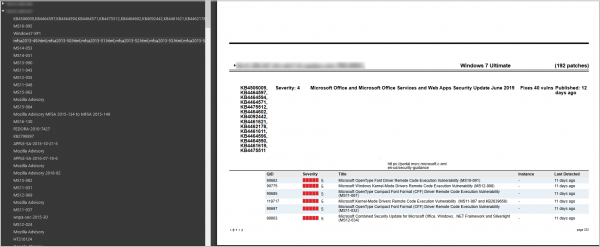
Отчет за пачовете. Тук се предоставя пълен списък на пачовете, които трябва да се инсталират, за да се отстранят намерените уязвимости. За всеки пач има обяснения какви уязвимости лекува, на кой хост/система трябва да се инсталира и пряка връзка за сваляне.
Отчет за съответствието на стандартите PCI DSS. Стандартът PCI DSS изисква сканирането на информационни системи и приложения, достъпни от интернет, да се извършва на всеки 90 дни. След сканиране можете да генерирате отчет, който ще покаже какво в инфраструктурата не отговаря на изискванията на стандарта.
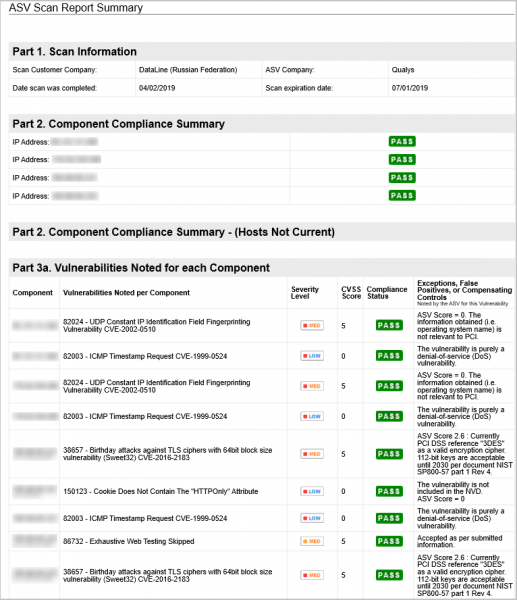
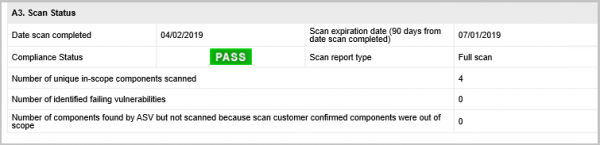
Отчети за отстраняване на уязвимости. Qualys може да се интегрира с услугата за поддръжка, и тогава всички намерени уязвимости автоматично ще се превръщат в тикети. С помощта на този отчет можете да проследите напредъка по изпълнените тикети и отстранените уязвимости.
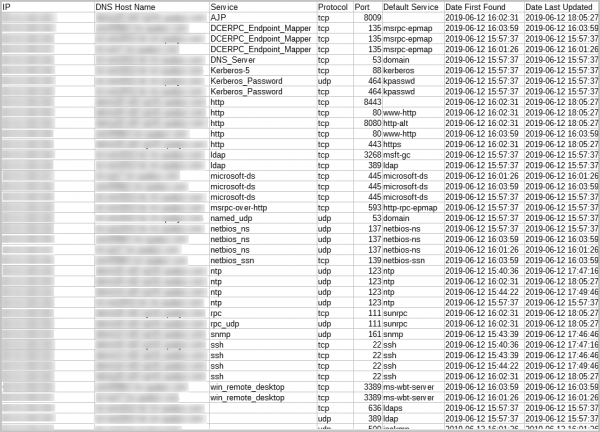
Отчети за отворени портове. Тук можете да получите информация за отворените портове и услугите, работещи на тях:
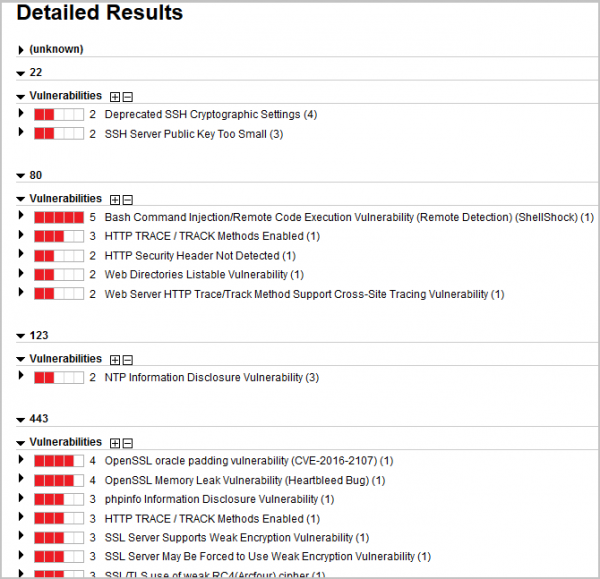
или да генерирате отчет за уязвимостите на всеки порт:
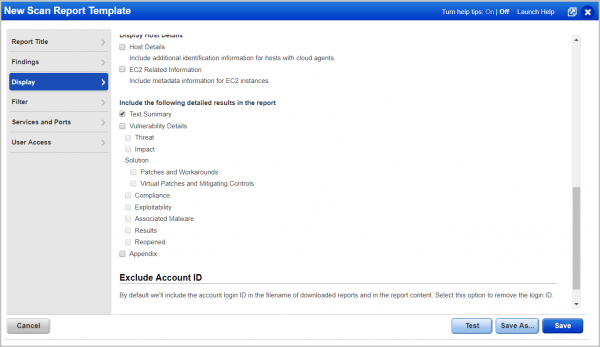
Това са само стандартни шаблони за отчети. Можете да създавате свои специфични за конкретни задачи, например, да покажете само уязвимостите не по-ниски от петото ниво на критичност. Всички отчети са налични. Формат на отчетите: CSV, XML, HTML, PDF и docx.
И помнете: Сигурността е не резултат, а процес. Еднократното сканиране помага да се видят проблемите в момента, но това не е цялостен процес за управление на уязвимостите.
За да ви улесним да вземете решение за този редовен труд, създадохме услуга на базата на Qualys Vulnerability Management.
За всички читатели на Хабра има промоция: при поръчка на услуга за сканиране за година, два месеца сканирания са безплатни. Заявките могат да се оставят , в полето "Коментар" пишете Хабр.
Източник: habr.com
