

През 2008 г. успях да работя в една ИТ компания. У всеки служител имаше нещо нездраво напрегнато. Причината беше проста: мобилните телефони – в кутия при влизане в кабинета, зад гърба – камера, 2 големи допълнителни «наблюдатели» камери в кабинета и контролен софтуер с кейлогер. И да, това не е компанията, която е разработвала СОРМ или системи за жизненоважно осигуряване на самолети, а просто разработчик на бизнес софтуер, който сега е погълнат, смачкан и вече не съществува (което изглежда логично). Ако в момента си помислихте, че във вашия офис с хамак и M&M в купички такова нещо не съществува, може да се заблуждавате – просто за 11 години контролът е научил да бъде незабележим и коректен, без разправии за посещавани сайтове и свалени филми.
Значи не може ли без всичко това? А какво стана с доверието, лоялността, вярата в хората? Няма да повярвате, но компаниите без средства за сигурност не са по-малко. Но служителите успяват да правят пакости и там, и тук – просто защото човешкият фактор може да разруши светове, камо ли вашата компания. И така, къде могат да сътворят глупости вашите служители?
Това не е много сериозен пост, който има точно две функции: да разведри трудовите будни и да напомни за основни неща в сигурността, които често се забравят. А, и да напомня отново за — нима такъв софтуер не е границата на сигурността? 🙂
Да тръгваме в случайен ред!
Пароли, пароли, пароли…
Говориш за тях и те завладява вълна на възмущение: как така, всеки път казваме на света, а нещата остават непроменени! В компаниите на всички нива, от индивидуални предприемачи до транснационални корпорации, това е много болезнено място. Понякога ми се струва, че ако утре построят истинска Звезда на смъртта, в админ панела ще бъде нещо като admin/admin. Та какво да очакваме от обикновените потребители, за които собствената страница в ВКонтакте е много по-ценна от корпоративната учетна сметка? Ето точките, които трябва да се проверят:
- Записването на пароли на хартия, на задната част на клавиатурата, на монитора, на бюрото под клавиатурата, на стикера отдолу на мишката (нищо не може да бъде по-изобретателно!) — служителите никога не трябва да правят това. И не защото страшен хакер ще нахлуе и за обяд ще свали цялата информация на USB флашка, а защото в офиса може да има обиден Саша, който планира да напусне и да остави следи или да вземе информация на прощаване. Защо да не го направи на следващия обяд?
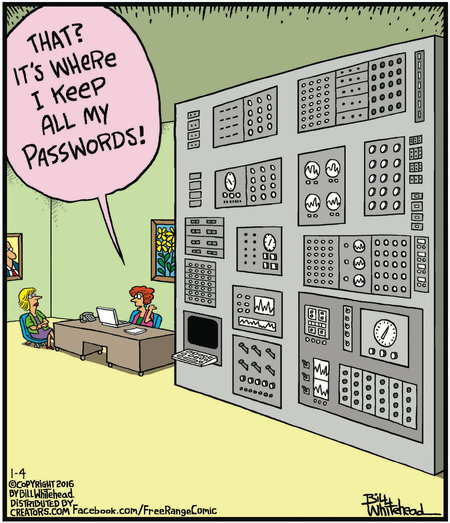
Това ли? Тази вещ съхранява всички мои пароли
- Установяване на простички пароли за вход в компютъра и в работните програми. Дати на раждане, qwerty123 и дори asdf — това са комбинации, които трябва да бъдат в анекдотите и в социалните медии, а не в системата за корпоративна безопасност. Задайте изисквания за паролите и тяхната дължина, посочете периодичността на смяната.
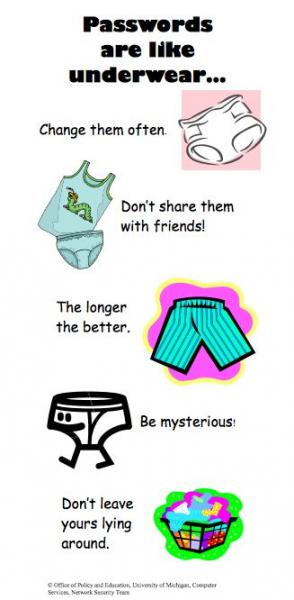
Паролата е като бельото: променяйте я по-често, не я споделяйте с приятелите си, дългата е по-добра, бъдете загадъчни, не я разхвърляйте навсякъде
- Паролите на вендора за вход в програмата по подразбиране са опасни поне защото почти всички служители на вендора ги знаят и, ако работите с уеб-система в облака, извличането на данните не е трудна задача за никого. Особено, ако имате мрежова сигурност на ниво 'не изваждайте кабела'.
- Обяснете на служителите, че подсказката за парола в операционната система не трябва да изглежда като 'мой рожден ден', 'името на дъщеря ми', 'Гвоз-дика-78545-ап#1! на английски' или 'кверти и единичка с нолика'.
Моят котенце ми дава страхотни пароли! То се разхожда по клавиатурата ми
Физическите достъпи до документацията
Как е организиран достъпът до счетоводната и кадровата документация във вашата компания (например до личните досиета на служителите)? Да предположа: ако е малък бизнес, то в счетоводството или в кабинета на шефа в папки на рафтовете или в шкафа, ако е голям — в отдела по личен състав на рафтовете. А ако е много голям, то вероятно всичко е наред: отделен кабинет или блок с магнитен ключ, до който имат достъп само определени служители и, за да влязат там, трябва да се свържат с някой от тях и да влязат в този възел в тяхно присъствие. Няма нищо сложно в това да се реализира такава защита в който и да е бизнес или поне да се научите да не пишете паролата на офисния сейф с тебешир на вратата или стената (всичко се основава на реални събития, не се смейте).
Защо е важно? На първо място, служителите имат патологично желание да разберат най-тайните неща един за друг: семейно положение, размер на заплатата, медицински диагнози, образование и т.н. Това е такава компрометираща информация в офисната конкурентна борба. И неприятности, които ще възникнат, когато дизайнерът Петя научи, че получава с 20 хил. по-малко от дизайнерката Алиса, не са в ваша полза. На второ място, там служителите могат да получат достъп до финансовата информация на компанията (баланси, годишни отчети, договори). На трето място, нещо елементарно може да бъде изгубено, повредено или откраднато с цел да се заличат следите в собствената им трудова биография.
Склад, където на някого е загуба, на друг – находка
Ако имате склад, имайте предвид, че рано или късно ще се сблъскате с нарушители – просто така е устроена психологията на човек, който вижда голямо количество продукция и е твърдо убеден, че малкото за многото – не е грабеж, а дележ. А единицата стока от тази купчина може да струва и 200 хил., и 300 хил., и няколко милиона. За съжаление, нищо освен педантичен и тотален контрол и отчитане не може да спре кражбите: камери, приемане и отписване по баркодове, автоматизация на складовия отчет (например, нашият складов отчет е организиран така, че мениджърът и ръководителят могат да виждат движението на стоките в склада в реално време). Складовият отчет е организиран така, че мениджърът и ръководителят могат да виждат движението на стоките по склада в реално време.
Затова екипирайте склада си до зъби, осигурете физическа безопасност от външния враг и пълна безопасност – от вътрешния. Служителите в транспорта, логистиката и склада трябва ясно да осъзнават, че контролът съществува, той работи и при най-малкия инцидент, те ще понесат последствията.
*уки, не пипайте инфраструктурата
Ако историята за сървърната стая и чистачката вече е загубила актуалност и отдавна е преминала в анекдоти от други индустрии (например, имаше съща такава, която се разказваше за мистериозно спиране на ИВЛ в една и съща стая), то останалото продължава да остава реалност. Мрежовата и ИТ-безопасност на компаниите в малкия и средния бизнес оставят да се желае, като това често не зависи от това дали имате собствен системен администратор или нает. Последният често се справя дори по-добре.
И така, какво могат служителите тук?
- Най-сладкото и безобидно е да отидеш в сървърната стая, да дръпнеш кабелите, да погледнеш, да разлееш чай, да направиш мръсотия или самостоятелно да опиташ да настроиш нещо. Особено с това се заразяват „уверените и напреднали потребители“, които героично учат колегите си как да изключват антивируса и да заобикалят защитата на компютрите, уверени, че са вродени богове на сървърната. Всичко в общи линии е, че упълномощеният ограничен достъп е вашето всичко.
- Кражба на оборудване и смяна на компоненти. Обичате компанията си и сте поставили мощни видеокарти на всички, за да работи отлично billing системата, CRM и всичко останало? Чудесно! Само че хитрите момчета (а понякога и момичета) без усилие ще ги заменят с домашни, а у дома ще играят игри на новата офисна модел — половината свят няма да разбере. Същата история е и с клавиатурите, мишките, охладителите, ИБП и всичко, което може да бъде заменено в рамките на хардуерната конфигурация. В крайна сметка носите риск от повреда на имуществото, пълната му загуба и едновременно с това не получавате желаната скорост и качество на работа с информационните системи и приложения. Спасението идва от система за наблюдение (ITSM-система) с настроен контрол на конфигурации, която трябва да бъде предоставена в комплект с неподкупен и принципен системен администратор.
Може би искаш да потърсиш по-добра система за сигурност? Не съм сигурен, че този знак е достатъчен.
- Използването на собствени модеми, точки за достъп, някакъв споделен Wi-Fi прави достъпа до файловете по-малко защитен и практически неконтролируем, от който могат да се възползват злонамерени лица (включително в съгласие с служители). И също така, вероятността служителят с „неговия интернет“ да прекара работното време на YouTube, на хумористични сайтове и в социални мрежи е много по-висока.
- Общите пароли и логини за достъп до административния панел на сайта, CMS, приложен софтуер — страшни неща, превръщащи неумел или зъл служител в неуловим мстител. Ако имате 5 души от една подмрежа с един и същ логин/парола, които влизат, за да закачат банер, да проверят рекламните линкове и метрики, да поправят кода и да качат актуализация, никога няма да познаете кой от тях случайно е превърнал CSS в тиква. Затова: различни логини, различни пароли, логване на действия и разграничаване на правата за достъп.
- Струва ли си да се говори за нелицензируемия софтуер, който служителите пренасят на своите компютри, за да редактират по време на работа няколко снимки или да направят нещо хоби. Няма ли да чуете за проверката на отдела "К" на ГУВД? Тогава тя идва при вас!
- Антивирусът трябва да работи. Да, някои от тях може да забавят работата на компютъра, да дразнят и да изглеждат като признак на страхливост, но е по-добре да предотвратите, отколкото след това да платите с престой в работата или, още по-лошо, с откраднати данни.
- Предупрежденията на операционната система за опасността от инсталиране на приложение не трябва да бъдат игнорирани. Днес да изтеглите нещо за работа е въпрос на секунди и минути. Например, Директ.Коммандер или редактор на Адвордс, някой SEO парсер и т.н. Ако с продуктите на Яндекс и Гугъл всичко е повече или по-малко ясно, то поредният пикресайзер, безплатен клинер на вируси, видеоредактор с три ефекта, екранни снимки, записвачи на скайп и всякакви "малки програми" могат да нанесат вреда както на отделния компютър, така и на цялата мрежа на компанията. Научете потребителите да четат какво иска компютърът от тях, преди да се обадят на системния администратор и да кажат, че "всичко е умряло". В някои компании въпросът се решава просто: много изтеглени полезни утилити лежат на мрежов дял, там също така се разпространява списък с полезни онлайн решения.
- Политиката BYOD или, обратно, политиката за разрешаване на използването на работна техника извън офиса — е много лоша страна на сигурността. В този случай техниката е достъпна за роднини, познати, деца, публични незащитени мрежи и т.н. Това е чиста руска рулетка — можете 5 години да я притежавате и да избегнете проблеми, а можете да загубите или повредите всички документи и ценни файлове. И освен това, ако служителят има злонамерен умисъл, с "блуждаещото" оборудване данните могат да бъдат изтечени лесно. Трябва също така да се помни, че служителите често предават файлове между своите лични компютри, което отново може да създаде пролуки в сигурността.
- Блокирането на устройства по време на отсъствие е добра практика както в корпоративната, така и в личната сфера. Освен това, то предпазва от любопитни колеги, познати и злонамерени лица на обществени места. Трудно е да се накара някой да се научи на това, но на едно от местата ми за работа имаше страхотен опит: колеги приближаваха до незаключен компютър, Paint се отваряше на целия екран с надпис "Заключи компа!" и нещо се променяше в работата, например, последната инсталирана версия се изтриваше или последният докладван бъг (това беше група за тестване). Жестоко, но 1-2 пъти беше достатъчно дори за най-неразбиращите. Въпреки че, подозрявам, хората извън ИТ сферата може и да не разберат такъв хумор.
- Но най-страшният грях, разбира се, лежи на системния администратор и ръководството — в случай, че те категорично не ползват системи за контрол на трафика, оборудването, лицензите и т.н.
Това, разбира се, е основата, защото ИТ инфраструктурата е точно това място, където колкото по-далеч влиза, толкова повече дрова. И тази основа трябва да бъде налична при всички, а не да се заменя с изрази като "всички се доверяваме помежду си", "ние сме семейство", "кой го интересува" — уви, това е само до време.
Това е интернет, детето ми, тук могат да знаят много за теб.
Безопасното боравене с интернет е необходимо да бъде включено в учебната програма по ОБЖ в училище — и това съвсем не става дума за мерките, с които ни потапят извън. Това е именно за умението да се различава линк от линк, да се разбере къде е фишинг, а къде измама, да не се отварят прикачени файлове на имейли с тема "Акт сверка" от непознат адрес, без да сме разбрали и т.н. Въпреки че, изглежда, учениците вече са овладели всичко това, но служителите — не. Има куп трикове и грешки, които могат да поставят цялата компания под заплаха наведнъж.
- Социалните мрежи — част от интернет, която няма място на работа, но блокирането им на ниво компания през 2019 година е непопулярна и демотивираща мярка. Затова е нужно просто да се напише на всички служители как да проверяват легитимността на линковете, да се разкаже за видовете измами и да се поиска от тях да работят на работното си място.
- Имейлът е слабо място и вероятно най-популярният начин за кражба на информация, инсталиране на зловреден софтуер, заразяване на компютри и цяла мрежа. За съжаление, много работодатели смятат имейл клиента за предмет на икономия и използват безплатни услуги, в които получават по 200 спам имейла на ден, които минават през филтри и т.н. А някои несъзнателни индивиди отварят такива имейли и приложения, връзки, картинки — явно се надяват, че чернокожият принц е оставил наследство именно за тях. След което администраторът има много работа. Или това е било замислено така? Между другото, още една жестока история: в една компания намаляваха KPI на системния администратор за всеки спам имейл. В крайна сметка, след месец спамът изчезна — практиката беше приета от главната организация и спамът е изчезнал и до сега. Ние решихме този въпрос елегантно — разработихме свой имейл клиент и го вградихме в нашата , така че всички наши клиенти също получават подобна удобна функция.
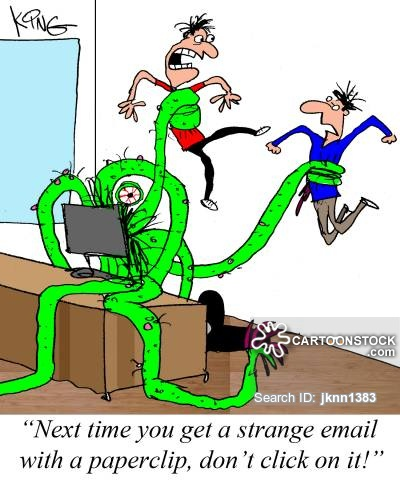
Следващият път, когато получиш странен имейл с иконка на скрепка, не кликвай на нея!
- Месинджърите също са източник на всякакви небезопасни връзки, но те са много по-малко зло в сравнение с имейла (не броявайки времето, похабено в приказки в чатове).
Изглежда, че това са все дреболии. Въпреки това, всяка от тези дреболии може да има катастрофални последици, особено ако вашата компания е цел на атака от конкуренти. А това може да се случи буквално на всеки.
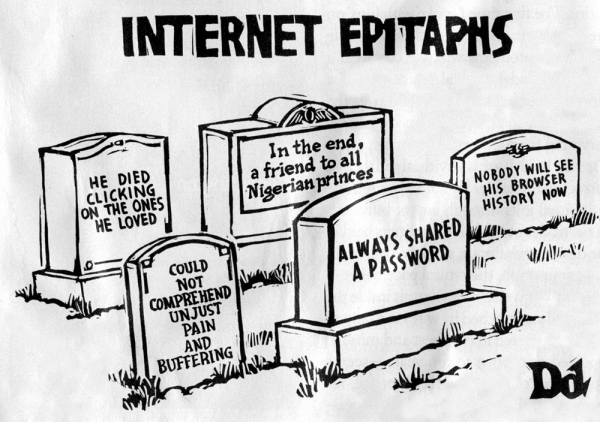
Болтливи служители
Това е онзи човешки фактор, от който ще ви бъде трудно да избягате. Служителите могат да обсъждат работа в коридора, в кафенето, навън, да говорят на висок глас за друг клиент, да разказват за трудовите си постижения и проекти у дома. Разбира се, вероятността някой да е конкурент зад гърба ви е нищожна (освен ако не сте в един бизнес център — това се е случвало), но вероятността някой да заснеме внимателно изложение на бизнес идеята и да го качи на YouTube, е странно по-висока. Но и това не е проблем. Проблем е, когато вашите служители охотно разказват информация за продукта или компанията на тренировки, конференции, митапи, професионални форуми, дори на Хабър. Тем повече, че често хора нарочно предизвикват опоненти на такива разговори, за да проведат конкурентна разузнавателна дейност.
Впечатляваща история. На едно ИТ събитие с галактически мащаби, говорителят в секцията показа на слайда пълна схема на организацията на ИТ инфраструктурата на голяма компания (топ-20). Схемата беше невероятно впечатляваща, просто космическа; я снимали почти всички и тя мигновено се разпространи в социалните мрежи с възхитителни отзиви. А след това говорителят проследи по геотаговете, щандовете, социалните мрежи, които я споделиха, и умоляваше да я изтрият, защото бързо му се обадиха и му казаха
Невежеството... освобождава от наказание
Според глобалния доклад на Лабораторията Касперски за 2017 година, сред предприятията, изправени пред инциденти с киберсигурността през последните 12 месеца, един от десет (11%) от най-сериозните видове инциденти касаеше небрежни и неинформирани служители.
Не предполагайте, че служителите знаят всичко за мерките за корпоративна сигурност; задължително им обърнете внимание, проведете обучение, направете интересни периодични разпратки за проблемите със сигурността, организирайте срещи с пица и разяснете въпросите отново. И да, страхотен съвет — маркирайте цялата печатна и електронна информация с цвят, знаци, надписи: търговска тайна, секретно, за служебно ползване, общ достъп. Това наистина работи.
Съвременният свят постави компаниите в много деликатна ситуация: необходимо е да се спази баланс между желанието на служителя на работа не само да работи, но и в паузите да получава развлекателно съдържание, и строгите правила за корпоративна сигурност. Ако въведете хиперконтрол и безсмислени следящи програми (да, не е печатна грешка — това не е сигурност, а параноя) и камери зад гърба, доверието на служителите към компанията ще намалее, а запазването на това доверие също е инструмент за корпоративна сигурност.
Затова знайте мярката, уважавайте служителите, правете бекъпи. И най-важното — поставяйте сигурността на първо място, а не личната параноя.
Ако имате нужда от и съпоставете техните възможности с вашите цели и задачи. Ако имате въпроси и затруднения — пишете, обадете се, ще организираме за вас индивидуална онлайн презентация — без рейтинги и сравнения.
 , в който без реклама пишем не съвсем формални неща за CRM и бизнеса.
Източник: habr.com
