

 На 27 февруари 2020 година безплатният център за сертификация Let’s Encrypt .
В празничното прессъобщение представителите на проекта припомнят, че предишният юбилей от 100 млн. издадени сертификати е отбелязан . Тогава делът на HTTPS трафика в интернет беше 58% (в САЩ — 64%). През последните две и половина години показателите нараснаха значително: „Днес 81% от зарежданите страници по света използват HTTPS, а в Съединените Щати сме на ниво от 91%! — радват се момчетата от проекта. — Невероятно постижение. Това е много по-високо ниво на конфиденциалност и сигурност за всички“.
Let’s Encrypt изигра много важна роля в това сертификатите HTTPS да станат утилитарен стандарт, а надеждното шифроване на трафика — съвършена норма в интернет.
Бета-тестирането на иновационния център за сертификация Let’s Encrypt започна през декември 2015 година. Уникалната особеност на новия център е, че процесът на издаване на сертификати първоначално е бил напълно автоматизиран.
Автоматичната настройка на HTTPS на сървъра преминава в два етапа. На първия етап агентът уведомява центъра за сертификация за правата на администратора на сървъра върху домейна. Например, проверката може да включва създаването на определен поддомейн или поставяне в домейна на HTTP ресурс с определен URI.
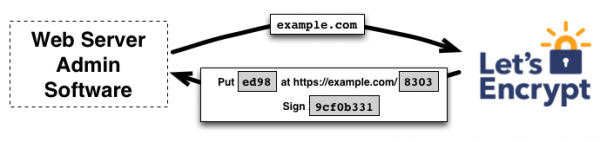
Let’s Encrypt идентифицира уеб-сървъра с активиран агент по открития ключ. Откритият и затвореният ключ се генерират от агента преди първото свързване с центъра за сертификация. По време на автоматичната проверка агентът извършва поредица от тестове: например, подписва полученото еднократно парола с открития ключ и предявава HTTP ресурс с определен URI. Ако цифровият подпис е валиден и всички тестове са успешни — на агента се дават права за управление на сертификатите за домейна.
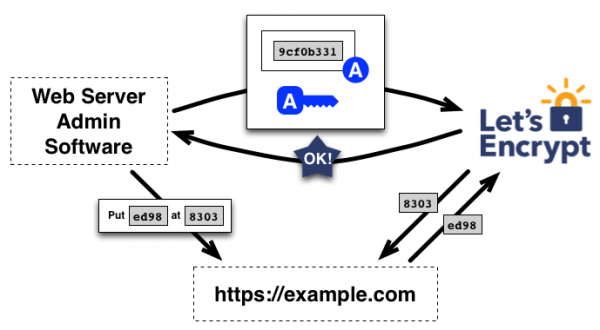
На втория етап агентът може да иска, обновява и отзовава сертификати. За автоматичното издаване на сертификата се използва протокол за аутентификация от клас „предизвикателство-отговор“ (challenge-response) на име Automated Certificate Management Environment (ACME). Всички манипулации със сертификата се извършват без спиране на уеб-сървъра с помощта на ACME клиента. . Той е прост за използване, съвместим е с повечето операционни системи и е отлично документиран. Има експертен режим с разширен набор от настройки. Освен Certbot, има .
Важната роля на Let’s Encrypt
Let’s Encrypt извърши истинска революция на пазара, където преди господстваха търговски центрове за сертификация. Сега те практически не издават DV-сертификати (сертификати с потвърждение на домейна, Domain Validation), въпреки че продължават да продават сертификати с потвърждение на организация (Organization Validation, OV) и сертификати с висока надеждност (Extended Validation, EV), които Let’s Encrypt не издава, тъй като те не могат да бъдат автоматизирани. Въпреки това, това е нишов продукт, а на масовия пазар властват безплатните сертификати Let’s Encrypt.
Let’s Encrypt направи автоматичното подновяване на сертификати стандарт. Въпреки краткия им живот (90 дни), автоматичната процедура елиминира „човешкия фактор“, който традиционно представлява основна уязвимост в сигурността. Администраторите на домейни често просто забравят да подновят сертификатите, поради което услугите спират да работят. Последният такъв инцидент стана с Microsoft Teams. На 3 февруари 2020 година тази услуга за съвместна работа излезе офлайн .
Автоматичната подмяна на сертификати по протокола ACME изключва възможността за подобни инциденти.
Въпреки че проектът Let’s Encrypt обслужва половината интернет, в физическия свят това е малка неправителствена организация: „През тези две и половина години нашата организация нарасна, но съвсем малко! — пишат те. — През юни 2017 година обслужвахме около 46 млн. уебсайтове с усилията на 11 служители и с годишен бюджет от 2,61 млн. долара. Днес обслужваме почти 192 млн. уебсайтове с 13 служители и годишен бюджет около 3,35 млн. долара. Това означава, че обслужваме повече от четири пъти повече сайтове с само двама допълнителни служители и 28-процентно увеличение на бюджета.“
Подкрепата за проекта идва чрез и .
Към момента HTTPS се е утвърдил като де факто стандарт в интернет. От миналата година основните браузъри предупреждават потребителите за риска от свързване към сайтове, които не криптират трафика по HTTPS. В това изменение на ландшафта за безопасност голяма заслуга има Let’s Encrypt.
Освен това, Let’s Encrypt буквално . Сега Jabber функционира с надеждно криптиране както на клиент-сървър, така и на сървър-сървър, а абсолютното мнозинство от сертификатите са издадени от Let’s Encrypt.
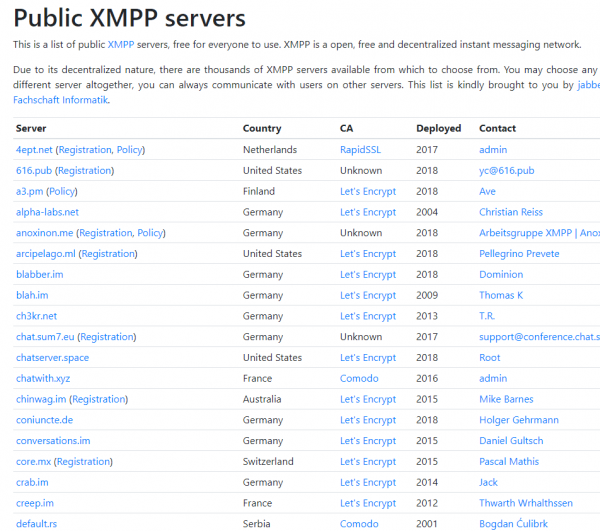
„Като общност направихме невероятни неща, за да защитим хората в интернет“, се казва в . „Издаването на един милиард сертификата е потвърждение на целия напредък, който постигнахме като общност.“
Източник: habr.com
